 kyllr-qwen/fufu-sec
不要な周波数使用のためのフレームワーク

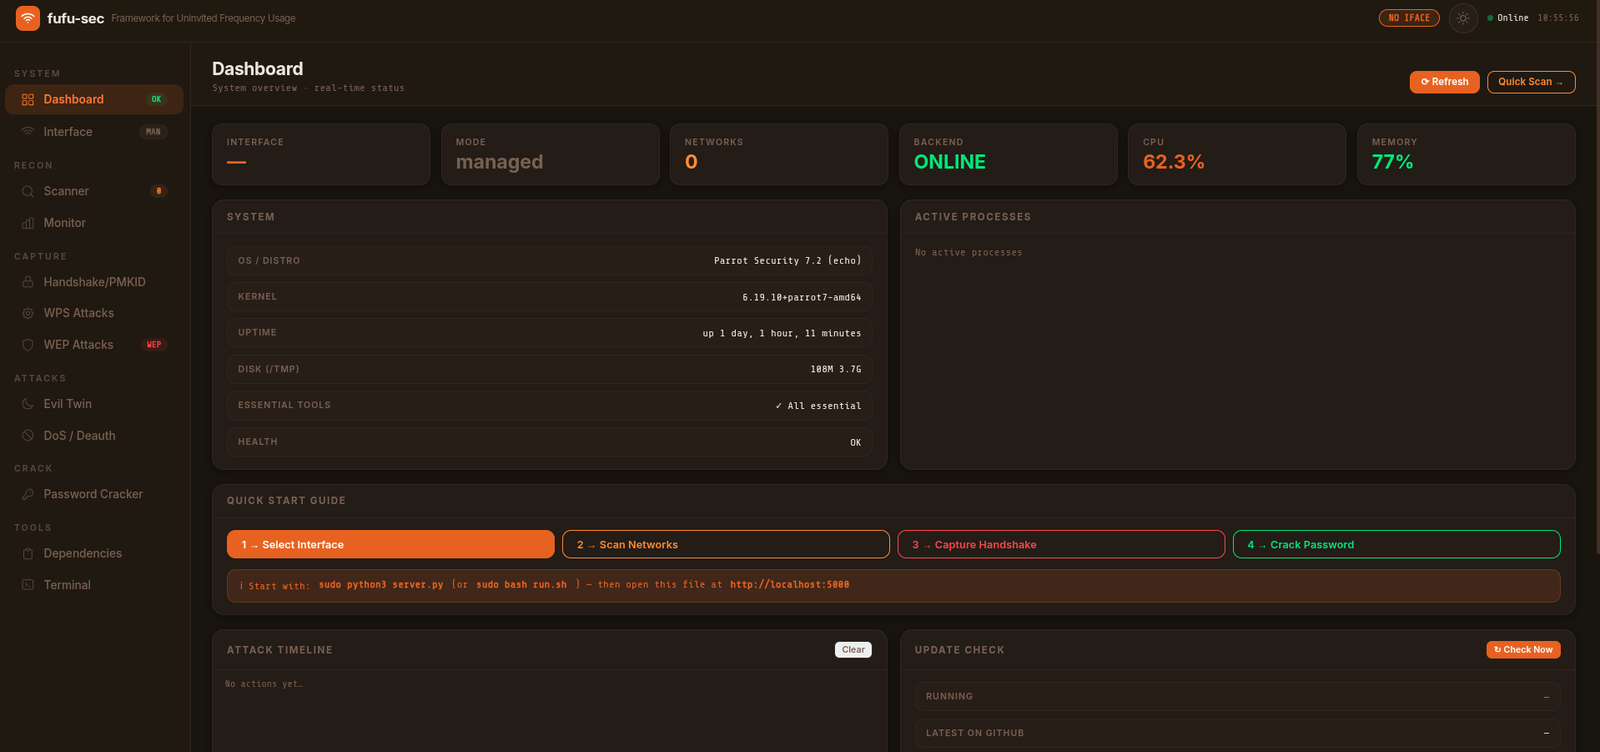
fufu-sec(Framework for Uninvited Frequency Usage)は、個人およびエンタープライズ向けワイヤレス監査のための次世代WiFiセキュリティフレームワークです。単一のブラウザダッシュボードから802.11ネットワークの攻撃面全体をカバーします。ネットワーク検出、ハンドシェイクキャプチャ、PMKID抽出、WPS悪用、不正アクセスポイント、サービス拒否、WEPクラッキング、GPUアクセラレーションによるパスワード回復をすべて1か所で実現します。
許可された用途のみ。所有しているネットワーク、または監査の書面による許可を得たネットワークのみをテストしてください。
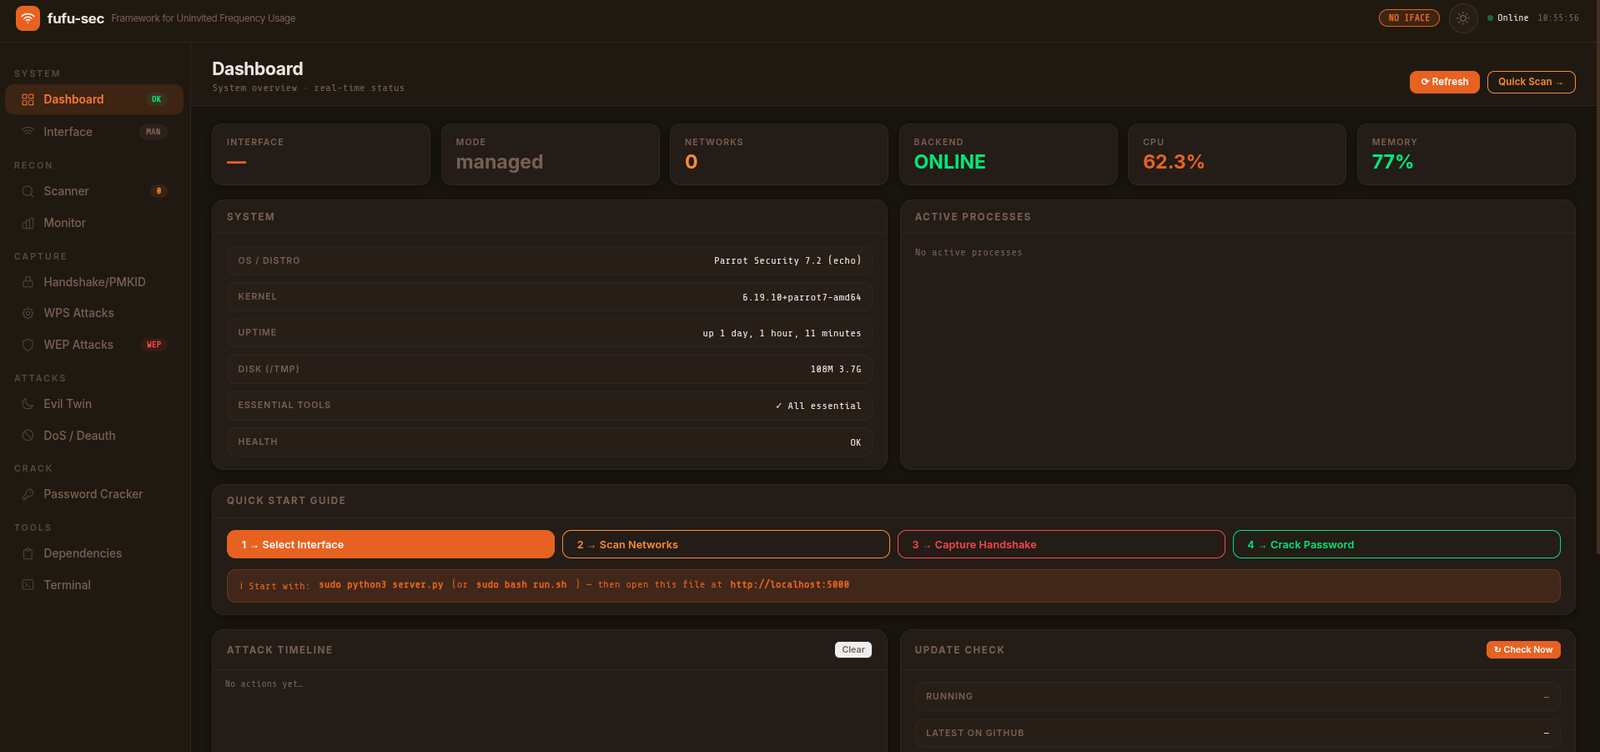
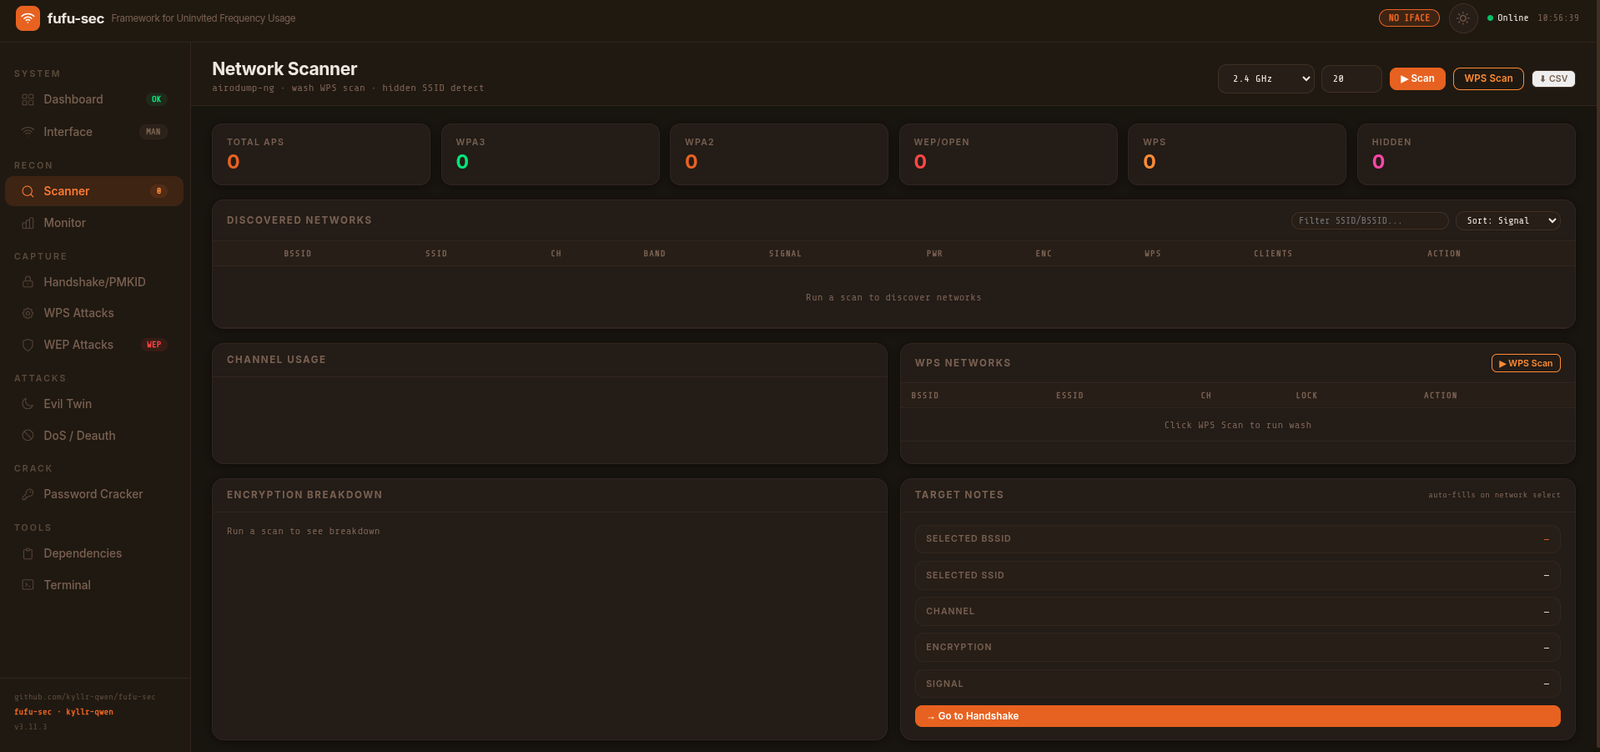
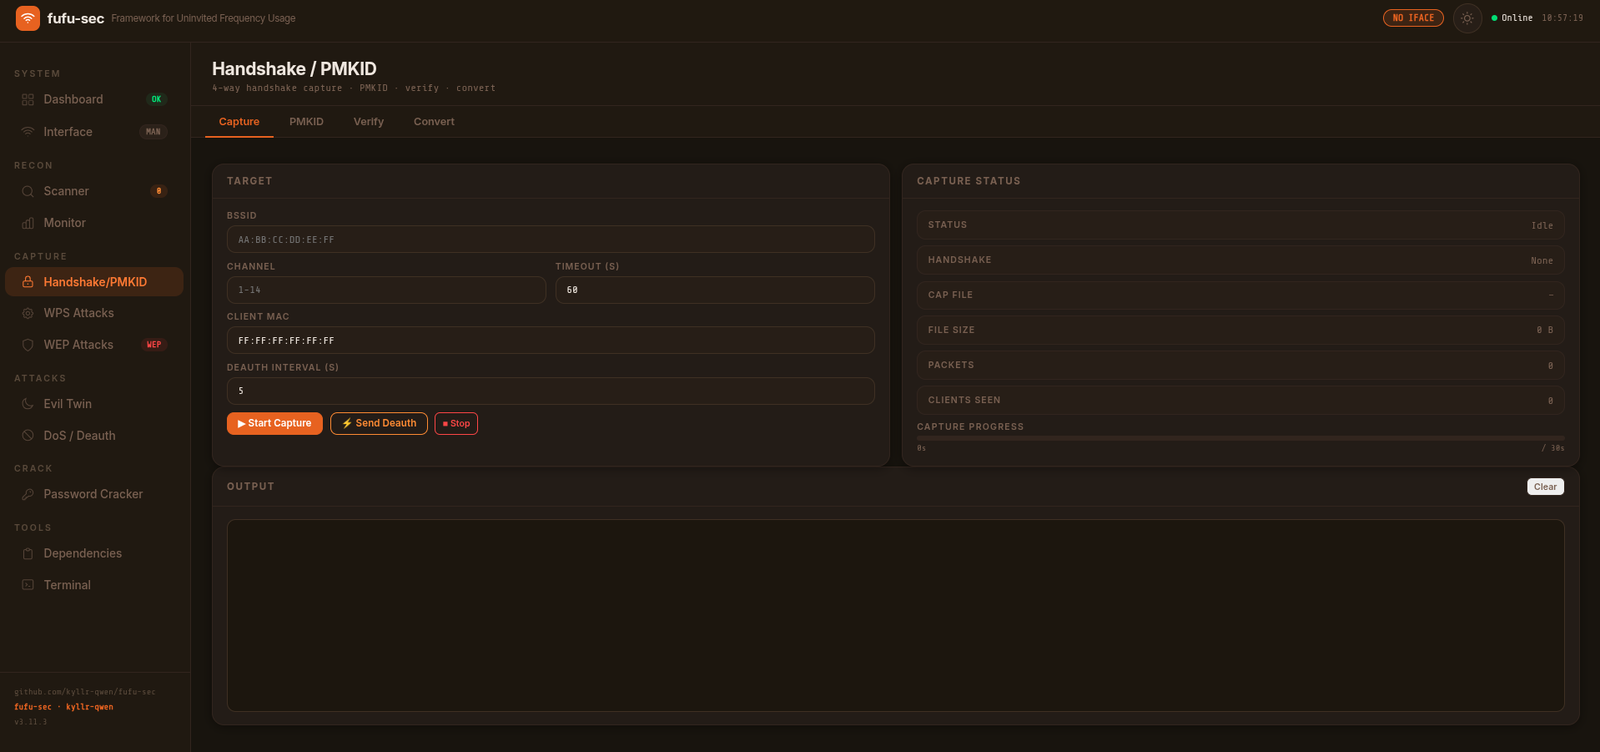
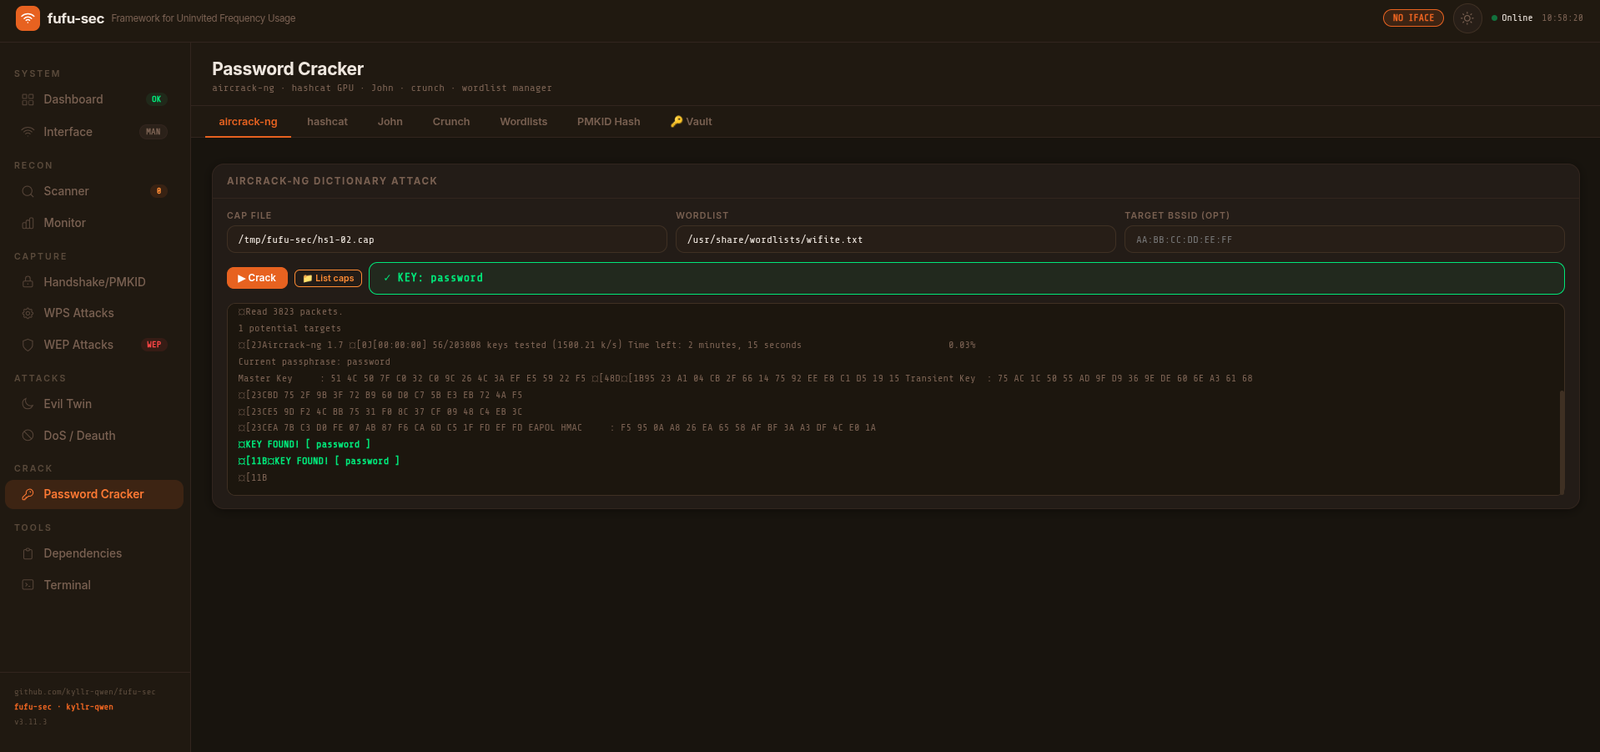
| モジュール | 機能 |
|---|---|
| インターフェース | モニターモード、MACスプーフィング、送信電力制御、インジェクションテスト、チャンネル管理 |
| スキャナー | クライアント数、信号強度、暗号化詳細、WPSスキャンを含むライブネットワーク検出 |
| ハンドシェイクキャプチャ | 多層deauthによる4ウェイWPA2ハンドシェイクキャプチャ(12秒バースト、3秒安定化、繰り返し) |
| PMKIDキャプチャ | BPFフィルタリング、ネットワークごとの名前付きキャプチャファイルによるhcxdumptool PMKID抽出 |
| パスワードクラッカー | aircrack-ng辞書攻撃、hashcat GPUモード22000、John the Ripper、crunchワードリスト生成 |
| WPS攻撃 | Reaver、Bully、Pixie Dust、既知PINデータベース、NULL PIN |
| Evil Twin | hostapdによる不正AP、dnsmasqによるDHCP/DNS、キャプティブポータル、ライブ認証情報収集 |
| DoS / Deauth | aireplay-ngによる標的型deauth、mdk4ビーコンフラッド、deauth amok、auth DoS、WIDS混乱、Michael TKIP |
| WEP攻撃 | ARPリプレイ、フェイク認証、フラグメンテーション、chop-chop、Caffe Latte、Hirte、besside-ng自動クラック |
| WiFiモニター | ライブパケットキャプチャ、クライアント追跡、自動ハンドシェイク検出、マルチセッションキャップファイル |
| ターミナル | 完全な監査ログ付きブラウザ内コマンドターミナル |
| 依存関係 | 必須およびオプションの全パッケージのインストール状態を確認するライブツールチェッカー |
sudo)テスト済みアダプター: Alfa AWUS036ACH、AWUS036ACS、AWUS1900、TP-Link TL-WN722N v1。
git clone https://github.com/kyllr-qwen/fufu-sec.git
cd fufu-sec
sudo bash install.sh
インストーラーはプロジェクトフォルダ内のすべての依存関係を処理します。fufu-secを削除するには、フォルダを削除してください。
cd fufu-sec
sudo .venv/bin/python3 server.py
ブラウザでdashboard.htmlを開いてください。
# カスタムポートまたはホスト
sudo .venv/bin/python3 server.py --port 8080
sudo .venv/bin/python3 server.py --host 0.0.0.0
1. インターフェース  ->  モニターモードを有効化
2. インターフェース  ->  インジェクションをテスト
3. スキャナー    ->  スキャン開始  ->  ターゲットで「使用」をクリック
4. ハンドシェイク  ->  キャプチャ開始
              ->  ハンドシェイクキャプチャ完了を待機
5. クラッカー    ->  aircrack-ngタブ  ->  開始
           または ->  hashcatタブ  ->  変換  ->  クラック(GPU)
1. インターフェース  ->  モニターモードを有効化
2. ハンドシェイク  ->  PMKIDタブ  ->  BSSID + チャンネル  ->  PMKIDをキャプチャ
3. ハンドシェイク  ->  PMKIDタブ  ->  キャプチャを検証
4. クラッカー    ->  PMKIDハッシュタブ  ->  hashcatでクラック
1. スキャナー    ->  WPSスキャン  ->  WPS有効のターゲットを検出
2. WPS        ->  攻撃を選択(Reaver / Bully / Pixie Dust)
3. WPS        ->  攻撃開始  ->  PINまたはPSKを待機
1. スキャナー    ->  スキャンしてターゲットAPを選択
2. Evil Twin  ->  SSID、チャンネル、キャプティブポータルを設定
3. Evil Twin  ->  攻撃開始  ->  認証情報ログを監視
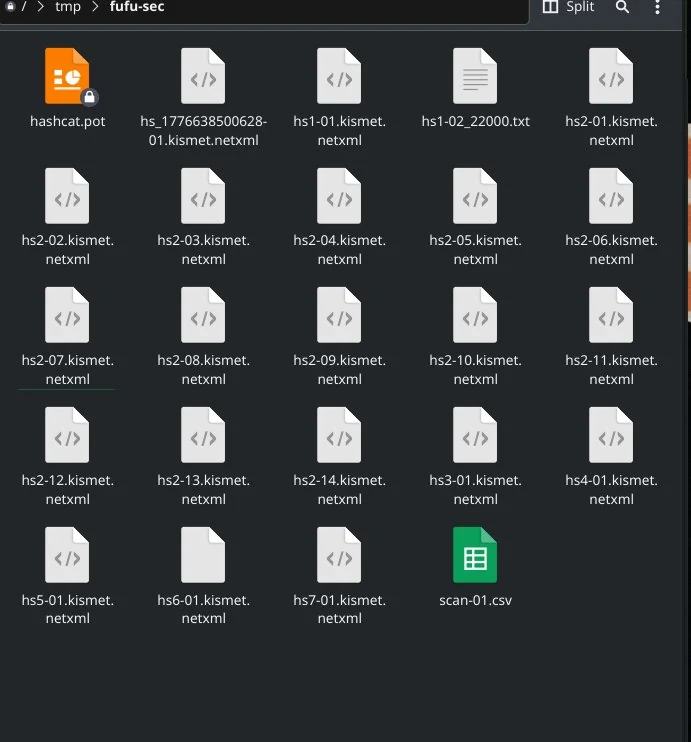
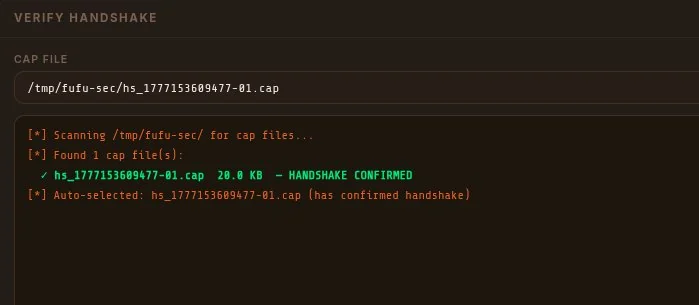
すべてのキャプチャファイルは/tmp/fufu-sec/に保存されます。各セッションにはタイムスタンプベースの一意の名前が付けられ、実行間で上書きされることはありません。WiFiモニタータブとハンドシェイクタブの両方に、ハンドシェイク状態、サイズ、クイックアクション付きの全キャプチャファイルが一覧表示されます。
by kyllr-qwen · fufu-sec v3.11.3
| 症状 | 修正方法 |
|---|
airodump-ng exited immediately | airmon-ng stop wlan0mon && airmon-ng start wlan0 |
No handshake captured | APでPMFが有効な可能性があります。代わりにPMKIDタブを試してください |
hcxdumptool PACKET_STATISTICS failed | airmon-ng check killを実行してから再試行 |
Conversion failed: missing radiotap | sudo apt install wireshark-common(editcapを提供) |
hashcat: all hashes in potfile | パスワードはすでにクラック済みです。キーバナーを確認してください |
Password not in wordlist | hashcat -m 22000 -r /usr/share/hashcat/rules/best64.rule hash.txt rockyou.txt |
hashcat: no OpenCL devices | sudo apt install ocl-icd-opencl-dev pocl-opencl-icd |
rockyou.txt not found | sudo gunzip /usr/share/wordlists/rockyou.txt.gz |
