


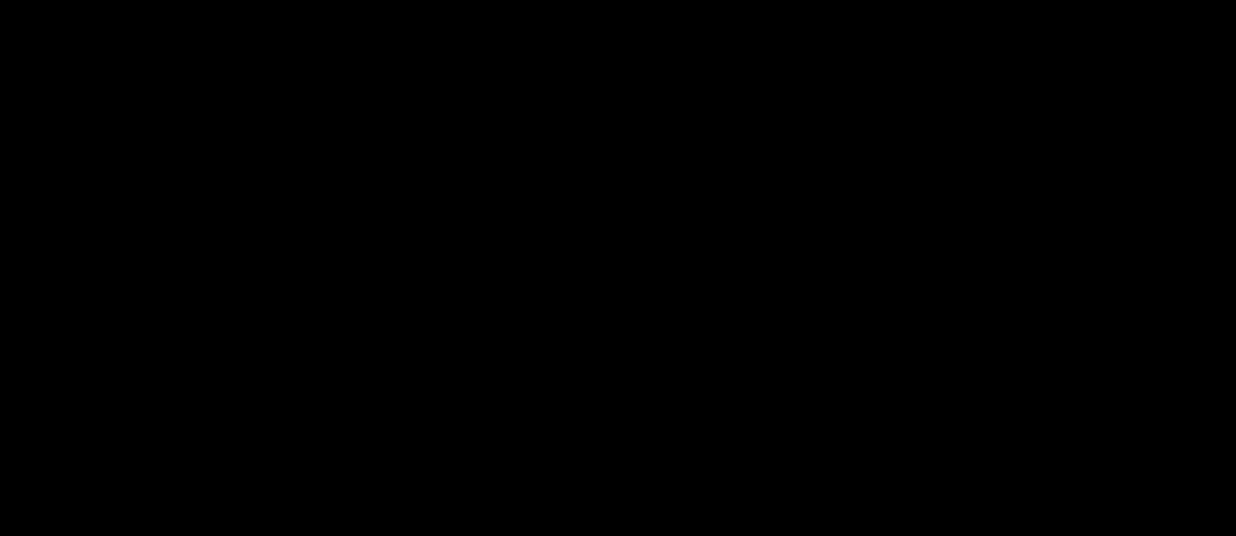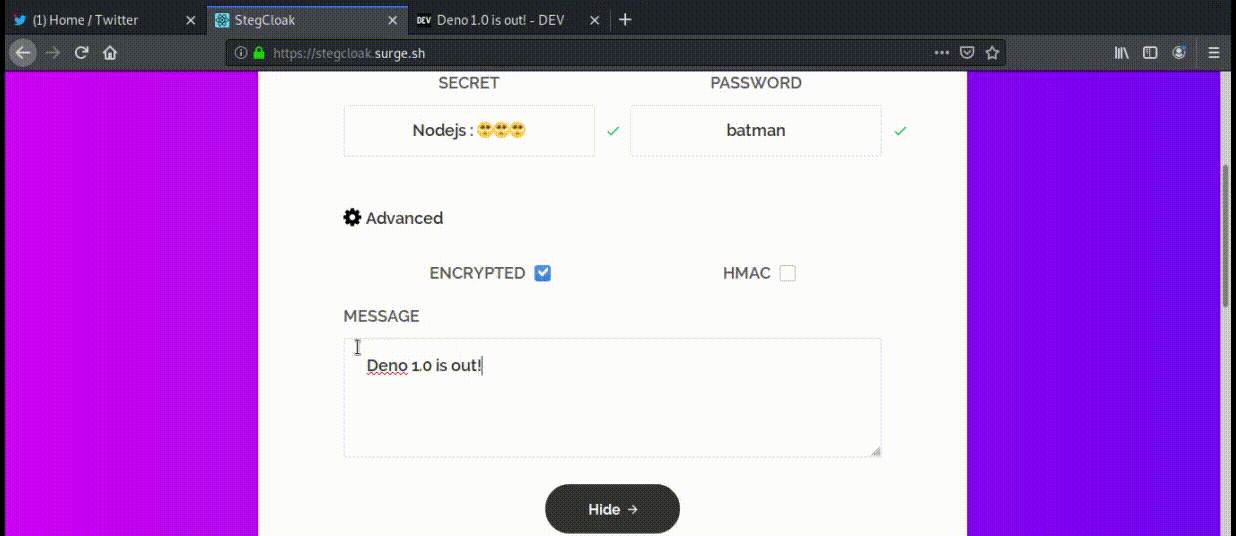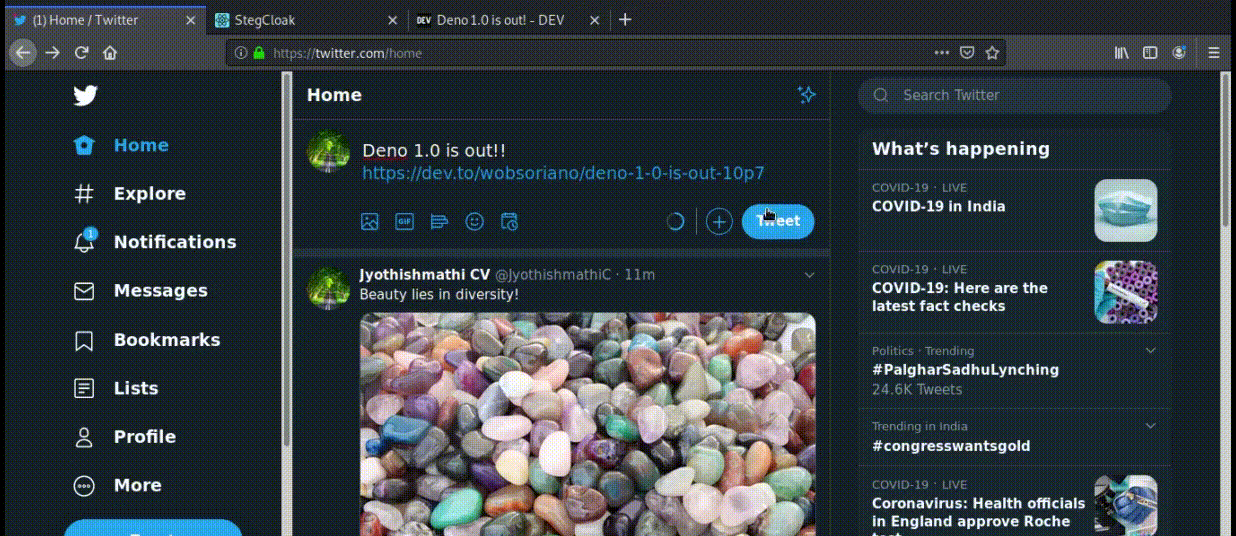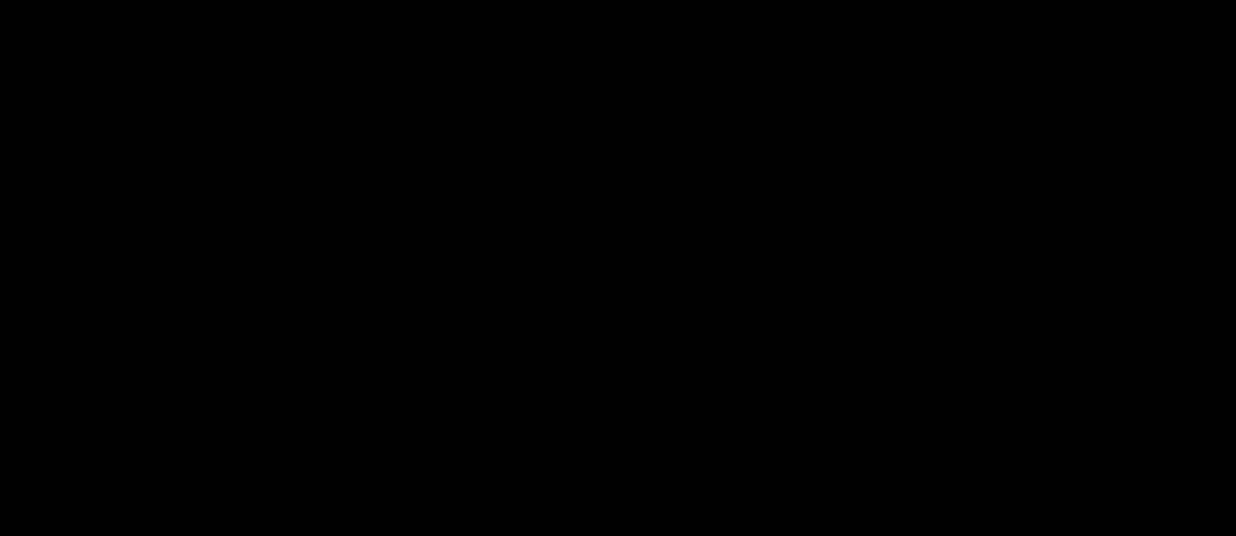
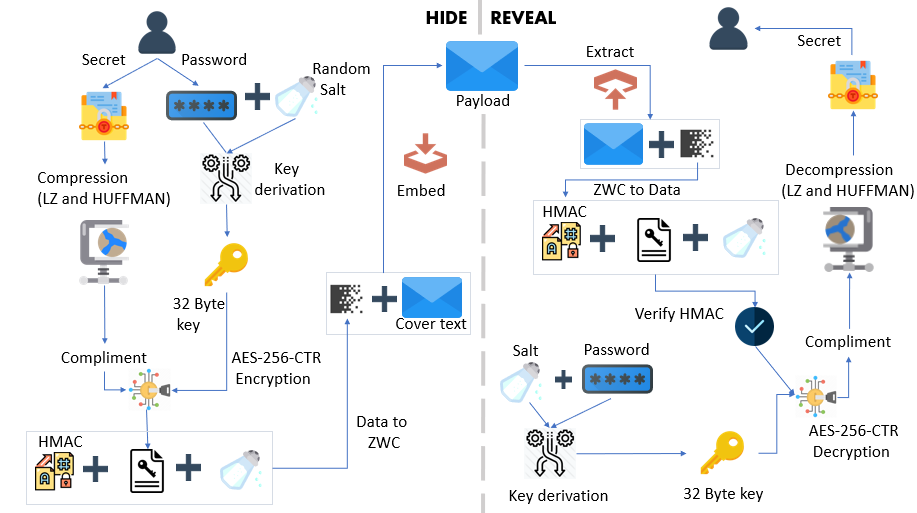
StegCloakは、関数型プログラミングスタイルで設計された純粋なJavaScriptのステガノグラフィモジュールです。秘密を圧縮・暗号化した後、特殊なUnicode不可視文字で覆い隠します。文字列への安全な透かし入れ、Webページ上の不可視スクリプト、ソーシャルメディア上のテキスト、その他あらゆる秘密通信に使用できます。完全に不可視です!詳細な動作については、このMediumの記事を参照するか、デモをご覧ください。

npmを使用する場合(グローバルインストール)、
$ npm install -g stegcloak
npmを使用する場合(ローカルプログラム内で使用)、
$ npm install stegcloak
$ stegcloak hide
オプション:
  hide [options] [secret] [cover]

  -fc, --fcover <file>      カバーテキストをファイルから抽出
  -fs, --fsecret <file>     秘密テキストをファイルから抽出
  -n, --nocrypt             暗号化が不要な場合(デフォルト: false)
  -i, --integrity           改ざん防止の追加セキュリティが必要な場合(デフォルト: false)
  -o, --output <output>     結果を出力ファイルにストリーム
  -c, --config <file>       設定ファイル
  -h, --help                コマンドのヘルプを表示
$ stegcloak reveal
オプション:
  reveal [message]

  -f, --file <file>       メッセージをファイルから抽出
  -cp, --clip             クリップボードからメッセージを直接コピー
  -o, --output <output>   秘密を出力ファイルにストリーム
  -c, --config <file>     設定ファイル
  -h, --help              コマンドのヘルプを表示
STEGCLOAK_PASSWORD 環境変数が設定されている場合、デフォルトでパスワードとして使用されます。
設定ファイル サポートにより、StegCloak CLIの設定とプロンプトの回避が可能です。設定ドキュメントはこちらをご覧ください。
const StegCloak = require('stegcloak');

const stegcloak = new StegCloak(true, false);  // 隠蔽時は暗号化true、HMAC falseで初期化

// これらの引数は隠蔽時にのみ使用されます

// 後で stegcloak.encrypt と stegcloak.integrity のブール値を切り替えて変更可能
HMACは、テキストの改ざん防止と、受信したメッセージが意図した送信者から送られたものかを検証するための追加の指紋セキュリティステップです。データがWhatsApp、Messenger、またはその他のソーシャルメディアプラットフォームを介して送信される場合、これはすでに処理されています!ただし、プログラム内でStegCloakを使用して安全に送受信する場合は、このオプションを有効にすることができ、StegCloakが処理します。
stegcloak.hide(secret, password, cover) -> stringconst magic = stegcloak.hide("ヴォルデモートが戻ってきた", "いたずら完了", "ここではWiFiが使えないんだ!");
// stegcloak.encrypt と stegcloak.integrity のブール値を使用して難読化
console.log(magic); // ここではWiFiが使えないんだ!
stegcloak.reveal(data, password) -> stringconst secret = stegcloak.reveal(magic, "いたずら完了");
// 隠蔽時の暗号化や完全性チェックの有無を自動検出し、適切に動作
console.log(secret); // ヴォルデモートが戻ってきた
Francesco Soncina氏によるこの素晴らしいブログでは、StegCloak APIを使用してWebサイト上のテキストに透かしを入れる方法が紹介されています。
StegCloakはアリス-ボブ-ワーデン問題を解決するものではありません。人々がそれに気づいていない場合にのみ強力であり、ウェブ上での不可視性を考えると、その目的を非常にうまく達成します。フォーラムでの透かし入れ、不可視ツイート、ソーシャルメディアなどに安全に使用できます。データを積極的に監視している人物がいることがわかっている状況では使用しないでください。そのような場合、データ分析ツールを使用してUnicode文字を監視しているワーデン(中間者)は、異常な量の特殊な不可視文字に気づくため、何らかの秘密通信が行われたことを知ってしまいます(たとえ隠された秘密を解読できなくても)。
プルリクエストは歓迎します。大きな変更を加える場合は、まず変更内容について話し合うためにイシューを開いてください。
MIT - Copyright (c) 2020 Jyothishmathi CV, Kandavel A, Mohanasundar M
StegCloakのロゴはSmashiconsによってデザインされました。









