Microsoft は CVE-2026-119987 を Important の Windows App Store 特権昇格として公開しました。CVSS 7.8、CWE-426 (Untrusted Search Path) です。
問題は InstallService のパッケージプラグイン処理にあります。InstallService は LocalSystem として実行されますが、標準ユーザーがインストールした MSIX パッケージから InstallServicePlugin.dll を読み込んでしまう可能性があります。そのパッケージは署名されている必要も、開発モードで登録されている必要もありません。これが私にとって興味深い点でした。
これを報告したのは7月のことです。ここで説明する再現は、9月12日に MSRC へ送ったもので、WindowsApps 配下にインストールされた署名なし・非開発モードの MSIX を使用しています。Developer Mode も、ルーズな開発パッケージも、呼び出し元からのマシン全体のプラグインレジストリ状態への書き込みもありません。MSRC は当初、それらすべてが必要だと考えていたため却下しました。10月30日には不要であることを確認し、Important と評価しましたが、報告は重複として扱われました。11月6日には全額 $8,000 の報奨金を受け取りました。残念ながら、PoC、完全なタイムライン、追加の詳細はまだ公開できません。この話にはまだ話せない続きがあります。
InstallService は svchost.exe 内で実行され、インストール処理用のプラグインメカニズムを持っています。WU や ChainedWork のようないくつかの識別子は組み込みですが、パッケージプラグインのパスも存在します。そちらでは、識別子はパッケージファミリ名として解釈され、サービスは要求元ユーザーのパッケージを解決し、そのインストールディレクトリを取得して InstallServicePlugin.dll を追加します。
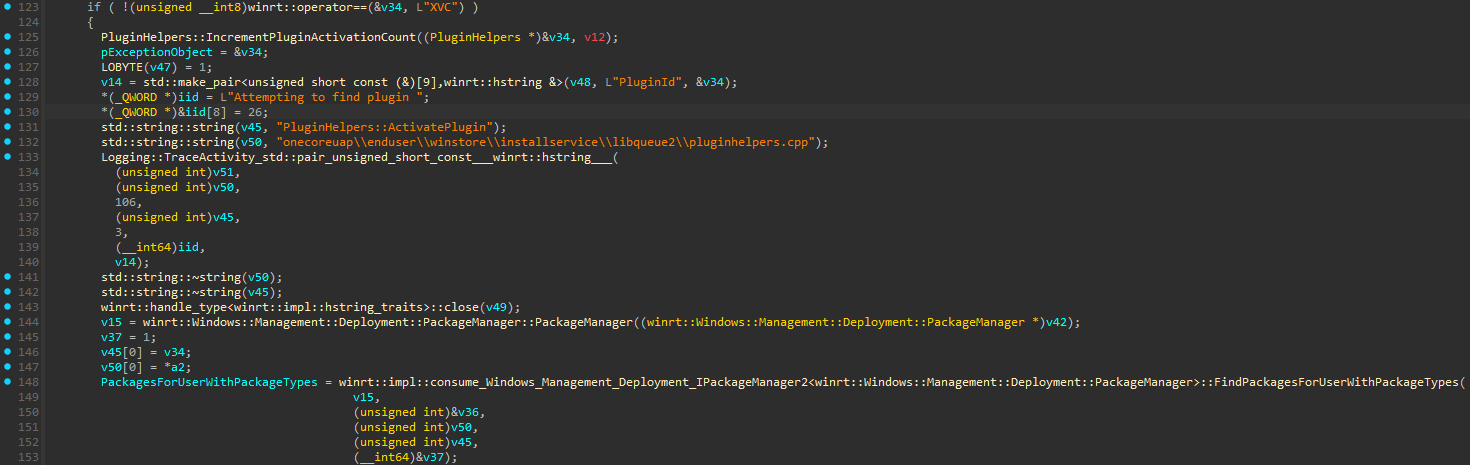
PluginHelpers::ActivatePlugin において、興味深い部分は次の点に集約されます:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
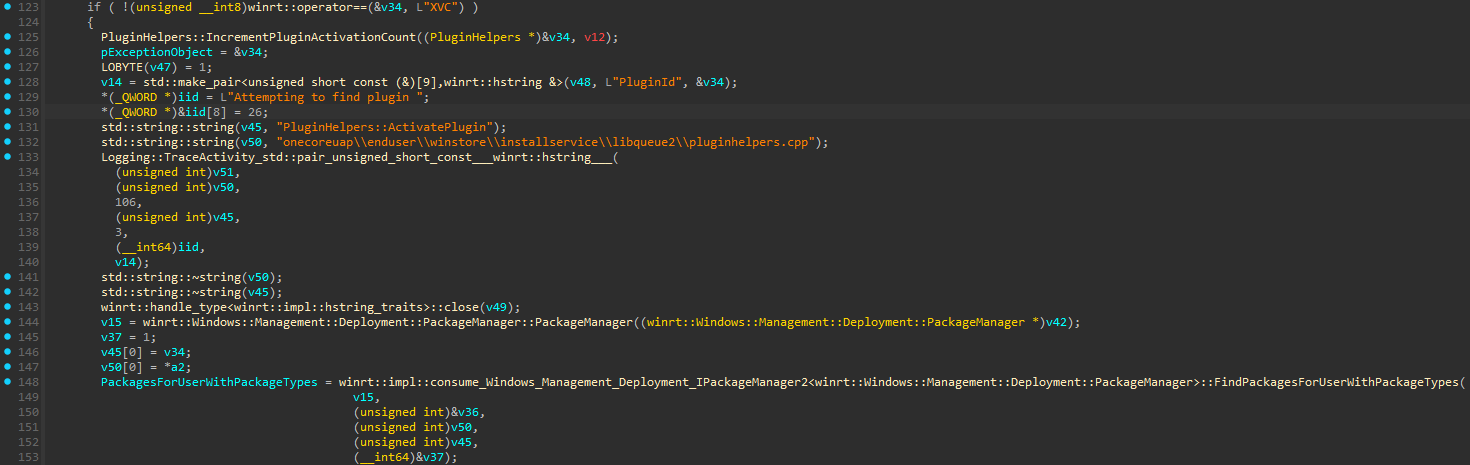
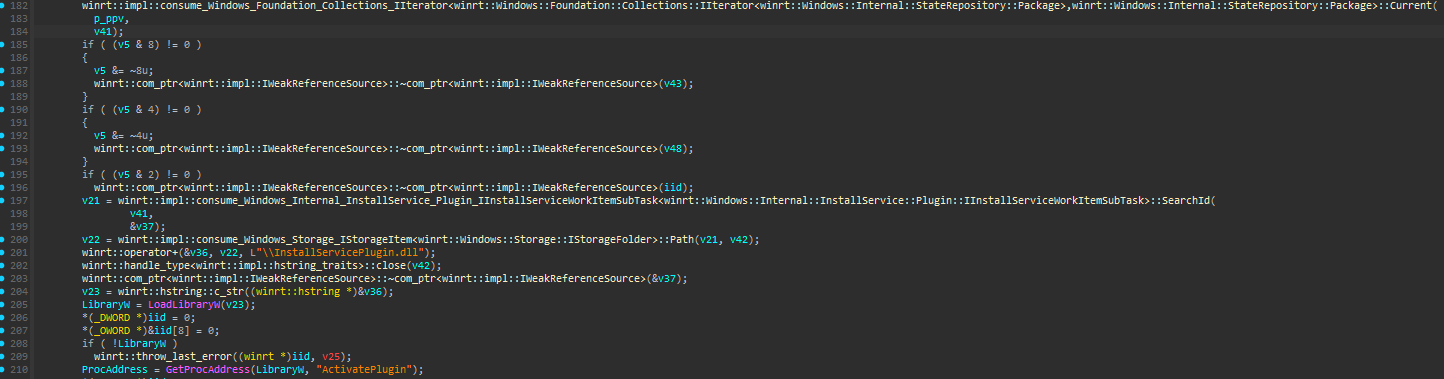
ここでの問題は、私自身が LoadLibraryW に DLL パスを一切渡していないことです。私が提供するのはパッケージファミリ名だけであり、InstallService がパッケージを解決し、DLL パスを構築して、パッケージとその内容が標準ユーザーに由来するものであっても SYSTEM 権限でそれを読み込みます。
Microsoft はこれを CWE-426 に分類しましたが、これは通常の DLL 検索順序の問題ではありません。ファイル名は固定されており、ディレクトリは呼び出し元が選択したパッケージに由来します。
私はルートに InstallServicePlugin.dll を持ち、Microsoft.WindowsAppRuntime.CBS.2 への uap10:HostRuntimeDependency を持つ、署名されていない MSIX メインパッケージを使用しました。この DLL をエントリポイントとして宣言するアプリケーションや拡張機能はマニフェスト内に存在しません。InstallService こそが、このファイルにネイティブプラグインとしての意味を与えるものです。
関連するマニフェストのエントリ:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
特殊な OID は、署名されていないパッケージ ID のためのものです。Microsoft のパッケージを置き換えたり、パッケージが署名されているふりをしたりするものではなく、ユーザーが提供する新しいパッケージ ID です。
インストールには PackageManager.AddPackageByUriAsync を使用し、そのリクエストでは開発用デプロイを無効にし、署名なしデプロイを許可しました:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
インストール後、IsDevelopmentMode=False と SignatureKind=None が報告されます。パッケージは WindowsApps の下に存在し、標準ユーザーはそこにインストールされたファイルを変更できなくなります。それは問題ありませんが、その内容は依然としてそのユーザーによって提供されたものでした。インストールされたディレクトリを書き込みから保護しても、その中の DLL が InstallService にとって信頼されたコードになるわけではありません。
AllowUnsigned はここではデプロイごとのオプションであり、Developer Mode のマシンポリシーではありません。この区別は、MSRC とのやり取りがかなり往復した理由でもありました。というのも、再現は事前に Developer Mode を有効にしなくても機能するからです。
私が使用したエントリ ポイントは Windows.Internal.InstallService.Control.InstallServiceControl です。これを RoActivateInstance でアクティブ化し、インターフェイスを照会して、生成されたプロジェクションを使わずにその ABI 経由で CreateInstallServiceWork を直接呼び出します。
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork は6つの HSTRING 引数を受け取り、work オブジェクトを返します。このリクエストでは、最初の4つは空で、5番目には work のプロパティが含まれ、6番目は {} です。
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
重要なのは FulfillmentPluginId です。これはプロパティ内とシリアル化されたフルフィルメントデータの両方で、パッケージファミリ名に設定されています。他のパッケージ ID フィールドは、同じインストール済みパッケージを参照しています。
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
これはまた、呼び出し元が PluginList や StaticPluginMap を変更する必要もありません。パッケージファミリ名はすでに作業要求から取得されており、サービスはパッケージを解決する際にそれを使用します。
そのパッケージが選択されると、PluginHelpers::ActivatePlugin は LoadLibraryW を使ってルート DLL を読み込みます。私の再現では、ActivatePlugin エクスポート自体は E_NOTIMPL を返し、実行はすでにネイティブロード中に発生します。その結果、非管理者ユーザーがインストールしたパッケージから、InstallService 内で LocalSystem (S-1-5-18) としてコードが実行されました。
私はこれを Windows 11 25H2 ビルド 26200.9445、およびテスト済みの将来プラットフォームビルド 29648.1000 と 29661.1000 で、同じ非開発パッケージ構成を用いて再現しました。
まだです : )