
 k8gege/cve-2019-0708
3389リモートデスクトップのコード実行脆弱性CVE-2019-0708の一括検出ツール(Rdpscan Bluekeep Check)

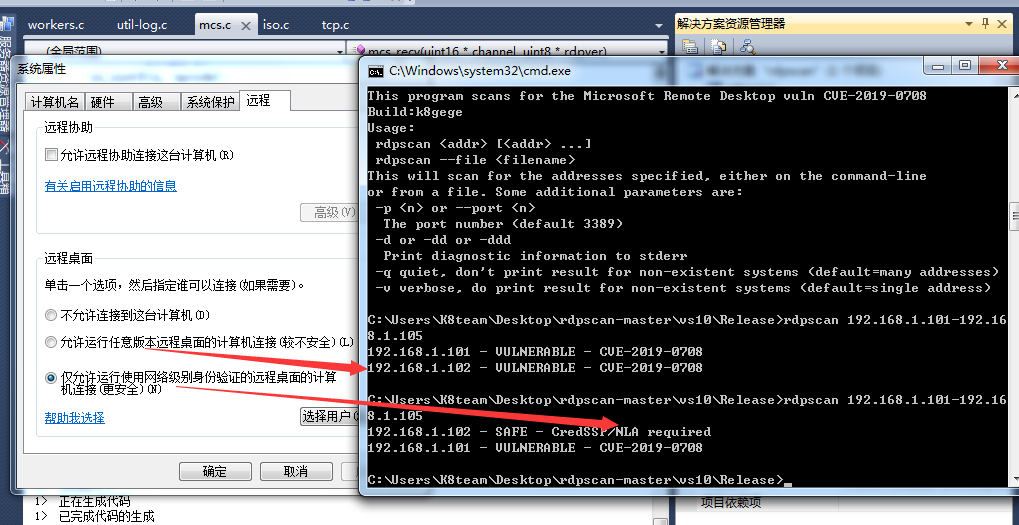
0x001 Windows での検出
https://github.com/robertdavidgraham/rdpscanC:\Users\K8team\Desktop\rdpscan-master\vs10\Release 的目录
2019/06/02 02:11 <DIR> . 2019/06/02 02:11 <DIR> .. 2019/06/02 01:55 2,582,016 libcrypto-1_1.dll 2019/06/02 01:57 619,520 libssl-1_1.dll 2019/06/02 02:04 172,032 rdpscan.exe 3 个文件 3,373,568 字节 2 个目录 2,462,433,280 可用字节
C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.101 - VULNERABLE - CVE-2019-0708 192.168.1.102 - VULNERABLE - CVE-2019-0708
C:\Users\K8team\Desktop\rdpscan-master\vs10\Release>rdpscan 192.168.1.101-192.168.1.105 192.168.1.102 - SAFE - CredSSP/NLA required 192.168.1.101 - VULNERABLE - CVE-2019-0708
0x002 Linux での検出
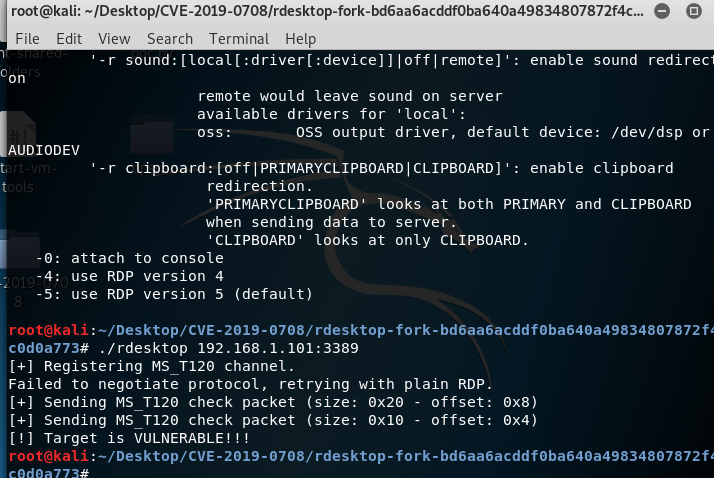
https://github.com/SugiB3o/Check-vuln-CVE-2019-0708root@kali:~/Desktop# ./rdesktop 192.168.1.101:3389 ERROR: Failed to open keymap en-us [+] Registering MS_T120 channel. Failed to negotiate protocol, retrying with plain RDP. [+] Sending MS_T120 check packet (size: 0x20 - offset: 0x8) [+] Sending MS_T120 check packet (size: 0x10 - offset: 0x4) [!] Target is VULNERABLE!!!
0x003 Cscan 一括検出
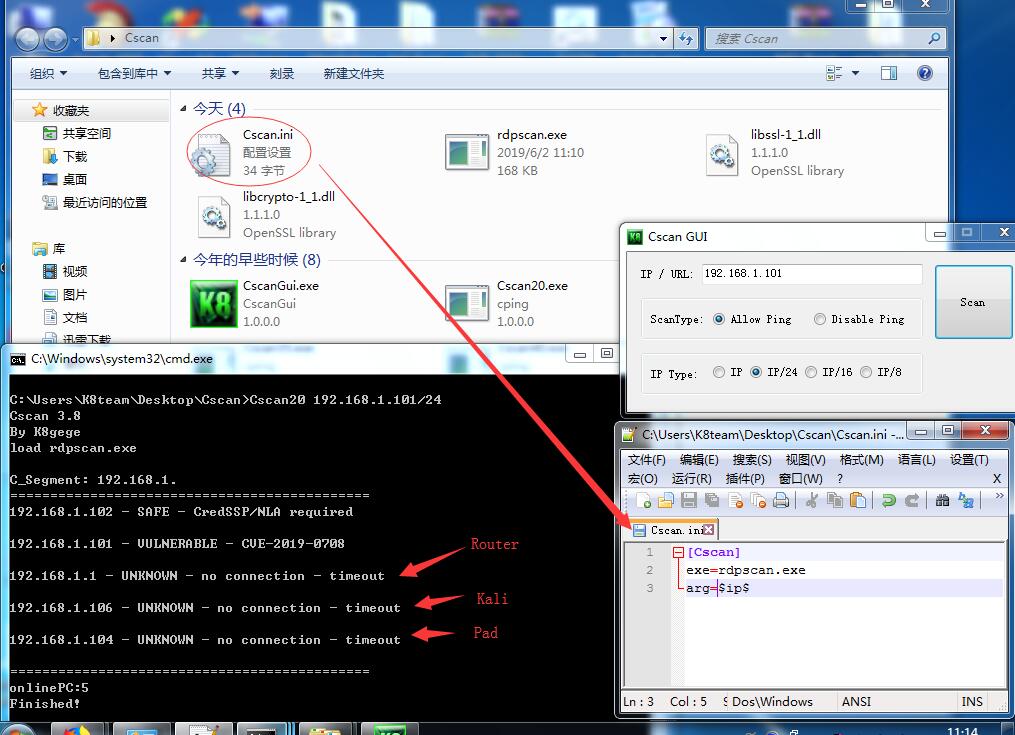
rdpscan.exe と DLL ファイルを Cscan ディレクトリにコピーし、Cscan.ini ファイルを新規作成します。内容は以下の通りです。
[Cscan]
exe=rdpscan.exe
arg=$ip$
一括スキャン
Cscan.exe 192.168.1.101/24 (単一のCセグメントをスキャンする場合。複数のCセグメントまたはBセグメントについてはCscanの説明を参照してください)
ローカルではGUIが利用可能(.NET 2.0のみ。自身またはターゲットPCの.NETバージョンに応じてCscanバージョンを選択してください)
0x004 バイナリダウンロード
Windows上でのコンパイルは面倒な場合があるため、ここではコンパイル済みのバイナリを提供します。
それぞれWin7 x86用のexeですが、64ビットシステムでも使用可能です。
Kali 2019 x64用の実行ファイル。その他のバージョンは各自でコンパイルしてください。






