 jun-5heng/cve-2021-44228
Log4j2のLog4Shell脆弱性(CVE-2021-44228)をJNDIインジェクション経由で悪用し、脆弱なWebアプリケーション上でリモートコード実行を達成します。

橘子网络安全实验室 https://0range.team/
本ツールは認可されたセキュリティテストのみに使用してください。未承認の不正攻撃サイトへの使用は禁止です
オンラインで《中華人民共和国ネットワーク安全法》を読む
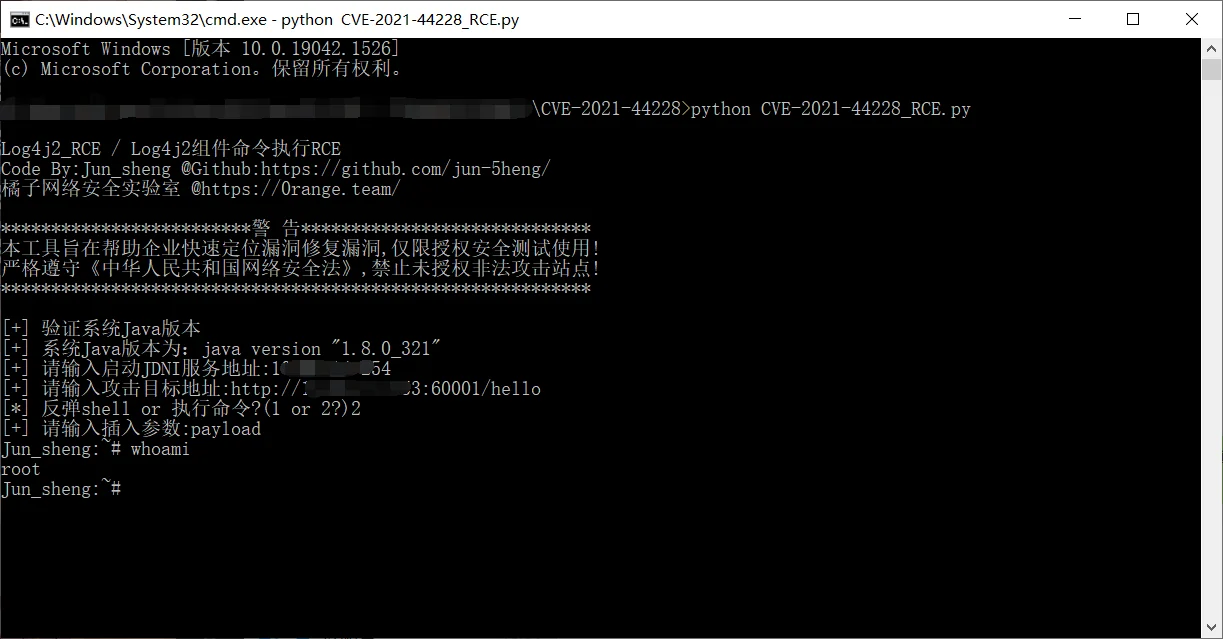
実行中のプロンプト
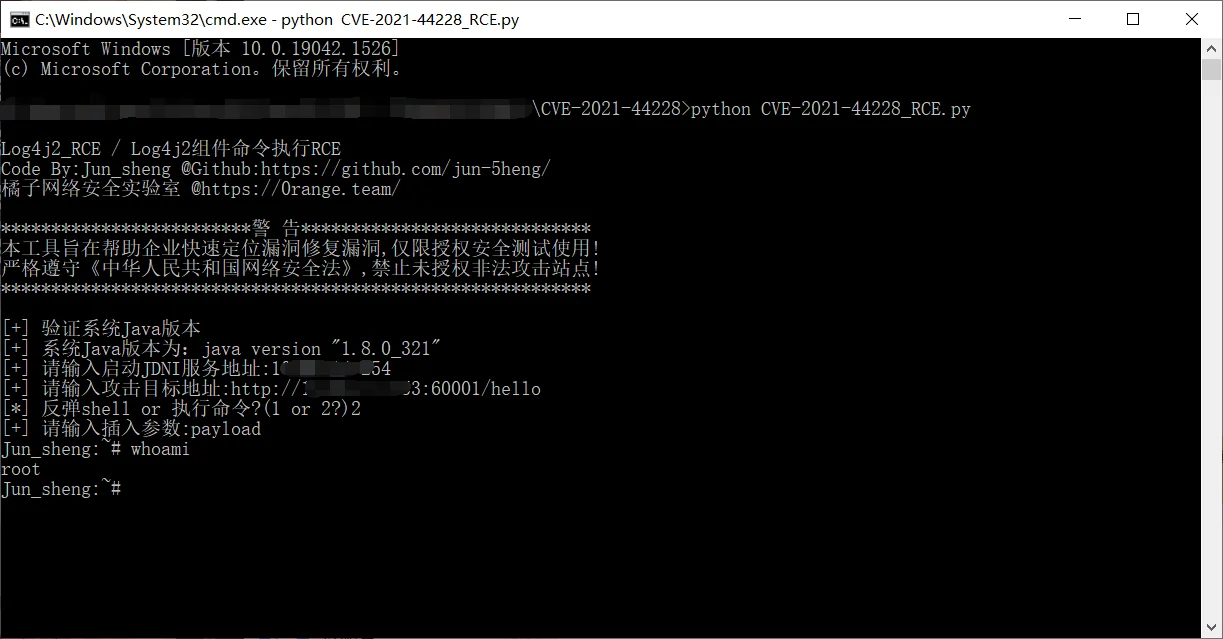
本ツールはJNDIインジェクションツールを呼び出して脆弱性攻撃を行います
攻撃対象のアドレスは完全なパスを入力してください!
挿入パラメータには、脆弱性が存在する可能性があると思われるパラメータを入力してください!
必要に応じて、ご自身でスクリプトの内容を変更してください!
転載する際は出典を明記してください!
BugはIssuesに提出してください。時間があれば確認します。
