Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Blackash-CVE-2025-61884 — CVE-2025-61884(Oracle E-Business Suite Configurator における未認証のデータ漏えい脆弱性)に関する詳細な要約と検出ガイダンスを提供します。スキャンテンプレートと緩和策も含まれます。 | Kitploit
ツール/GitHubGitHub/jrexploit/blackash-cve-2025-61884
脆弱性スキャナー脆弱性分析エクスプロイト情報収集ウェブセキュリティ
GitHubjrexploit/blackash-cve-2025-61884

Blackash-CVE-2025-61884

CVE-2025-61884(Oracle E-Business Suite Configurator における未認証のデータ漏えい脆弱性)に関する詳細な要約と検出ガイダンスを提供します。スキャンテンプレートと緩和策も含まれます。

リポジトリを見る
5301年前未レビュー
共有

CVE-2025-61884 — 新たなOracle E-Business Suiteのバグにより、ログインなしでハッカーがデータにアクセスできる可能性 💀

CVE-2025-61884 — 完全な概要 🧾💥

フィールド詳細
識別子CVE-2025-61884
製品Oracle E-Business Suite — Oracle Configurator (Runtime UI)
影響を受けるバージョン12.2.3 → 12.2.14
攻撃ベクトルネットワーク (HTTP) — 認証なしでのアクセス
影響機密性 (不正なデータ開示)
CVSSv3.1基本スコア7.5 (高) — AV:N/AC:L/PR:N/UI:N/C:H/I:N/A:N
悪用の複雑さ低 / 容易に悪用可能 (認証不要)
ベンダーステータスセキュリティアラート公開済み。ベンダーのパッチ/アップデートが利用可能
公開エクスプロイト状況検出テンプレートとスキャンルールが公開済み。広く利用可能な武器化されたエクスプロイトコードは広範には確認されていない (ただし、認証不要の性質によりリスクは高い)

平易な英語での説明 🧠✨

認証されていないリモート攻撃者が、HTTP経由でOracle Configurator Runtime UI に到達できる場合、保護されるべき設定データやビジネスデータをUIが返すようにリクエストを細工できます。この開示を引き起こすのにユーザー資格情報は不要なため、ネットワークから到達可能な脆弱なコンポーネントのインスタンスはすべて探索され、データが持ち出される可能性があります。


公開される可能性のあるもの 🔓

  • Configurator UIが提供する設定モデルとメタデータ
  • ビジネス設定情報 (機密のビジネスロジック、マッピング、識別子を含む可能性あり)
  • デプロイ環境とConfiguratorが提供するよう設定されている内容に応じて、UIで公開されるその他のデータ

注: 公開されている説明では、主な影響は機密性/データ開示に分類されています。この概要の時点では、このCVEに特に関連するリモートコード実行 (RCE) やデータ改ざんの確認された公開レポートはありませんが、データ露出だけでも深刻です。

攻撃者が検出・悪用する方法 🕵️‍♂️

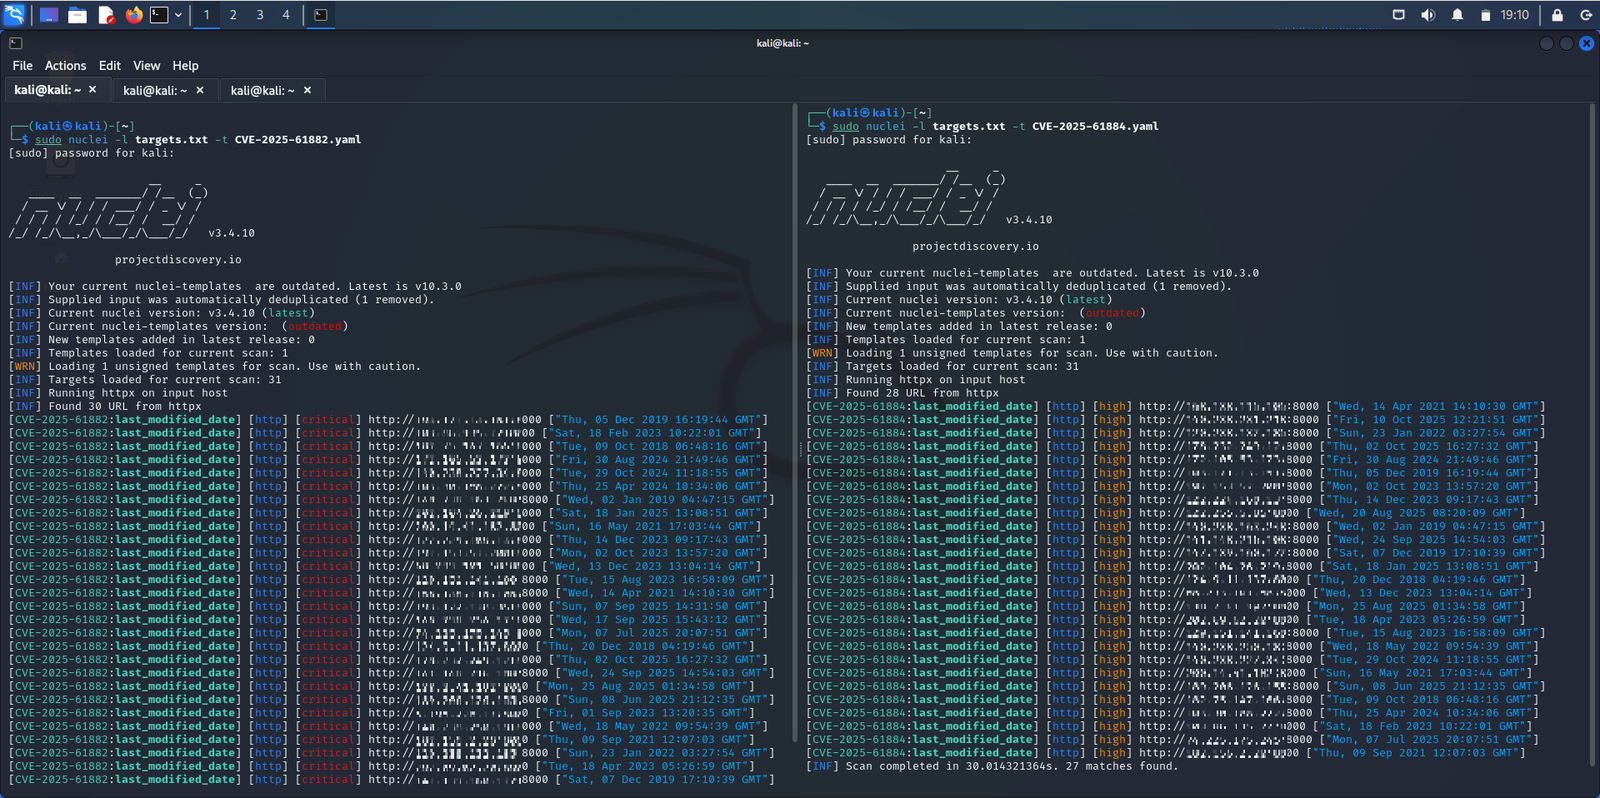
  • 自動スキャナー / テンプレート: コミュニティのスキャナーとテンプレートがOracle EBS/Configuratorエンドポイントを識別し、既知の脆弱なUIパスをプローブします。
  • 単純なHTTPプローブ: 認証が不要なため、攻撃者は単純なGET/POSTリクエストを使用してデータを列挙・取得できます。
  • 大規模スキャンのリスク: インターネットに公開されたEBSインスタンスは、自動スキャンが脆弱なエンドポイントを迅速に見つけられるため、即時のリスクが高くなります。
CVE-2025-61884-1

概念実証 / 公開コードの状況 ⚠️

  • 公開共有された検出テンプレートとスキャナールールが存在します (存在と露出の検出に使用)。
  • この概要の時点では、リモート乗っ取りのための完全に武器化され広く採用されたエクスプロイトスクリプトは、権威あるエクスプロイトリポジトリで広範には確認されていません — ただし、複雑さが低く認証なしでアクセスできるため、執念深い攻撃者にとって悪用は簡単です。

検出と調査すべき指標 🔎

タイプ探すべきもの
ネットワーク外部IPからConfigurator Runtime UIエンドポイントへの予期しない認証なしHTTPリクエスト
サーバーログ事前の認証トークンなしで設定ページや設定データの大量ダンプを返すリクエスト
スキャン証拠自動スキャナーに典型的な反復プローブパターン (UIページへの連続リクエスト、同一のユーザーエージェント、高速スキャン)
スキャナー出力EBS Configurator UI応答の存在をフラグするNuclei / その他の検出ツールの結果

緩和策と是正措置 (実行可能) 🛠️

即時 (最優先)

  1. 影響を受けるEBSインストールにベンダーパッチをできるだけ早く適用します。パッチ適用が決定的な是正策です。

すぐにパッチを適用できない場合 2. 信頼できないネットワークからOracle Configurator Runtime UIへのネットワークアクセスをブロックします — ファイアウォール、ACL、またはネットワークセグメンテーションを使用して、信頼できる管理IPまたはVPNのみにアクセスを制限します。 3. エンドポイントをWAFの背後に配置し、Configurator UIパスへの疑わしい認証なしリクエストをドロップまたはチャレンジするルールを追加します。 4. 環境で不要な場合はRuntime UIを無効化するか、可能であればConfiguratorコンポーネントを削除/アンインストールします。

監視と検証 5. 境界とDMZを更新された検出テンプレートでスキャンして、露出したエンドポイントを特定します。 6. EBS Webエンドポイントのロギングとアラートを強化し、過去の認証なしアクセスと大規模なデータ応答を調査します。 7. パッチ適用後に再スキャンして是正を検証し、脆弱な期間中のアクティビティについてログを確認します。

インシデント後の予防措置 8. 露出した設定項目に保存されていた可能性のある資格情報やシークレットをローテーションします (念のため)。 9. 調査結果を文書化し、データ露出が確認された場合はインシデントレスポンスプレイブックに従います。


クイックプレイブック (1ページのチェックリスト) ✅

  • CVE-2025-61884のベンダーパッチを影響を受けるホストに適用
  • 信頼できないネットワークからConfigurator Runtime UIへのHTTPアクセスを直ちにブロック
  • UIエンドポイントにWAF/ACL/VPN保護を展開
  • 公開IPと内部ネットワーク全体で更新された自動スキャンを実行
  • 認証なしのデータ応答についてログを確認し、疑わしい場合はエスカレーション
  • パッチ適用後、再スキャンして露出したエンドポイントが残っていないことを確認
  • 予防措置として露出した設定のシークレットをローテーション
  • 露出が確認された場合は関係者に通知し、コミュニケーションを準備

リスク評価 — ビジネスへの影響 ⚖️

  • Oracle E-Business Suiteは一般的に機密のビジネスおよび財務設定を保存または公開します。不正な開示により、ビジネスロジック、横移動を可能にする設定、または詐欺や産業スパイ行為を助長するデータが明らかになる可能性があります。このベクトルは資格情報を必要としないため、攻撃者による発見の可能性は高く、インターネットから到達可能なインスタンスは重大なものとして扱ってください。

どれをご希望ですか? ✨

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    411
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード