
 jovanbulck/sgx-step
正確なエンクレーブ実行制御のための実用的な攻撃フレームワーク


SGX-Stepは、Intel x86プロセッサ全般、特にIntel SGXプラットフォームにおけるサイドチャネル攻撃研究を促進するためのオープンソースフレームワークです。SGX-Stepは、敵対的なLinuxカーネルドライバと、ユーザ空間から信頼できないページテーブルエントリやx86 APICタイマ割り込みを完全に設定できる小さなユーザ空間オペレーティングシステムライブラリで構成されています。SGX-Stepは、私たち自身の研究だけでなく独立した研究者によっても活用され、最大の時間分解能(すなわち、被害者エンクレーブを_毎_命令の後に割り込むこと)でサイドチャネル観測を収集する、いくつかの新しく改良されたエンクレーブ実行攻撃を可能にしてきました。
ライセンス。 SGX-Stepは自由ソフトウェアであり、GPLv3の下でライセンスされています。SGX-Stepのロゴは、Eadweard Muybridgeの象徴的なパブリックドメインの「Sallie Gardner at a Gallop」写真シリーズに由来しており、このシリーズは、私たちのエンクレーブシングルステッピングの目標と同様に、疾走する馬のダイナミクスを一連の個別の写真フレームに分解し、馬の歩様全体の特性を明らかにしています。
| SGX-Stepリリース | 変更履歴の機能 |
|---|---|
| v1.5.0 | 安定化の修正(KPTI、カーネルISRマッピング);(実験的)Gramineポート;IPIサポート。 |
| v1.4.0 | 特権割り込み/コールゲート(Plundervolt)。 |
| v1.3.0 | 投機的実行のサポート(Foreshadow)。 |
| v1.2.0 | ユーザ空間割り込み処理と決定論的ゼロステップフィルタリング(Nemesis)。 |
| v1.1.0 | IA32サポート。 |
| v1.0.0 | ユーザ空間ページテーブル操作とAPICタイマシングルステッピング。 |
論文。 SGX-Stepは複数の独立した研究グループによって採用され、高分解能SGX攻撃の新たな分野を切り開いてきました。SGX-Stepを使用している既知のプロジェクトの最新の完全なリストは、このREADMEの末尾に掲載されています。元の論文のコピーはこちらから入手できます。
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
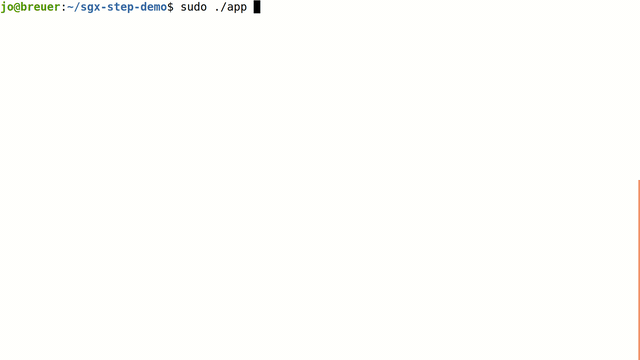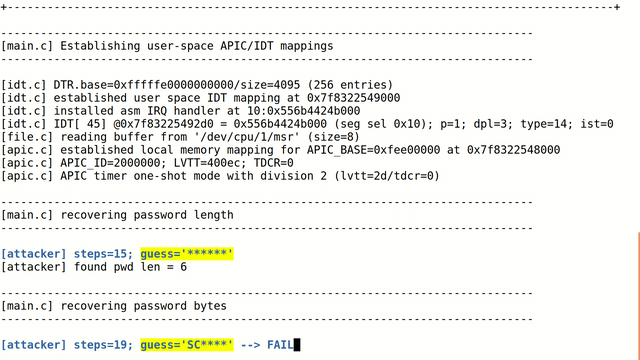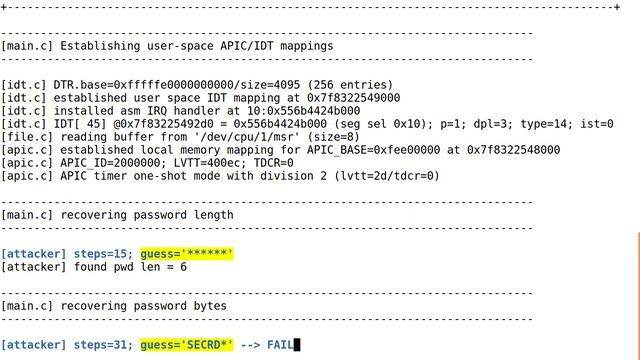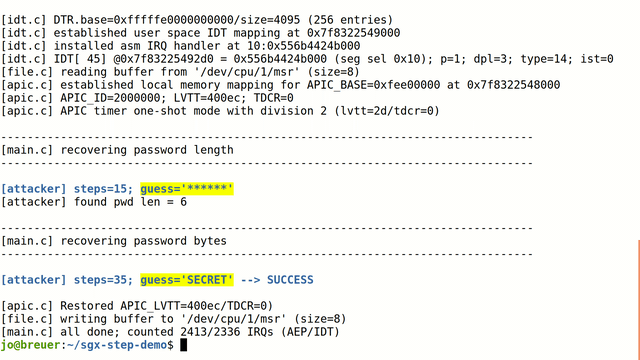
デモ。 app/memcmp ディレクトリには、微妙な非定数時間の memcmp パスワード比較ロジックを含むサンプルエンクレーブをシングルステップ実行することで、SGX-Step 攻撃の威力を示す小さなデモアプリケーションが含まれています。従来の悪名高いノイズの多いタイミング攻撃とは対照的に、SGX-Step はパスワードを 線形 時間で文字ごとに決定論的にブルートフォースすることができます:
以前のエンクレーブプリエンプション提案とは対照的に、SGX-Step の設計において重要なのは、ページテーブルエントリを保持する物理メモリ位置、およびローカル APIC メモリマップド I/O 設定レジスタと x86 割り込み記述子テーブル (IDT) に対するユーザ空間仮想メモリマッピングの作成です。これにより、信頼されていない攻撃者制御のホストプロセスが、完全に ユーザ空間内 で、(i) エンクレーブページテーブルエントリの追跡または変更、(ii) APIC タイマーのワンショット/周期割り込みソースの設定、(iii) プロセッサ間割り込みのトリガー、(iv) カスタム割り込みハンドラの登録を容易に行えるようになります。
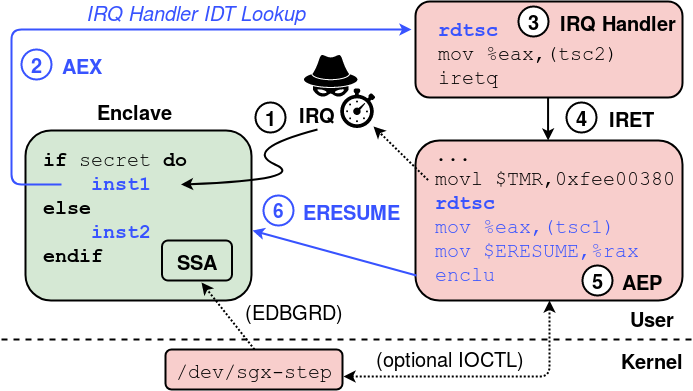
上の図は、私たちのフレームワークを通じて SGX エンクレーブを中断および再開する際のハードウェアとソフトウェアのステップのシーケンスをまとめたものです。
/proc/self/mem インターフェースと EDBGRD 命令を使用)。ERESUME を実行する直前に、初期カウントメモリマップド I/O レジスタに書き込むことで、次の割り込みのためにローカル APIC タイマーを設定します。このリポジトリは以下のように構成されています:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
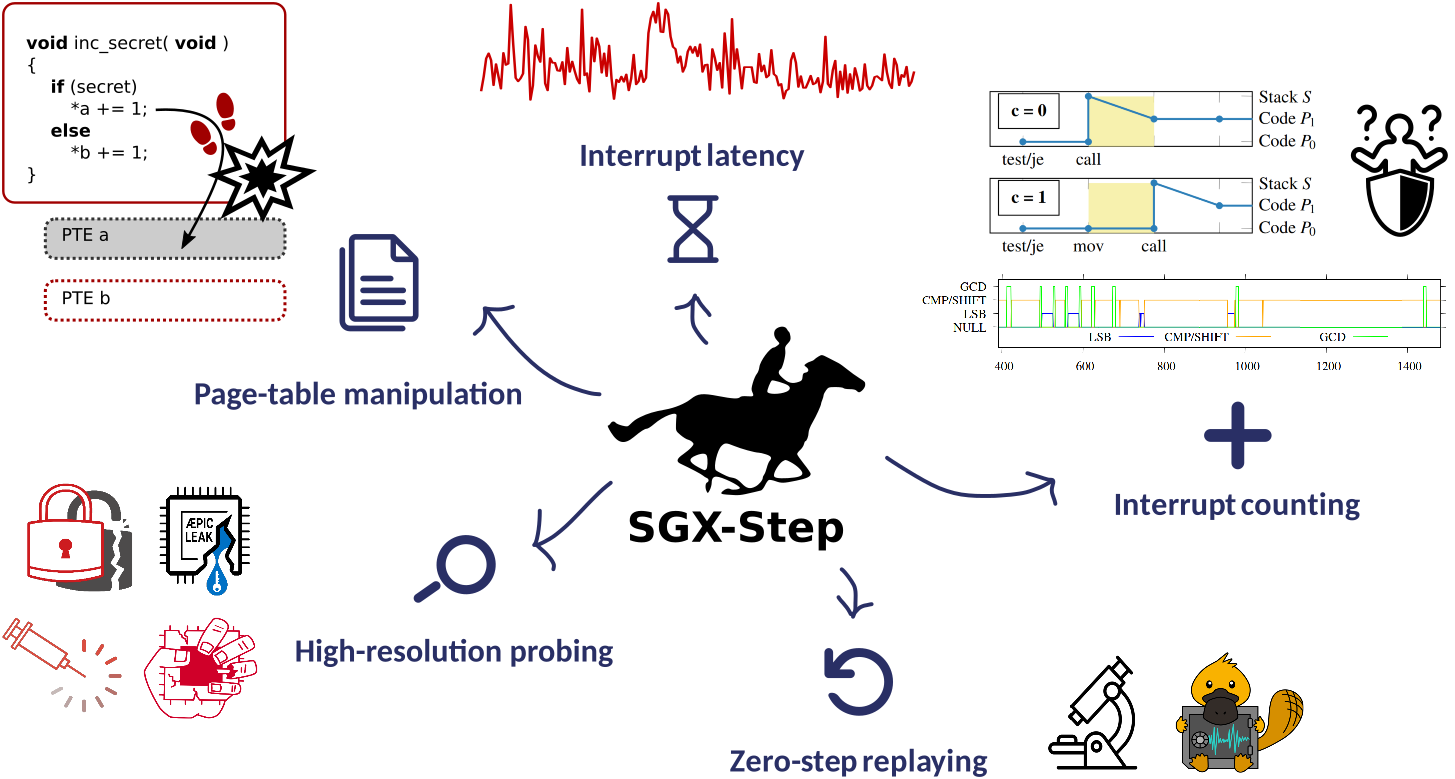
SGX-Stepは、被害者エンクレーブの命令と_任意の_攻撃者コードを正確にインターリーブすることを可能にする、汎用的な実行制御フレームワークです。 SGX-Stepフレームワークの主なユースケースを以下の図にまとめます(SGX-Stepを使用した最新の出版物リストについては、このREADMEの末尾も参照してください)。
SGX-Stepには、SGX対応のIntelプロセッサと、市販のLinuxカーネルが必要です。当初の評価は、i7-6500U/6700 CPU上で、標準のLinux 4.15.0カーネルを搭載したUbuntu 18.04を使用して実施しました。 より新しいLinuxカーネルおよびディストリビューションもサポートされています。 以下にLinuxのカーネルパラメータをまとめます。
| Linuxカーネルパラメータ | 目的 |
|---|---|
nox2apic | オプションでローカルAPICデバイスをメモリマップドI/Oモードに設定します(SGX-Stepの正確なシングルステップ機能を利用するため)。設定する場合は、libsgxstep/config.hでX2APICを0に設定してください。あるいは、CPUをx2APICモードのままにしておくことも可能で、最近のSGX-Stepディストリビューションはこれにも対応しているはずです。 |
iomem=relaxed no_timer_check | カーネルログ内の不要な警告メッセージを抑制します。 |
nmi_watchdog=0 | カーネルのNMIウォッチドッグを抑制します。 |
isolcpus=1 | 被害者プロセスを隔離されたCPUコアにアフィニティ設定します。 |
clearcpuid=308,295,514 | スーパーバイザモードアクセス防止(SMAP、ビット295)、スーパーバイザモード実行防止(SMEP、ビット308)、ユーザーモード命令防止(UMIP、ビット514)の各機能を無効化します。 |
pti=off | カーネルページテーブル分離を無効化します(ユーザーIRQハンドラによるカーネルパニックを回避するため)。 |
rcupdate.rcu_cpu_stall_suppress=1 | カーネルのread-copy update(RCU)CPUストール検出器を無効化します(カーネルのタイマー割り込みハンドラを呼び出さずに長時間シングルステップ実行した際の警告を回避するため)。 |
msr.allow_writes=on | SGX-Stepによるモデル固有レジスタ(MSR)書き込みに対するカーネル警告メッセージを抑制します。 |
vdso=0 | 最近のLinuxカーネルのみ:vdso_sgx_enter_enclaveライブラリを無効化します(AEPインターセプトパッチと互換性がありません)。 |
dis_ucode_ldr | オプションでCPUマイクロコード更新を無効化します(最近の投機的実行攻撃の緩和策により、シングルステップ間隔の再キャリブレーションが必要になる場合があります)。 |
希望するブートパラメータは次のようにカーネルに渡します:
  # if you don't have vim, use nano instead
$ sudo vim /etc/default/grub
  # Add the following line: GRUB_CMDLINE_LINUX_DEFAULT="quiet splash iomem=relaxed no_timer_check clearcpuid=308,295,514 pti=off isolcpus=1 nmi_watchdog=0 rcupdate.rcu_cpu_stall_suppress=1 msr.allow_writes=on vdso=0"

$ sudo update-grub && reboot
現在実行中のカーネルが正しく設定されていることを確認するには、次を実行します:
