 joker25000/optiva-framework
Optiva-Framework 🔎 Webアプリケーションスキャナー🕵️


このフレームワークは、あなたのウェブサイトの脆弱性を発見してセキュリティをチェックするために使用できます。また、dorkによるSQLインジェクションの管理者パネル検索、情報収集、ハッシュの暗号化にも使用できます。
情報モジュール :
ポートスキャナ
Whoisルックアップ
リバースIPドメインルックアップ
HTTPヘッダードメインルックアップ
Iplocator IP地理位置情報取得
ハッシュモジュール :
Md5 テキストエンコード
Sha1 テキストエンコード
SHA256 テキストエンコード
SHA384 テキストエンコード
SHA512 テキストエンコード
スキャナモジュール :
クロスサイトスクリプティング (XSS)
SQLインジェクションスキャナ (SQL)
Dork Search SQLインジェクション脆弱性
リモートコード実行スキャナ (RCE)
ウェブサイト管理パネルスキャナファインダー
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ ./installer.sh
$ ターミナルに入力
$ optiva
$ cd Optiva-Framework
$ pip install termcolor
$ pip install requests
$ pip install mechanize
$ optiva を実行 :
$ python optiva.py
$ apt install git
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ bash installer.sh
$ 3番目のオプション termux を選択して Enter キーを押す
$ optiva を実行 :
$ python2 optiva.py
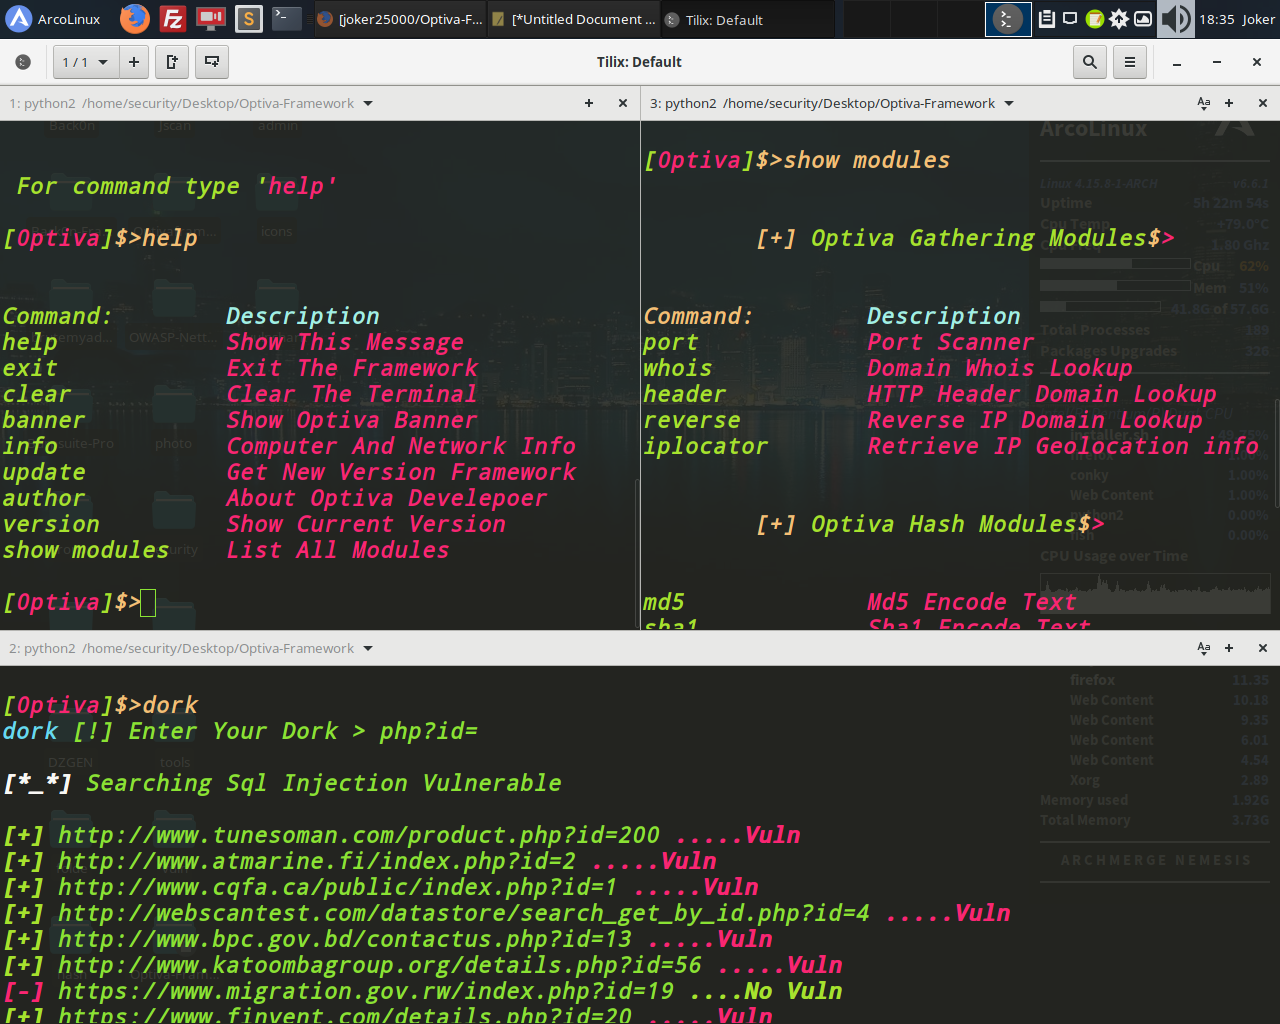
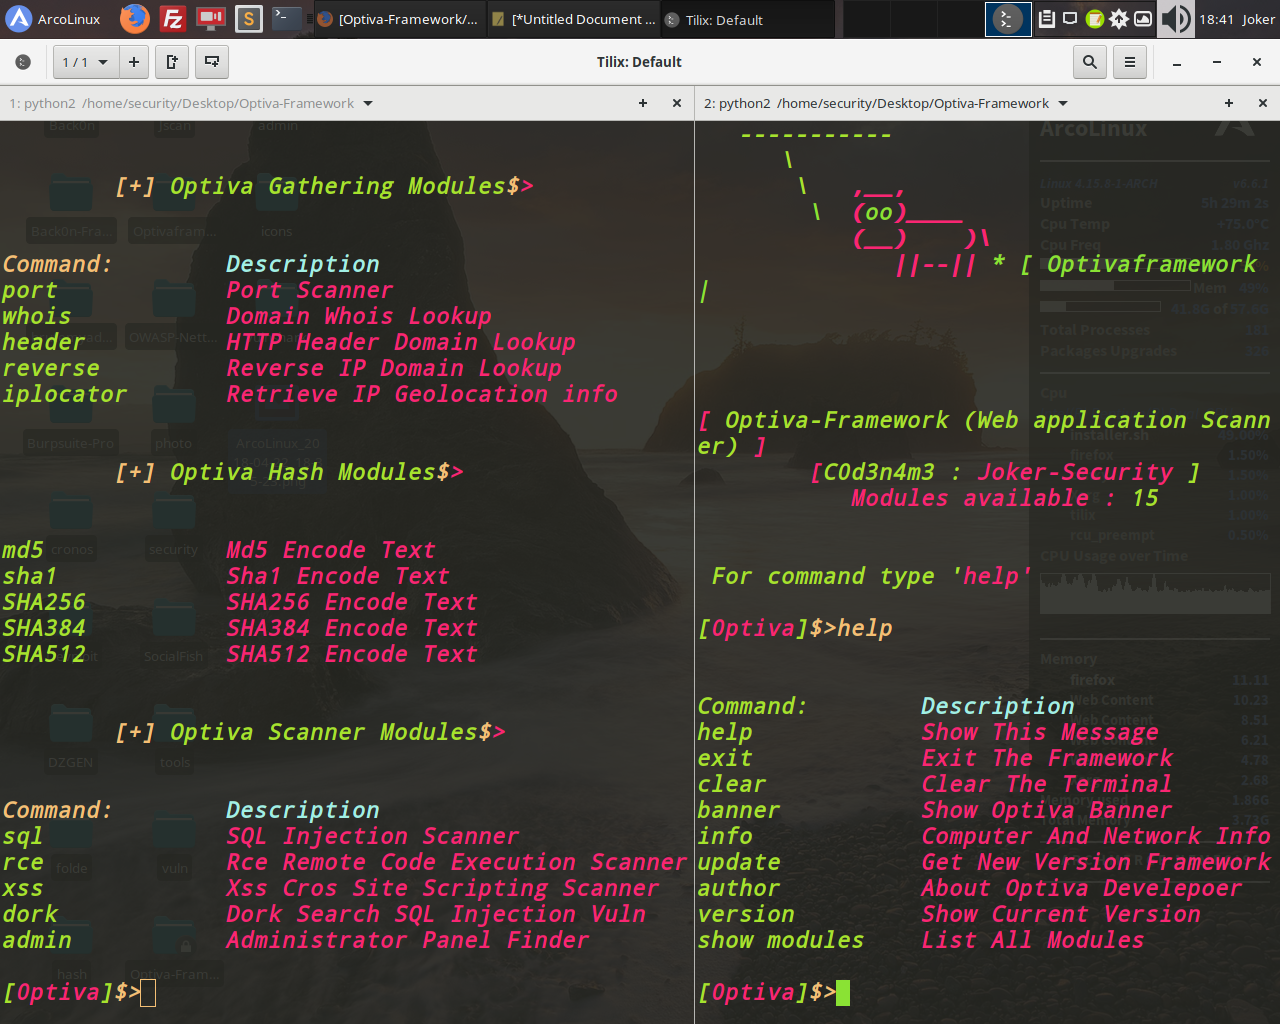
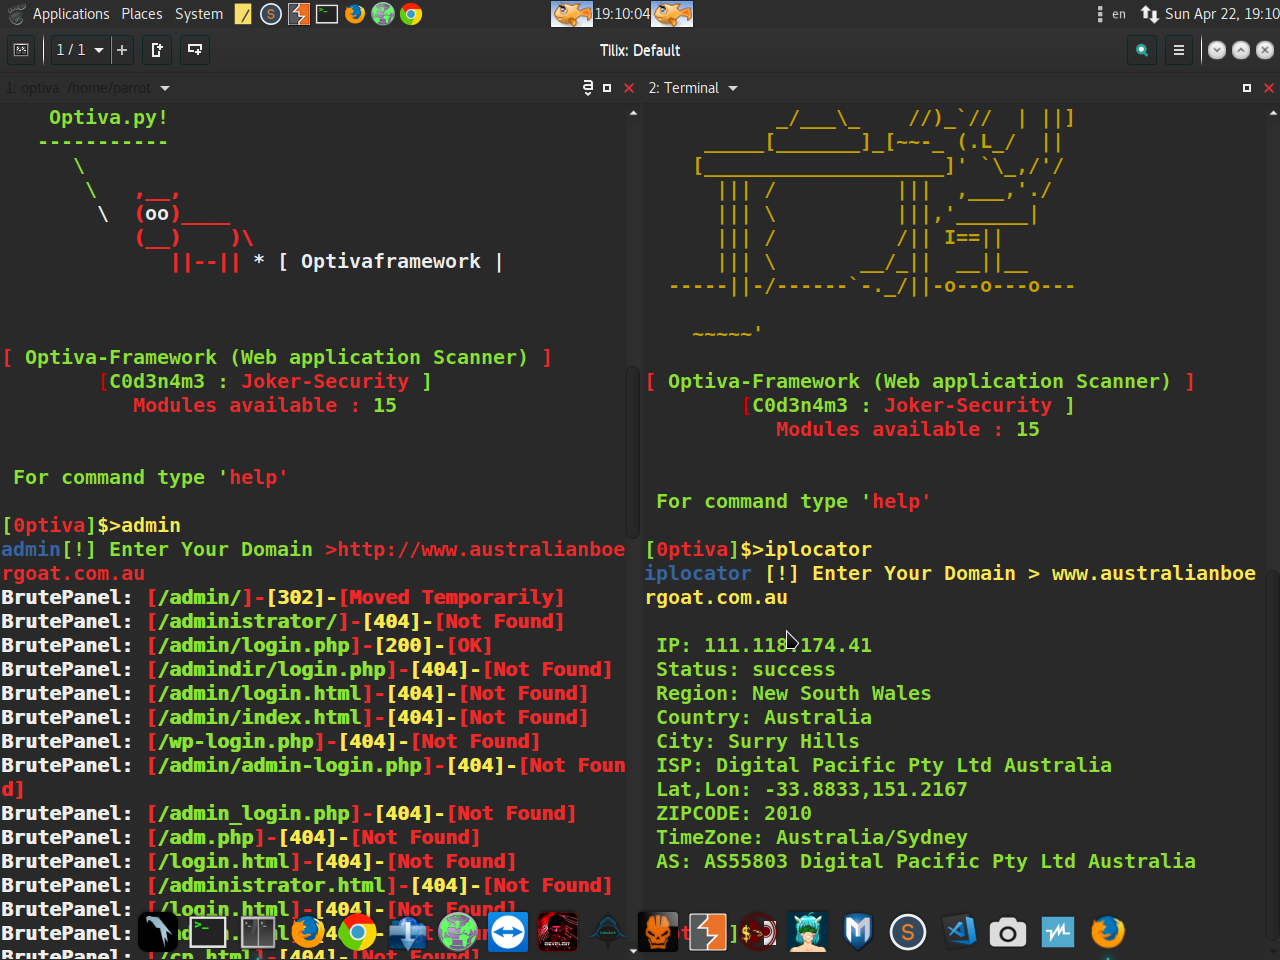
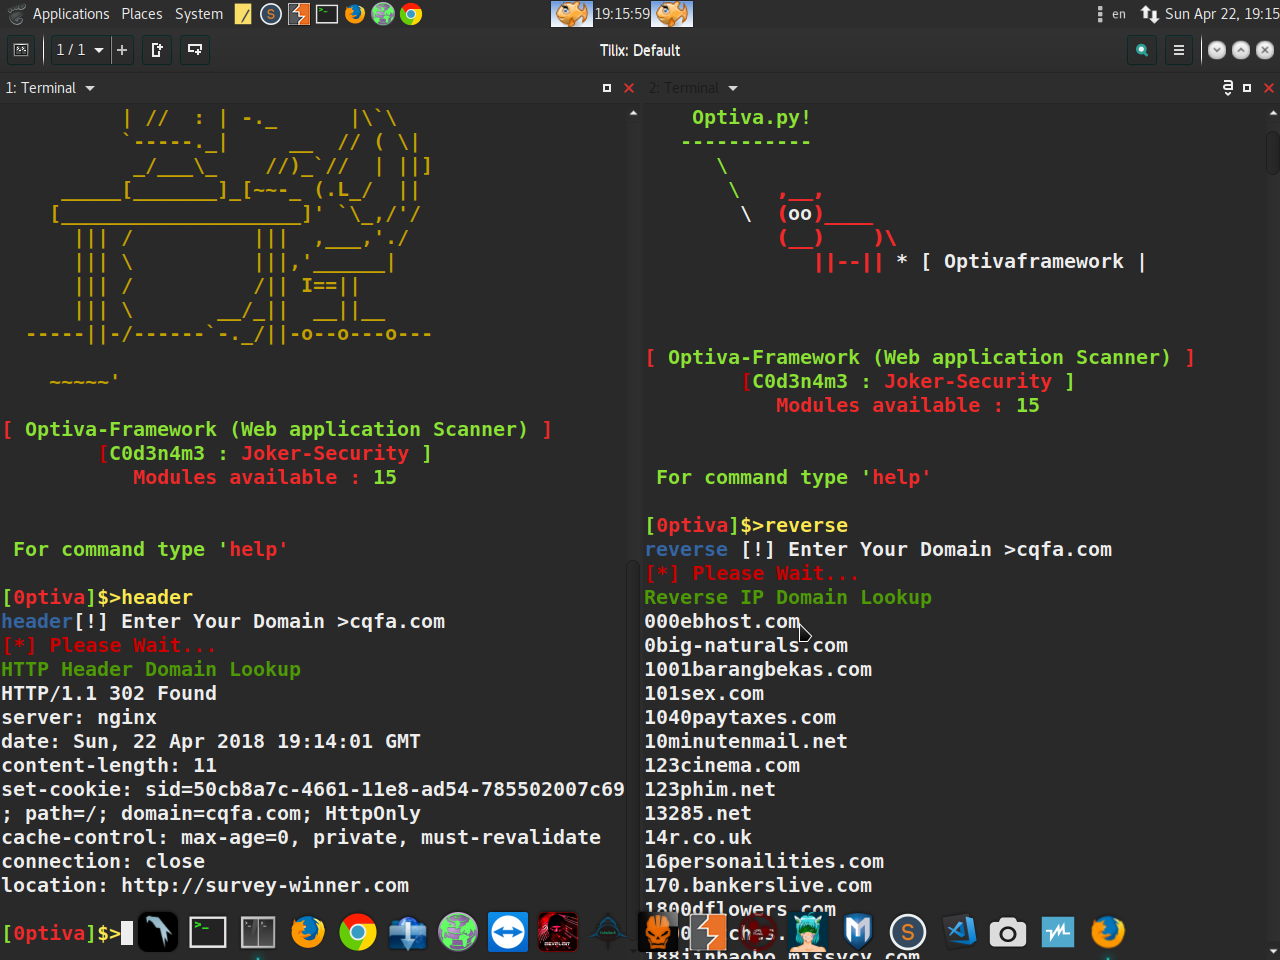
Optiva-Framework - ウェブアプリケーションスキャナ
Optiva-Framework - ウェブアプリケーションスキャナ
$ Twitter : https://twitter.com/SecurityJoker
$ YOUTUBE : https://www.youtube.com/c/Professionalhacker25
$ FACEBOOK: https://facebook.com/kali.linux.pentesting.tutorials
$ テスト環境 : Windows / Kali Linux / Parrot Os / Ubuntu / Archman / ArcoLinux / Termux(Android)
