🛡️ Forensicator 🛡️
クロスプラットフォームのインシデントレスポンス&ライブフォレンジックツールキット
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
高速で構造化された、実行可能なフォレンジック調査のために構築されました。
🤔 概要
Forensicator は、クロスプラットフォーム対応のインシデントレスポンス&ライブフォレンジックツールキットです。
ライブ調査中に、フォレンジック調査担当者やインシデントレスポンダーがシステムアーティファクトを迅速に収集・分析・解釈するために設計されています。
Forensicator は以下のことを行います:
- システムおよびユーザーアクティビティデータの収集
- 異常な挙動や不審な指標の検出
- 潜在的な侵害や設定ミスの強調表示
- 構造化された、調査にすぐ使えるHTMLレポートの生成
⚙️ 対応プラットフォーム
🖳 Windows (PowerShell)
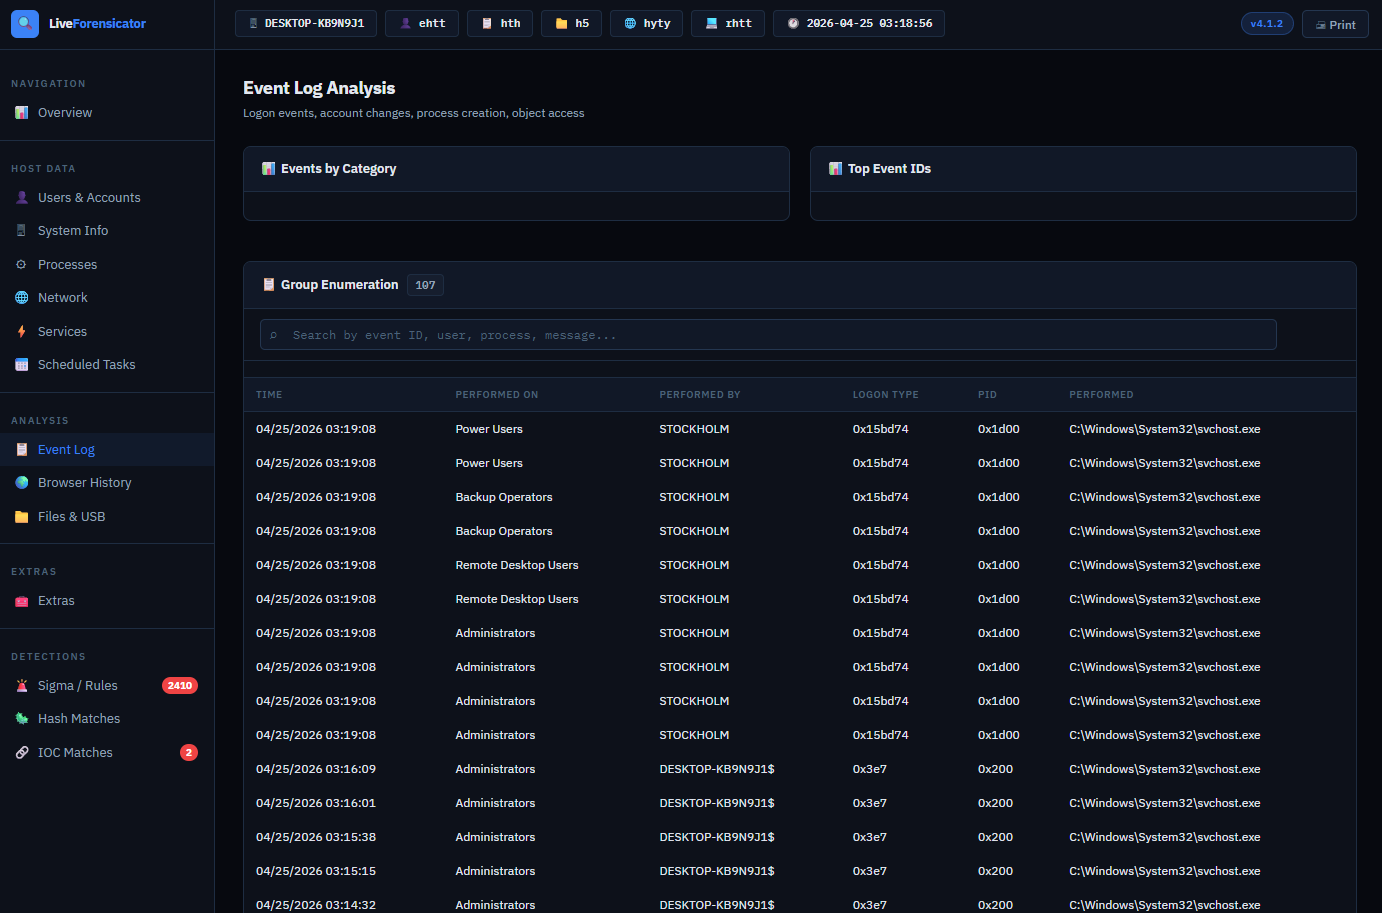
- 高度なイベントログ分析
- 既知のイベントIDによる不審なアクティビティの検出
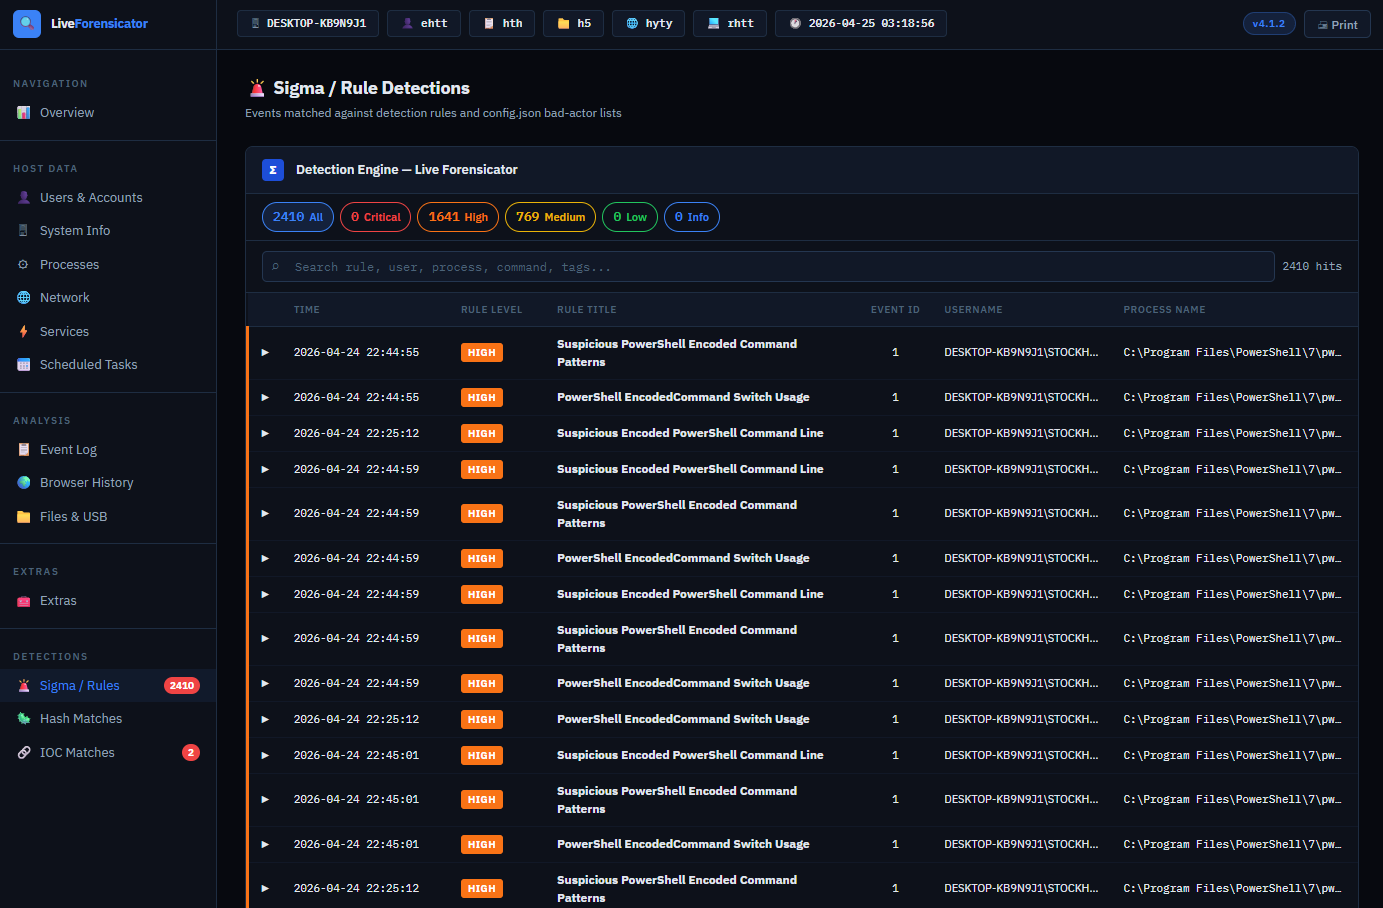
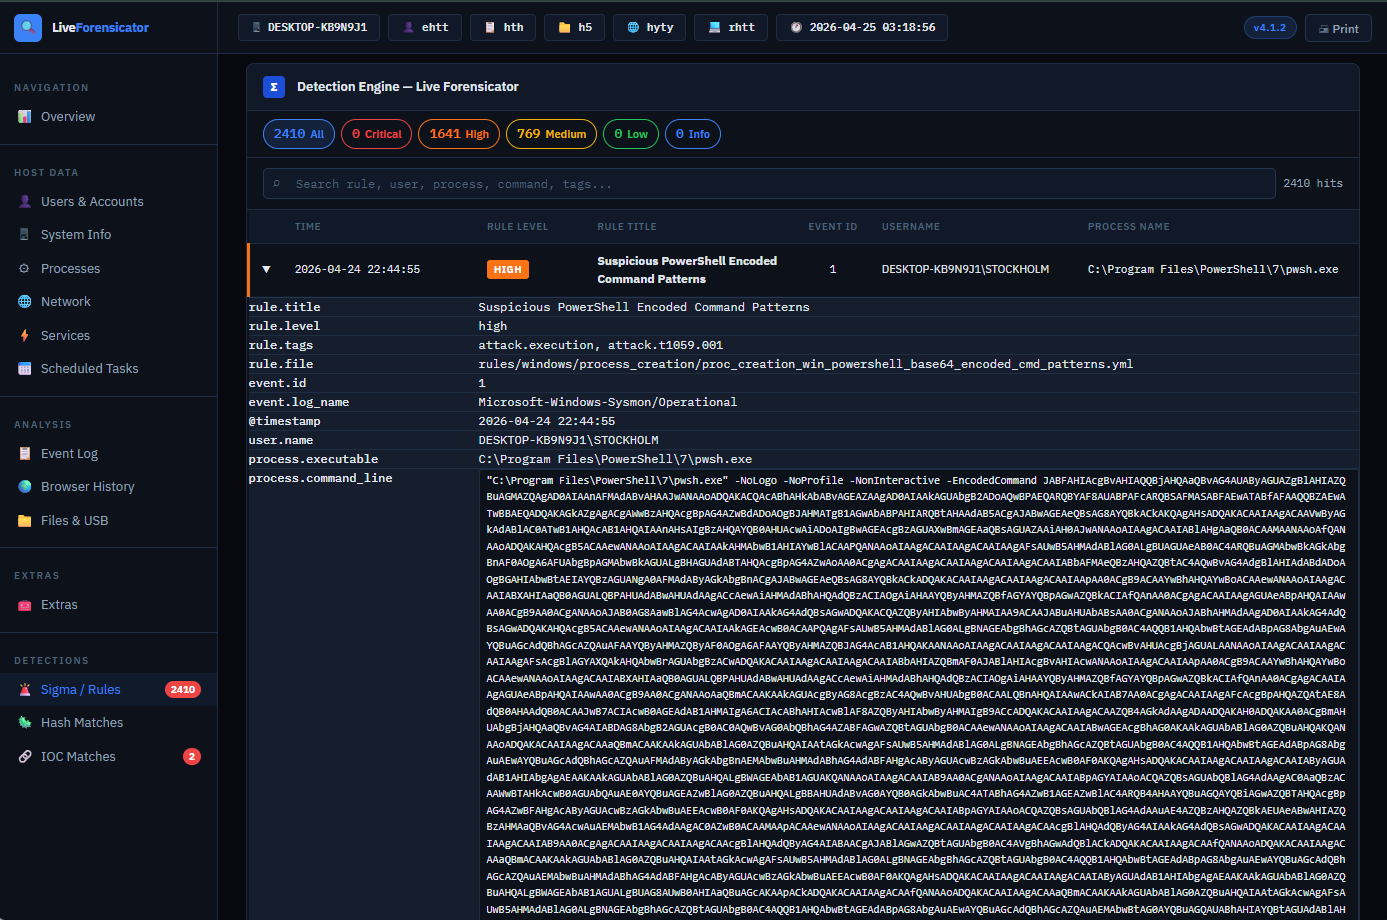
- Security/Sysmonイベントログに対して評価されるSigmaルールエンジン(1,400以上のコミュニティルール)
- マルウェアハッシュマッチング(例: abuse.chフィード)
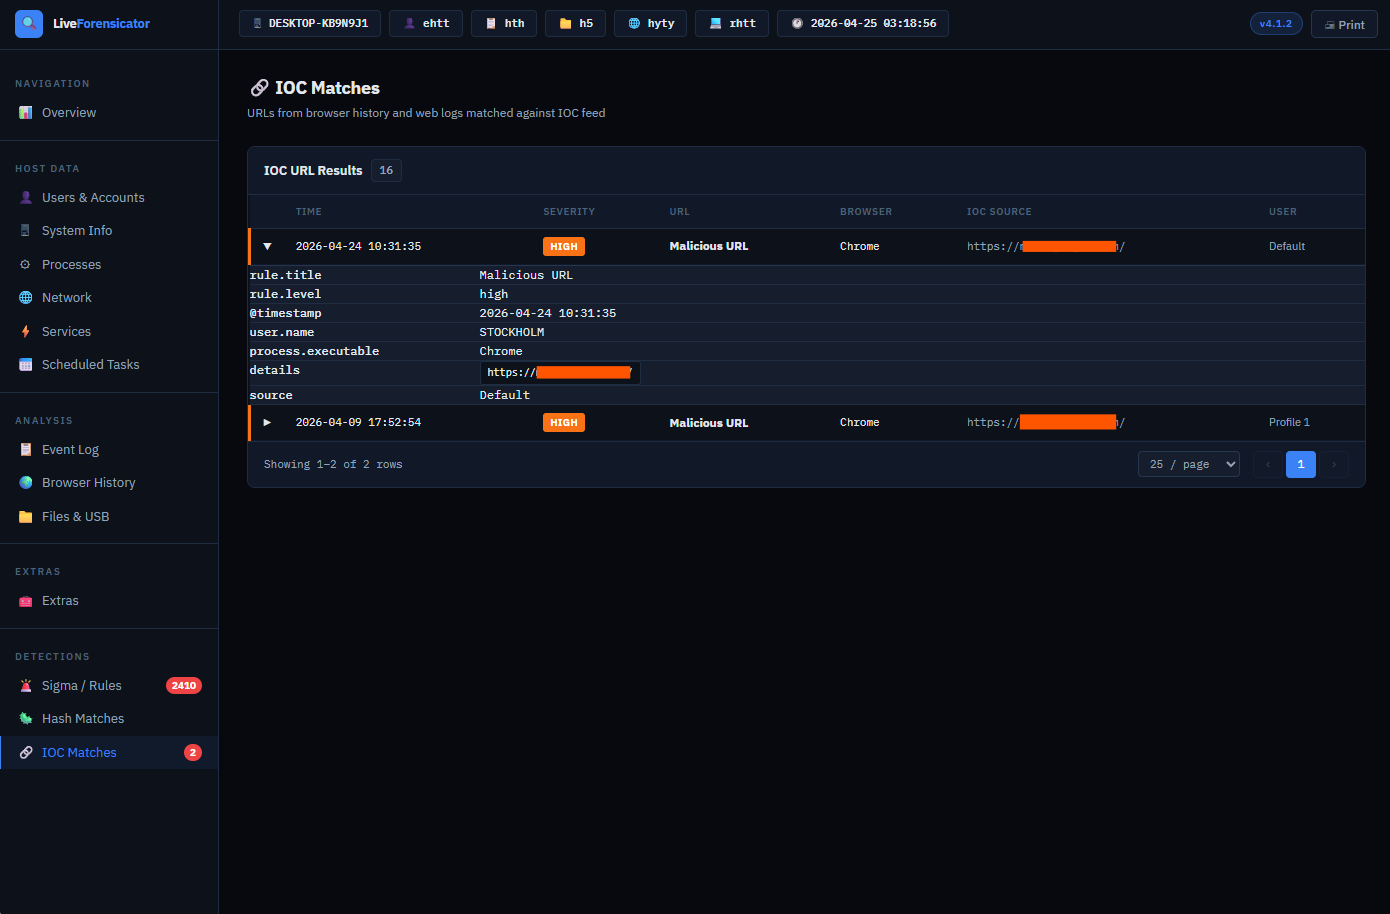
- IOCマッチングを伴うブラウザ履歴分析
- オプションのアーティファクト暗号化(AES)
- Detection Insight — 検出内容の要約、それが重要な理由、検出ロジック、確認すべき点、およびMITREマッピング
- 調査アーカイブ + Forensicator Enterprise向けの構造化JSON出力
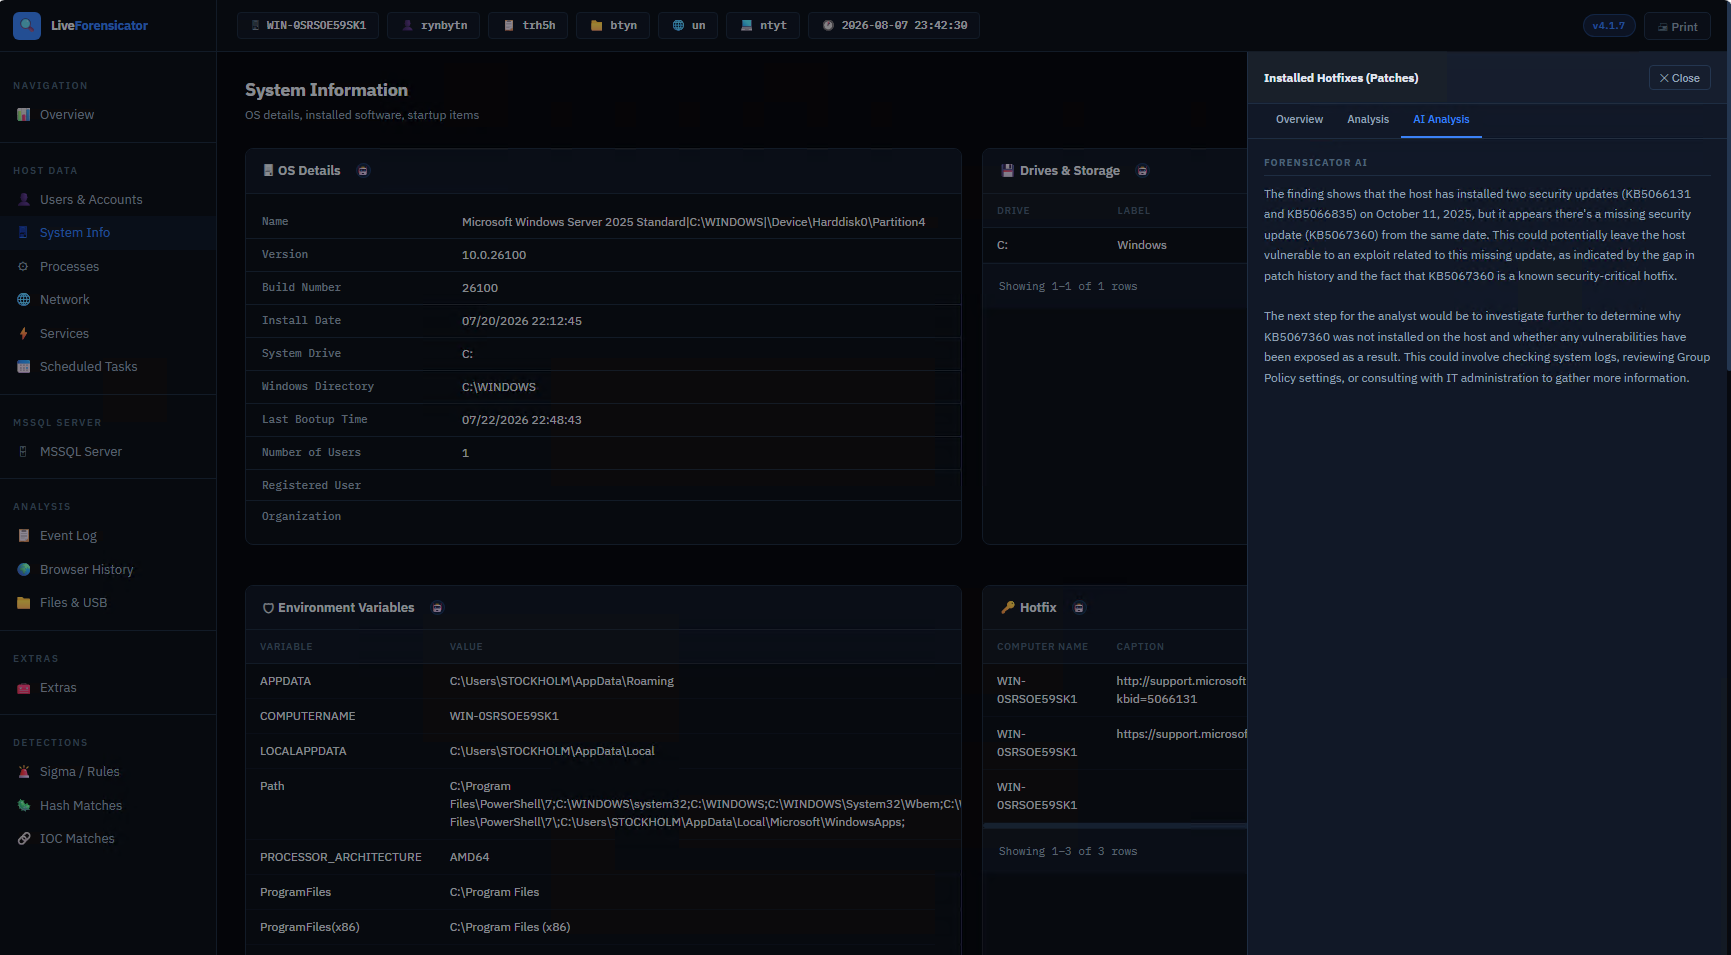
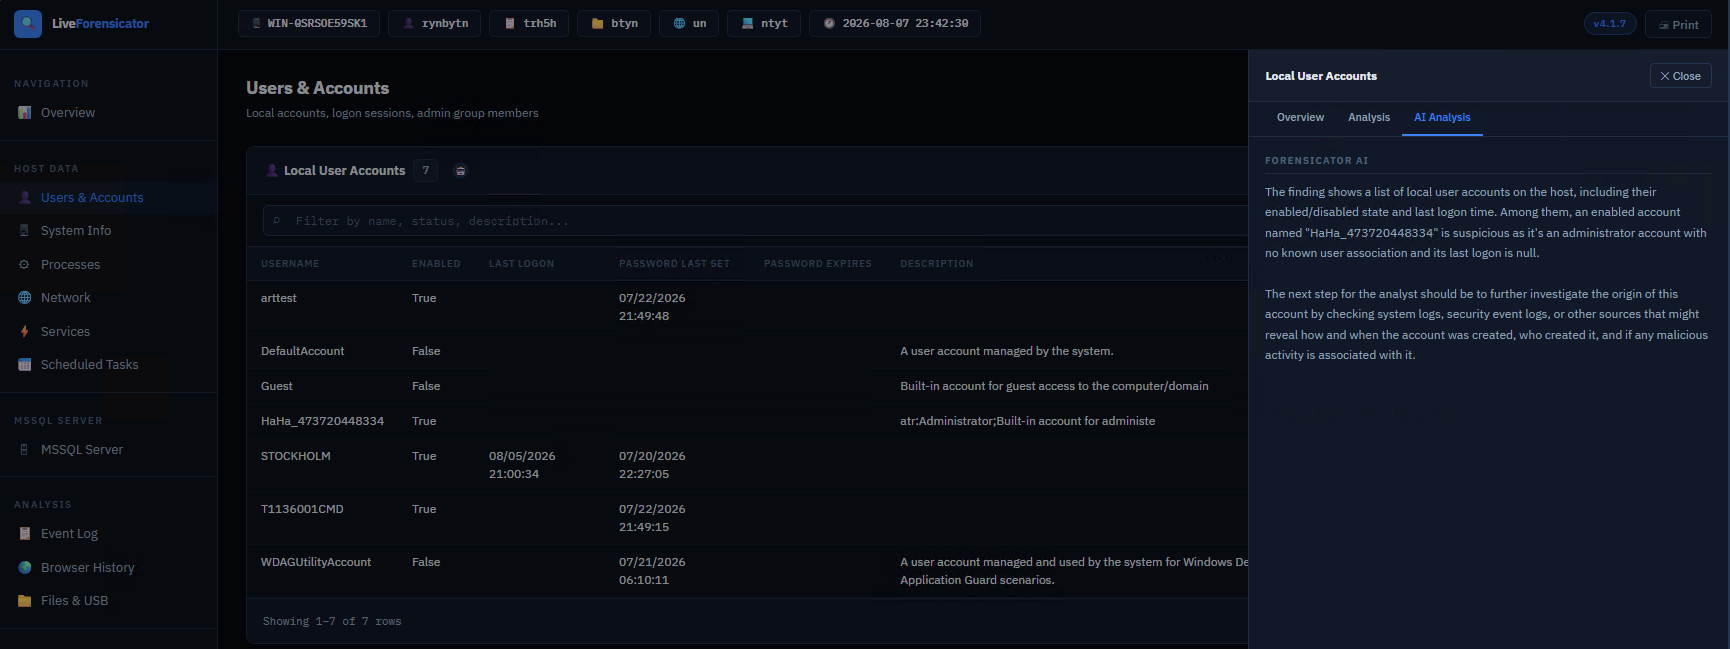
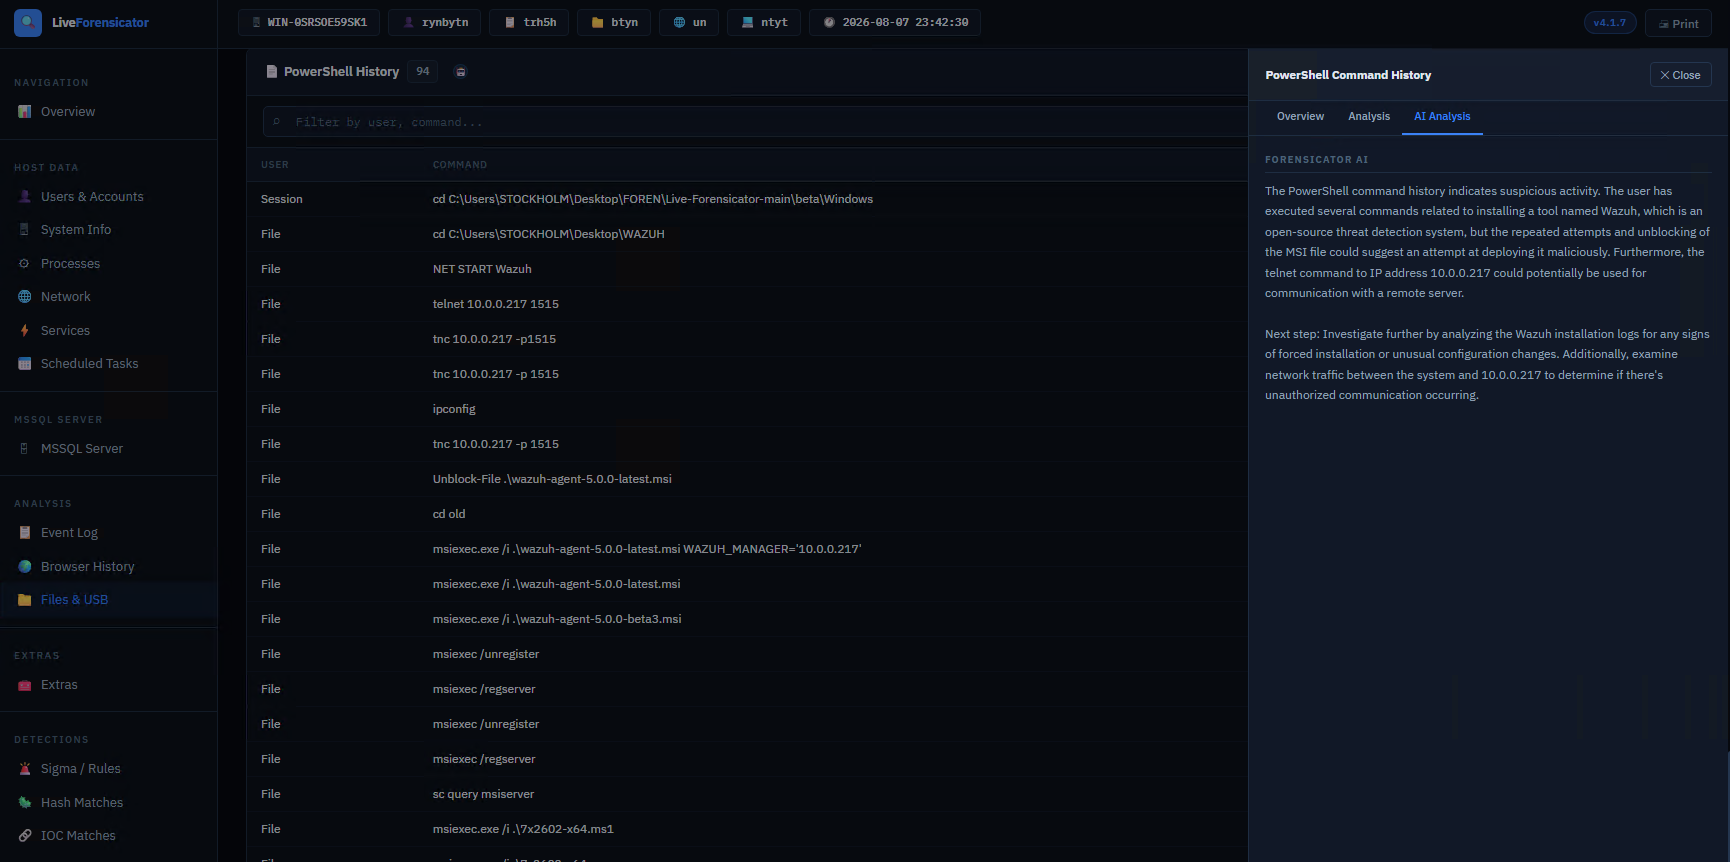
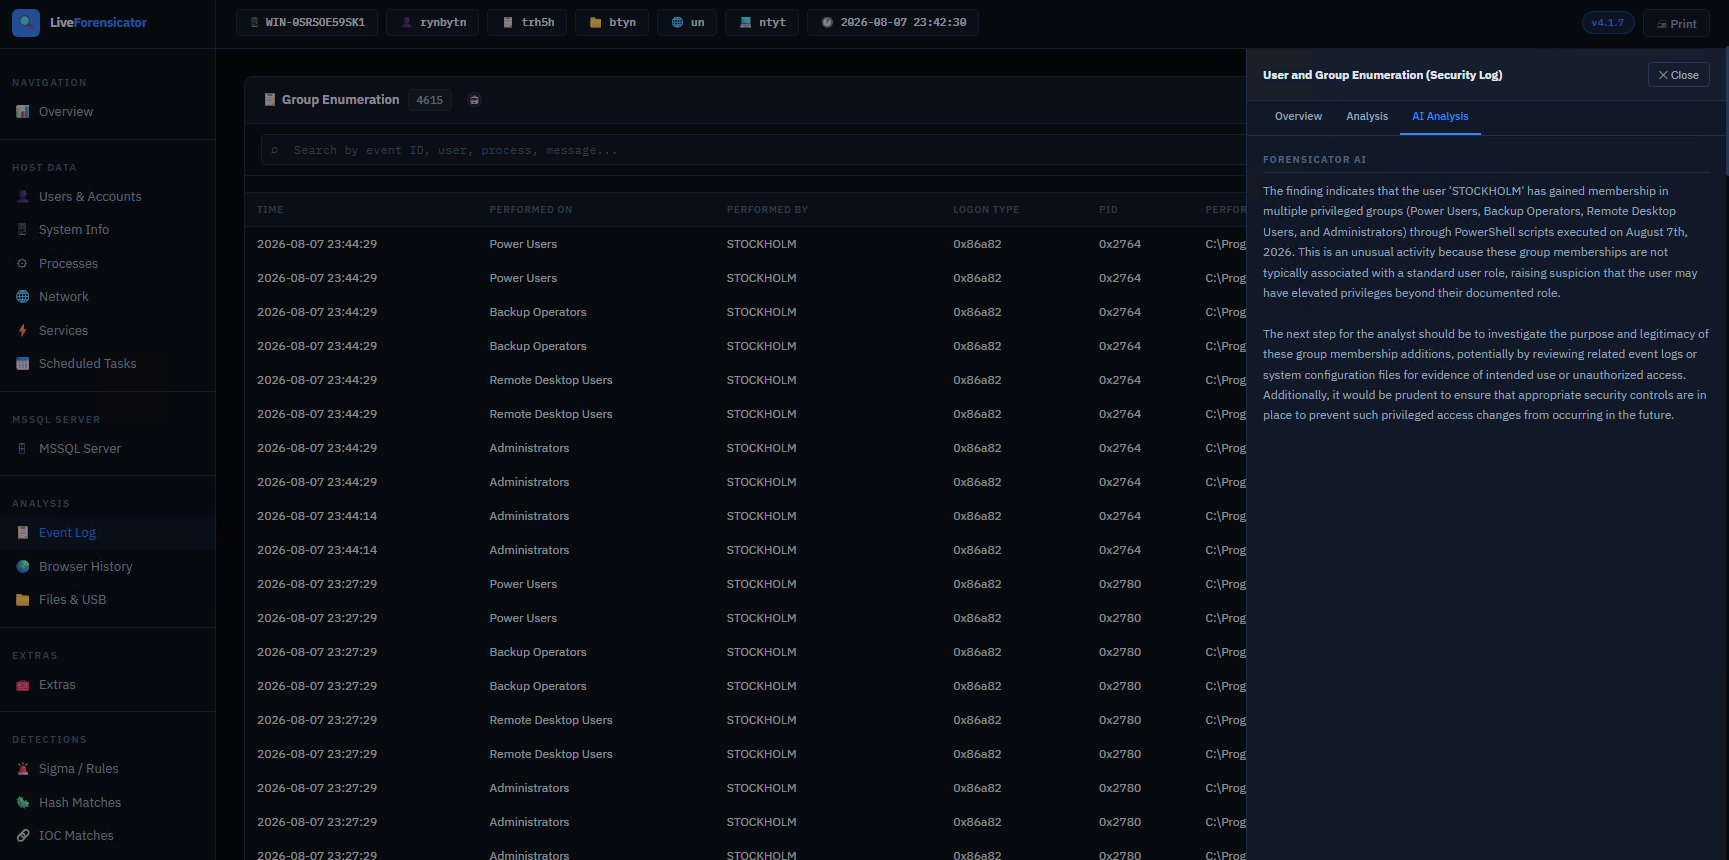
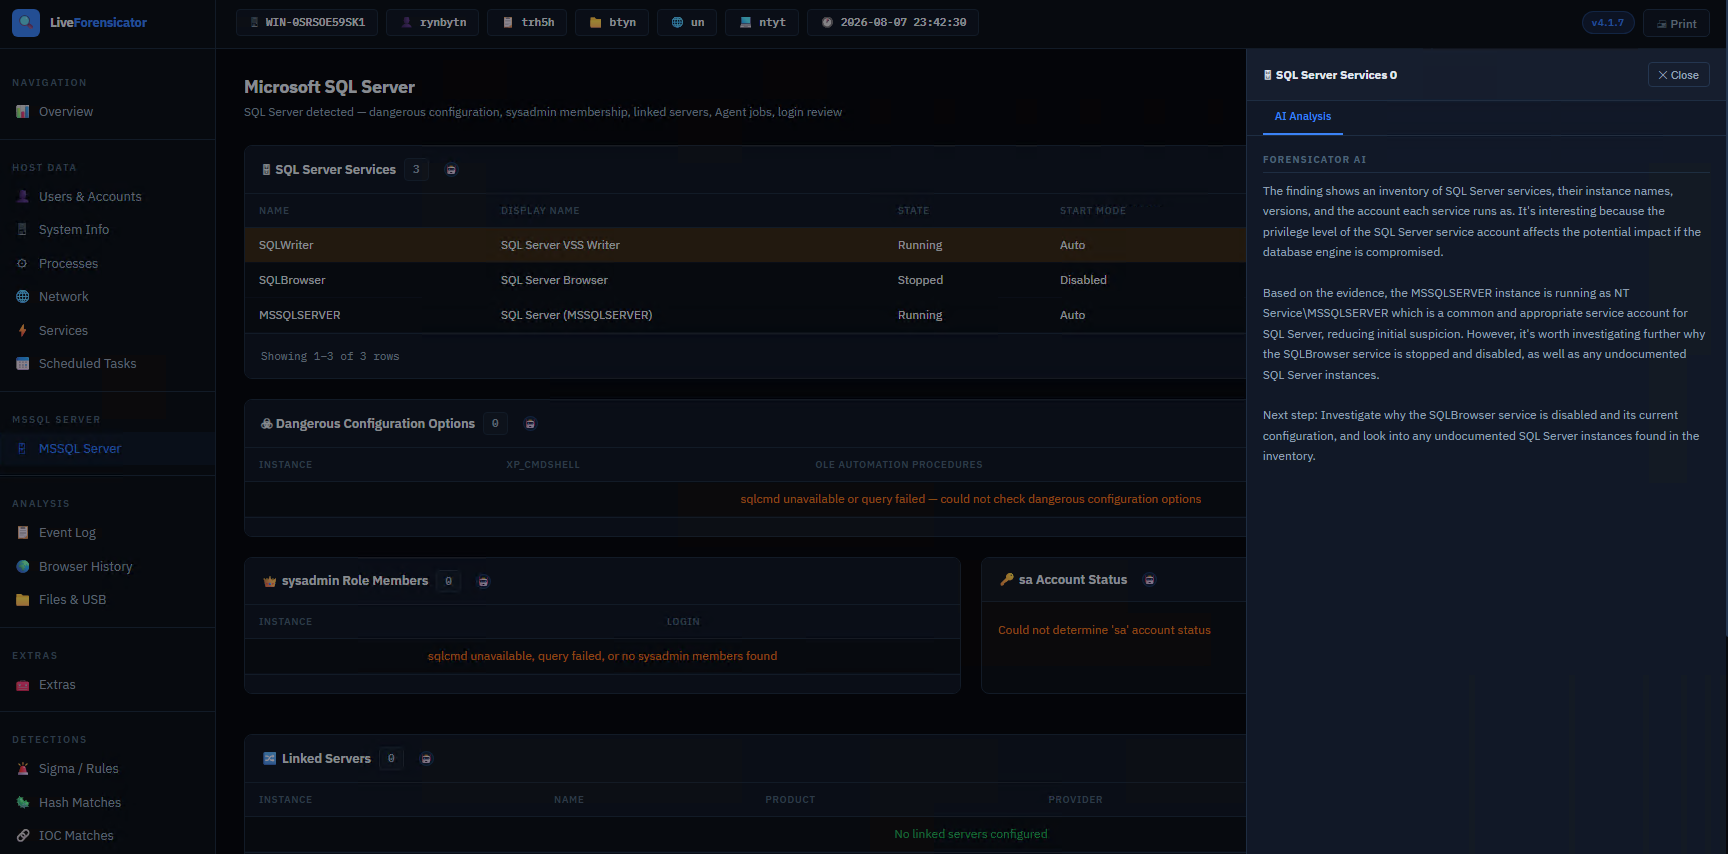
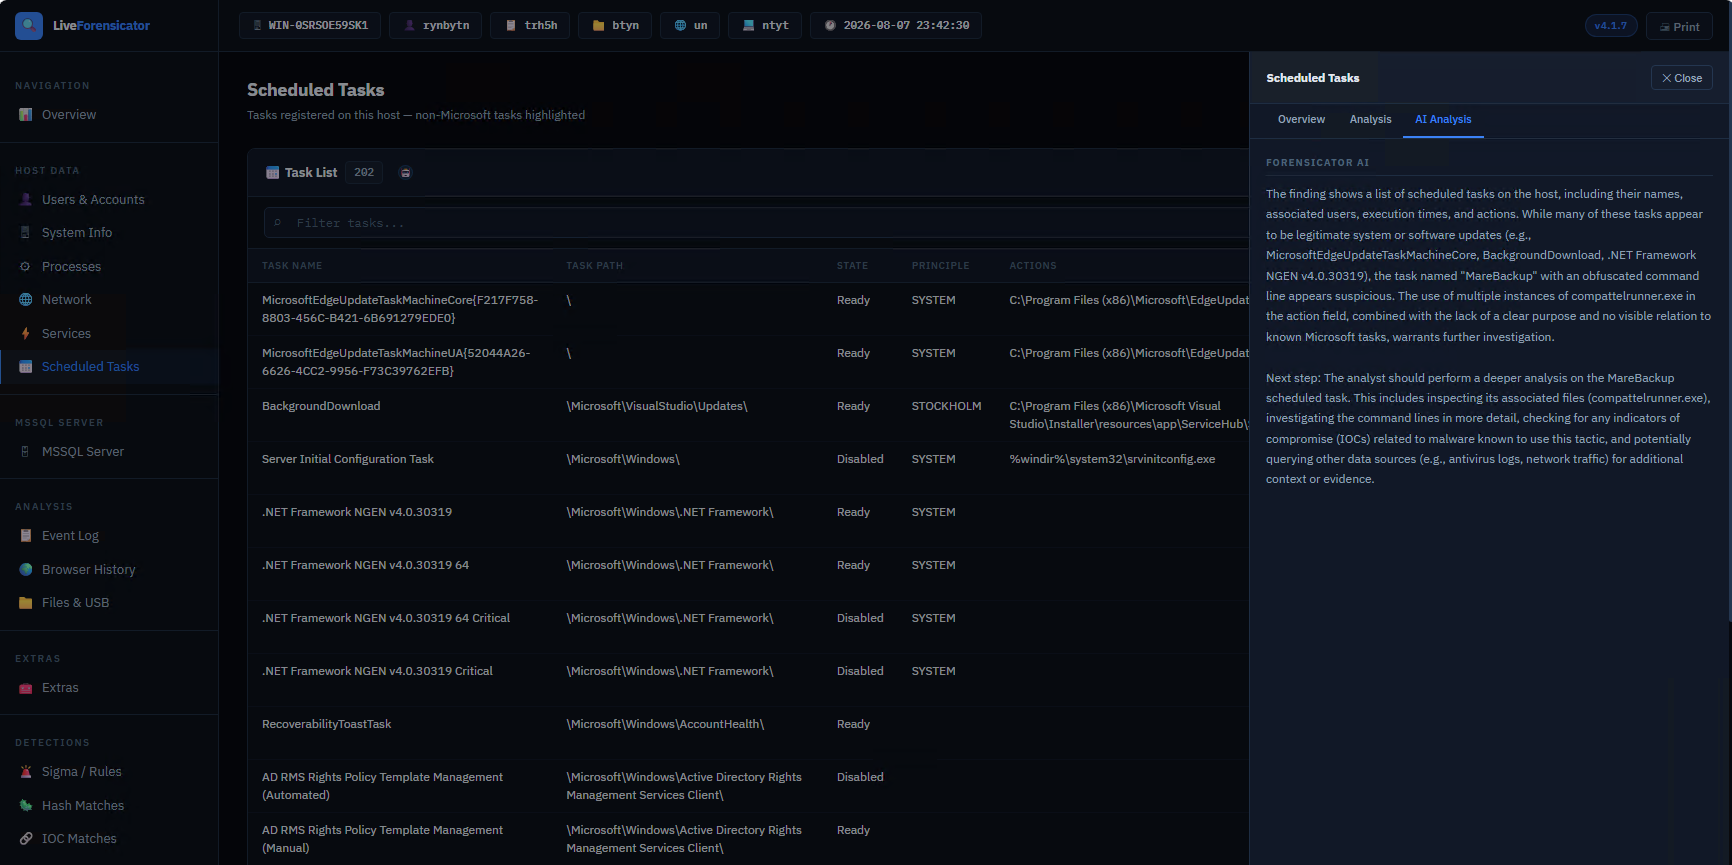
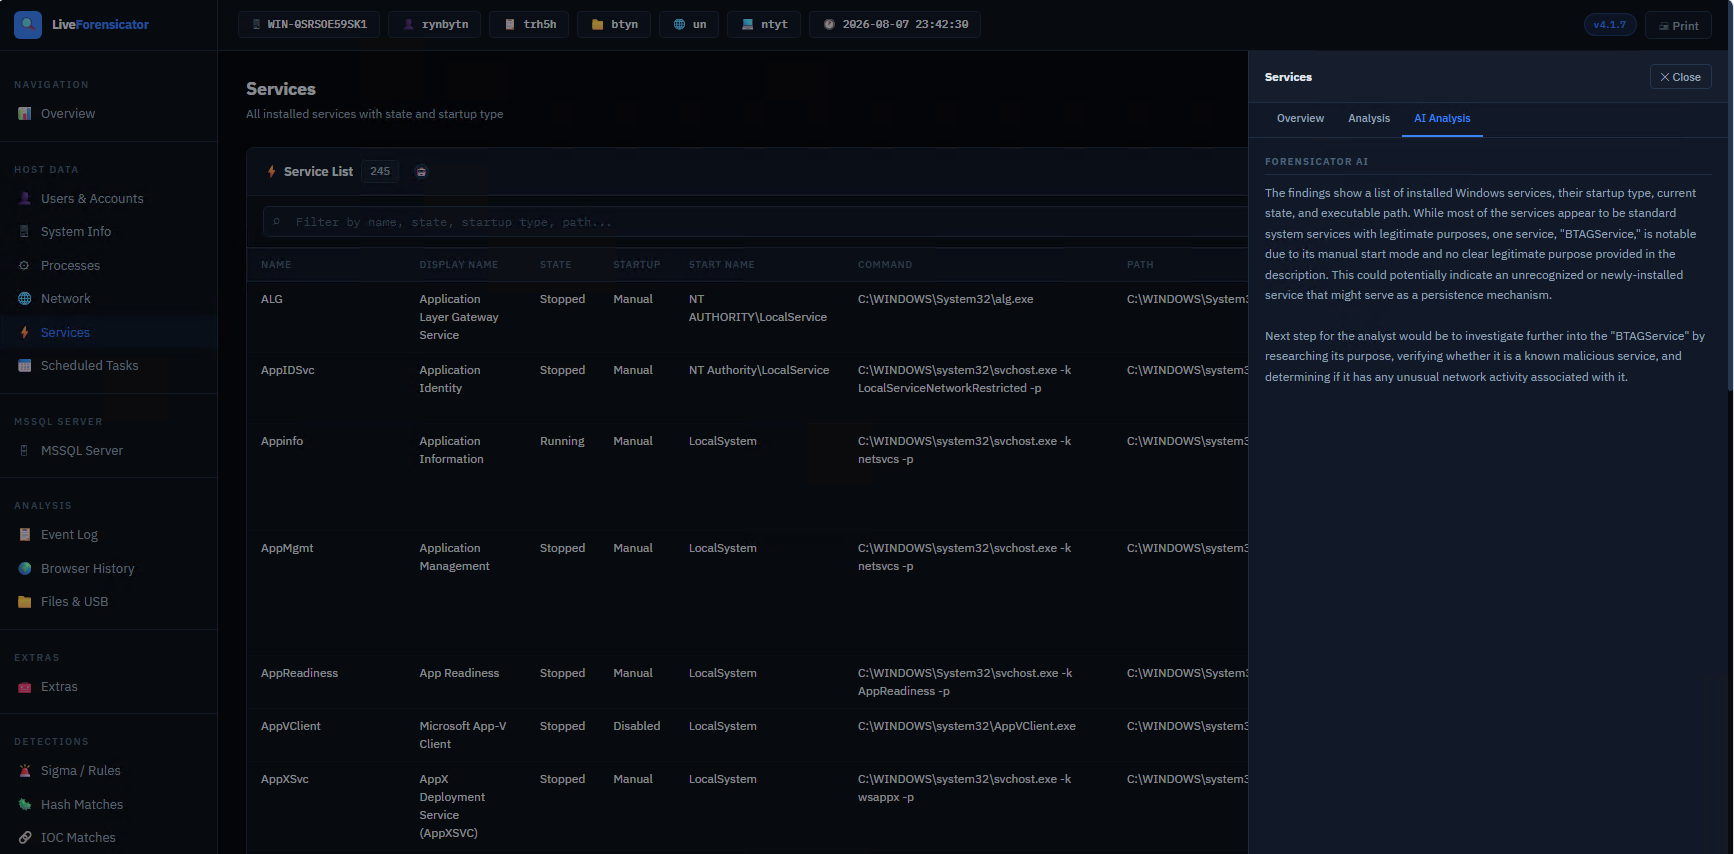
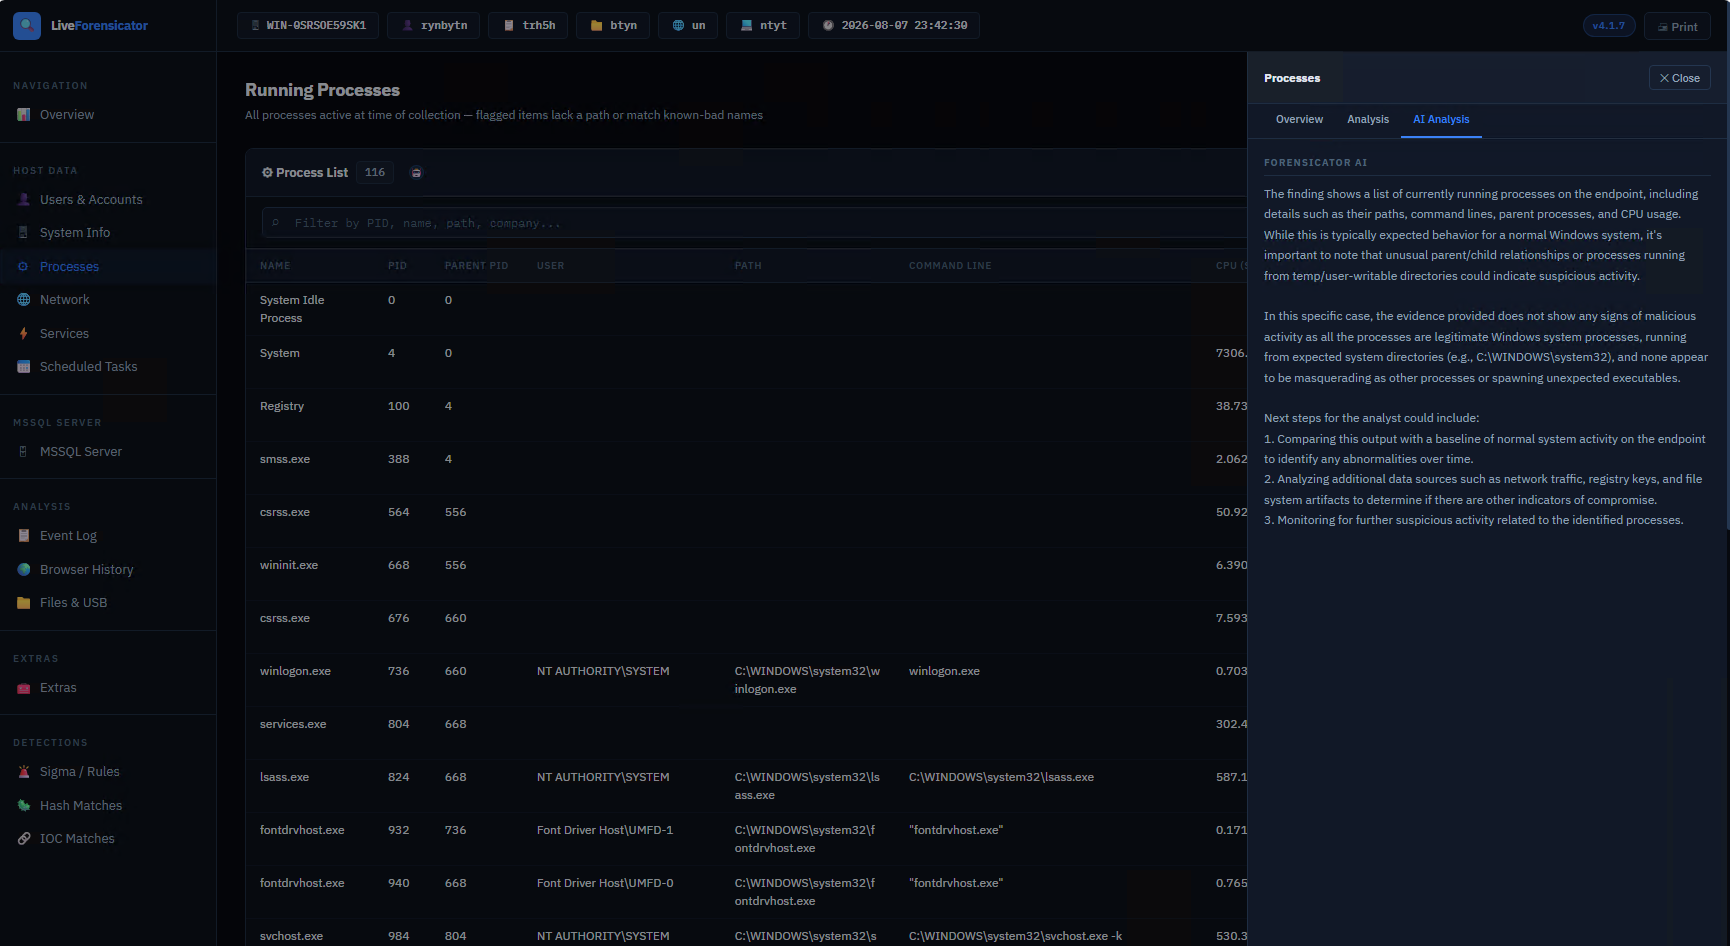
- Forensicator AI — オプションで、ローカル(Ollama)または商用LLMによる検出結果ごとのAI判定をレポートのツールチップに表示
👉 https://github.com/Johnng007/Live-Forensicator/tree/main/Windows
🍎 macOS (Shell)
- リバースシェル、SIP/Gatekeeper/kext改ざん、PATHハイジャック、削除済みバイナリの実行、クレデンシャルのタイムスタンプ改ざんなどをカバーする検出エンジン
- 実際のSigmaHQコミュニティルールに基づくベストエフォートのSigmaルールエンジン(unified logに対して評価)
- 自動更新されるabuse.ch/URLhausフィードを使用したマルウェアハッシュマッチングとブラウザ履歴IOCマッチング
- FileVault、SIP、Gatekeeper、TCC、Signed System Volumeの整合性チェック
- アプリケーションのコード署名検証
- オプションのアーティファクト暗号化(AES)
- 調査アーカイブ + Forensicator Enterprise向けの構造化JSON出力
👉 https://github.com/Johnng007/Live-Forensicator/tree/main/MacOS
⚠️ 注: macOSは実際のプロセス生成テレメトリをEndpoint Security Frameworkに制限しており、通常のスクリプトではアクセスできません。そのため、Sigmaの適用範囲はWindows/Linuxよりも狭くなっています。詳細はmacOS READMEを参照してください。
🐧 Linux (Bash)
- ディストリビューションを問わず動作するBashスクリプト、ネイティブ外の依存関係なし
- リバースシェル、タイムスタンプ改ざん、PATHハイジャック、削除済みバイナリの実行、パッケージ整合性などをカバーする検出エンジン
- 実際のSigmaHQコミュニティルールに基づくSigmaルールエンジン(利用可能な場合はauditdおよびjournaldに対して評価)
- 自動更新されるabuse.ch/URLhausフィードを使用したマルウェアハッシュマッチングと悪意のあるURLマッチング
- LUKSディスク暗号化ステータスとクレデンシャルファイル改ざんのタイムライン
- オプションのアーティファクト暗号化(AES)
- Forensicator Enterprise向けの構造化JSON出力
👉 https://github.com/Johnng007/Live-Forensicator/tree/main/Linux
⚠️ 注: Linuxスクリプトは最大限の互換性を確保するため、非ネイティブのユーティリティ(例: net-tools)を避けるように設計されています。Sigmaの適用範囲は、対象マシンでauditdがすでに設定されているかどうかに依存します — Linux READMEを参照してください。
🔍 主な特徴
- クロスプラットフォーム対応のフォレンジックアーティファクト収集
- すべてのプラットフォームでの不審なアクティビティと異常の検出
- イベントログ分析(Windows)
- 3つのプラットフォームすべてでのSigmaルール統合 — 適用範囲とデータソースはOSによって異なります。各プラットフォームのセクションとそれぞれのREADMEを参照してください
- 自動更新される脅威インテリジェンスフィードを使用したマルウェアハッシュおよびIOCマッチング
- 構造化されたHTMLレポート(ダッシュボード付き)
- オプションのアーティファクト暗号化(Windows、Linux、macOS)
- Mitreマッピング付きのDetection Insight
- Forensicator AI — オプションで、ローカル(Ollama)または商用LLMによる検出結果ごとのAI判定(現在はWindows対応。他のプラットフォームは計画中)
📊 出力
Forensicator は以下を生成します:
- クリーンで構造化されたHTMLレポート
- 簡単にナビゲートできるよう索引付けされた検出結果
- ローカルに保存される抽出済みアーティファクト
- 各検出結果に対するDetection Insight
- Sigmaルールによる不審なアクティビティの統計
これにより、データ収集 → 調査 → 意思決定 への迅速な移行が可能になります。
⚠️ 重要な注意事項
- 最良の結果を得るには、昇格/特権権限でスクリプトを実行してください
- アクティビティによってIDS/IPSアラートが発生する場合があります — これは想定された動作です
- 外部脅威インテリジェンス(ハッシュ、IOC)は実行中に更新される場合があります
- 設定は
config.jsonでカスタマイズできます
🔐 アーティファクトの完全性と暗号化
Forensicator は、収集したアーティファクトのAESによるオプションの暗号化をサポートしています。
これは以下の場合に役立ちます:
- 証拠を安全に輸送する必要がある場合
- 証拠の保管連鎖(チェーン・オブ・カストディ)に関する懸念がある場合
- アーティファクトの法的整合性を維持する必要がある場合
⚠️ Windows、Linux、macOSで利用可能
⚠️ v4.1.1以前との後方互換性はありません
🤖 Forensicator AI
デフォルトではオフです。有効にすると、各検出結果が収集時にローカルまたは商用LLMに送信され、レポートのツールチップに平易な言葉での実際の判定が表示されます。
クイックセットアップ (Ollama経由のローカルLLM)、現在はWindows:
# 1. Install Ollama (https://ollama.com) and pull a model
ollama pull mistral:7b-instruct
// 2. Enable it in config.json
"ai": {
  "enabled": true,
  "provider": "ollama",
  "base_url": "http://localhost:11434",
  "model": "mistral:7b-instruct"
}
代わりに商用API(OpenAI、Anthropic、Azure OpenAI、またはOpenAI互換の任意のエンドポイント)を使用したい場合は、providerを適宜設定し、api_keyを追加してください。
📘 完全なセットアップガイド(全プロバイダー、チューニング、トラブルシューティング): opendocs.forensicator.io
🧠 検出機能
Forensicator は以下の方法で不審なアクティビティを特定します:
- イベントログ分析
- Sigmaベースの検出
- 悪意のあるハッシュマッチング
- IOCベースのURL分析(ブラウザ履歴)
📸 スクリーンショット
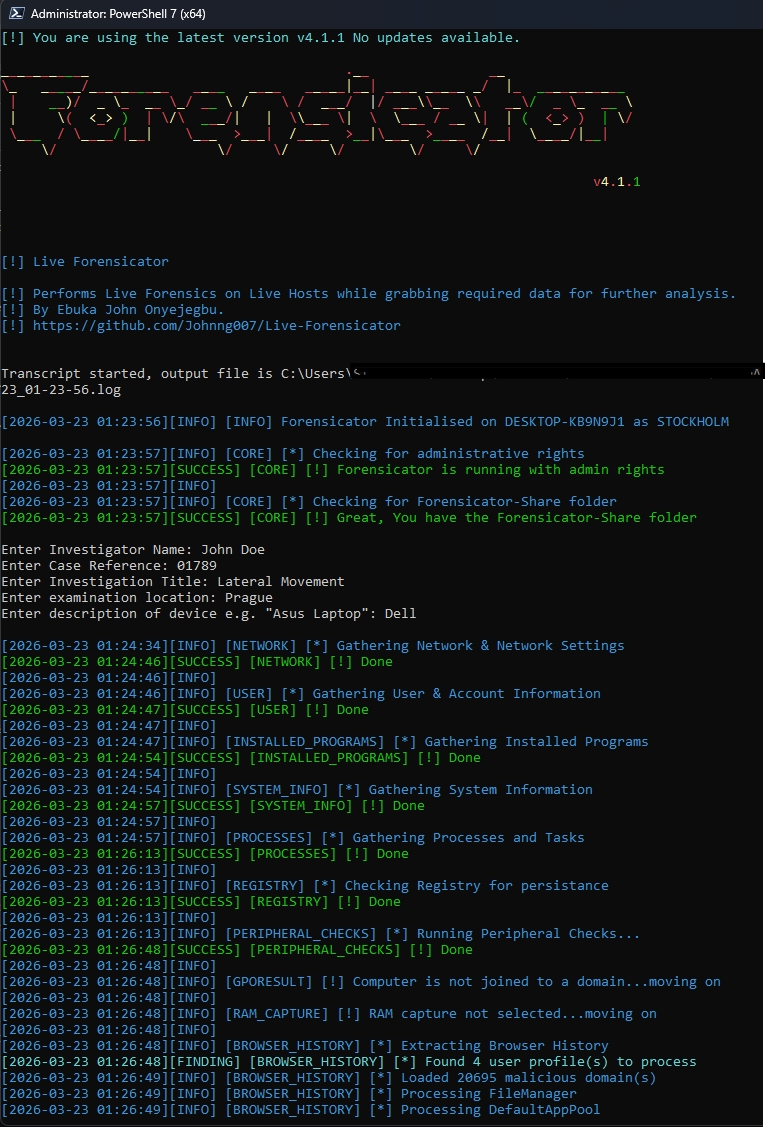
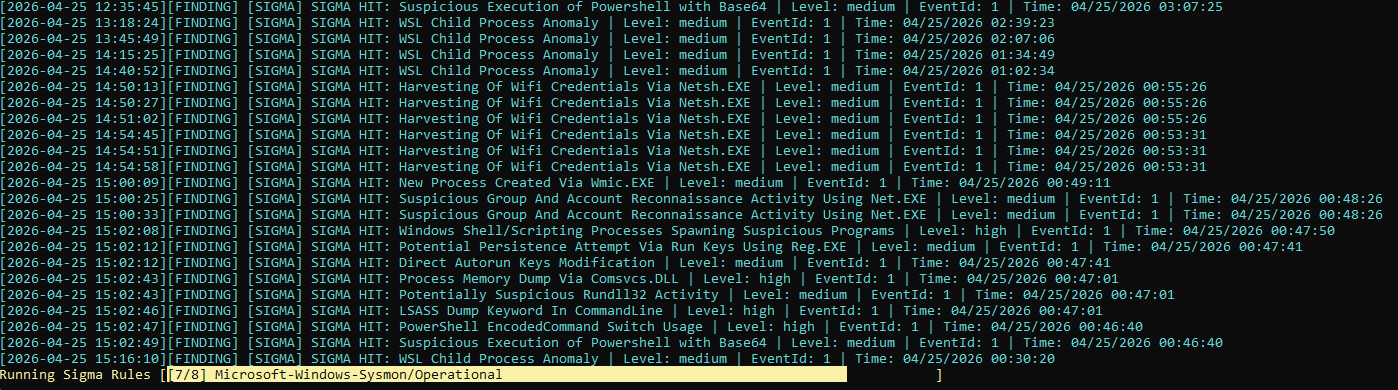
ターミナル出力
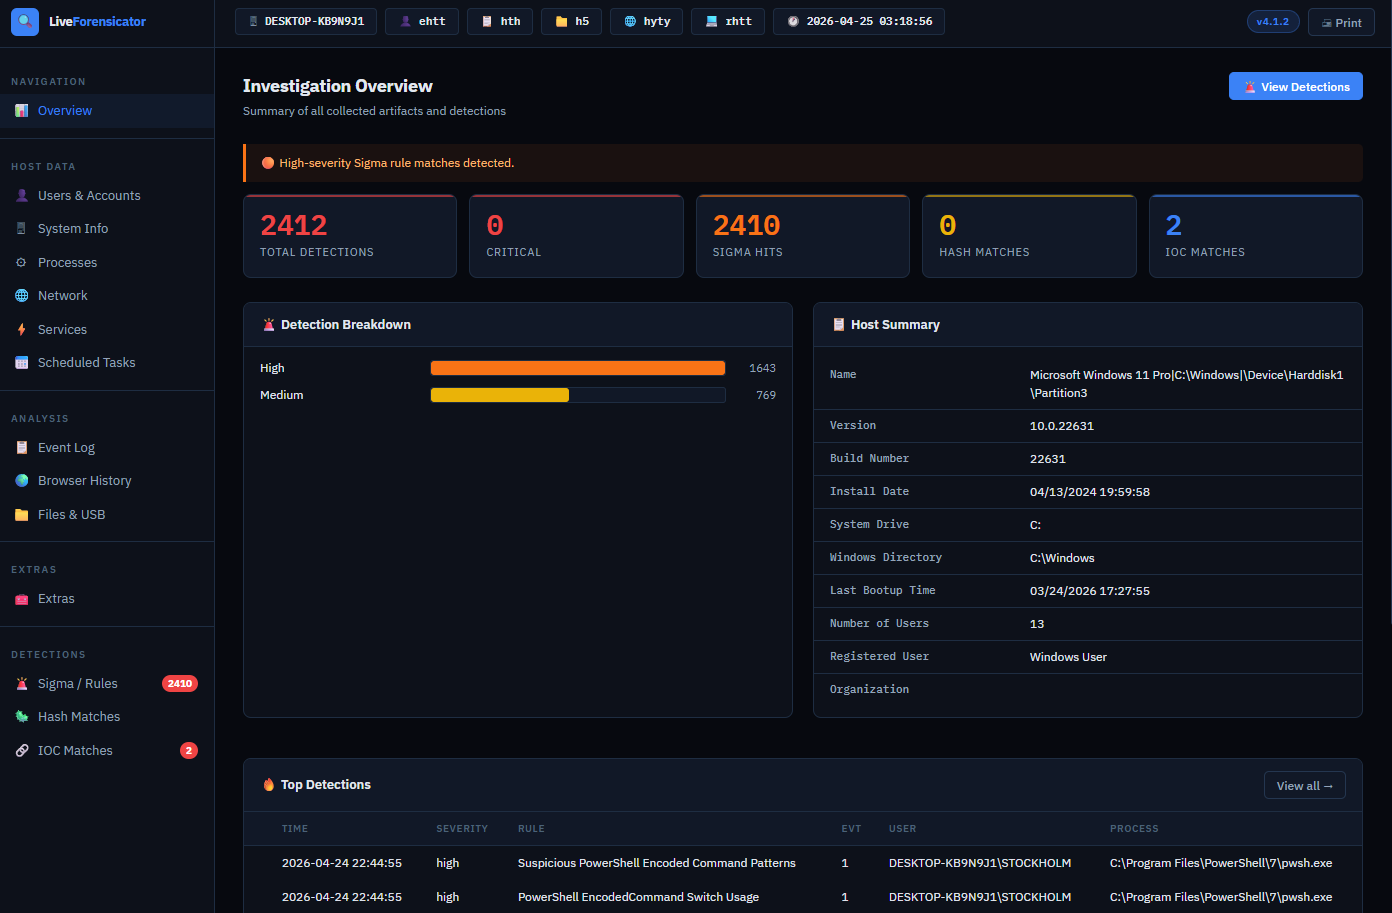
HTMLダッシュボード
Forensicator AIを使用したターミナル出力
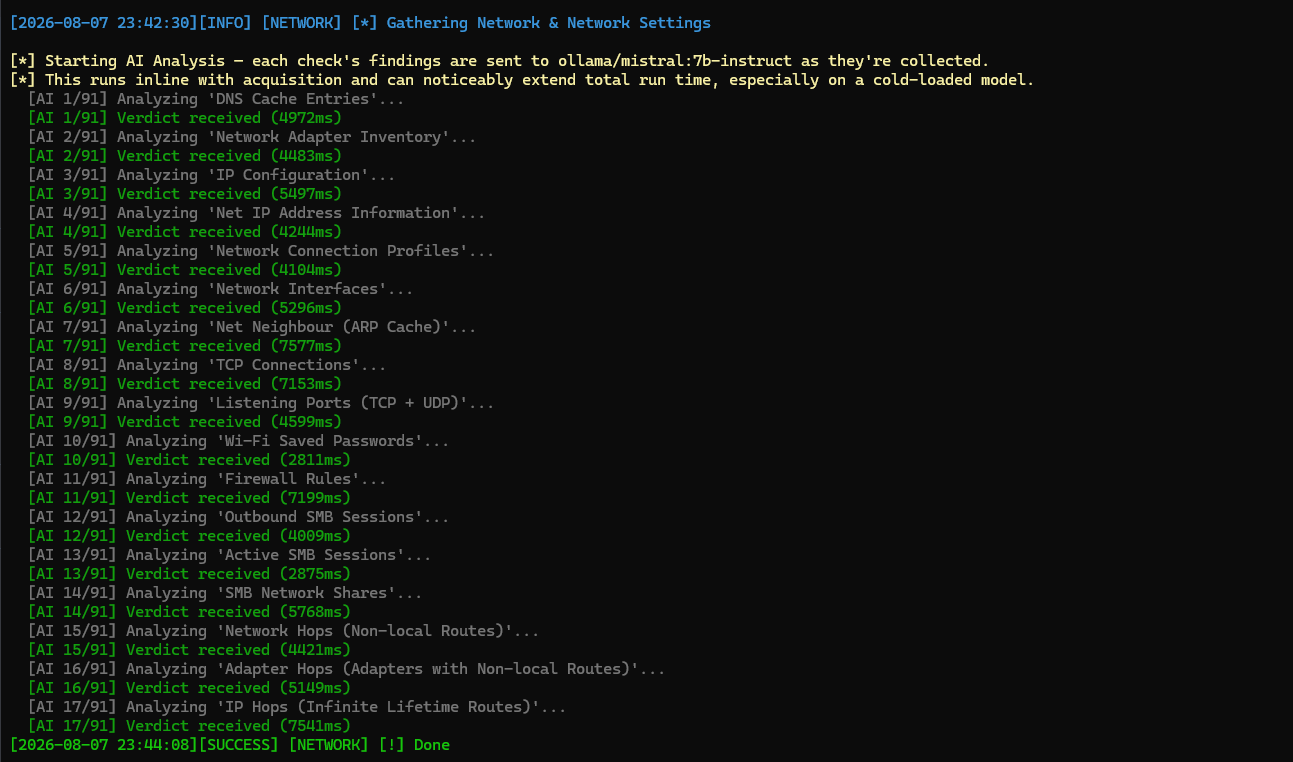
AI分析
✨ 変更履歴
完全な変更履歴:
👉 https://opendocs.forensicator.io/changelog/

 johnng007/live-forensicator

