
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CertCrunchy — ただの馬鹿げた偵察ツールで、SSL証明書のデータを使用して潜在的なホスト名を見つけます。 | Kitploit

ツール/GitHubGitHub/joda32/certcrunchy
OSINT (オープンソースインテリジェンス)偵察DNSおよびサブドメイン列挙情報収集
GitHubjoda32/certcrunchy

CertCrunchy

ただの馬鹿げた偵察ツールで、SSL証明書のデータを使用して潜在的なホスト名を見つけます。

リポジトリを見る
2913435ヶ月前Kitploit レビュー済み
共有

/ __ \ | | / __ \ | | | / / ___ _ | || / / __ _ _ _ __ _| | _ _ | | / _ \ '| | | | '| | | | '_ \ / | ' | | | | | _/\ / | | || _/\ | | |_| | | | | (| | | | || | _/_|| _|_/| _,|| ||_|| ||_, | / | |/

SSL証明書のデータを使って潜在的なホスト名を見つける、ただのお馬鹿な偵察ツールです。
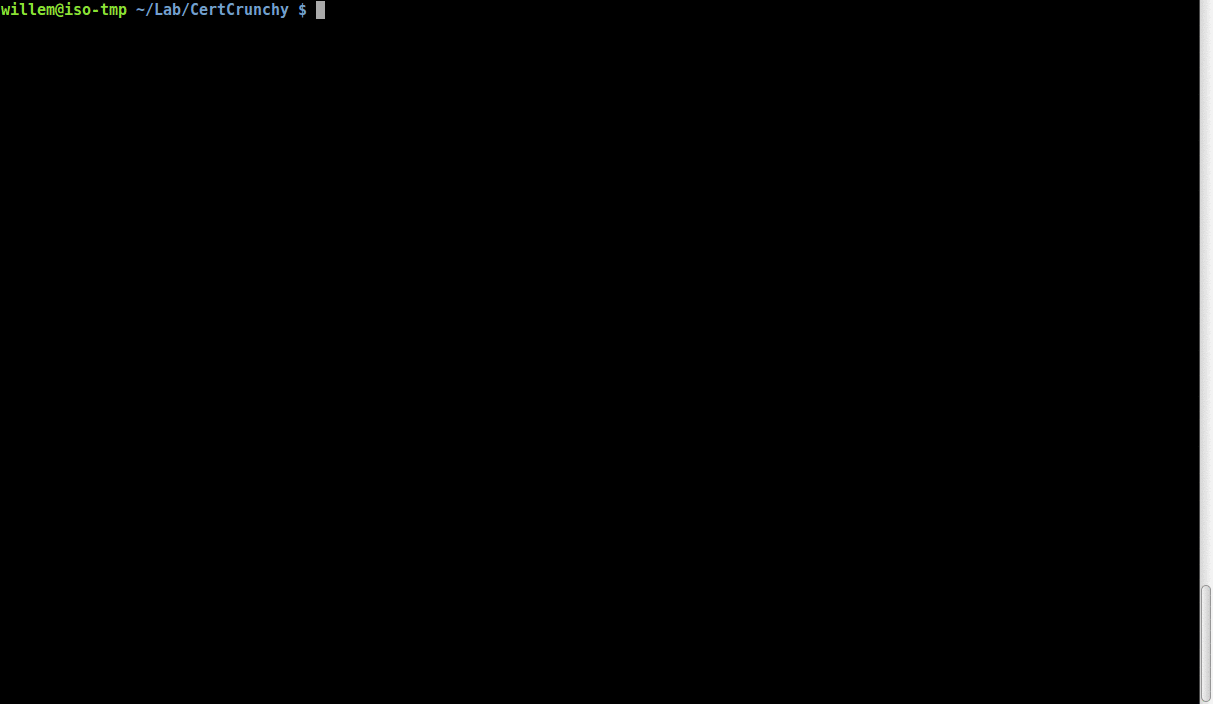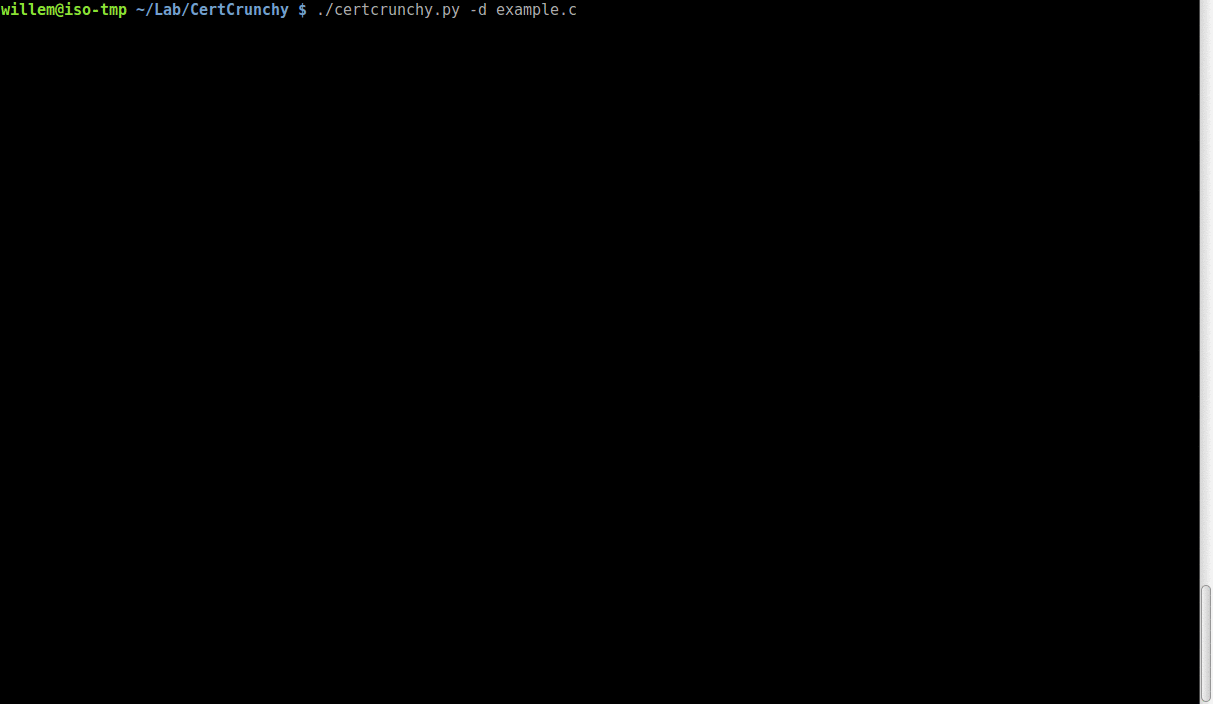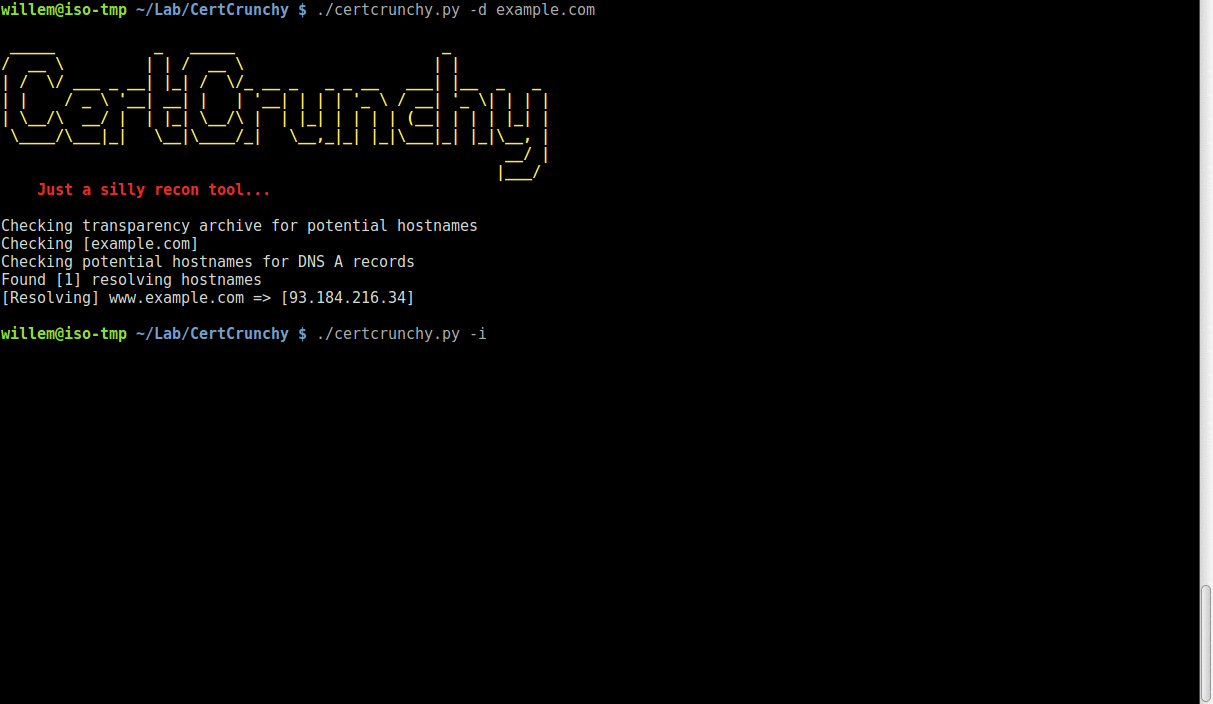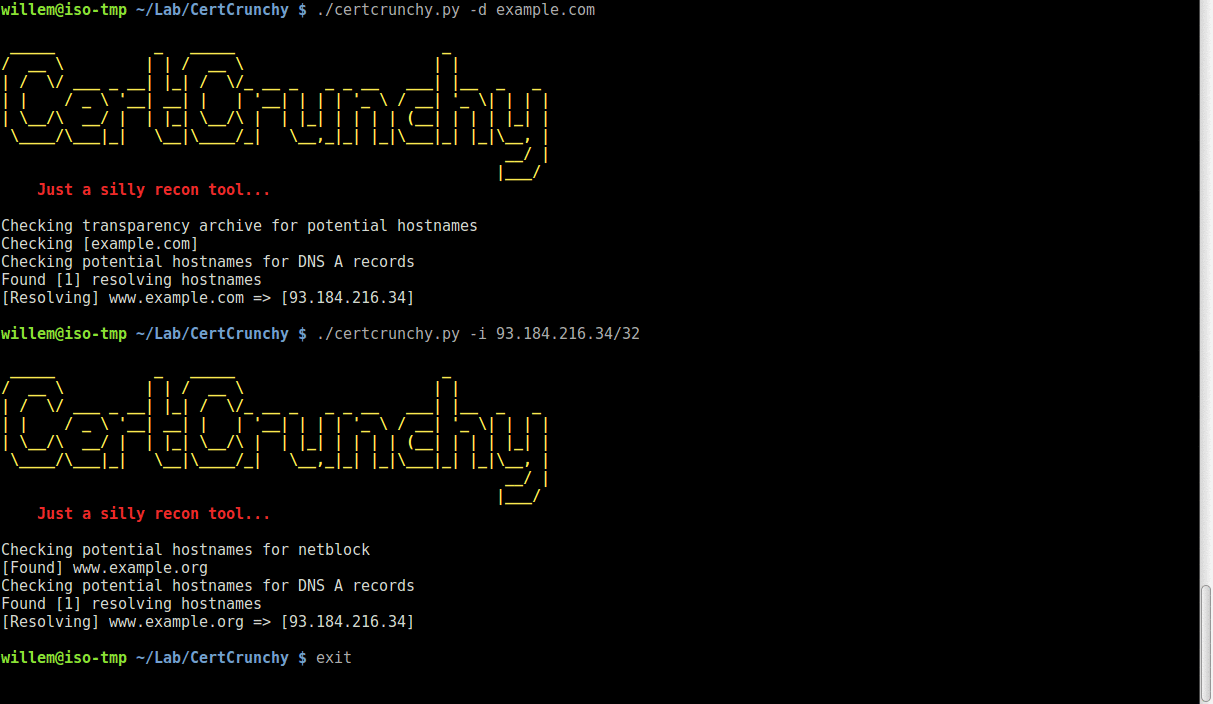
これは何?

これは、オンラインソース(現在は https://crt.sh/、https://certdb.com/、https://sslmate.com/certspotter/、https://censys.io)からSSL証明書ベースのデータを取得するか、IP範囲を指定してSSL証明書からホスト情報を抽出しようとする、ただのお馬鹿なPythonスクリプトです。Censys.ioを使用するには、APIキーを登録する必要があります。

デモ

gif

インストール方法

git clone https://github.com/joda32/CertCrunchy.git
cd CertCrunchy
sudo pip3 install -r requirements.txt

使い方

とてもシンプルです -d 特定のドメインのホスト名を取得する

-D ドメインリスト(改行区切りのテキストファイル)からホスト名を取得する

-i ネットブロック / IP範囲(例 192.168.0.0/24)内のホストから証明書を取得して解析する

-T スレッド数、処理を高速化しますが、やりすぎないように

-O HTTP APIリクエストのタイムアウト(秒)を設定(デフォルトは3秒)

-o 出力ファイル名

-f 出力形式 csv または json、デフォルトは csv

残りのオプションについては、まだ作業中です :)

APIキーと設定

すべてのAPIキーは api_keys.py ファイルに保存されています。以下はAPIキーが必要なサポート対象APIのリストです。

  1. Censys.oi https://censys.io

  2. VirusTotal https://www.virustotal.com/en/documentation/public-api/

  3. PassiveTotal https://community.riskiq.com/registration

今後の予定:

  1. ドキュメントの改善
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    319
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    294
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    266

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





