Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-29839 — Hotel Druid 3.0.4 保存型クロスサイトスクリプティング脆弱性 | Kitploit

ツール/GitHubGitHub/jichngan/cve-2023-29839
脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubjichngan/cve-2023-29839

CVE-2023-29839

Hotel Druid 3.0.4 保存型クロスサイトスクリプティング脆弱性

リポジトリを見る
1163年前未レビュー
共有

CVE-2023-29839 Hotel Druid 3.0.4 保存型クロスサイトスクリプティングの脆弱性

CMSリンク: https://www.hoteldruid.com/

影響を受けるバージョン: 3.0.4

深刻度 & CVSS: 5.4 (Medium) | Vector: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N

Hotel Druid アプリケーションのバージョン 3.0.4 の複数のページに保存型クロスサイトスクリプティング (XSS) の脆弱性が存在し、任意のコマンド実行を可能にします。

脆弱性のあるフィールド: 「Document」機能における姓、名、ニックネーム

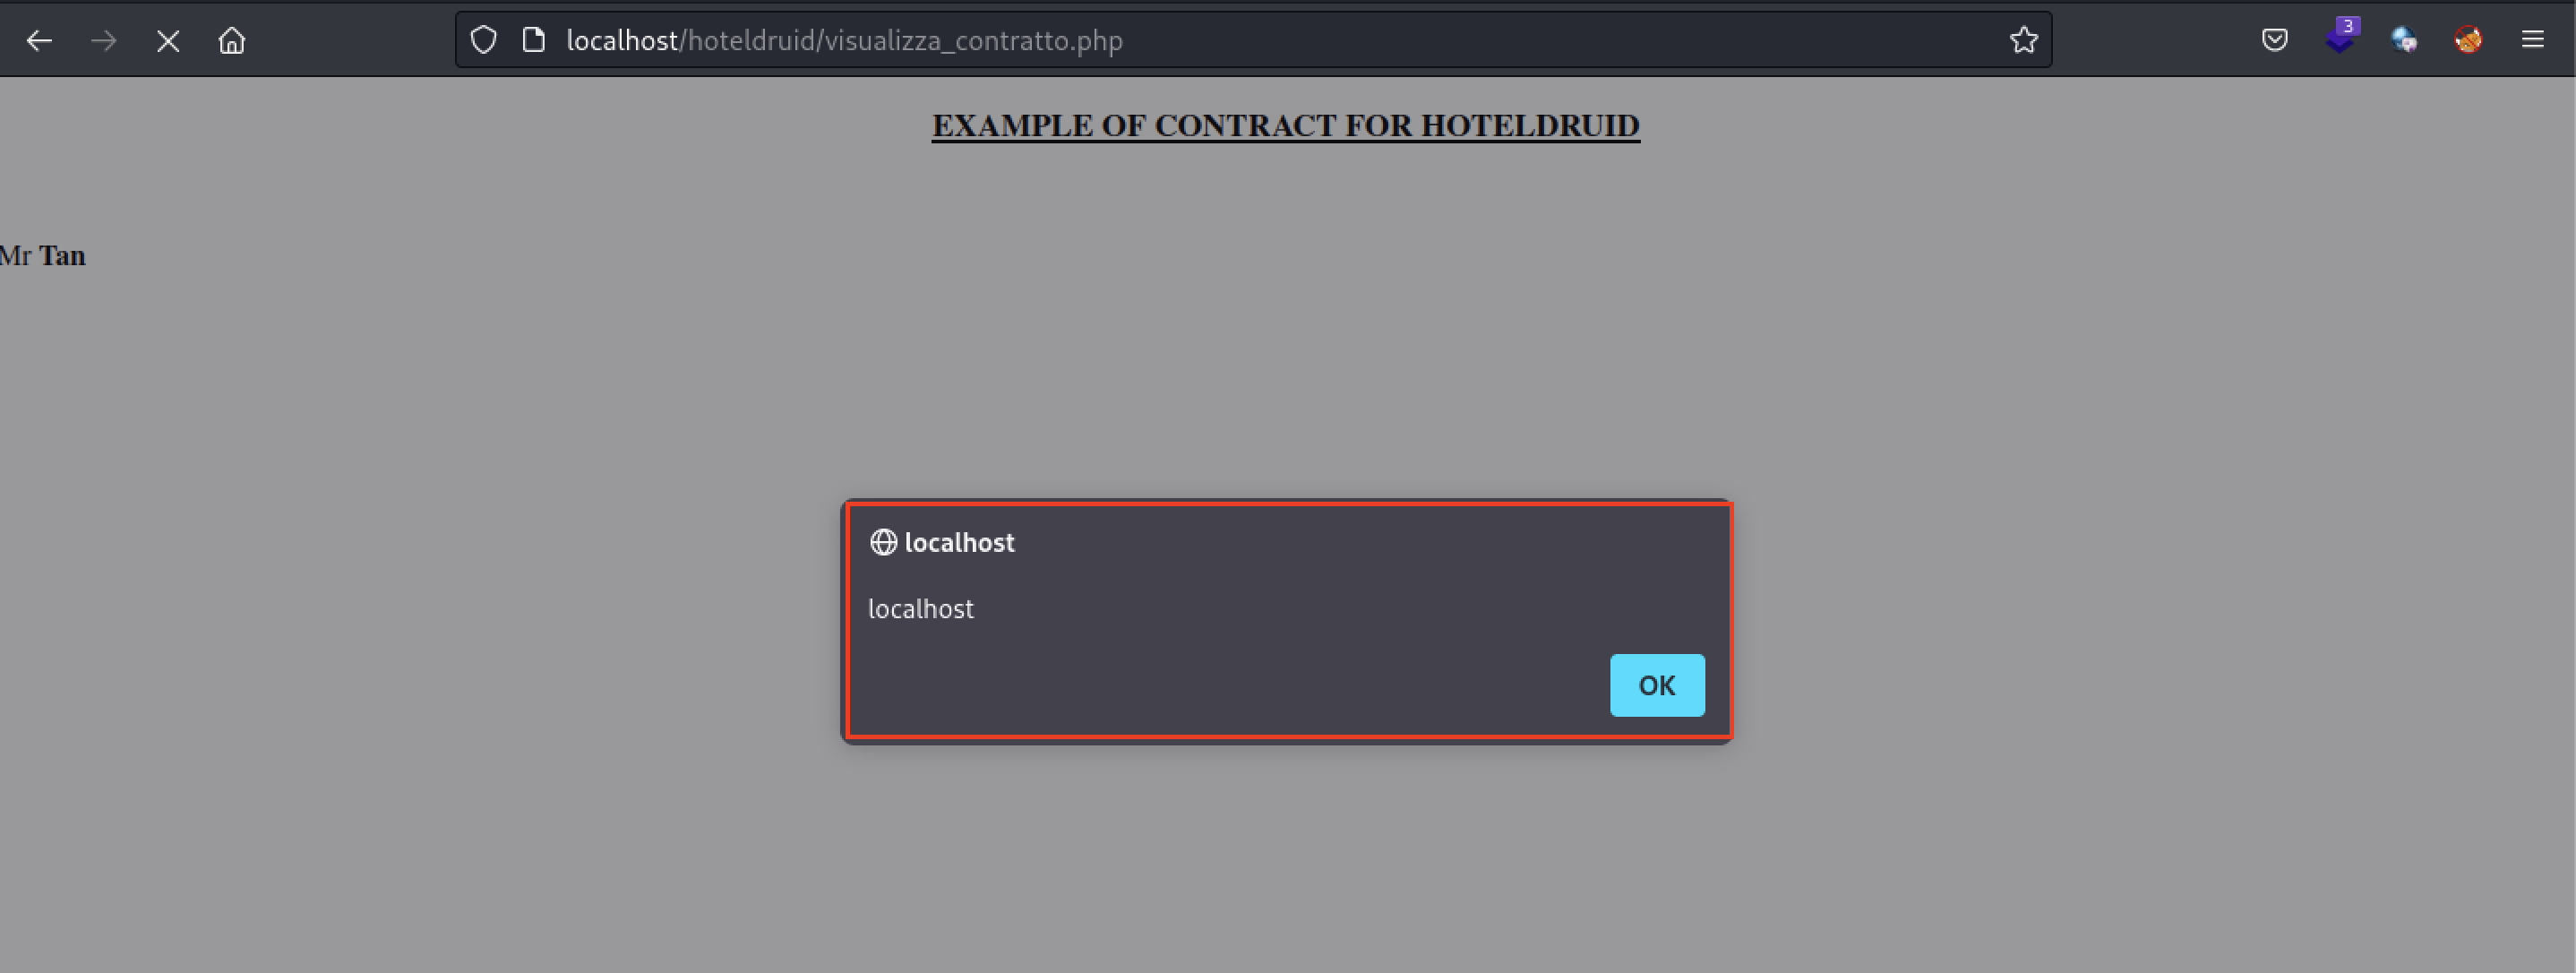
影響を受けるリンク: /visualizza_contratto.php

ペイロードのトリガー: Example ドキュメントプレビュー機能にアクセスする

修正: HotelDruid バージョン 3.0.5 にアップデート

再現手順:

  1. XSS ペイロードをクライアントの名前に入力します。これは部屋の予約中またはクライアントの新規登録時に行うことができます。使用するペイロードは <script>alert(document.domain)</script> です。
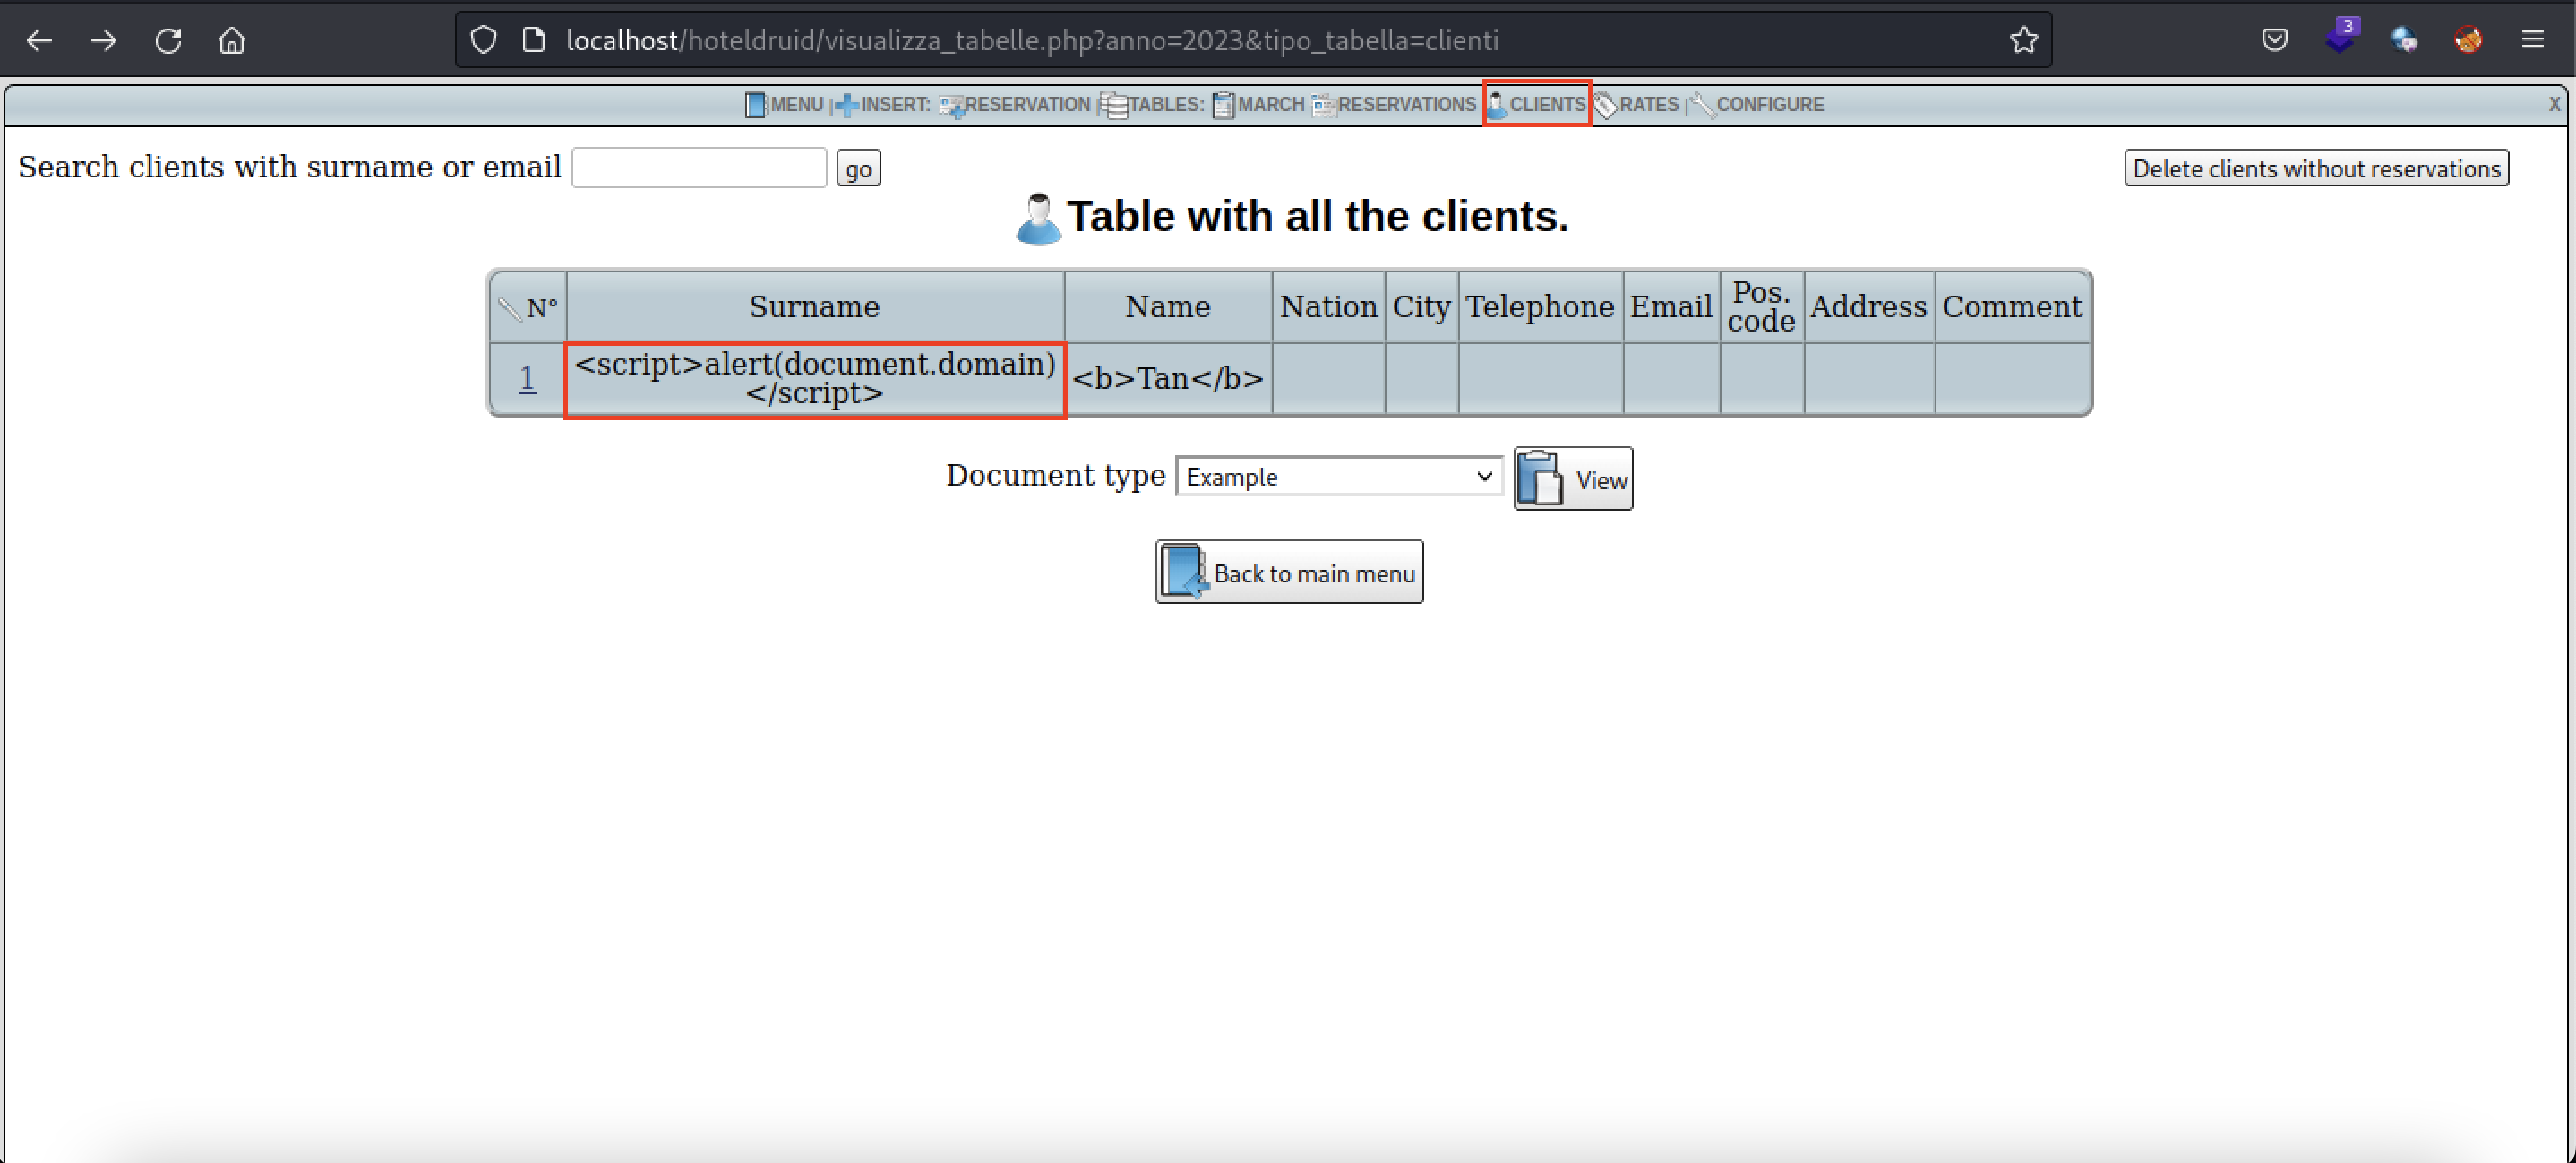
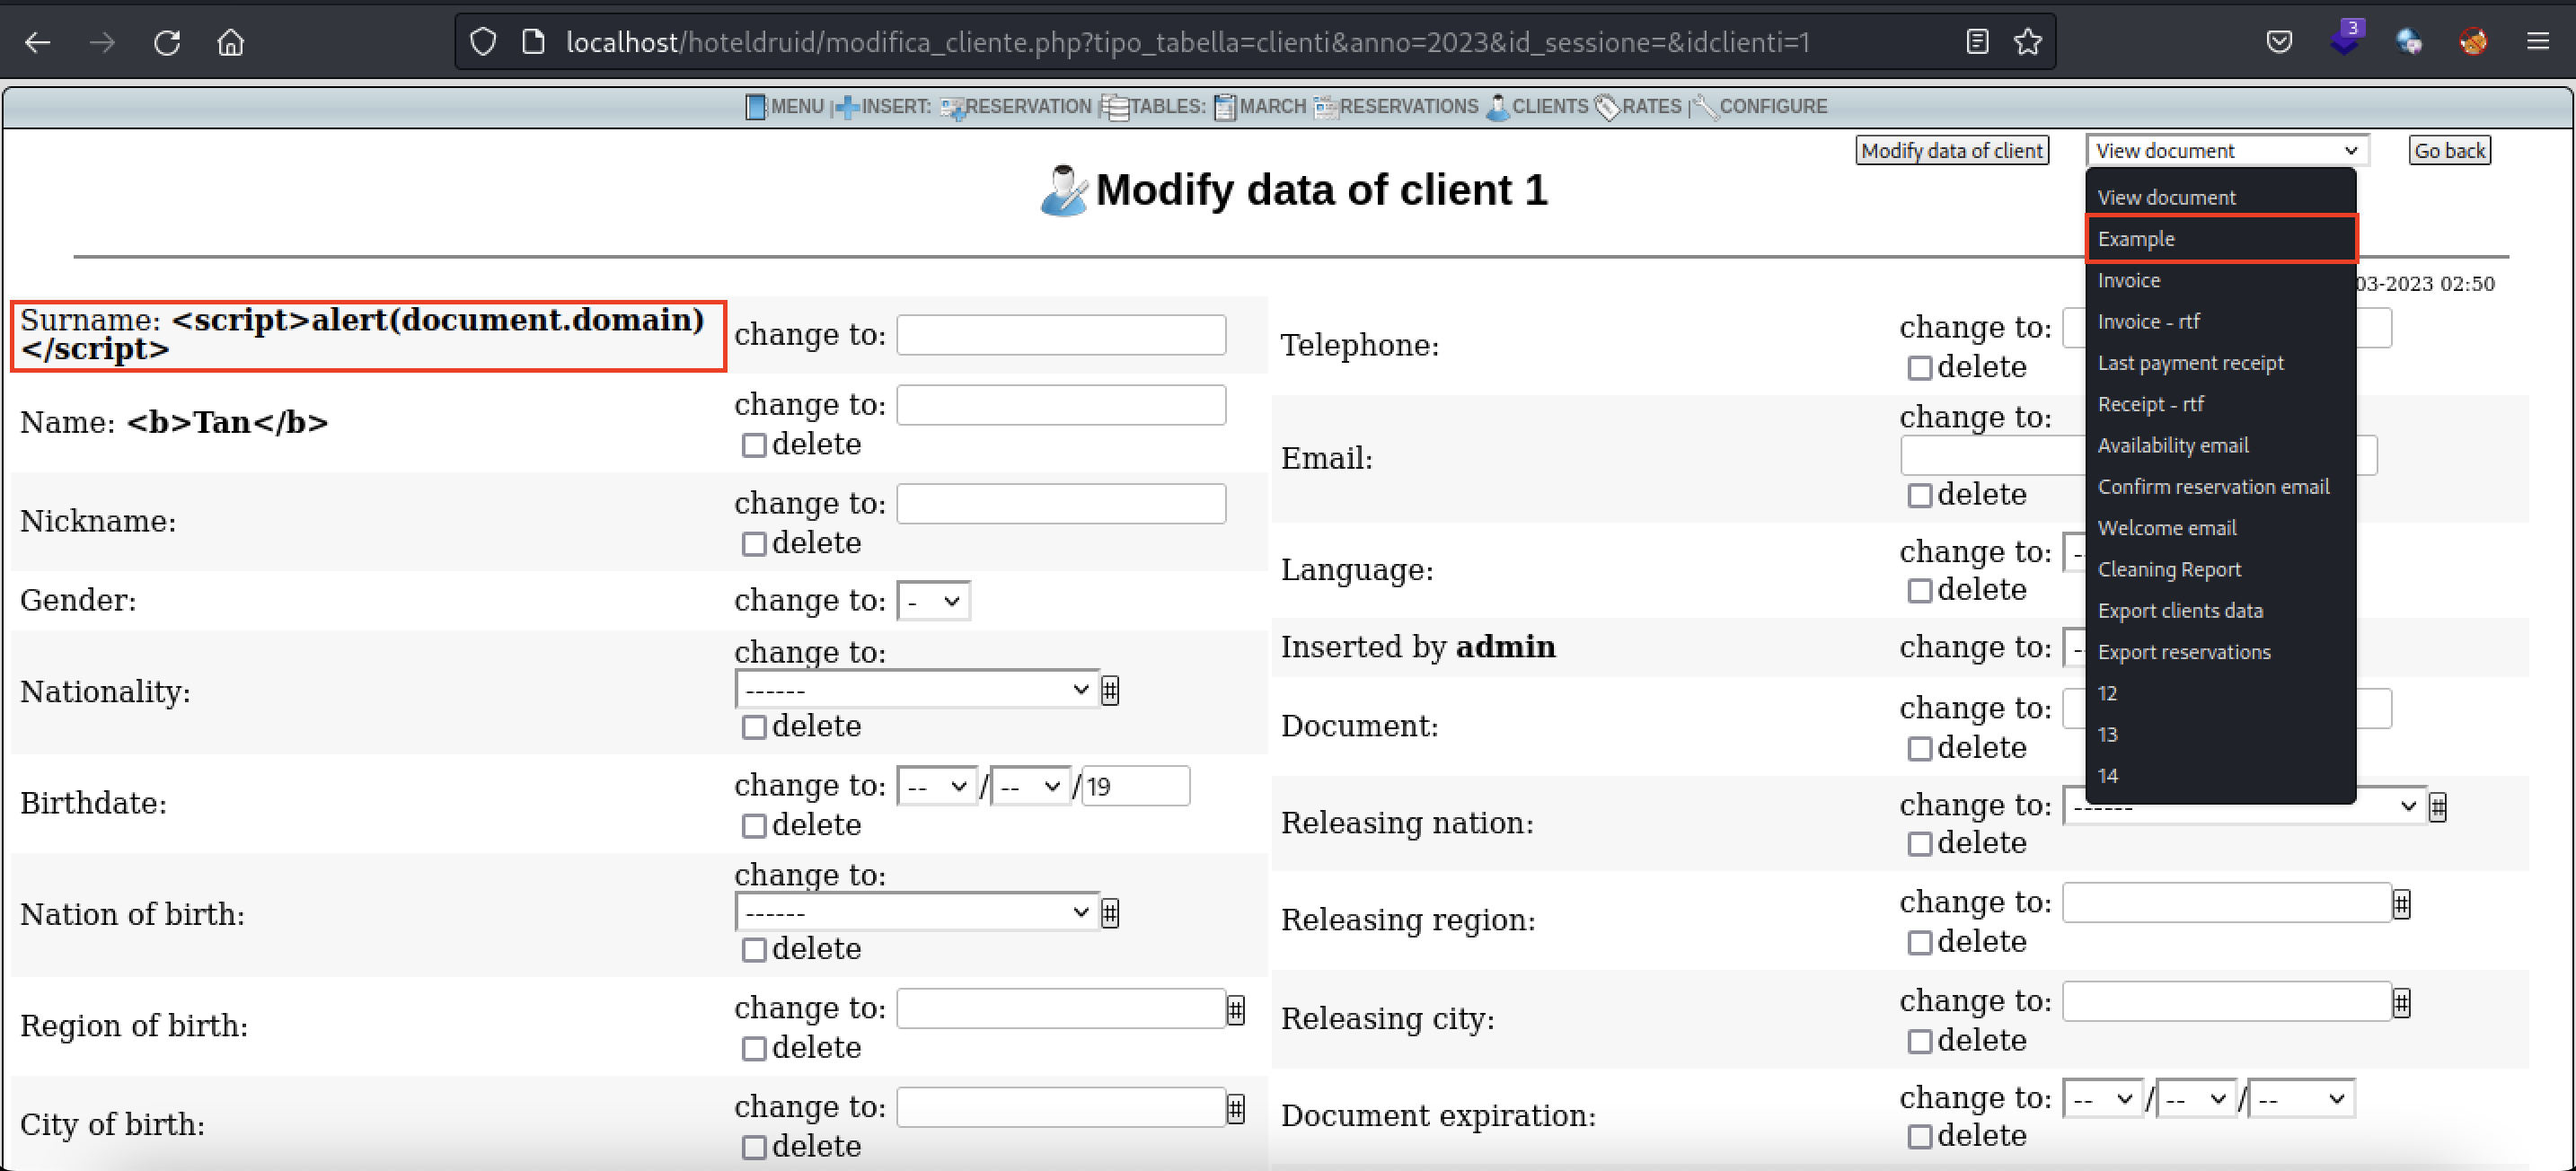
クライアントのペイロード
  1. 「Clients」タブに移動し、「N」列をクリックして XSS ペイロードを持つクライアントを選択します。
  2. このページでは、保存された XSS ペイロードをトリガーする方法が 2 つあります。1 つ目は、ページ右上の Example ドキュメントを表示することです。
2023年3月10日 午後2時08分13秒のスクリーンショット 2023年3月10日 午後2時08分49秒のスクリーンショット
  1. XSS ペイロードをトリガーする 2 つ目の方法は、ページの下部に移動してクライアントのデータを変更することです。
  2. もう一度 Example ドキュメントを選択し、「View」をクリックします。
2023年3月10日 午後2時10分13秒のスクリーンショット 2023年3月10日 午後2時08分49秒のスクリーンショット
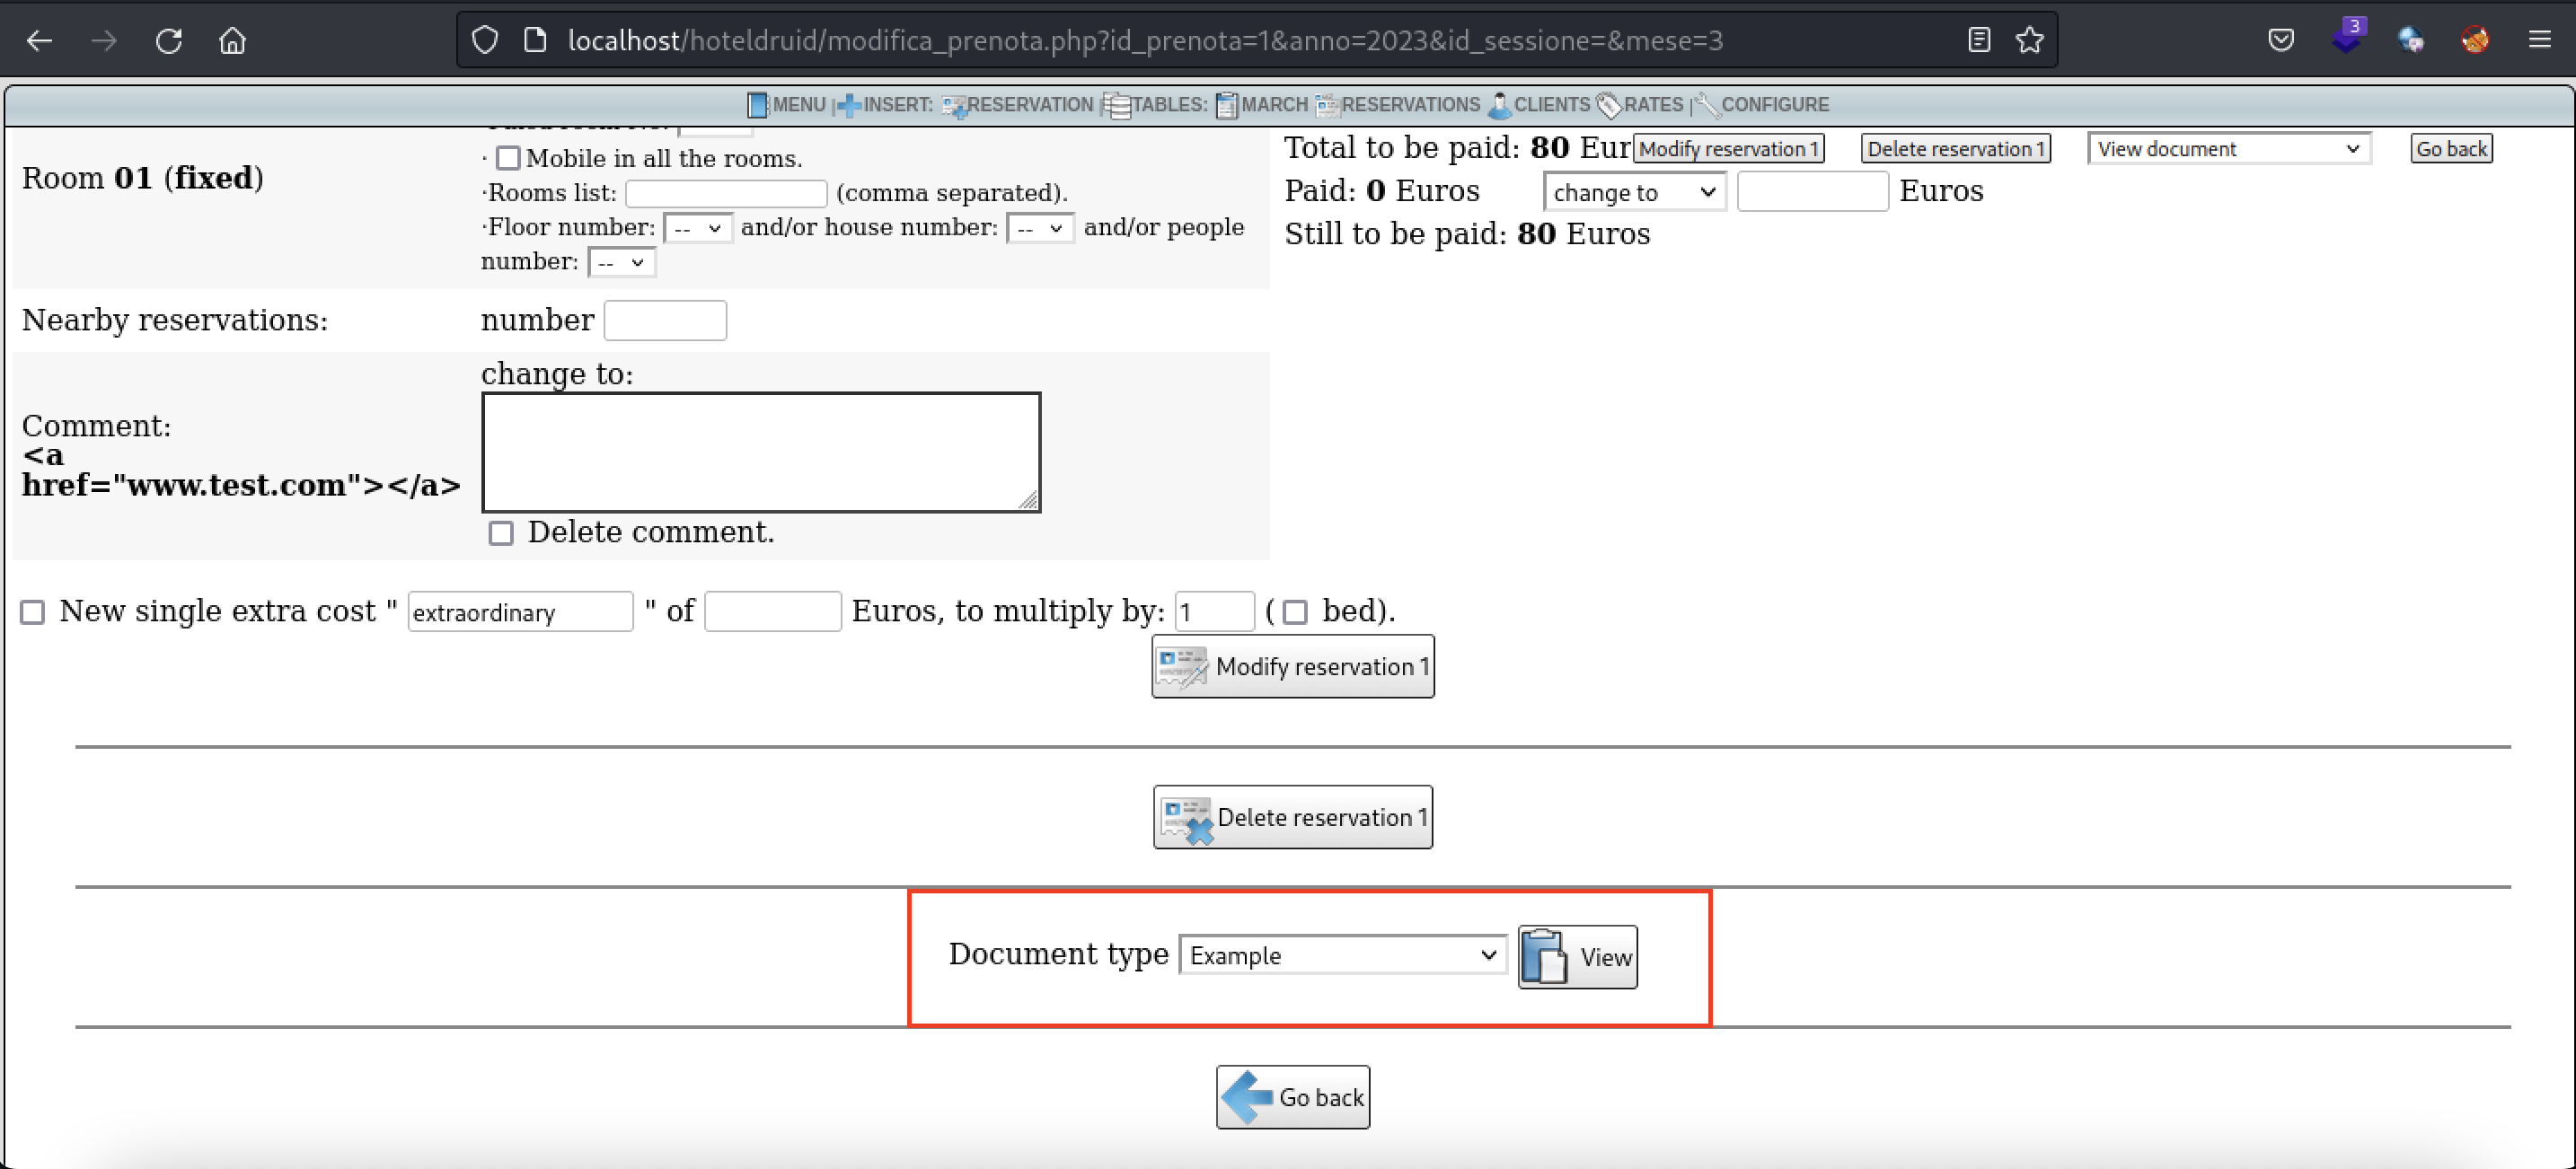
  1. XSS ペイロードをトリガーする他の方法もあります。「Reservations」に移動し、クライアントの予約を変更します。
2023年3月10日 午後2時17分48秒のスクリーンショット
  1. ページの一番下までスクロールし、もう一度 Example ドキュメントを選択して「View」をクリックします。
2023年3月10日 午後2時18分12秒のスクリーンショット 2023年3月10日 午後2時08分49秒のスクリーンショット
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    411
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →