 ishannaik/cloakbin
ゼロ知識暗号化ペーストビン。あなたのデータはブラウザを離れる前に暗号化されます。


データはマシンから送信される前にブラウザ内で暗号化されます。サーバーは暗号文のみを保存します。


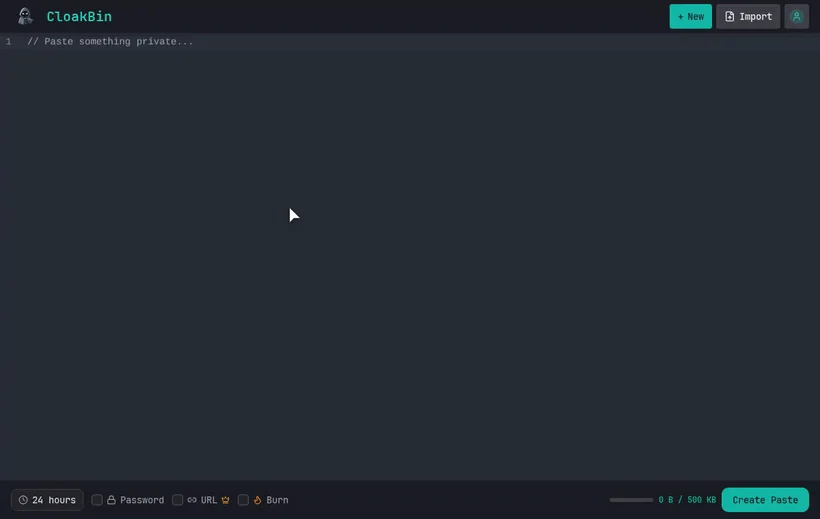
ターミナルから直接秘密を共有できます。アップロードされる前にマシン上で暗号化されます:
echo "my-api-key" | npx cloakbin
⭐ CloakBin は役に立ちましたか?リポジトリにスターを付けて、より多くの人に見つけてもらいましょう。
従来のペーストビンはデータを平文で保存します。サーバー管理者、ハッカー、あるいはデータベースにアクセスできる誰もが、あなたが共有したすべてを読むことができます。
CloakBin は、サーバーに到達する前にブラウザ内ですべてを暗号化します。
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
暗号化キーはURLフラグメント(#)内に存在し、ブラウザはこれをサーバーに決して送信しません。私たちのデータベースを盗んでも、読めない暗号文しか手に入りません。
| コンポーネント | 見えるもの |
|---|---|
| あなたのブラウザ | ✅ 平文(あなたが管理) |
| ネットワーク/ISP | 🔒 暗号化された暗号文のみ |
| CloakBinサーバー | 🔒 暗号化された暗号文のみ |
| データベース | 🔒 暗号化された暗号文のみ |
| URL受信者 | ✅ 平文(キーを保持) |
暗号化の詳細:
crypto.getRandomValues)完全なアーキテクチャの解説(暗号文フォーマット、フラグメントキー、脅威モデル): docs/SECURITY-MODEL.md。脆弱性の報告: SECURITY.md。
ブラウザで保証を自分で確認できます:
POSTリクエストを検査し、そのリクエストボディを確認します。表示されるのは暗号文とソルトのみで、平文や暗号化キーは決して表示されません。#以降の部分(URLフラグメント)です。ウェブ標準により、ブラウザはフラグメントをサーバーに決して送信しません。これはクライアント側に留まります。#fragmentからのキーを使用してブラウザ内で行われます。キーはフラグメントと受信者のブラウザ内にのみ存在します。サーバー、そのデータベース、およびネットワーク上の誰もが暗号化されたブロブを見るだけです。サーバー側のコードパスはあなたのコンテンツを読むことができないため、召喚状があっても暗号文しか出てきません。
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
http://localhost:5173 を開きます
CI は pnpm run type-coverage を実行して、型付けされたソースカバレッジのリグレッションを検出します。
現在のソースベースラインは 93.22% で、生成された .svelte-kit のルート型は無視されるため、
ゲートは 93% を下回ると失敗します。
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| レイヤー | 技術 |
|---|---|
| フレームワーク | SvelteKit 2.0、Svelte 5 |
| 言語 | TypeScript |
| スタイリング | Tailwind CSS 4.0 |
| データベース | MongoDB |
| 暗号化 | Web Crypto API |
| エディタ | CodeMirror 6 |
| ホスティング | Vercel |
src/
├── lib/
│   ├── components/     # UI components
│   ├── db/             # Database adapters
│   └── crypto.ts       # Encryption (AES-256-GCM, PBKDF2)
├── routes/
│   ├── +page.svelte    # Create paste
│   ├── p/[id]/         # View paste
│   ├── api/            # REST endpoints
│   └── admin/          # Admin dashboard
└── app.html
CloakBin はオープンソースです。独自のインスタンスをデプロイできます:
独自のインスタンスを実行する最も簡単な方法は Docker Compose です。これにより CloakBin と MongoDB が一緒に起動します:
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin
cp .env.example .env
# Edit .env: set ADMIN_USER, ADMIN_PASS, and ORIGIN (the URL people use to reach it)
docker compose up -d
CloakBin は http://localhost:3000 で起動します。ペーストは mongo-data ボリュームに保存されるため、再起動やアップグレード後も保持されます。
データベースなしで試す場合(コンテナ停止時にペーストは失われます):
docker run -p 127.0.0.1:3000:3000 \
  -e DB_TYPE=memory \
  -e ADMIN_USER=admin -e ADMIN_PASS=change-me \
  -e ORIGIN=http://localhost:3000 \
  ghcr.io/ishannaik/cloakbin:latest







