
mkdir -p ~/ctools/ cd ~/ctools/ git clone https://github.com/irsdl/crapsecrets/ cd ~/ctools/crapsecrets pip3 install -r requirements.txt export PYTHONPATH=$(pwd):$PYTHONPATH python3 ./crapsecrets/examples/cli.py -u http://update.microsoft.com/ -r python3 ./crapsecrets/examples/cli.py -u http://update.microsoft.com/ -mrd 5 python3 ./crapsecrets/examples/cli.py -mrd 5 -avsk -fvsp -u http://update.microsoft.com/ python3 ./crapsecrets/examples/cli.py -mrd 5 -avsk -fvsp -mkf ./local/aspnet_machinekeys_local.txt -u http://192.168.6.22:8080/ python3 ./crapsecrets/examples/cli.py -mrd 5 -avsk -fvsp -mkf ./local/aspnet_machinekeys_local.txt -mkf ./crapsecrets/resources/aspnet_machinekeys.txt -u http://192.168.6.22:8080/a1/b/c1/
## Viewstate に関するヒント
- `-mrd 5` を指定してコマンドを実行すると、長いリダイレクト応答の解析が可能になります。
- `--allviewstatekeys` または `-avsk` を使用すると、検証キーと暗号化キーとしてすべてのキーの組み合わせを試行できます。
- URL に .aspx が含まれていない場合、`--findviewstatepage` または `-fvsp` を使用して一連のデフォルトページを試行できます。

## 一般的な変更点:
- requests の代わりに httpx を使用します(主に AI による変更で、テストは最小限のため、誤りがある可能性があります)。
- リダイレクトに深度を追加します(`--max-redirect-depth` 引数で手動リダイレクトを指定)。
- 追加のヘッダーをサポートします。
- リクエストのタイムアウトは `--timeout` または `-t` 引数で設定できます。

## Viewstate の変更点:
- いくつかの論理的な変更が含まれます。
- 暗号化された .NET 4.0 viewstate の検証キーに AES と 3DES を使用できる可能性を示します。
- パスから cookieless 値を削除します。
- .aspx 以降のパラメータを削除します。
- 複数のスラッシュとバックスラッシュ文字を削除します。
- サブディレクトリ内のアプリケーション名を使用するように .NET4.5 のロジックを改善します。
- 「MAC が有効になっていない」ことを検出します。
- 応答がある場合の長いリダイレクトを処理します(これは -r を使用してリダイレクトを追跡しない場合です)。
- 別の ASPX ページへのリダイレクトを処理します(これは -r を使用してリダイレクトを追跡する場合です)。
- リダイレクトの代わりに Server.Transfer が使用されている場合を処理します(ジェネレーターがターゲットと異なります)。
- MaxPageStateFieldLength が使用され、__VIEWSTATEFIELDCOUNT がある場合を検出します。
- 応答内の asp.net_sessionid および __antixsrftoken クッキーのチェックに加えて、いくつかの定義済み ViewStateUserKey をサポートします。
- ASPNET4.5 の 3DES の復号化キーを適切に検出します。
- aspnet_machinekeys.txt 内のすべての文字列を検証キーとして 1 回、復号化キーとして 1 回チェックするオプションを追加します。`--allviewstatekeys` フラグを使用すると、ツールはすべての潜在的な暗号化キーを見つけようとし、ランダムな順序でそれぞれを試行してデータを復号化します。非常に多くのキーがテストされるため、1 回の実行で無効なキーに当たる可能性があります。ただし、ツールは検出したすべての可能なキーをリストします。ツールを 2 回実行すると、有効な暗号化キーが見つかる可能性が大幅に高まります。これは、両方の実行で同じキーが表示される場合、それが正しいことがほぼ 100% 保証されるためです。
- 指定された URL に .aspx が含まれていない場合のデフォルトページの配列を使用します: `["default.aspx", "index.aspx", "main.aspx", "home.aspx" , "start.aspx", "welcome.aspx", "default2.aspx"]` - これによりテスト時間は大幅に増加しますが、より多くの発見につながる可能性があります。
- `-mkf` または `--machinekeyfile` を machinekeys のリソースファイルとして使用できるため、機密キーが含まれている場合はローカルバージョンを使用できます。
- viewstate の解析時にさらに多くのオブジェクトをサポートするために、カスタマイズされたバージョンの python viewstate ライブラリを使用しています。
- 検証キーが見つかっていない場合でも復号化キーをチェックするための `-evsd` または `--enable-viewstate-decryption` 引数を追加しました。これは、検証キーがリスト内の元のキーとわずかに異なる場合に役立ちます。
- ハッシュコードを識別して `__VIEWSTATEGENERATOR` を計算します。また、`__VIEWSTATEGENERATOR` と URL が提供されている場合、実際のパスとアプリパスを早期に見つけようとします。これにより、特に識別可能なデフォルトの ASPX ページが URL にない場合に、パフォーマンスが向上する可能性があります。
- ユーザーは `-nt` または `--num-threads` オプションで使用するスレッド数を指定できます(viewstate モジュールにのみ適用されます)。デフォルトは 1 で、ほとんどの場合、10 よりも驚くほど高速です!
- 拡張子のないファイルをサポートする必要がありますが、エラーが報告されるため修正が必要です。
- IsolateApps をサポートします(.NET40 レガシーに便利)。これは、検証キーまたは復号化キーの後に ",IsolateApps" がある場合です。
- https://soroush.me/blog/2019/07/iis-application-vs-folder-detection-during-blackbox-testing/ に基づいて積極的にテストすることで、apppath の数を減らします。`-dap` または `--disable-active-path-check` で無効にできます。
- 応答本文で __VIEWSTATE_KEY をチェックし、それを viewstatekey としても使用します。
- セッション ID または anti-XSRF トークンに基づいて、viewstate キーにパブリック IP アドレスを追加します。
- __VIEWSTATE がない場合に __EVENTVALIDATION を使用します。
- "aspnet_resource.py" という新しいモジュールの下で、`/WebResource.axd?d=` または `/ScriptResource.axd?d=` からの暗号化されたリソース値を使用します。そこでも IsolateApps 機能をサポートします。これは、__VIEWSTATE と __EVENTVALIDATION がない場合に役立ちます。

## TODO:
- viewstate の計算時に一般的なページとディレクトリの辞書を追加する
- IsolateByAppId のサポートを実装する(レジストリからの秘密情報が必要なため、おそらく不可能です!)
- エラー発生時の再試行のサポートを追加する。
- requests を httpx に置き換えたことによるエラーをテストする。
- requests から httpx への変換と AI の使用によるいくつかの失敗したテストがあります。これらは、プロジェクトのルートで `pytest` を実行すると確認できます。いくつかは修正されていますが、テストにはまだ対処が必要なエラーがいくつかあります。また、元のリポジトリでも pytest を実行して比較する必要があります!```
FAILED tests/all_modules_test.py::test_carve_all_cookies - AssertionError: assert 2 == 7
FAILED tests/examples_blacklist3r_test.py::test_examples_blacklist3r_offline - AssertionError: assert 'Did not find viewstate in repsonse from URL' in 'Did not find viewstate in response...
FAILED tests/examples_cli_test.py::test_example_cli_hashcat_telerikhashkey - AssertionError: assert 'Module: [Te...ture Command' not in '\x1b[32m\n ...y_file>]\n\n'
FAILED tests/examples_cli_test.py::test_example_cli_hashcat_telerikhashkey_invalid2 - AssertionError: assert 'Known Secret Found!' in '\x1b[32m\n __ )              |                            ...
FAILED tests/examples_symfony_signedurl_test.py::test_symfony_brute_success - AssertionError: assert 'Found Symfony Secret! [50c8215b436ebfcc1d568effb624a40e]' in 'Target appears to be ...
FAILED tests/examples_telerik_knownkey_test.py::test_fullrun_PBKDF2 - KeyError: "'additional_matcher' is not a valid Pattern"
FAILED tests/examples_telerik_knownkey_test.py::test_badoutput_PBKDF1_MS - KeyError: "'additional_matcher' is not a valid Pattern"
FAILED tests/examples_telerik_knownkey_test.py::test_fullrun_asyncupload_earlydetection - KeyError: "'additional_matcher' is not a valid Pattern"
FAILED tests/examples_telerik_knownkey_test.py::test_fullrun_asyncupload_success - KeyError: "'additional_matcher' is not a valid Pattern"
FAILED tests/examples_telerik_knownkey_test.py::test_fullrun_asyncupload_PBKDF1_MS - KeyError: "'additional_matcher' is not a valid Pattern"
このソフトウェアは、学術研究と効果的な防御技術の開発を目的として作成されたものであり、明示的に許可された場合を除き、システムへの攻撃に使用することを意図したものではありません。プロジェクトのメンテナーは、ソフトウェアの誤用について責任を負いません。責任を持って使用してください。
このソフトウェアは個人プロジェクトであり、プロジェクト所有者や貢献者の雇用主を含むいかなる企業とも関係ありません。


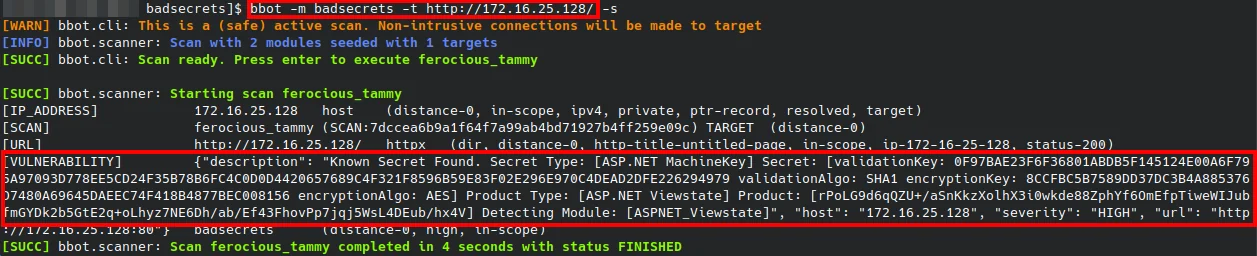
さまざまなプラットフォームにおける、既知または非常に弱い暗号シークレットの使用を識別するための純粋なPythonライブラリです。このプロジェクトは、「既知のシークレット」(たとえば、チュートリアルの例で見つかったASP.NETマシンキーなど)のリポジトリとして機能し、その使用を識別するための言語に依存しない抽象化レイヤーを提供するように設計されています。
「悪いシークレット」が使用されたことを知ることは、通常、そのシークレットが使用された暗号製品(たとえば、キー付きハッシュアルゴリズムで署名されたクッキー)を調べることになります。各プラットフォームが提供する個々の実装の癖に踏み込むと複雑になることがありますが、このライブラリはそれを軽減することを目的としています。
Black Lantern Securityブログの完全なブログ記事をご覧ください!
Blacklist3rに触発され、サポートされるプラットフォームを拡張し、言語とオペレーティングシステムへの依存関係を排除したいという願望から生まれました。