


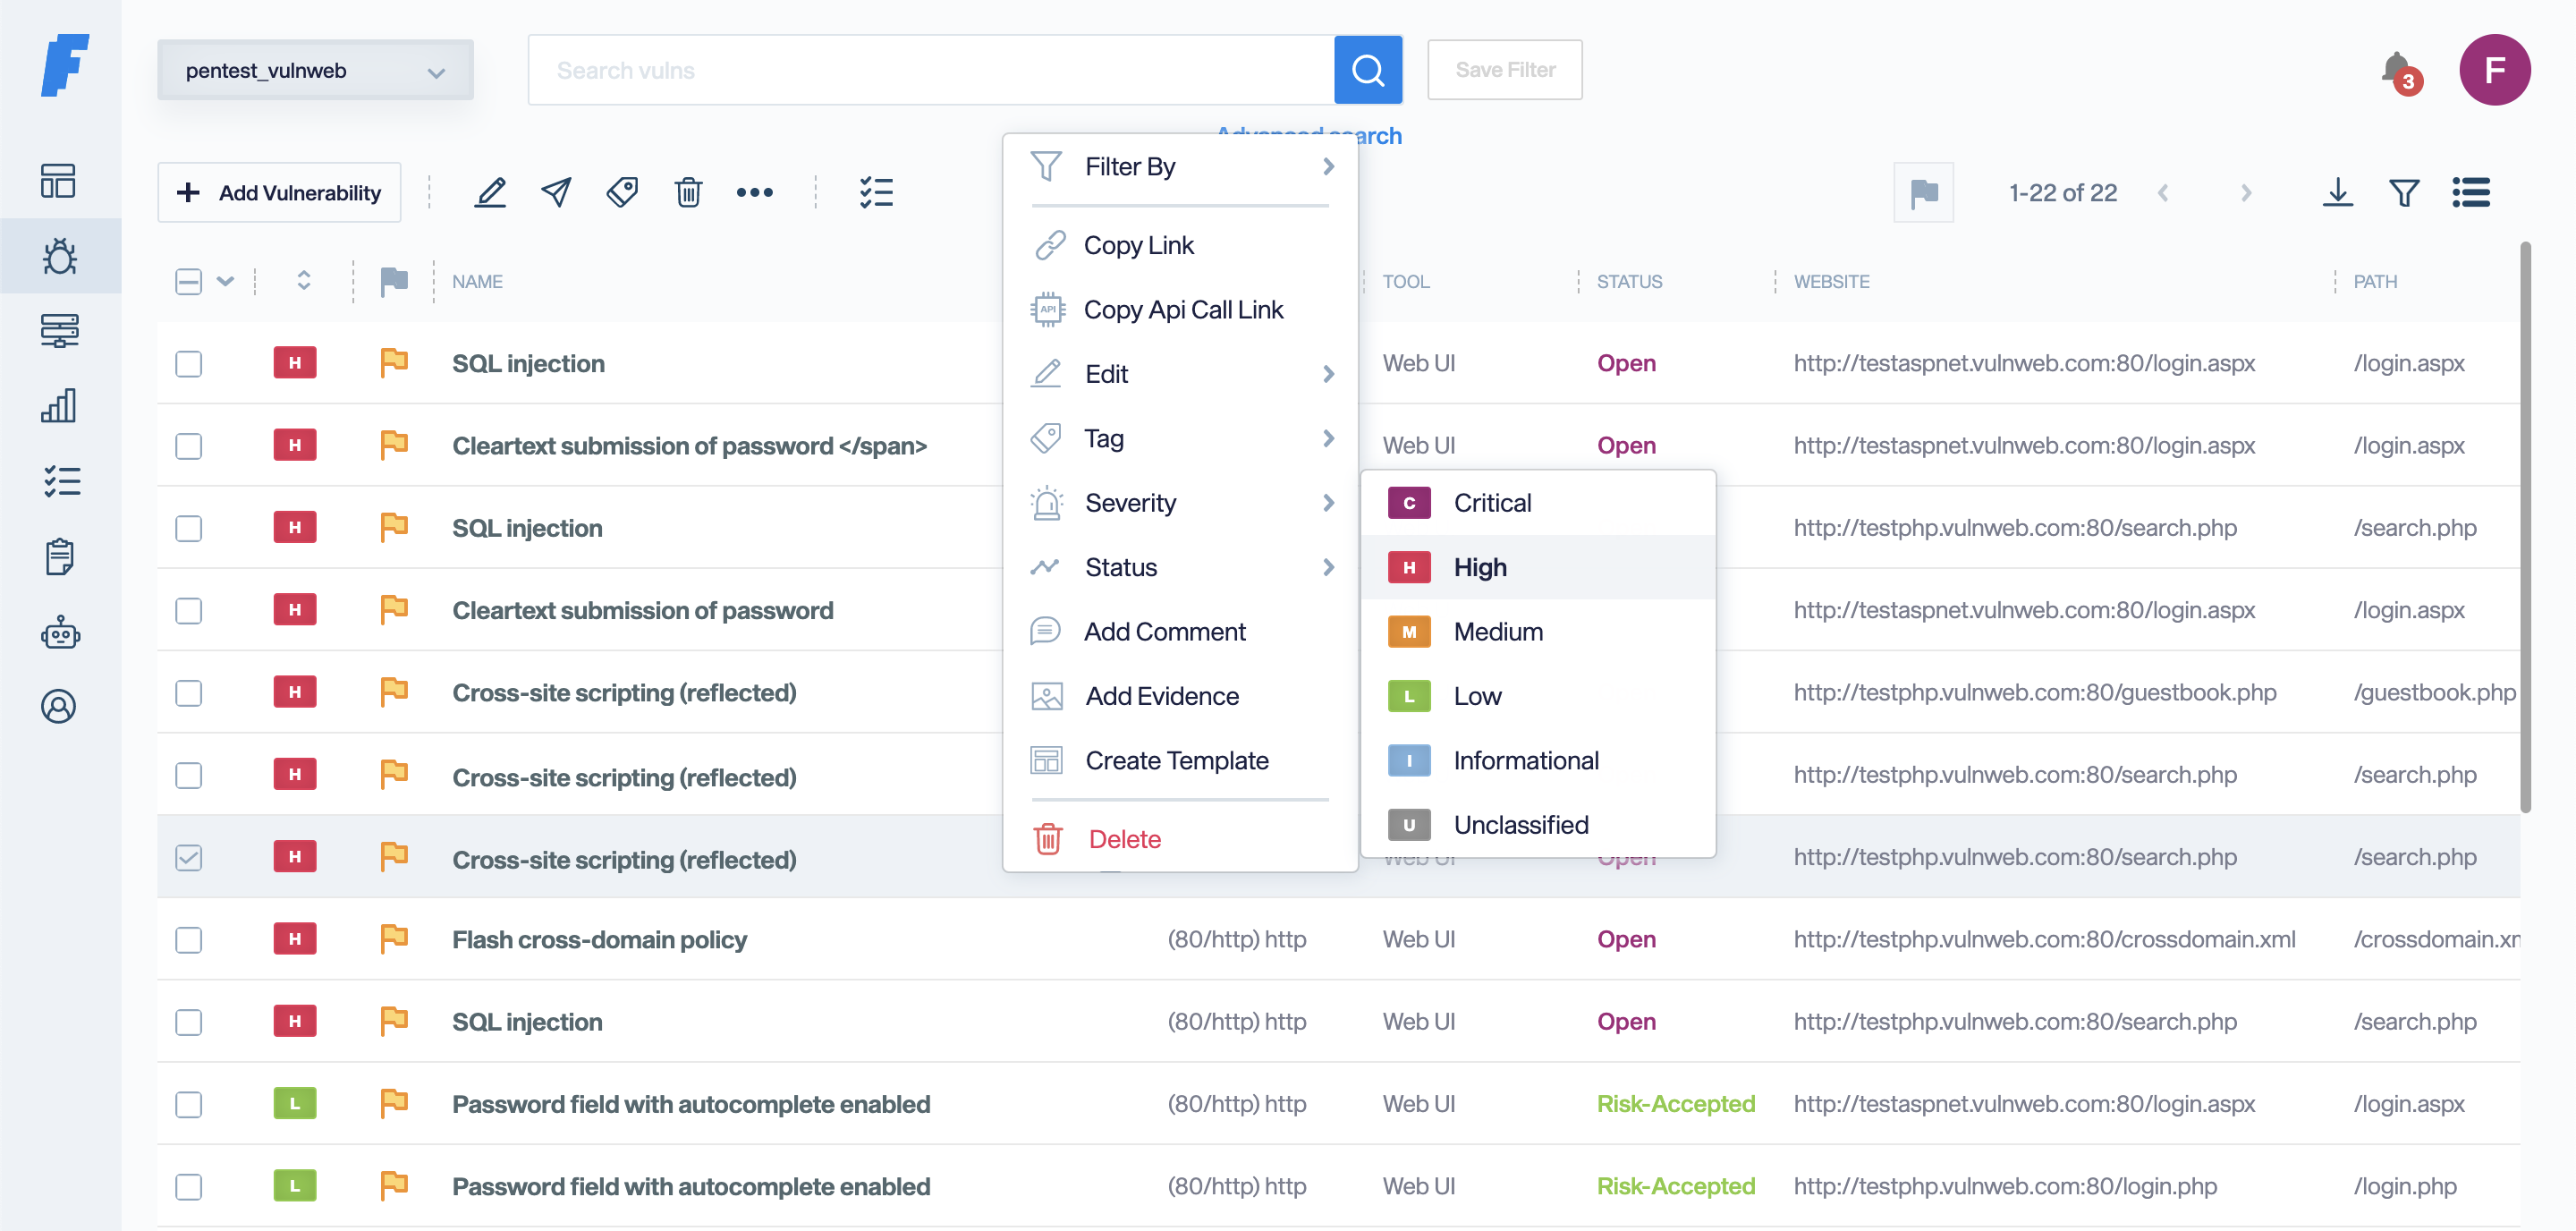
セキュリティには2つの難しい課題があります。新しい情報を入手するためのスマートな方法を設計することと、修復作業を改善するために発見事項を追跡することです。Faradayを使えば、脆弱性の発見に集中でき、残りの作業は私たちがお手伝いします。ターミナルで使用するだけで、作業をその場で整理できます。 Faradayは、コミュニティで利用可能なツールを真のマルチユーザー方式で活用できるように作られました。
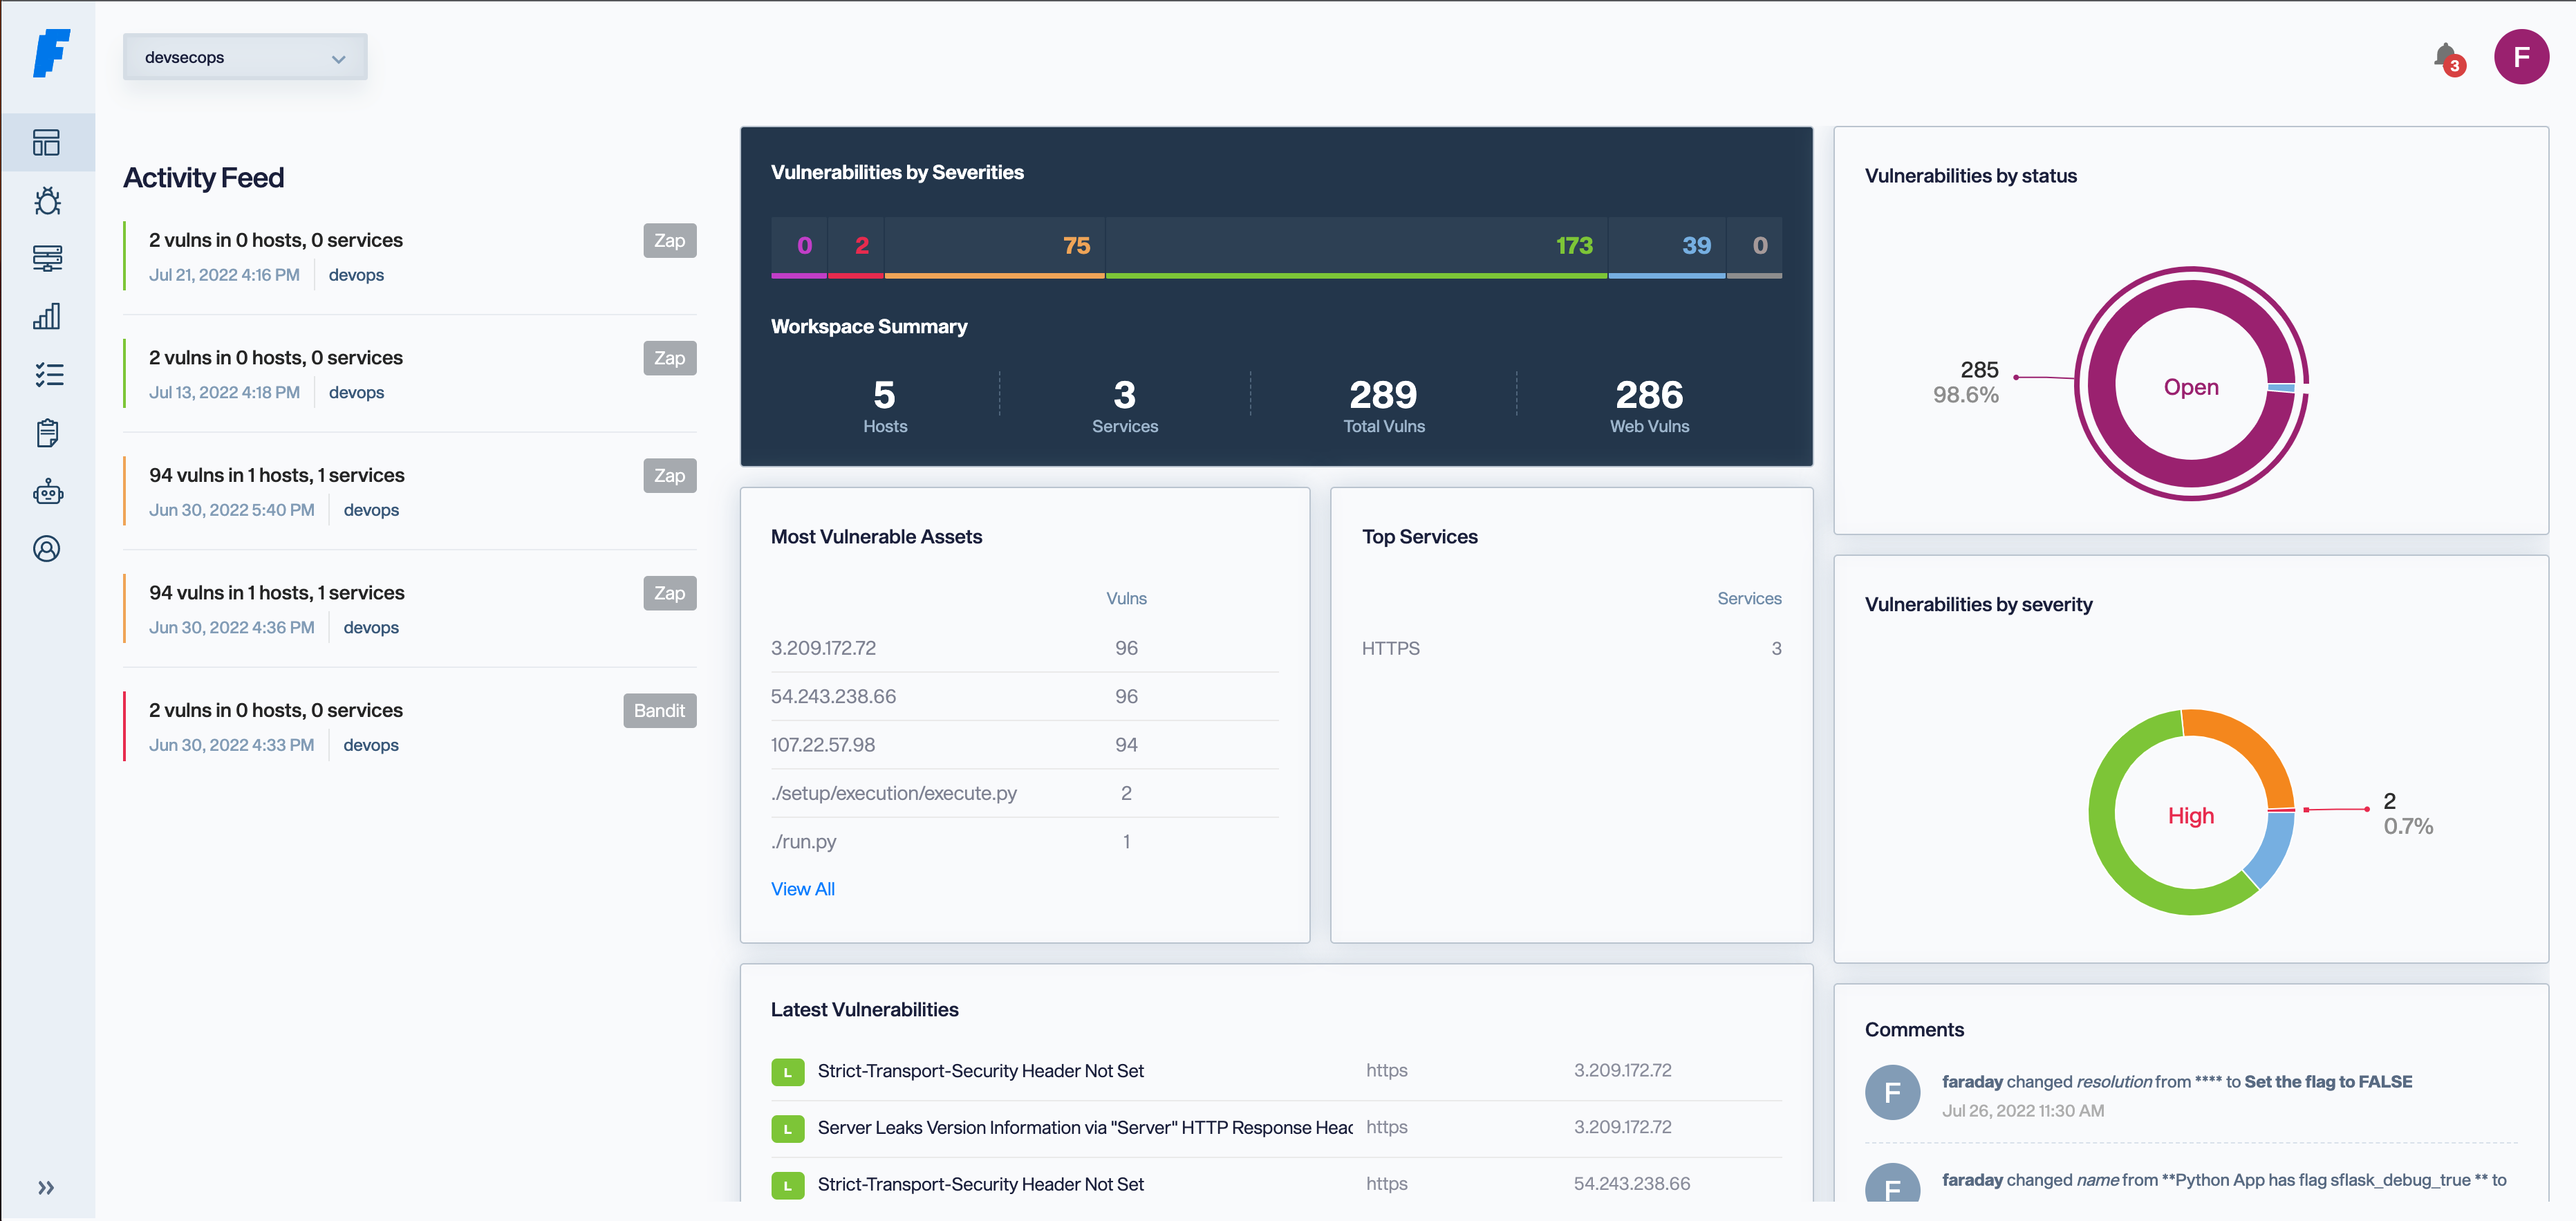
Faradayは読み込んだデータを集約・正規化し、マネージャーとアナリストの両方に役立つさまざまなビジュアライゼーションで探索できるようにします。
最新機能についてはリリースノートをご覧ください!
Faradayを最も簡単に起動して実行する方法は、私たちのdocker-composeを使用することです
$ wget https://raw.githubusercontent.com/infobyte/faraday/master/docker-compose.yaml
$ docker-compose up
カスタマイズしたい場合は、こちらの例の設定を参照してください リンク
まずPostgresが実行されている必要があります。
 $ docker run \
     -v $HOME/.faraday:/home/faraday/.faraday \
     -p 5985:5985 \
     -e PGSQL_USER='postgres_user' \
     -e PGSQL_HOST='postgres_ip' \
     -e PGSQL_PASSWD='postgres_password' \
     -e PGSQL_DBNAME='postgres_db_name' \
     faradaysec/faraday:latest
$ pip3 install faradaysec
$ faraday-manage initdb
$ faraday-server
インストーラーはリリースページにあります
$ sudo apt install faraday-server_amd64.deb
# Add your user to the faraday group
$ faraday-manage initdb
$ sudo systemctl start faraday-server
ユーザーをfaradayグループに追加してから実行してください
このリポジトリから直接実行したい場合、これが推奨される方法です:
$ pip3 install virtualenv
$ virtualenv faraday_venv
$ source faraday_venv/bin/activate
$ git clone [email protected]:infobyte/faraday.git
$ pip3 install .
$ faraday-manage initdb
$ faraday-server
サポートされているすべてのプラットフォームにFaradayをインストールする方法の詳細については、ドキュメントをご覧ください
インストールの詳細については、インストールWikiをご覧ください。
ブラウザでhttp://localhost:5985にアクセスし、ユーザー名「faraday」とインストールプロセスで表示されたパスワードでログインできます
Faradayのホリスティックなアプローチと脆弱性管理の再考について学びましょう。
パイプラインにBanditとOWASP ZAPをセットアップする
パイプラインにBandit、OWASP ZAP、SonarQubeをセットアップする
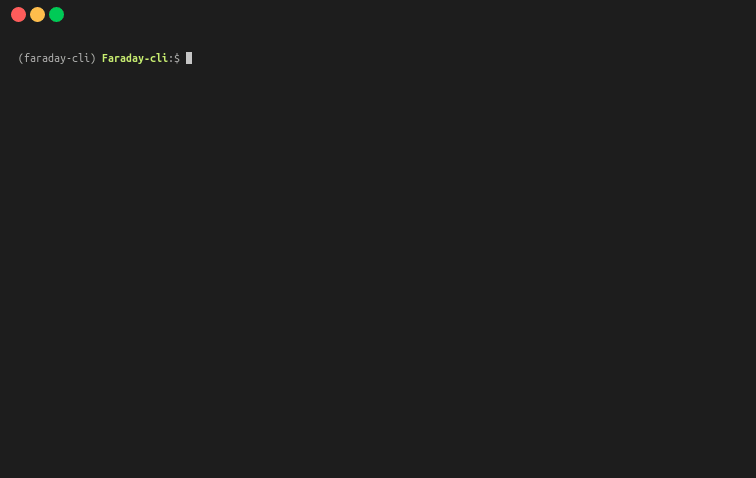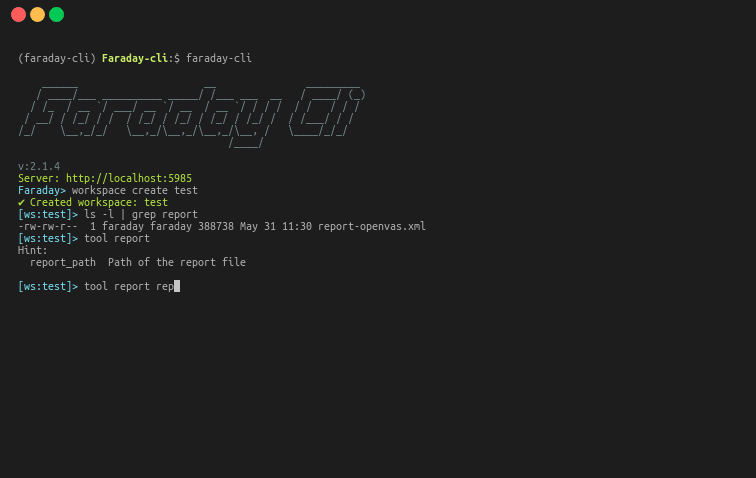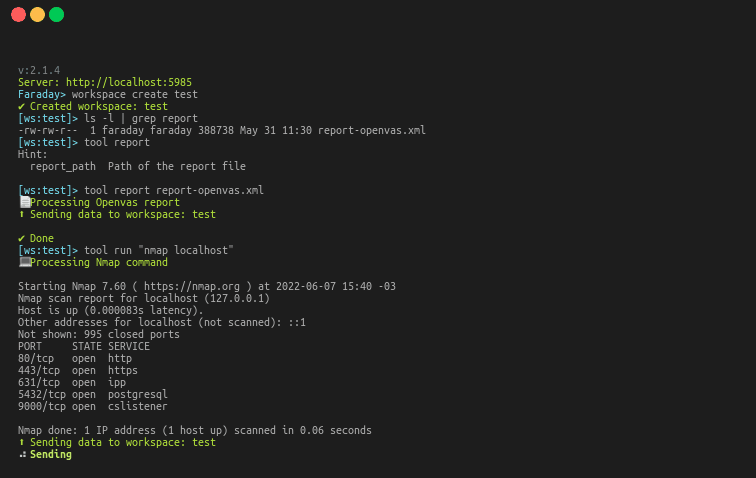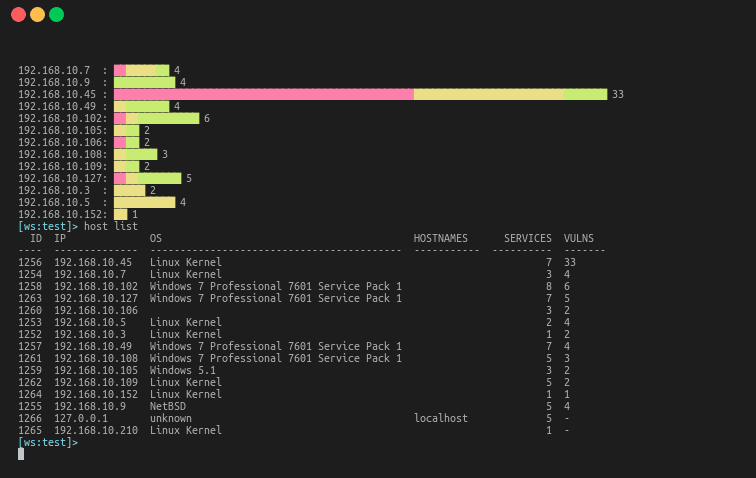
Faraday-cliは私たちのコマンドラインクライアントで、コンソールツールへの簡単なアクセスを提供し、ターミナルから直接Faradayで作業できます!
これはスキャンを自動化したり、CI/CDパイプラインに統合したり、ワークスペースからメトリクスを取得するのに最適な方法です
$ pip3 install faraday-cli
私たちのfaraday-cliリポジトリをご覧ください
ドキュメントはこちらをご覧ください。
Faraday Agents Dispatcherは、Faradayにプラットフォームからリモートでスキャナーやツールを実行して結果を取得する機能を提供するツールです。
お気に入りのツールを私たちのプラグインを通じて接続しましょう。現在、80以上のサポートツールがあり、その中には以下が含まれます:
お気に入りのツールが見つかりませんか?Pull Requestを作成してください!
プラグインには2つのタイプがあります:
Consoleプラグインは、実行したツールの出力を解釈します。
$ faraday-cli tool run \"nmap www.exampledomain.com\"
💻 Processing Nmap command
Starting Nmap 7.80 ( https://nmap.org ) at 2021-02-22 14:13 -03
Nmap scan report for www.exampledomain.com (10.196.205.130)
Host is up (0.17s latency).
rDNS record for 10.196.205.130: 10.196.205.130.bc.example.com
Not shown: 996 filtered ports
PORT     STATE  SERVICE
80/tcp   open   http
443/tcp  open   https
2222/tcp open   EtherNetIP-1
3306/tcp closed mysql
Nmap done: 1 IP address (1 host up) scanned in 11.12 seconds
⬆ Sending data to workspace: test
✔ Done
Reportプラグインは、XMLやJSONなどの以前に生成されたアーティファクトをインポートできます。
faraday-cli tool report burp.xml
カスタムプラグインの作成はとても簡単です。プラグインについて詳しく読む。
私たちのAPIに直接アクセスできます。 ドキュメントはこちらをご覧ください。

