
 infisical/agent-vault
Claude Code、OpenClaw、Hermes、カスタムエージェント+ハーネスなどのAIエージェント向けのHTTP認証情報プロキシおよび保管庫。

HTTPクレデンシャルプロキシ&ボールト
Infisical によるオープンソースのクレデンシャルブローカーで、エージェントとそれらが呼び出すAPIの間に位置します。
エージェントはクレデンシャルを保持すべきではありません。Agent Vaultはブローカーアクセスにより、クレデンシャル流出リスクを排除します。
初めてですか? ローンチブログ記事でAgent Vaultの全貌をご覧ください。
ドキュメント | インストール | チュートリアル | ビデオデモ | Slack
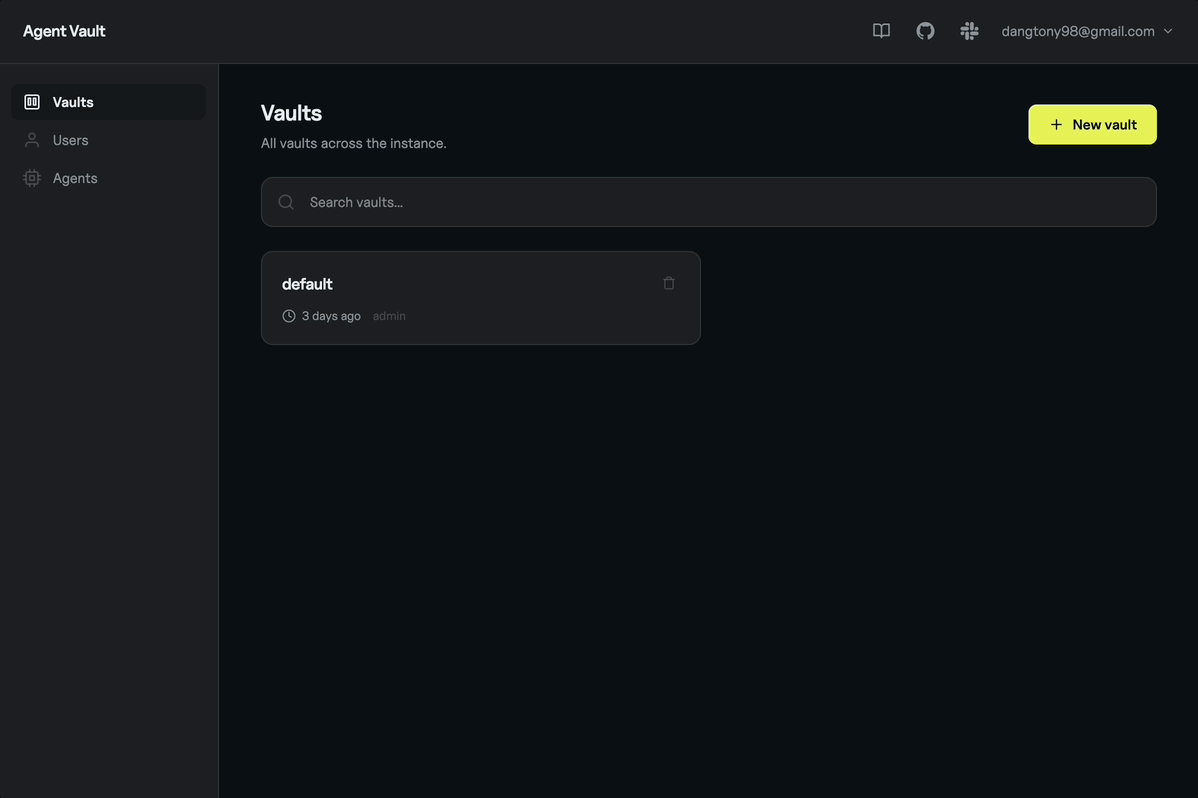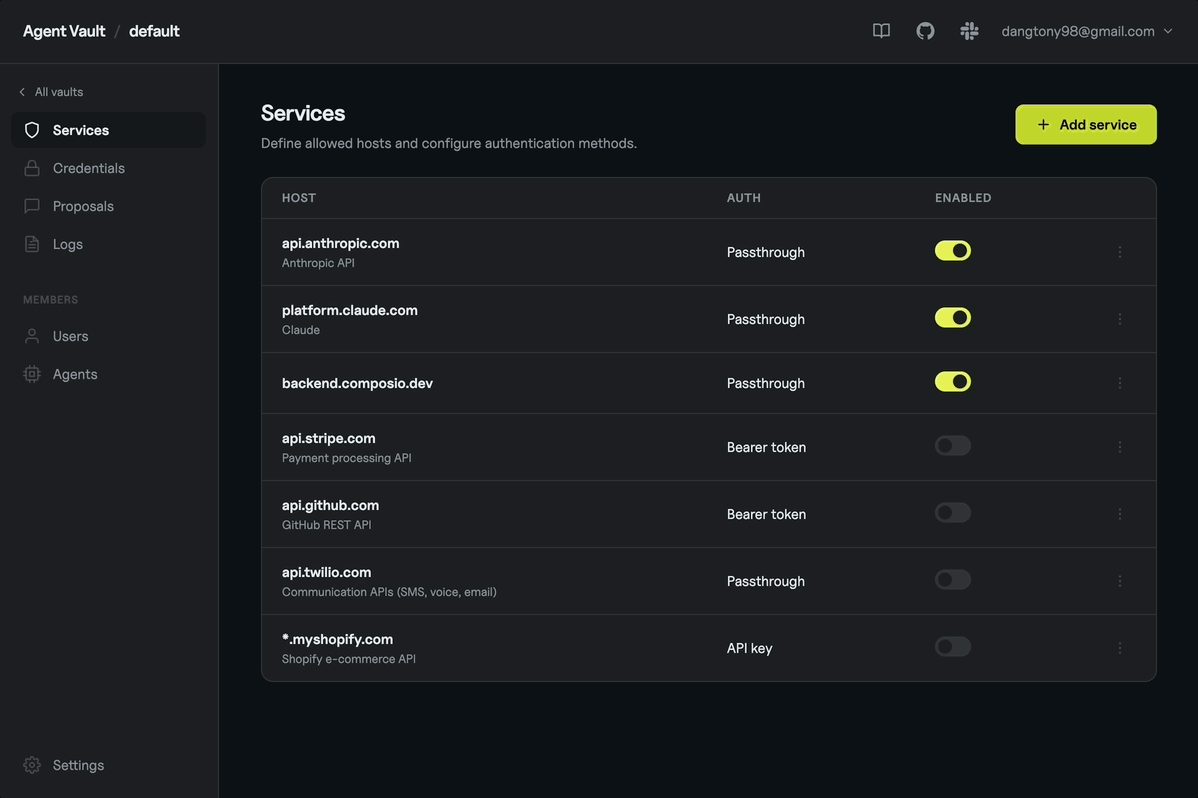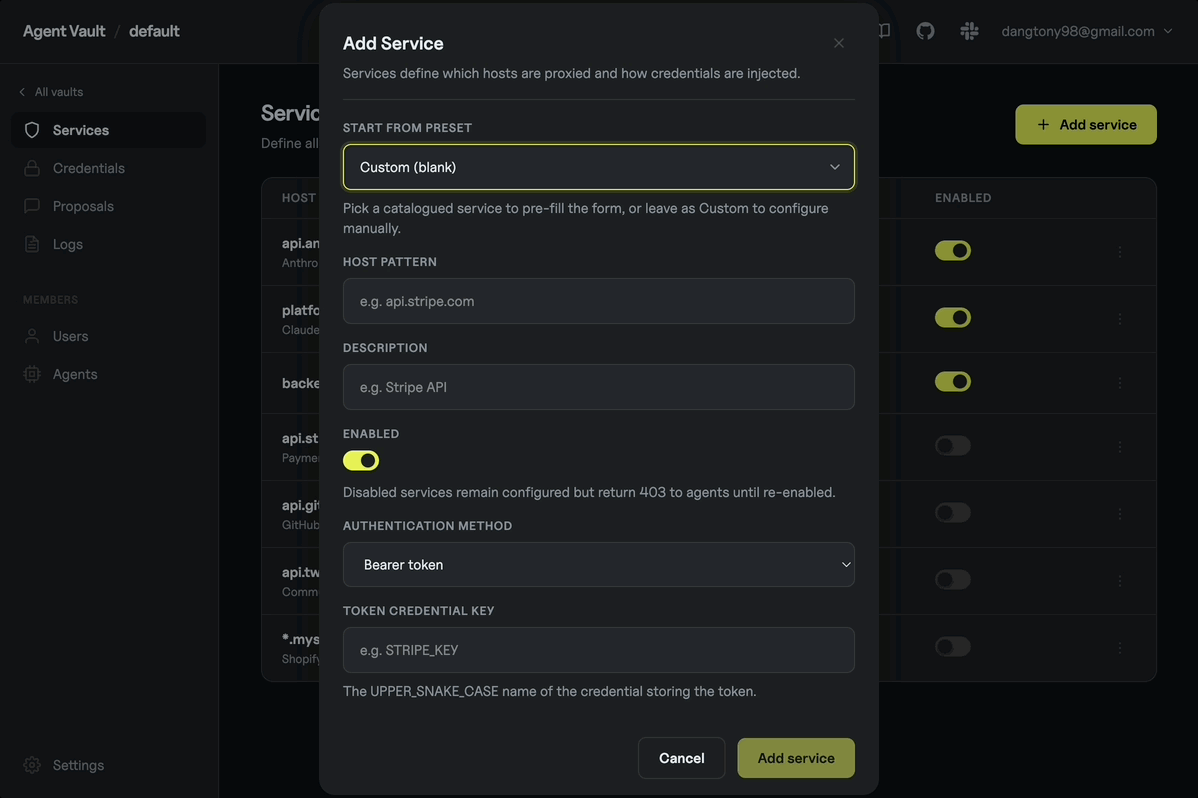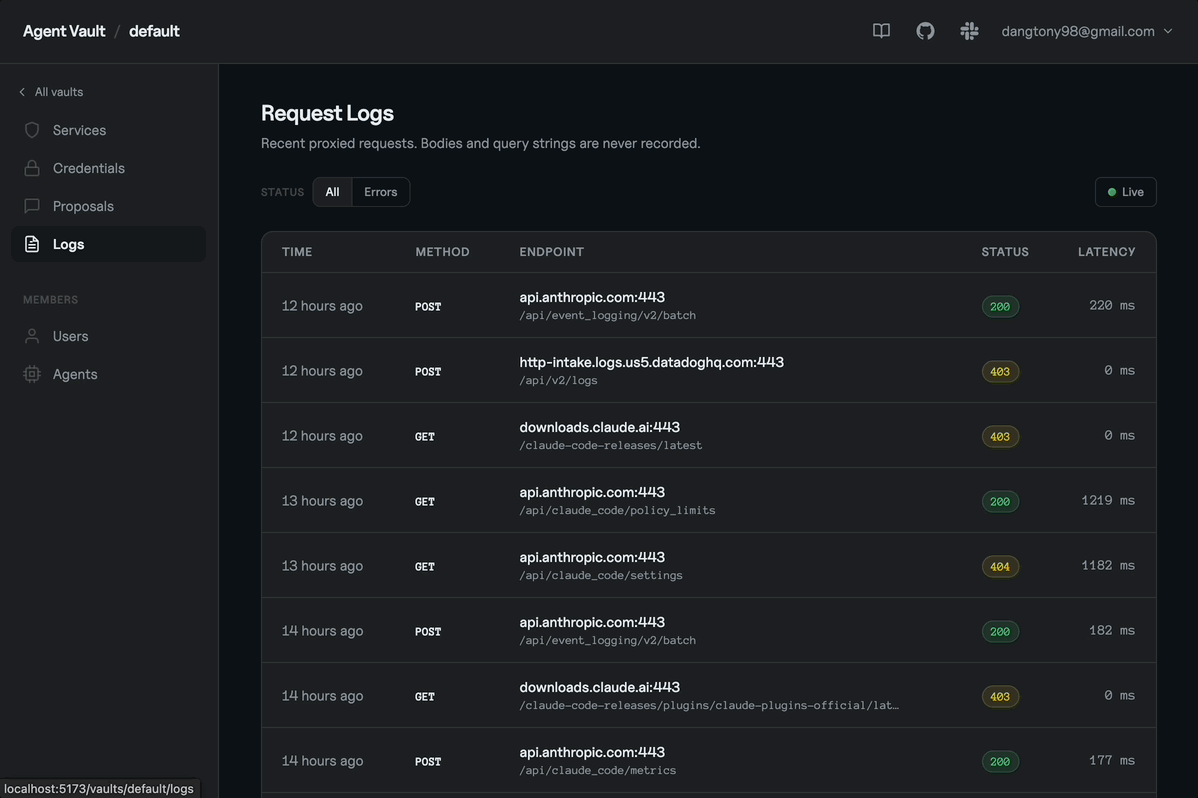
従来のシークレット管理では、アプリケーションやサービスにクレデンシャルを返却していました。しかしAIエージェントでは、プロンプトインジェクションによって騙されてシークレットを漏洩する可能性があります。これがクレデンシャル流出の問題です。
Agent Vaultは、すべてのAIエージェントのクレデンシャル流出を解決するために作成されました。AIエージェントに直接クレデンシャルを与える代わりに、Agent Vaultに(例:ANTHROPIC_API_KEY、GITHUB_PATなど)保存し、エージェントにHTTPリクエストをAgent Vault経由でルーティングさせます。Agent Vaultはすべてのリクエストを傍受し、クレデンシャルを添付してから対象の外部APIに転送します。
機能:
__anthropic_api_key__ のようなヘッダーのダミー値を実際のクレデンシャルに置換したり、通過する外部リクエストの認証ヘッダーを完全に置き換えることで、そのアクセスをブローカーできます。HTTPS_PROXY を使用するようにブートストラップし、Agent VaultのMITMアーキテクチャと互換性を持たせることで、インターフェースに依存しない非侵襲的なアプローチでクレデンシャルブローカーを行います。mitmproxy や squid など)は、クレデンシャルブローカーを実行しエージェントとうまく統合するために修正が必要です。Agent Vaultは、専用CLI、マルチテナンシー、そしてInfisical がバックアップするエージェント固有のロードマップを備え、あらゆるタイプのエージェントユースケースの人間工学に合わせて専用に設計されています。デフォルトでは、どのサービスにも一致しないリクエストは通常のプロキシトラフィックとして転送されます。ボールトを厳格な拒否モード(unmatched_host_policy=deny)に切り替えると、代わりに403で拒否されます。
Agent Vaultの背景にある全ストーリーはこちらをご覧ください。
Agent Vaultは、セキュアなリモートコーディングエージェント、汎用エージェント、カスタムエージェント+ハーネス、セキュアな一時サンドボックスなど、あらゆる種類のAIエージェントのユースケースで動作します。
ANTHROPIC_API_KEY と GITHUB_PAT をAgent Vaultに設定することで、Claude CodeがAnthropicおよびGitHub APIと連携してコーディングやPRの作成などを行えるようになります。同じ原則が他のコーディングエージェントにも適用されます。Agent Vaultはボールト兼プロキシサービスであり、サーバー兼CLIクライアントとして動作する単一のバイナリとして提供されます。クレデンシャルを保存し、MITMプロキシアーキテクチャを使用してAIエージェントにブローカーします。設計上、Agent VaultはAIエージェントとは別のマシンにデプロイされることを意図しており、AIエージェントがAgent Vault内のクレデンシャルに直接アクセスできないようにするためのセキュリティ保証を提供します。
┌─────────────────────────────────────────────────────────────────┐
│ Public internet                                                 │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ outbound HTTPS, Agent Vault
                               │ injects credentials on the way out
┌──────────────────────────────┼──────────────────────────────────┐
│ Private network              │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ AI agent           │  │
│  │ :14321  management UI / API    │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM proxy             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ operator access: keep private, or front
                    │ with TLS + auth (SSO reverse proxy, IP
                    │ allowlist, or VPN) if you need remote admin
                    │
                Operator
以下の数ステップで、Agent Vaultを設定してAIエージェントのクレデンシャルをブローカーできます:
curl --proto '=https' --proto-redir '=https' --tlsv1.2 -fsSL https://get.agent-vault.dev | sh
Agent Vaultサーバーを起動し、マスターパスワードを設定します(安全な場所に保管してください)。このパスワードはデータ暗号化メカニズムの一部として使用され、最初の読み取り後にプロセスから削除されます。
export AGENT_VAULT_MASTER_PASSWORD=your-password
agent-vault server -d
Agent VaultはDockerでもデプロイできます:
docker run -it -p 14321:14321 -p 14322:14322 \
  -e AGENT_VAULT_MASTER_PASSWORD=your-password \
  -v agent-vault-data:/data infisical/agent-vault
サーバーはポート 14321 でHTTP APIを、ポート 14322 で透過的なHTTP/HTTPSプロキシを起動します。同じリスナーが https:// アップストリームの CONNECT メソッドと、http:// アップストリームの絶対形式フォワードプロキシリクエストを処理します。
Web UIは http://<host>:14321 で利用可能になり、インスタンスのオーナーとなる最初のユーザーを作成するよう求められます。
Agent Vaultでボールトを作成し、クレデンシャルを入力し、サービスルールを構成します。管理UIまたはAgent Vaultマシン上のCLIを介して行います。例えば、ANTHROPIC_API_KEY のクレデンシャルを作成し、Agent Vaultがダミー値 __anthropic_api_key__ を実際のキーに置換するサービスルールを作成できます。
長時間稼働するエージェントを表すエージェントを作成し、そのトークンを取得します。あるいは、一時的なサンドボックスエージェントを立ち上げる場合は、エージェントを使用してオーケストレーターバックエンドを表し、サンドボックスに渡す短期間有効なトークンを発行し、エージェントがそれを使用してAgent Vault経由でリクエストをプロキシできます。
AIエージェントの環境に以下の環境変数を設定します:
AGENT_VAULT_ADDR=http://<your-addr>:14321
AGENT_VAULT_TOKEN=<agent-token-from-agent-vault>
AGENT_VAULT_VAULT=<vault-in-agent-vault>
...
ANTHROPIC_API_KEY=__anthropic_api_key__ // dummy key that will be substituted by Agent Vault
curl --proto '=https' --proto-redir '=https' --tlsv1.2 -fsSL https://get.agent-vault.dev | sh
このワークフローから公開されたリリースアーカイブには、それらを生成したGitHub Actions実行に関連付けられたビルド来歴証明書が同梱されています。gh CLIで検証します(追加ツール不要、鍵管理不要):
gh attestation verify agent-vault_*.tar.gz --repo Infisical/agent-vault
checksums.txt も同じ証明書の対象であり、cosign署名は、そのパスを好むユーザー向けに cosign verify-blob で引き続き検証できます。
