
OpenClaw、Claude Code、Codex などのセルフホスト型 AI コーディングエージェントを、CloudFormation、IAM プロファイル、サンドボックス分離を用いて AWS アカウントにデプロイし、フルスタック開発とインフラストラクチャ管理を自動化します。
# AWS上のセルフホスト型AIコーディングエージェント — OpenClaw、Claude Code、Codex、Kiro、NemoClaw、Hermes
[](https://www.youtube.com/watch?v=dJSk8DYlHvI)
▶️ [YouTubeで完全なウォークスルーを見る](https://www.youtube.com/watch?v=dJSk8DYlHvI)
📝 [ブログ記事を読む: 「エージェントに独自のAWSアカウントを与えてみた」](https://robotpaper.ai/i-gave-my-agent-its-own-aws-account-and-now-it-codes-deploys-and-debugs-full-stack-apps/)
> **TL;DR — Lowkeyをデプロイ:**
>
> ```sh
> curl -sfL install.lowkey.run | bash
> ```
>
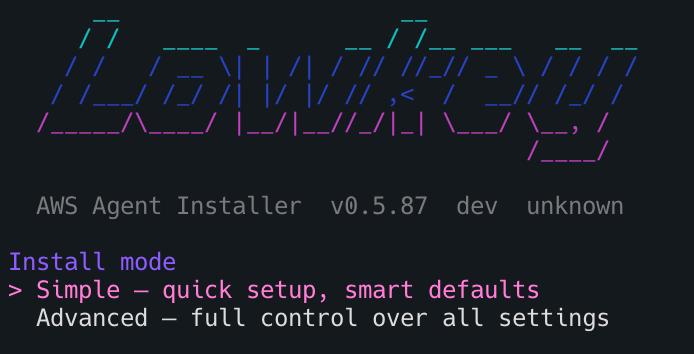
> **bash**、**zsh**、**AWS CloudShell**で動作します。インストーラーは、パック、プロファイル、デプロイ方法を対話形式で案内します。
>
> 
>
> **ワンライナー例(非対話型):**
> ```sh
> # 完全なビルダーエージェント(AWSリソースの作成/変更/削除可)
> curl -sfL install.lowkey.run | bash -s -- -y --pack openclaw --profile builder
>
> # 読み取り専用アドバイザー(すべて表示可能、変更不可)
> curl -sfL install.lowkey.run | bash -s -- -y --pack openclaw --profile account_assistant
>
> # パーソナルアシスタント(Bedrockのみ、AWSアクセスなし)
> curl -sfL install.lowkey.run | bash -s -- -y --pack claude-code --profile personal_assistant
>
> # サンドボックス化されたパーソナルアシスタント(NemoClaw — OpenShellサンドボックス内で隔離)
> curl -sfL install.lowkey.run | bash -s -- -y --pack nemoclaw --profile personal_assistant
>
> # Kiro CLIエージェント(AWSエージェンティックIDE — デプロイ後に対話的ログインが必要)
> curl -sfL install.lowkey.run | bash -s -- -y --pack kiro-cli --profile builder
>
> # Codex CLIエージェント(OpenAI — ビルダーエージェント、Bedrock不要)
> curl -sfL install.lowkey.run | bash -s -- -y --pack codex-cli
> # デプロイ後、インスタンスにSSM接続し、codex login を実行
> # (ChatGPT/ブラウザ または APIキー — お好きな方法で)
> ```
>
> 要件: AWS CLI + **専用サンドボックスアカウント**の管理者アクセス。
>
> ⚠️ クリーンなアカウントにデプロイしてください。LLMはミスを起こします。サンドボックスが被害範囲を限定します。
>
> **アンインストール:** `curl -sfL uninstall.lowkey.run | bash`
---
## はじめに
### ステップ1: Lowkeyをインストール
`curl -sfL install.lowkey.run | bash` を実行 — インストーラーは **パック**、**プロファイル**、**インスタンスサイズ**、**デプロイ方法**(CloudFormation CLI または Console)を案内します。
> **📊 テレメトリーオプトアウト:** インストーラーは匿名のインストールテレメトリー(開始/成功/失敗 + OS/アーキテクチャ/所要時間 — コード、資格情報、IP、ホスト名は送信されません)を送信します。インストール前にオプトアウトするには:
> ```bash
> mkdir -p ~/.lowkey && touch ~/.lowkey/telemetry-off
> ```
> または、インストーラー実行時に `LOWKEY_TELEMETRY=0` を設定します。[完全なプライバシー詳細 →](https://docs.lowkey.run/reference/telemetry-privacy)
**非対話型デプロイ用のCLIフラグ:**
| フラグ | 説明 |
|------|-------------|
| `--non-interactive` | すべてのプロンプトをスキップし、デフォルトを使用(エイリアス: `--yes`、`-y`) |
| `--pack <名前>` | エージェントパック: `openclaw`、`claude-code`、`hermes`、`nemoclaw`、`kiro-cli`、`codex-cli`、`pi`、`ironclaw`、`roundhouse` |
| `--profile <名前>` | 権限プロファイル: `builder`、`account_assistant`、`personal_assistant` |
| `--method <方法>` | デプロイ方法: `cfn`(CloudFormation) |
**権限プロファイル:**
| プロファイル | IAM | インスタンス | ユースケース |
|---------|-----|----------|----------|
| 🔴 `builder` | AdministratorAccess | t4g.xlarge | アプリ構築、インフラデプロイ、パイプライン管理 |
| 🟡 `account_assistant` | ReadOnlyAccess + Bedrock | t4g.medium | コスト分析、アーキテクチャレビュー、デバッグ |
| 🟢 `personal_assistant` | Bedrockのみ | t4g.medium | ライティング、リサーチ、コーディングヘルプ、日々のタスク |
**エージェントパック:**
| パック | 説明 | インスタンス | データボリューム |
|------|-------------|----------|-------------|
| **OpenClaw**(デフォルト) | ステートフルAIエージェント、24/7ゲートウェイ、永続メモリ、Telegram/Discord/Slack対応 | t4g.xlarge推奨 | 80GB |
| **Claude Code** | Anthropicのコーディングエージェント — Bedrockネイティブ、固定CLIバージョン、AWSプラグイン+MCP、フルツールアクセス | t4g.large推奨 | 不要(0に設定) |
| **Hermes** *(実験的)* | NousResearch CLIエージェント — 軽量、ターミナル指向、自己改善スキル | t4g.mediumで十分 | 不要(0に設定) |
| **Pi** *(実験的)* | 最小限のターミナルコーディングハーネス — 読み取り、書き込み、編集、bashツール | t4g.mediumで十分 | 不要(0に設定) |
| **IronClaw** *(実験的)* | NEAR AIによるRustベースのAIエージェント — 静的バイナリ、高速起動 | t4g.mediumで十分 | 不要(0に設定) |
| **NemoClaw** *(実験的)* | NVIDIA OpenShellサンドボックス内のOpenClaw — Landlock + seccomp + netns分離、Bedrockify経由でBedrock。`personal_assistant`プロファイルのみ。 | t4g.xlarge必須 | 80GB |
| **Kiro CLI** *(実験的)* | MCPサーバー対応のAWSエージェンティックIDEターミナルクライアント。独自のクラウド推論(Bedrockではない)を使用。デプロイ後に対話的SSOログインが必要。 | t4g.mediumで十分 | 不要(0に設定) |
| **Codex CLI** *(実験的)* | OpenAIのCodexコーディングエージェント — OpenAI APIを直接使用(Bedbrook不使用)。ビルダーエージェント(全アクセス危険)として設定。**インストール完了後**、インスタンスにSSM接続し、`codex login`を実行。 | t4g.mediumで十分 | 不要(0に設定) |
| **Troika** *(実験的)* | 3つのハーネスコーディングマシン — OpenClaw/Hermes + Claude Code + Codex CLI、すべてAmazon Bedrock経由。SSMログイン時に自動起動するデイリードライバーを選択。`agents driver <名前>`で切り替え。ビルダーのみ。Anthropic + Bedrock Mantleモデルアクセスが必要。 | t4g.xlarge必須 | 80GB |
インストーラーは動的にパックを検出し、どれをデプロイするか尋ねます。実験的パックは明確にマークされています。
> **AWS CloudShellからでも動作!** [AWS CloudShell](https://console.aws.amazon.com/cloudshell/) から直接インストーラーを実行できます — ローカル設定は不要です。CloudShellはコンソールセッションからAWS資格情報が既に設定されています。
<details>
<summary><strong>手動デプロイ(代替)</strong></summary>```bash
# Clone
git clone https://github.com/inceptionstack/lowkey.git
cd lowkey/deploy/cloudformation
# Deploy (OpenClaw — default)
aws cloudformation create-stack \
--stack-name my-loki \
--template-body file://template.yaml \
--parameters ParameterKey=EnvironmentName,ParameterValue=my-loki \
--capabilities CAPABILITY_NAMED_IAM \
--region us-east-1
# Deploy (Hermes — lighter alternative)
aws cloudformation create-stack \
--stack-name my-hermes \
--template-body file://template.yaml \
--parameters \
ParameterKey=EnvironmentName,ParameterValue=my-hermes \
ParameterKey=PackName,ParameterValue=hermes \
ParameterKey=InstanceType,ParameterValue=t4g.medium \
ParameterKey=DataVolumeSize,ParameterValue=0 \
--capabilities CAPABILITY_NAMED_IAM \
--region us-east-1
# Wait ~10 min, then connect
aws ssm start-session --target <instance-id>
# Talk to your Lowkey
openclaw tui # or use the alias: loki tui
```
Full deployment guide: [Deploying Lowkey on AWS](https://github.com/inceptionstack/lowkey/wiki/Deploying-Lowkey-on-AWS)
</details>
### Step 2: 必須のブートストラップを実行する
> **重要 — これにより、ミスが減り、エージェントの動作が大幅に改善されます。**
Lowkeyに初めて接続した後、必須のブートストラップを実行してください。これらは以下にあります: [`bootstraps/essential/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/essential)
**プロンプト例** — これをLowkeyのチャットに貼り付けてください:
> *"Lowkey、こちらのURL https://github.com/inceptionstack/lowkey/tree/main/bootstraps/essential に基づいて自分自身をブートストラップしてください。"*
利用可能な必須ブートストラップ:
- **BOOTSTRAP-ALARMS** — CloudWatchアラーム監視を設定します
- **BOOTSTRAP-CODING-GUIDELINES** — 開発標準とコーディングプラクティスを設定します
- **BOOTSTRAP-DAILY-UPDATE** — デイリーステータス更新手順を設定します
- **BOOTSTRAP-DIAGRAMS** — アーキテクチャ図の生成を有効にします
- **BOOTSTRAP-DISK-SPACE-STRAT** — ディスク容量管理戦略を設定します
- **BOOTSTRAP-MCPORTER** — MCPツール管理のためのMCPorterを設定します
- **BOOTSTRAP-MEMORY-SEARCH** — 永続メモリ検索機能を有効にします
- **BOOTSTRAP-PLAYWRIGHT** — Playwrightブラウザ自動化を設定します
- **BOOTSTRAP-SECRETS-AWS** — AWSシークレットと認証情報管理を設定します
- **BOOTSTRAP-SECURITY** — セキュリティプロトコルとガイドラインを確立します
### Step 3: オプションのブートストラップを実行する
> あると便利 — ご自身のワークフローに合うものをご覧になって選択してください。
必須のブートストラップを実行した後、希望するオプションのブートストラップを実行してください。以下にあります: [`bootstraps/optional/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/optional)
利用可能なオプションのブートストラップ:
- **BOOTSTRAP-GITHUBACTION-CODE-REVIEW** — GitHub Actionsと自動コードレビューを統合します
- **BOOTSTRAP-PIPELINE-NOTIFICATIONS** — CI/CDパイプラインノーティフィケーションを設定します
- **BOOTSTRAP-SKILLS** — loki-skillsライブラリの手動インストール/リカバリ(`openclaw`パックにより自動インストールされます)
- **BOOTSTRAP-WEB-UI** — Webユーザーインターフェースを設定します
- **OPTIMIZE-TOO-LARGE-CONTEXT** — 大規模コンテキストウィンドウの最適化戦略
### Step 4: Telegram連携(必要な場合)
Telegram経由でLowkeyを使用したい場合は、以下のTelegramブートストラップを実行してください: [`bootstraps/telegram/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/telegram)
- **BOOTSTRAP-TELEGRAM** — 基本的なTelegramボット連携を設定します
- **BOOTSTRAP-TELEGRAM-GROUP** — Telegramグループチャット機能を設定します
### アンインストール
アカウントから1つまたはすべてのLowkeyデプロイメントを削除します:```sh
curl -sfL uninstall.lowkey.run | bash
```
タグでデプロイメントを検索し、削除するものを選択し、CloudFormationスタックを削除します(レガシーなTerraformデプロイは固定されたレガシー参照を介して引き続き破棄されます)。また、オプションで状態バケット/ロックテーブルを削除します。
---
## パックシステム
Lowkeyは、さまざまなAIエージェントランタイムをデプロイするために**パックベースのアーキテクチャ**を採用しています。各パックは、独自のインストールスクリプト、マニフェスト、リソースを持つ自己完結型のモジュールです。
### 利用可能なパック
| Pack | Type | Description |
|------|------|-------------|
| `bedrockify` | Base (auto-installed) | Amazon Bedrock向けのOpenAI互換プロキシ。systemdデーモンとしてポート8090で動作します。ほとんどのエージェントパックがこれに依存しています。 |
| `openclaw` | Agent | 完全なステートフルAIエージェント。24時間稼働のゲートウェイ、永続メモリ、マルチチャンネル対応(Telegram、Discord、Slack)。Claude Codeを含みます。 |
| `claude-code` | Agent | AnthropicのClaude Code CLI。ネイティブのBedrock対応(bedrockify不要)、固定バージョン(オーバーライド:`packs/claude-code/install.sh --version latest`)、AWSプラグイン+MCPプロキシ、フルツール権限。 |
| `hermes` | Agent *(experimental)* | NousResearchのHermes CLIエージェント。自己改善スキル、学習ループ、軽量。モデルアクセスにbedrockifyを使用。 |
| `pi` | Agent *(experimental)* | Pi Coding Agent。最小限のターミナルコーディングハーネス、読み取り、書き込み、編集、bashツールを備える。純粋なNode.js。 |
| `ironclaw` | Agent *(experimental)* | NEAR AIによるIronClaw。シェル/ファイルツール、MCPサポートを備えたRustベースのエージェント。単一の静的バイナリ。 |
| `nemoclaw` | Agent *(experimental)* | NemoClaw — OpenClawを[NVIDIA OpenShell](https://github.com/NVIDIA/OpenShell)サンドボックス内で動作させ、Landlock、seccomp、ネットワーク名前空間分離を備えたもの。推論はホスト上のbedrockifyを経由(NVIDIA APIキー不要)。**`personal_assistant`プロファイルとのみ互換性あり** — サンドボックスはすべてのAWS APIアクセスをブロックします。Docker + t4g.xlargeが必要です。 |
| `kiro-cli` | Agent *(experimental)* | [Kiro CLI](https://kiro.dev/docs/cli) — MCPサーバーサポートを備えたAWSエージェントIDEターミナルクライアント。独自のクラウド推論を使用(Bedrock/bedrockifyは不要)。AWS MCPサーバー(terraform、ecs、eks、core、docs)をプリインストール。**デプロイ後に対話型SSOログインが必要:** `kiro-cli login --use-device-flow`。 |
| `codex-cli` | Agent *(experimental)* | [Codex CLI](https://github.com/openai/codex) — OpenAIのコーディングエージェント。OpenAIのAPIに直接接続(Bedrock/bedrockify不要)。ビルダーエージェントとして設定(danger-full-access、プロンプトなし)。**インストール後の手順**: インスタンスにSSMで接続し、`codex login`(対話型)を実行 — 認証はデプロイ後まで意図的に遅延されます。 |
| `troika` | Agent *(experimental)* | 3つのハーネスを備えたコーディングマシン:1つのインスタンス上でOpenClaw/Hermes + Claude Code + Codex CLI、すべてBedrock経由。SSMログイン時に自動起動する**日々のドライバー**を選択。いつでも`agents driver <name>`で切り替え可能。ビルダーのみ。Anthropicモデルアクセス + Bedrock Mantleアクセス(`openai.gpt-5.5`)が必要。 |
| `roundhouse` | Agent | [Roundhouse](https://github.com/inceptionstack/roundhouse) — Telegramチャンネルを備えたPiベースのAIコーディングエージェント。ネイティブBedrock SDKを使用(bedrockify不要)。`TelegramBotTokenSecret`および`TelegramUser`パラメータが必要です。 |
### 仕組み```
install.sh → picks pack → CloudFormation → EC2 instance
└── bootstrap.sh --pack openclaw --region us-east-1 --model ...
├── Phase 1: System setup (SSM, Node.js, volumes)
├── Writes /tmp/loki-pack-config.json (packs read via jq)
├── Phase 2: Install deps (bedrockify) → Install pack (openclaw/hermes)
└── Phase 3: Brain files, Claude Code, Bedrock check
```
各パックはJSON設定ファイルから必要な情報のみを読み取ります。ブートストラップディスパッチャーは`packs/registry.yaml`から自動的に依存関係を解決します。
### スタンドアロンパックの使用方法
パックは個別に実行することもできます(例:既存のEC2インスタンス上で):```bash
# Install bedrockify + hermes manually
git clone https://github.com/inceptionstack/lowkey.git
cd lowkey
# Install bedrockify first (dependency)
bash packs/bedrockify/install.sh --region us-east-1 --port 8090
# Then install your agent pack
bash packs/hermes/install.sh --region us-east-1 --hermes-model anthropic/claude-opus-4.6
# Or for OpenClaw
bash packs/openclaw/install.sh --region us-east-1 --model us.anthropic.claude-opus-4-6-v1 --port 3001
# Or for NemoClaw (sandboxed OpenClaw — needs Docker, personal_assistant only)
bash packs/nemoclaw/install.sh --region us-east-1 --model us.anthropic.claude-sonnet-4-6 --profile personal_assistant
# Or for Kiro CLI (no bedrockify needed, requires interactive login after install)
bash packs/kiro-cli/install.sh --region us-east-1
# Or for Codex CLI (no bedrockify needed, authenticate post-install)
bash packs/codex-cli/install.sh --region us-east-1 --model gpt-5.4
# Then: codex login
```
### 新しいパックの追加
新しいエージェントランタイムを追加するには:
1. `packs/<name>/` を作成し、`manifest.yaml`、`install.sh`、`resources/` を配置します
2. パックを `packs/registry.yaml` に追加し、タイプ、依存関係、インフラ要件を指定します
3. CloudFormationテンプレートの `PackName` AllowedValues に追加します
4. `install.sh` のパック選択メニューに追加します
既存のパックをパターンとして参照してください。各 `install.sh` は、`--key value` 形式のCLI引数で単独実行可能であり、`--help` をサポートしている必要があります。
---
## この実験の目的は?
OpenClawに独自のAWSアカウントを管理・制御させ、あなたのためにものを構築させたらどうなるでしょうか?
## 問題:インフラが時間を奪う
プロトタイプの構築はかつてないほど高速化しています。Lovable、Base44、Boltのようなツールを使えば、どんな開発者でもアイデアから動作するデモまで数分で到達できます。シンプルなフロントエンドアプリと基本的なCRUD操作であれば、これらのプラットフォームは確かにスピードを提供します。プロトタイプ作成の課題はほぼ解決されています。
問題は、チームがAWS上で実際に動くものを作ろうと決めた瞬間に始まります。何を作りたいかを正確に把握している経験豊富なエンジニアでさえ、ビジネスロジックを一行も書く前に、インフラのプロビジョニング、IAMポリシーの設計、ネットワークの設定、CI/CDパイプラインの構築、監視の導入、セキュリティベースラインの確立に数日を費やします。DevOpsリソースを持たない個人開発者や小規模チームにとって、これは大きな遅延を生み出し、製品を十分な速さでリリースできない(あるいはまったくリリースできない)可能性があります。
代替手段(そしてほとんどの個人開発者や機動力のあるチームが取るかもしれない方法)は、迅速な開発プラットフォーム上で素早く構築し、後でAWSに移行することです。しかし、それには別の問題が生じます。これらのプラットフォームは「ブラックボックス」であり、規定された範囲以外の実際のAWSサービスにアクセスできず(そもそもアクセスできる場合)、チームがプラットフォームの限界を超えたときに完全な書き換えが必要になります。技術的負債は静かに蓄積され、ある時点で、(異なる、あるいはより複雑な)決済統合、コンプライアンス要件、またはプラットフォームが単にサポートできないワークロード(特殊なバックエンドAPIやAPIのみの製品、特殊なデータスキーマやグラフ、特別なスケール要件、特殊なセキュリティオプションなど)が必要になったときに表面化します。その時点で、チームは高コストな書き換えと、構築できるものを制限するプラットフォームに留まる選択を迫られます。
**開発者がスピードと制御の間で選択を強いられないのが理想的です。**
---
## なぜ今これが解決可能なのか
この問題を初めて解決可能にする3つの能力が収束しました。
**1. 実際に機能するAIエージェント。** オープンソースのAIエージェントフレームワークであるOpenClaw(および他のクローのようなツール)は、大規模な環境で、ユーザー(一部は開発者)がAIエージェントにシェルコマンドの実行、ファイルの管理、APIとの対話を任せることを証明しました。これは、エージェントが有能で、人間が制御を保持している場合です。6週間でGitHubスター数317kを達成し、オープンソース史上最も急速な普及曲線の1つとなりました。
**2. Infrastructure-as-Codeは成熟している。** aws-cli、Terraform、AWS CDK、CloudFormation、SAMなどのツールにより、リソースのプロビジョニングは完全にプログラム可能です。AIエージェントは、人間のエンジニアが使用するのと同じツールを使ってインフラを生成、変更、デプロイできます。その出力は監査可能で、バージョン管理され、元に戻すことができます。
**3. 基盤モデルはアーキテクチャについて推論できる。** Anthropic Claudeのようなモデルは、マルチステップのインフラプロビジョニングに必要なコンテキストウィンドウとツール使用の信頼性を備えています。フルスタックのアプリケーションアーキテクチャについて推論し、正しい設定を生成し、数時間にわたるビルドセッション全体でコンテキストを維持できます。
これら3つの能力が構成要素です。**Lowkeyは、これらを単一のデプロイ可能なパッケージに組み合わせ、独自のAWSアカウントを24時間365日管理できるようにしたものです。**
---
## Lowkeyがすること
Lowkeyは、オープンソースで自分でデプロイするAIエージェントです。AWSアカウント内に常駐し(通常はエージェント同士が干渉しないようアカウントごとに1つ)、実際のコード、インフラ、デプロイ、設定を構築します。
リポジトリをクローンし、CloudFormationでデプロイすると、数分でアカウント内に24時間365日稼働するエージェントができあがります。Amazon Bedrock(デフォルト、変更可能)に接続され、AWSインフラスキルを搭載し、すぐに構築を開始できる状態になります。エージェントにはTelegram、Discord、Slack、またはターミナルUIからアクセスでき、セッション間で完全なメモリを保持するため、自分が何を構築したか、何がデプロイされているか、すべての状態が何であるかを常に把握しています。
Lowkeyは、AWSアカウント内で完全なビルドライフサイクルを処理します。
* **サーバーレスAPI、コンテナワークロード、データパイプラインの設計とデプロイ**
* **アプリケーションコードの作成**、リポジトリへのプッシュ、CI/CDパイプラインのトリガー
* **IAMポリシー、セキュリティグループ、ログの設定**
* **CloudWatchモニタリングのセットアップ**、およびAWSセキュリティサービス(GuardDuty、Security Hubなど)のリクエストに応じた有効化
* **本番問題のデバッグ** — CloudTrailログの読み取り、根本原因の特定、修正の適用
Lowkeyが構築するものはすべて、標準的なAWSサービスを(ただしこれに限定されない)使用できます。インフラにはCloudFormation、CDK、Terraform、コードにはCodeCommitやGitHub、コンピュートにはLambdaやECS、データにはDynamoDBやRDSなど。独自のランタイムはなく、抽象化レイヤーもなく、アプリケーションがプロトタイプ段階を超えて成長しても移行は不要です。
**すべてはあなたが所有します。** 明日Lowkeyを無効にしても、アプリケーションは稼働し続けます。すべてのリソースはAWSコンソールで表示可能で、任意のツールチェーンに移植可能であり、あなたが修正できます。
### Cursor、Claude Code、Kiroなどとの違い
**AIコーディングツール**(Cursor、Kiro、Claude Code)はラップトップ上で動作し、ラップトップを閉じると停止します。それに対してLowkeyは、AWSアカウント内に24時間常駐する永続的なエージェントです。火曜日にビルドを開始し、木曜日に戻ってきても、どこまで進んでいるかを正確に把握しています。
### Lovable、Bolt、Base44などとの違い
**迅速な開発プラットフォーム**(Replit、Lovable、Bolt)はインフラを抽象化し、コードを独自のランタイムに閉じ込めます。それに対してLowkeyは、AWS *内* で動作します。インフラは標準のIaCツールで管理される本物のAWSであり、外部ベンダーによるロックインはありません(もちろんAWSは除きますが、将来簡単に移植できるようにアプリを完全にコンテナ化することも選択できます)。
### 標準のOpenClawアシスタントとの違い
**汎用AIアシスタント**とは異なり、LowkeyはAWSインフラスキルと、実際にリソースをプロビジョニングするためのIAM権限を備えて出荷されます。AWS上での構築と運用に特化して設計されています。**VMサンドボックスやDockerサンドボックスに完全に閉じ込められる代わりに、そのサンドボックスはエージェントが存在するAWSアカウントの境界によって定義されます。**
Clawhubスキル(そこには大きなセキュリティリスクがあります)はバンドルされておらず、主にAWSスキルと、mcporterを使用したPlaywright MCPが含まれています。
---
## Lowkeyの動作
実際の使用例のスクリーンショット — アプリの構築、インフラのデバッグ、AWSリソースの監視。
### プロンプトからデプロイされたアプリへ
やりたいことを平易な英語で説明します。Lowkeyはアーキテクチャを計画し、コードを書き、CI/CDをセットアップし、デプロイします。その間、見守ることも、他のことをすることもできます。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/41ba181c2fb93b455731117d1410e51996940b8ae97527335555c19cfe54a901.jpg" alt="会話形式のプロンプトからフルスタックアプリを構築するLowkey" width="700" />
</p>
### コードを書く前のアーキテクチャ計画
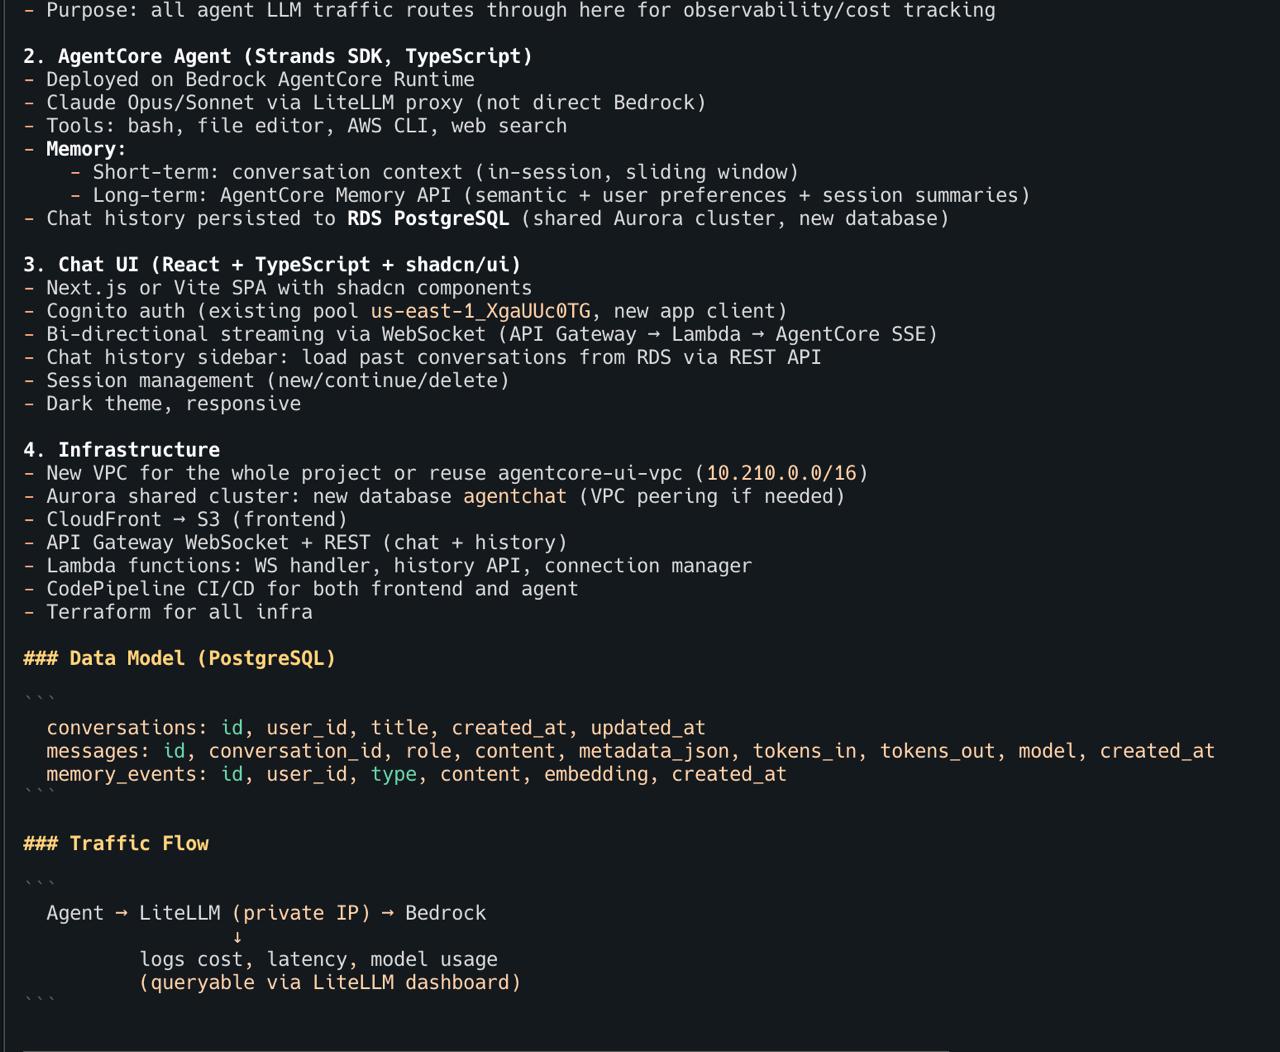
コードに手を触れる前に、Lowkeyは完全なアーキテクチャ計画を提示します — データモデル、トラフィックフロー、インフラコンポーネント、デプロイ戦略。構築を開始する前に、レビューして調整できます。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/4617985c9dc355a418816fe096defc59fd676e2e7c73f78b28427f8fa857a8b4.jpg" alt="データモデル、トラフィックフロー、インフラを含む完全なアーキテクチャを計画するLowkey" width="700" />
</p>
### どこからでも作業可能 — すべてを記憶
どのデバイスからでも中断したところから再開できます。Lowkeyはすべてのプロジェクト、すべての決定、デプロイしたすべてのリソースを完全に記憶しています。コンテキストスイッチングの負荷はありません。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/d24deb49c56656d16c728d4ca681c16fc5601eb3c3835f75efe281bd5101f7c5.jpg" alt="電話から会話を継続 — Lowkeyはプロジェクトの全コンテキストを記憶" width="500" />
</p>
### プロアクティブな朝のブリーフィング
Lowkeyはあなたが尋ねるのを待ちません。ラップトップを開く前に、AWSコスト、セキュリティ発見事項、重要なCVE、パイプラインのステータスを毎日レポートとして送信します。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/4daabc8a6ddbbd6e109ca937c9273a8235dc9732f0d14bec226e0dd199397904.jpg" alt="朝のブリーフィング — AWSコスト、セキュリティ発見事項、CVE、パイプラインステータス" width="500" />
</p>
### CVEの検出とパッチ適用
LowkeyはSecurity Hub、GuardDuty、Inspectorから読み取ることができます。CVEレポートを見つけると、修正を提案し、コンテナイメージを再ビルドし、結果を検証できます。**これは便利な機能であり、セキュリティの保証ではありません。何をするかは常にレビューしてください。**
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/48cc47b695c472f403c53e79fd38e6164bd8d59656cdb204725579baac07074b.jpg" alt="Lowkeyが1つのCRITICAL + 19のHIGHセキュリティ発見事項を検出し、修正を提案" width="400" />
<img src="https://assets.kitploit.com/production/public/readmes/7172/f5828748e139807138dba351934c795102f08d72b7a5107d5cd74b5958d28a32.jpg" alt="自動修正後、すべてのCVEが排除されたことを確認するLowkey" width="400" />
</p>
<p align="center"><em>左:夜間にエージェントがCVEを検出。右:すべてのCVEが排除され、アプリの動作が確認された。</em></p>
### 自律デバッグ
何かが壊れたとき、LowkeyはVPC、ロードバランサー、ルートテーブル、DNSにわたって問題をトレースし、修正し、何が起こったかを説明します。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/f5803f1c309147a23ac1450651ea94b3f821456d1b26d1513bcbd00c6001793e.jpg" alt="VPCルーティングとALBリスナーの問題を自律的に発見・修正するLowkey" width="500" />
</p>
---
## Lowkeyとの一日
Lowkeyは必要なときに開く一回限りのツールではありません。それは、あなたのAWSアカウントに24時間365日常駐し、あなたが重要なことに集中している間、コーディング、デプロイ、監視、改善を行う常時稼働のパートナーです。
| | 時間 | 何が起こるか |
|---|---|---|
---
[Read more](https://github.com/inceptionstack/lowkey)

