
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
chronix — 攻撃的なセキュリティ評価のための、セルフホスト型のリアルタイム共同ワークスペース。 | Kitploit

ツール/GitHubGitHub/icecubesandwich/chronix
情報収集ペネトレーションテストユーティリティとフレームワークレッドチーミング
GitHubicecubesandwich/chronix

chronix

攻撃的なセキュリティ評価のための、セルフホスト型のリアルタイム共同ワークスペース。

リポジトリを見る
424899ヶ月前Kitploit レビュー済み
共有

Chronix

License: AGPL v3 Python 3.9+

ペネトレーションテスターやレッドチームオペレーター向けのセルフホスト型共同ワークスペース。セキュリティエンゲージメント中に、メモ、コマンド、出力、運用コンテキストをキャプチャします。
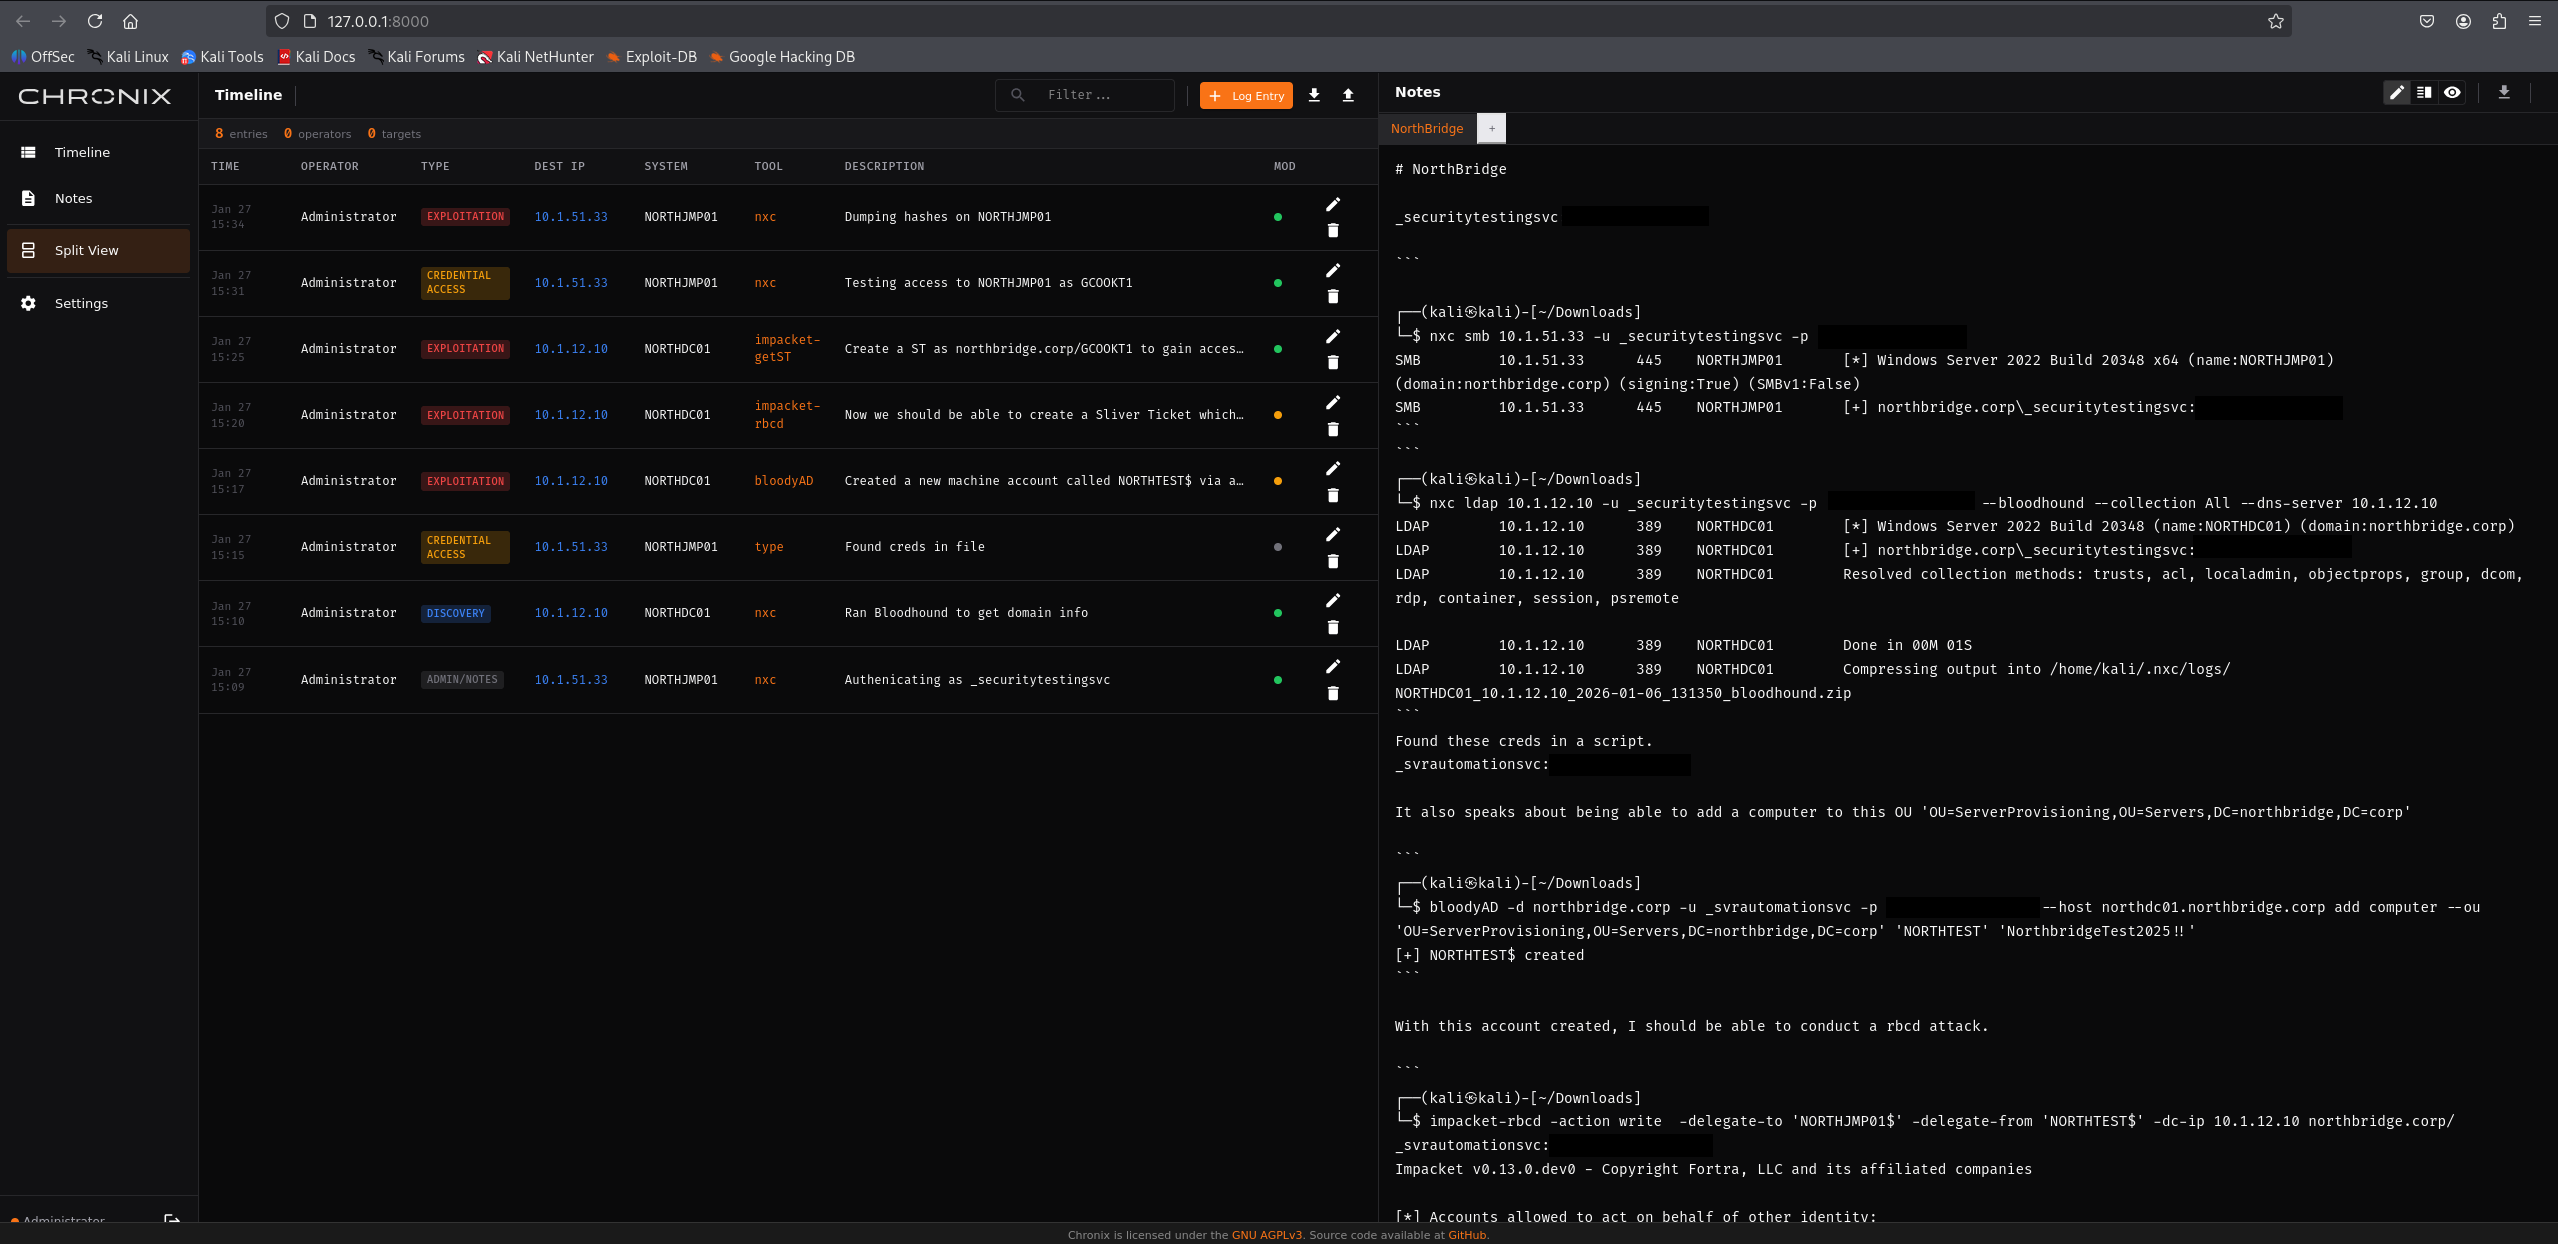
Chronixの画像

クイックスタート

# インストール
pipx install git+https://github.com/IceCubeSandwich/chronix

# 初期化(アカウントとセッションシークレットを作成)
chronix init

# 実行
chronix

ブラウザが http://localhost:8000 で開きます。認証情報は初期化時に一度だけ表示されるので、安全に保管してください。

機能

  • タイムラインログ: ソース、宛先、ツール、コマンド、出力、結果フィールドを含むタイムスタンプ付きエントリ
  • 共同編集メモ: 自動保存とバージョン履歴を備えたMarkdownページ
  • リアルタイム同期: 複数の同時セッション間でのWebSocket更新
  • フィルター&検索: ツール、ターゲット、テキストでタイムラインをフィルタリング
  • CSVエクスポート: レポートワークフロー用のタイムラインエクスポート
  • Markdownエクスポート: メモをスタンドアロンの .md ファイルまたは添付ファイル付きのzipアーカイブとしてエクスポート
  • 画像ペースト: スクリーンショットをメモに直接貼り付け(Ctrl+V)

メモ機能

画像の貼り付け

スクリーンショットをメモエディタに直接貼り付けます:

  • Ctrl+V でクリップボードから貼り付け
  • PNG、JPEG、GIF、WebPに対応
  • 画像はディスクに保存され、Markdown経由でリンクされます
  • 画像はプレビューペインに表示されます

メモのエクスポート

単一メモのエクスポート:

  • ツールバーのエクスポートボタン(↓)をクリック
  • 「現在のメモをエクスポート」を選択
  • YAMLフロントマター付きの .md ファイルとしてダウンロード

全メモのエクスポート:

  • ツールバーのエクスポートボタン(↓)をクリック
  • 「すべてのメモをエクスポート」を選択
  • 以下を含む .zip としてダウンロード:
    • すべてのメモ(.md ファイル)
    • 画像を含む attachments/ フォルダ

エクスポートされたファイルは、Obsidian、VS Code、または任意のMarkdownビューアでそのまま開けます。

コマンド

chronix [COMMAND] [OPTIONS]

コマンド:
  init          アカウントとセッションシークレットを初期化
  serve         サーバーを起動(デフォルト)

Init オプション:
  --username    アカウントのユーザー名(デフォルト: admin)
  --force       セッションシークレットを再生成
  --db, -d      データベースファイルのパス

サーバーオプション:
  --host, -H    バインドアドレス(デフォルト: 0.0.0.0)
  --port, -p    ポート(デフォルト: 8000)
  --local       localhostのみにバインド
  --db, -d      データベースファイルのパス(デフォルト: ./chronix.db)
  --no-browser  自動ブラウザ起動をスキップ

設定

~/.config/chronix/chronix.env または .env で設定します:

変数デフォルト説明
CHRONIX_SESSION_SECRET(必須)Cookie署名用の64文字の16進シークレット
CHRONIX_DB_PATH./chronix.dbデータベースファイルの場所
CHRONIX_ATTACHMENTS_PATH./attachments画像添付ファイルの保存先
CHRONIX_MAX_ATTACHMENT_SIZE10485760最大画像サイズ(10MB)
CHRONIX_SESSION_EXPIRE_HOURS24セッションの有効時間
CHRONIX_BEHIND_PROXYfalseTLSプロキシの背後にある場合に有効化
CHRONIX_RATE_LIMIT_LOGIN5レート制限されるまでのログイン試行回数

著者

Tyrrell Brewster — GitHub | ウェブサイト

ライセンス

このプロジェクトは GNU Affero General Public License v3.0(AGPL-3.0-only)の下でライセンスされています。

ソースコードは github.com/icecubesandwich/chronix で入手できます。ネットワークユーザーは /license エンドポイントからもライセンス情報にアクセスできます。

貢献

変更を送信する際のガイドラインについては CONTRIBUTING.md を参照してください。

セキュリティ

脆弱性の報告については SECURITY.md を参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





