ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!
TastyIgniter v3.0.7 レストランCMSにおける保存型XSS
コミュニティで最も使われているツールを見つけましょう。
すべてのツールを探索
ツールコレクションを閲覧
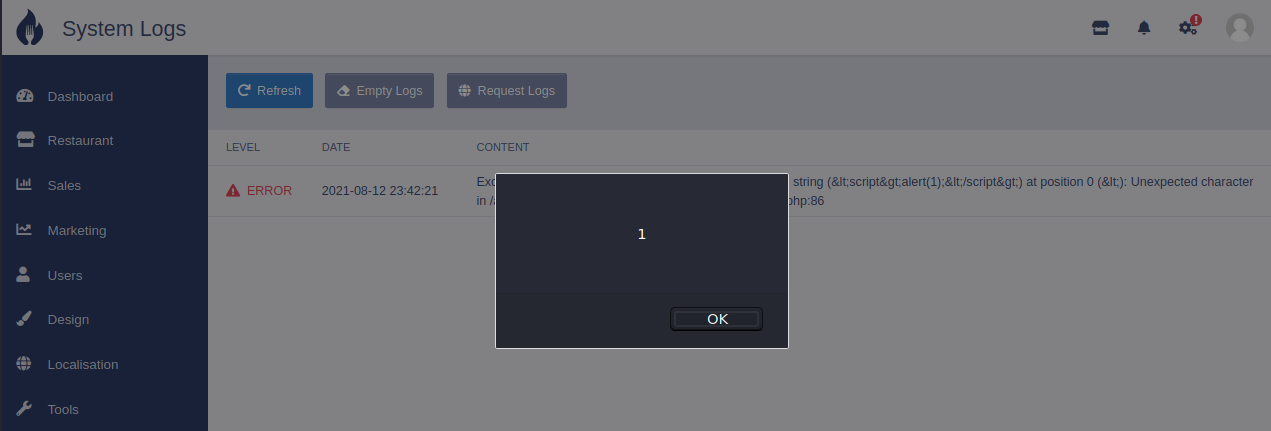
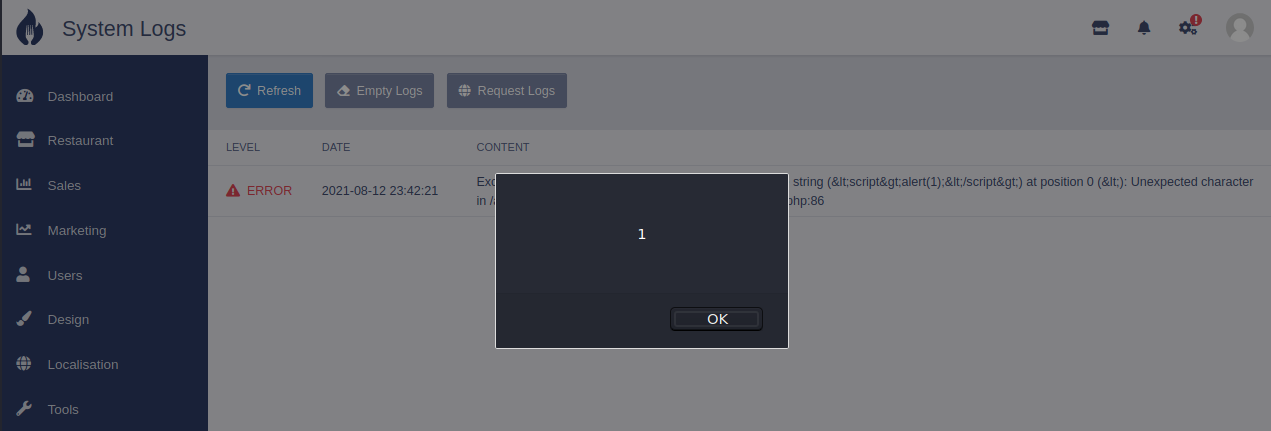
TastyIgniter v3.0.7 レストランCMSのWebアプリケーションのシステムログセクションには、認証済みの保存型クロスサイトスクリプティングが存在します。
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699
2021年8月
 huskyhacks/cve-2021-38699-stored-xss