 hunt3r850/cve-2024-10924-poc
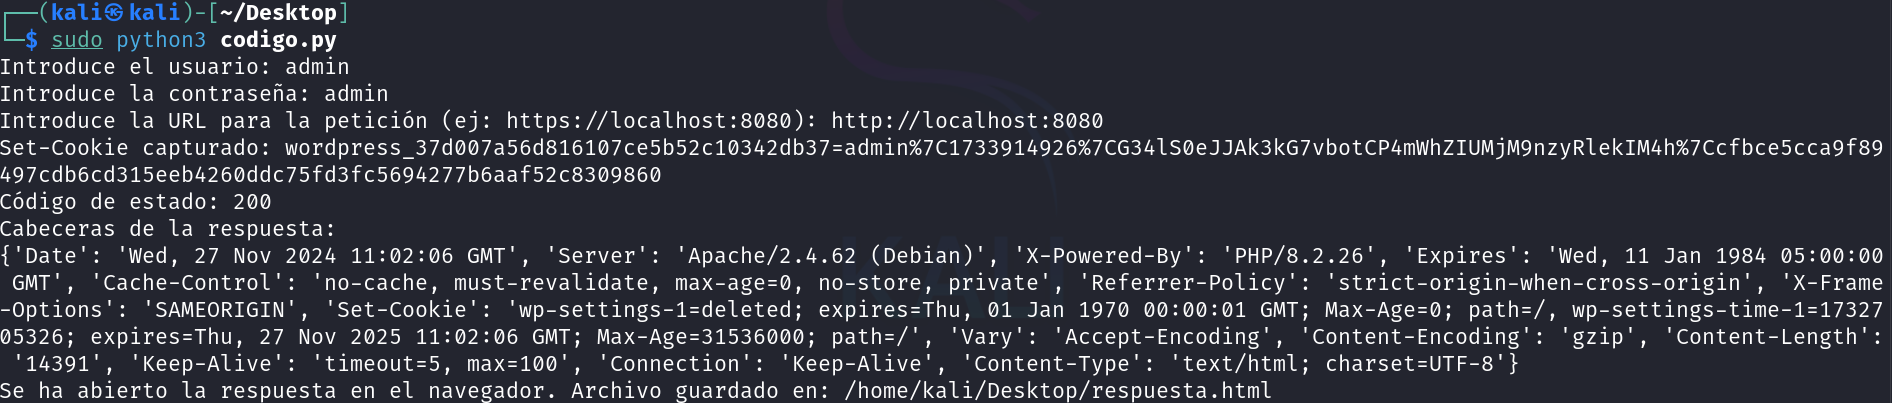
Proof-of-concept exploit for CVE-2024-10924、Really Simple Security WordPressプラグインにおける認証バイパス脆弱性であり、細工されたリクエストによるMFAバイパスを可能にします。

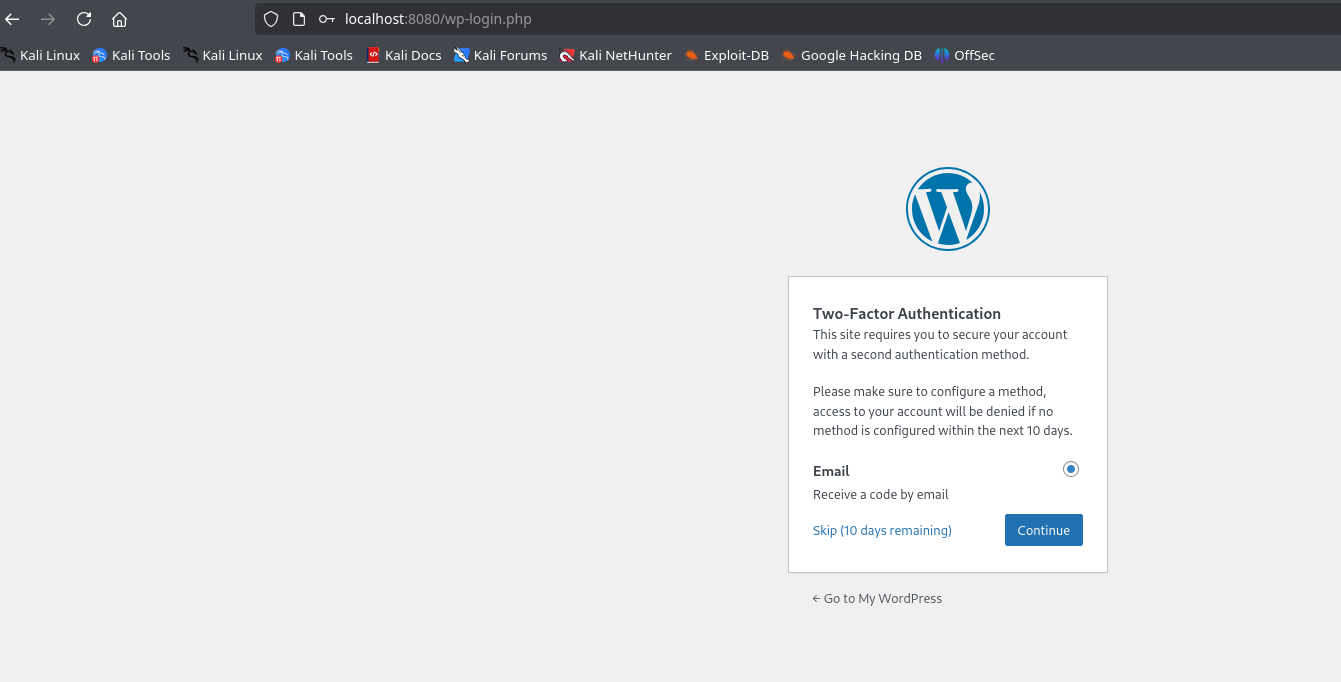
WordPressのWebページにアクセスすると、脆弱なプラグインを介してMFAが有効になっていることがわかります。
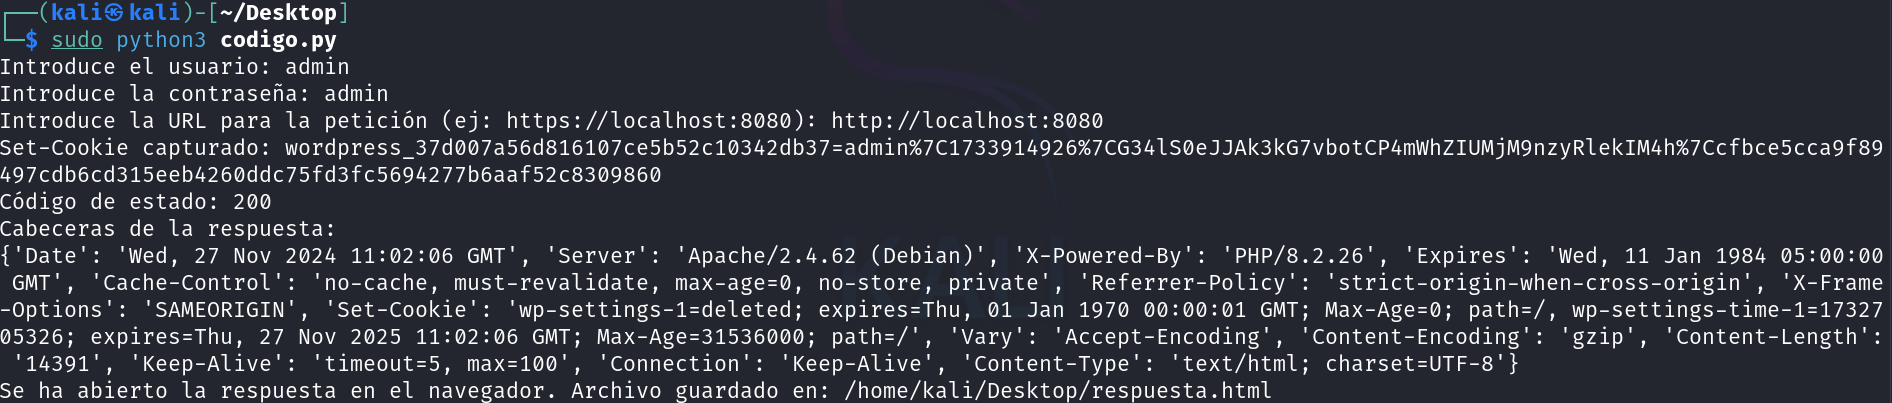
PoCを実行し、アクセスデータを提供する必要があります。
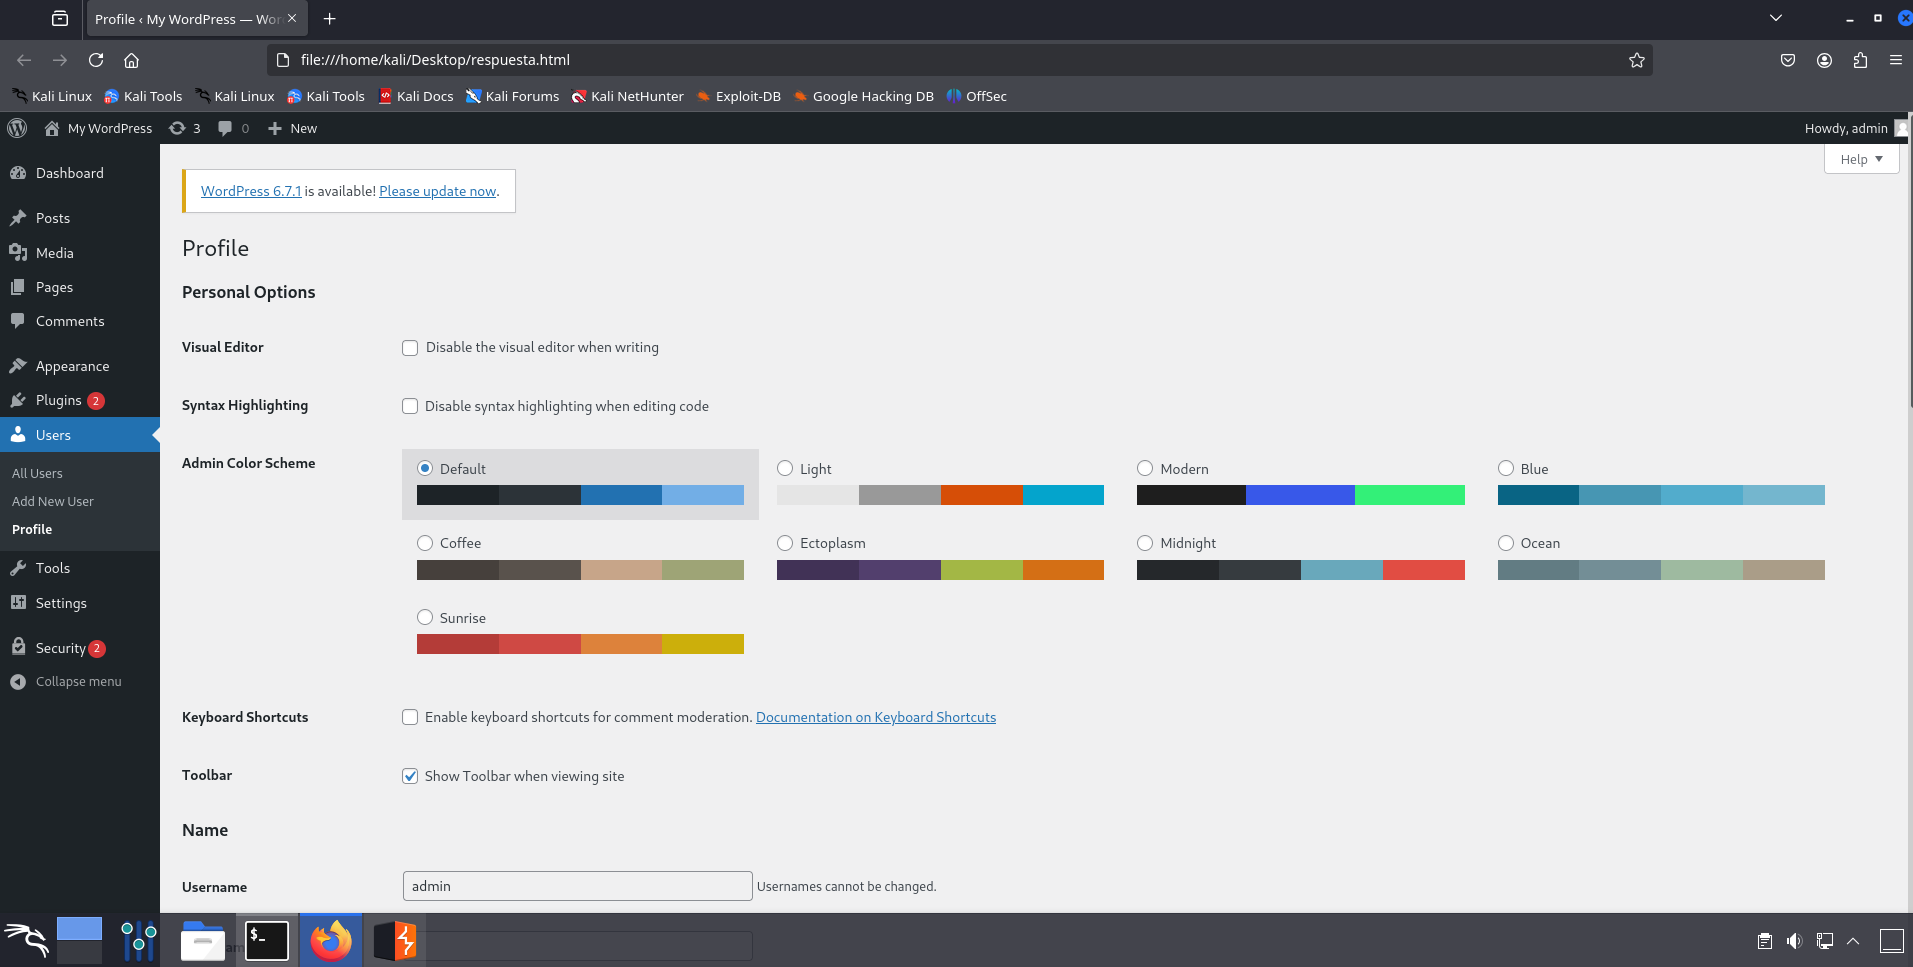
自動的に、管理パネル内の一時的な.htmlファイルを介してブラウザが開きます。
このシナリオを再現するために脆弱な環境を自動的に展開するには、次のリポジトリを使用できます。
https://github.com/Trackflaw/CVE-2024-10924-Wordpress-Docker
