
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。

Shadow Repeater は、Burp Suite の Repeater を拡張し、ペイロードのバリエーションを自動的に生成・テストすることで、潜在的なセキュリティ上の弱点を発見します。パストラバーサル、SQL インジェクション、XSS、その他の脆弱性を調査する場合でも、Shadow Repeater は入力をインテリジェントに変異させ、レスポンスの異常を分析するため、詳細な手動テストやファジングに欠かせないツールとなります。見逃されがちなバイパスや代替の攻撃ベクトルを発見し、一歩先を行きましょう。
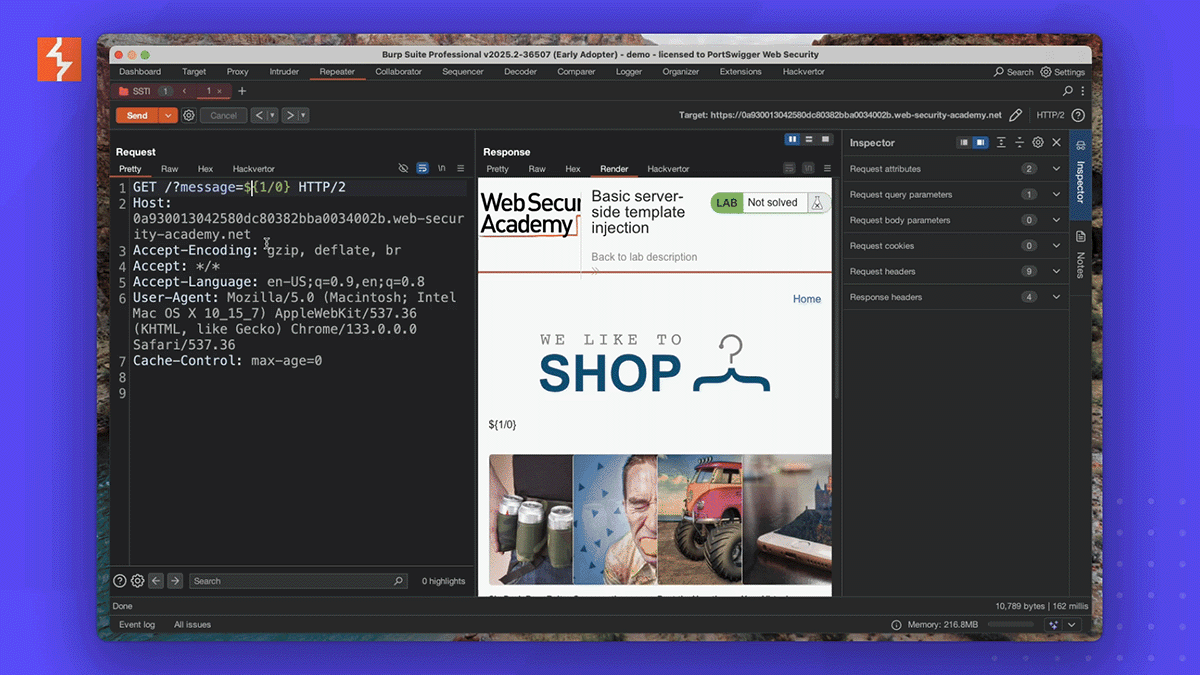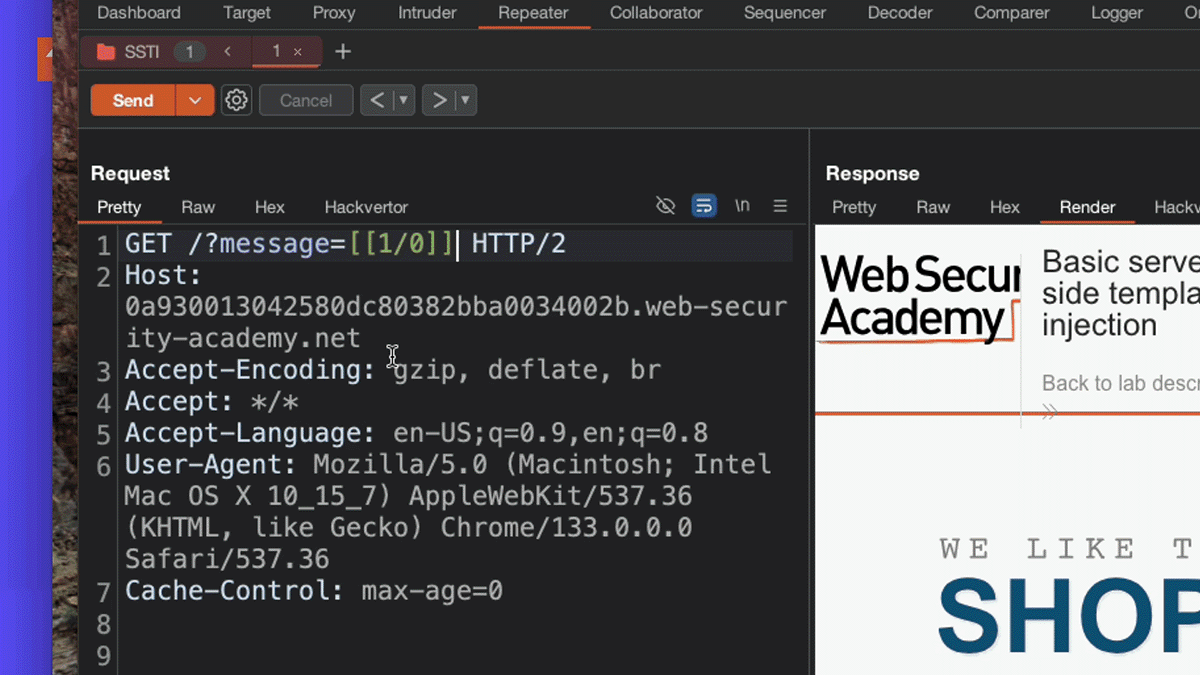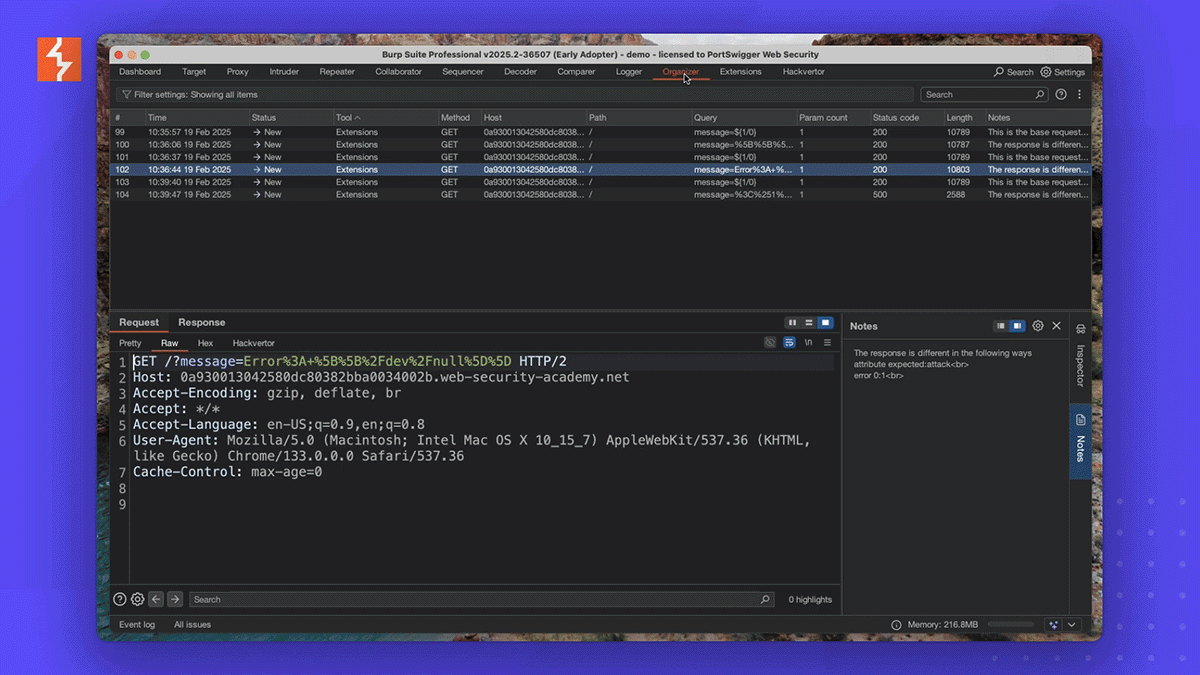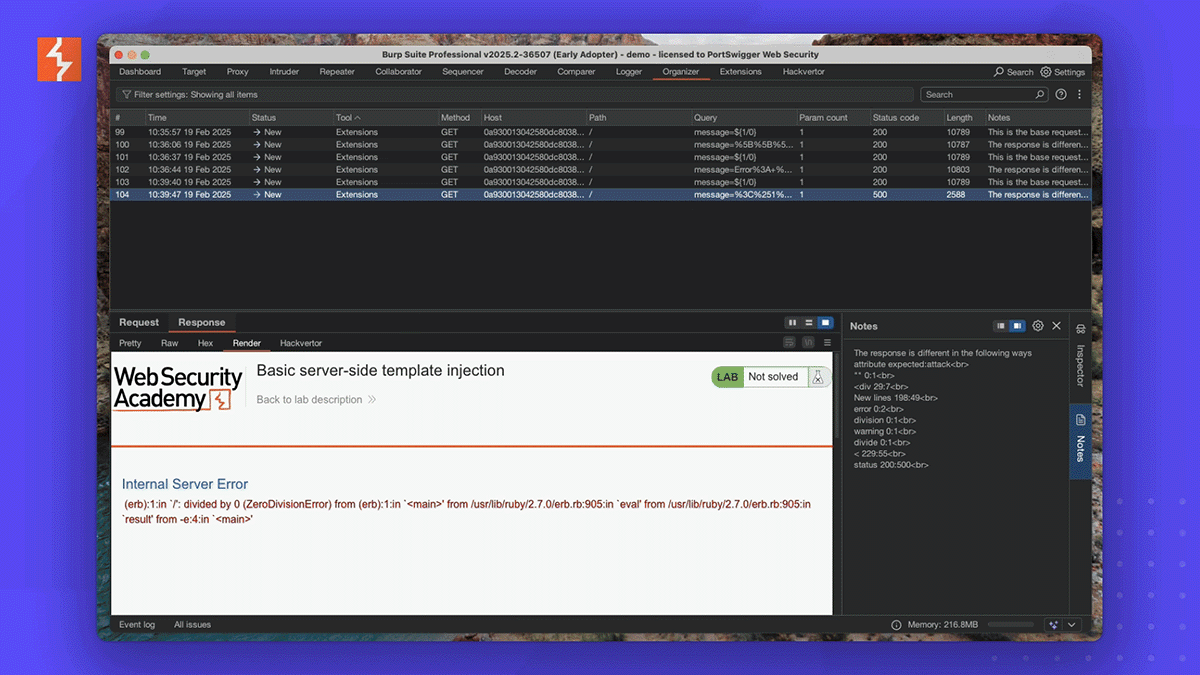
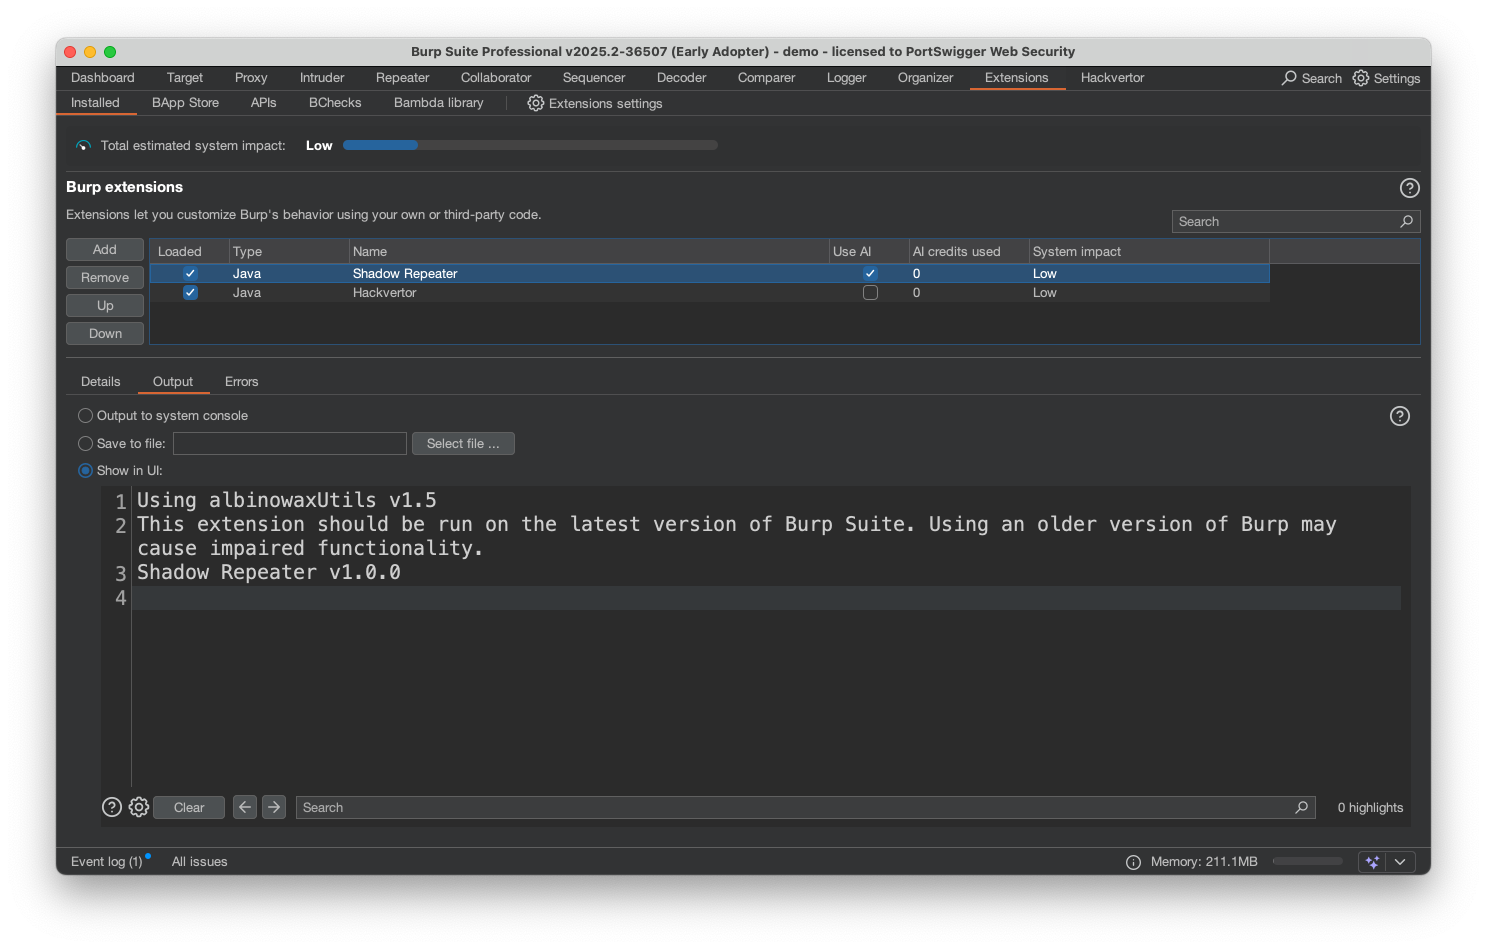
Burp Suite Professional で、Extensions->BApp store に移動し、Shadow Repeater を検索します。インストールボタンをクリックし、installed タブに移動して Shadow Repeater を選択し、Extension タブの「Use AI」チェックボックスをオンにします。
デフォルトでは、Shadow Repeater は 5 回目の Repeater リクエストで呼び出され、パラメータまたはヘッダーを変更する必要があります。リクエストを何らかの方法で改変してターゲットをハッキングしようとするだけです。バックグラウンドで Shadow Repeater はバリエーションを送信し、レスポンスの差異を探します。興味深いものが見つかると、検査のためにオーガナイザーに送信します。
