Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-76581-Detector — CVE-2026-76581 の影響を受ける WPMU DEV Dashboard バージョンを特定するための安全なパッシブ検出ツール。 | Kitploit
ツール/GitHubGitHub/hackersroot/cve-2026-76581-detector
脆弱性スキャナーウェブセキュリティ学習と教育厳選リソース
GitHubhackersroot/cve-2026-76581-detector

CVE-2026-76581-Detector

CVE-2026-76581 の影響を受ける WPMU DEV Dashboard バージョンを特定するための安全なパッシブ検出ツール。

リポジトリを見る
302ヶ月前未レビュー
共有

CVE-2026-76581 - WPMU DEV Dashboard 脆弱性検出ツール

WPMU DEV Dashboard の CVE-2026-76581 の影響を受けるバージョンを実行しているWordPressインストールを特定するための、安全でパッシブなPython検出ツールです。

この検出ツールは、認証バイパスを悪用したり、HMAC値を要求・再生したり、管理者セッションを作成したりすることはありません。
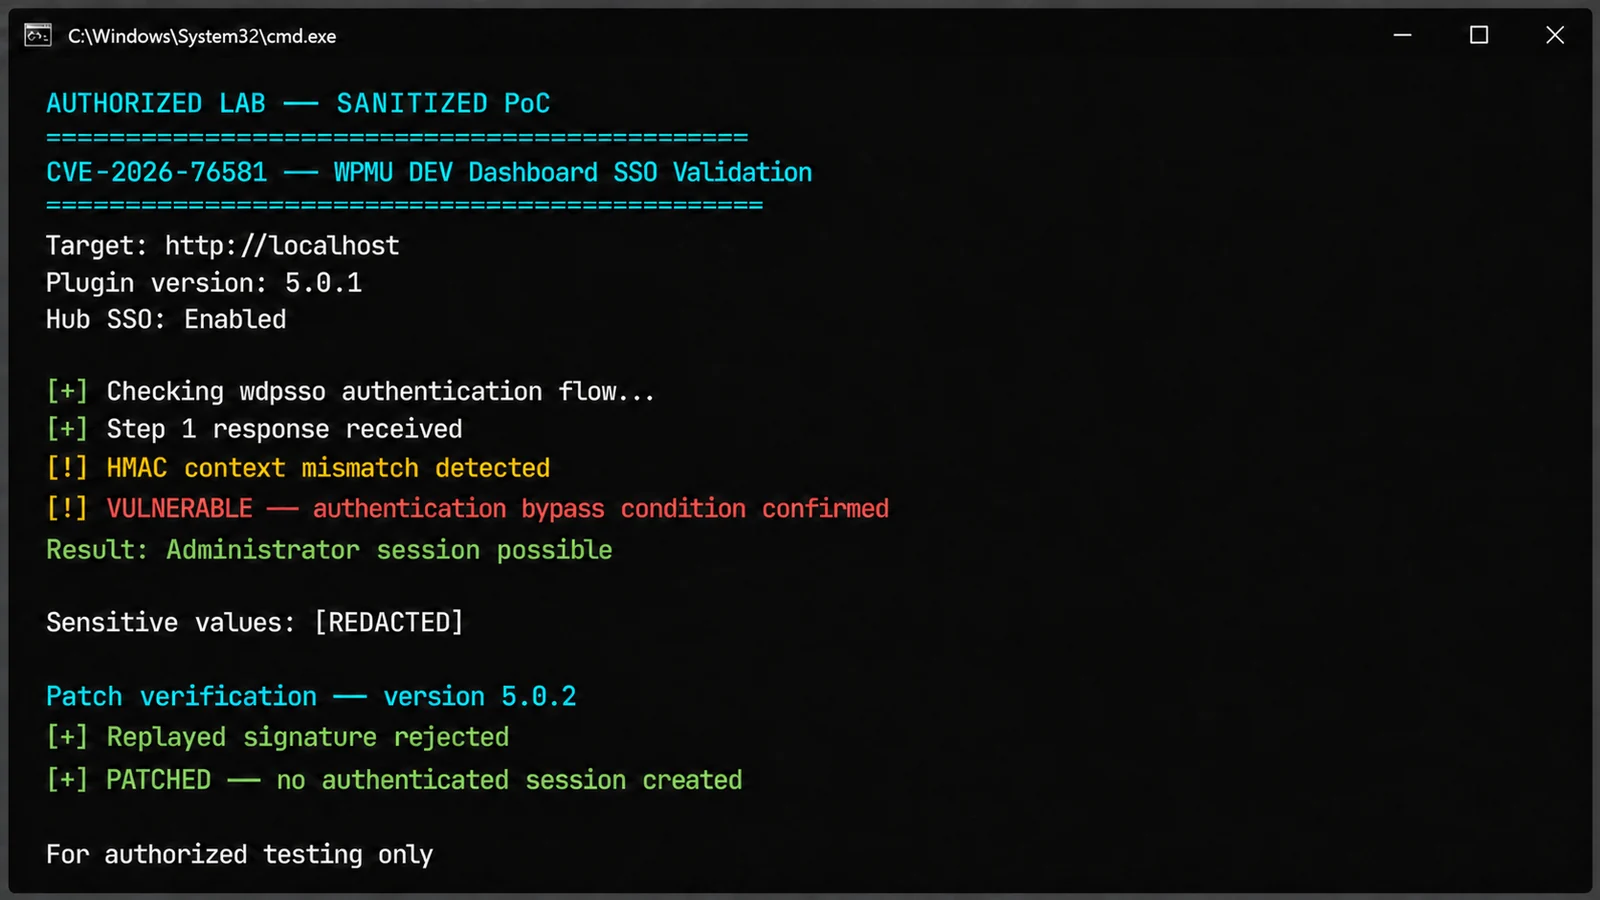
サニタイズ済み CVE-2026-76581 検出ツールのデモ

このスクリーンショットは教育目的のサニタイズ済みデモです。実際のターゲット、ペイロード、認証トークン、認証情報は一切含まれていません。

脆弱性の概要

フィールド情報
CVECVE-2026-76581
製品WPMU DEV Dashboard
プラグインスラッグwpmudev-updates
脆弱性認証バイパス
CVSS9.8 - Critical
影響を受けるバージョン5.0.1 以前
修正済みバージョン5.0.2

この欠陥は、Hub SSOフローにおけるHMACメッセージ構築の不整合によって引き起こされます。悪用を成功させるには、Hub SSOが有効な接続済みWPMU DEVサイトも必要です。このプロジェクトは意図的にその認証フローを実行しません。

特徴

  • パッシブなバージョン検出
  • ローカルプラグインヘッダーの直接検査
  • リモート公開メタデータの検査
  • 認証バイパスの試行なし
  • HMACの収集・再生なし
  • 管理者セッションの作成なし
  • カラー対応ターミナルインターフェース
  • JSON出力
  • サードパーティ製Pythonパッケージ不要

要件

  • Python 3.10 以降
  • 所有している、または評価を許可されたWordPressインストール

使用方法

公開メタデータを使用してlocalhostをチェック:

python CVE-2026-76581-detector.py http://localhost

最も信頼性の高い結果を得るには、インストール済みプラグインヘッダーを直接読み取ってください。

Windows上のXAMPP:

python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"

Windows上のWAMP:

python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"

Linux:

python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress

許可を得たリモートパッシブチェック:

python3 CVE-2026-76581-detector.py https://authorized-site.example

JSON出力:

python3 CVE-2026-76581-detector.py http://localhost --json

結果の意味

脆弱性のあるバージョンが検出されました

WPMU DEV Dashboard 5.0.1 以前が特定されました。インストールされているバージョンは影響を受ける範囲内です。これは、Hub SSOが有効であることや、アカウント乗っ取りが実証されたことを主張するものではありません。

バージョンにより修正済み

検出されたプラグインバージョンは 5.0.2 以降です。

判定不能

信頼できるバージョン情報を取得できませんでした。これは、公開メタデータがブロックされている、サイトに到達できない、またはプラグインが標準的でないレイアウトを使用している場合に発生する可能性があります。判定不能の結果は、サイトが安全であることを証明するものではありません。ローカルファイルシステムへのアクセスが可能な場合は、--wordpress-path を使用してください。

修復手順

影響を受けるバージョンが検出された場合:

  1. WPMU DEV Dashboard をバージョン 5.0.2 以降に更新します。
  2. 更新が完了するまで Hub SSO を無効にします。
  3. Hub SSO にマッピングされているアカウントを確認します。
  4. 管理者アカウントとアクティブなセッションを調査します。
  5. 最近のプラグイン、テーマ、設定の変更を確認します。
  6. 予期しない管理アクティビティを調査します。

終了コード

コード意味
0修正済み、判定不能、またはプラグインが見つからない
1脆弱性のあるプラグインバージョンが検出された
2無効なターゲットまたはコマンドの使用方法

倫理的使用に関する注意

このプロジェクトは、防御的セキュリティテスト、許可を得た評価、ローカルラボ研究、パッチ検証、および教育を目的としています。明示的な許可なくシステムを評価しないでください。

参考情報

  • Wordfence 技術開示
  • Wordfence 脆弱性レコード
  • 公式CVEレコード

著者

Sandeep Vishwakarma
情報セキュリティコンサルタント兼バグバウンティハンター

免責事項

このプロジェクトは、許可を得たテストおよび防御的研究専用に提供されています。著者は、このプロジェクトの誤用またはそれによる損害について責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    333
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →