Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-25398 — InterMind iMind Server 3.13.65以前には、CSVエクスポート機能を介したCSVインジェクションが存在します。 | Kitploit
ツール/GitHubGitHub/h3llraiser/cve-2020-25398
脆弱性分析コード分析エクスプロイトウェブセキュリティペネトレーションテスト
GitHubh3llraiser/cve-2020-25398

CVE-2020-25398

InterMind iMind Server 3.13.65以前には、CSVエクスポート機能を介したCSVインジェクションが存在します。

リポジトリを見る
95年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2020-25398

CSVインジェクションが、InterMind iMind Server 3.13.65までにcsvエクスポート機能を介して存在します。

情報

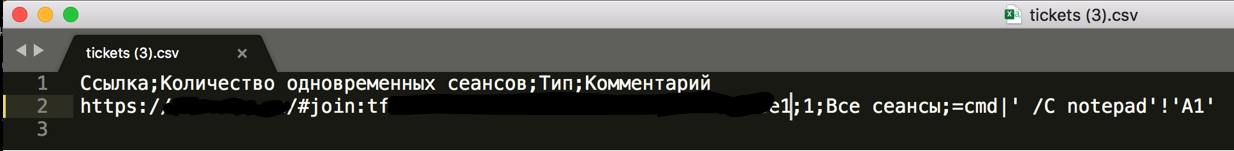
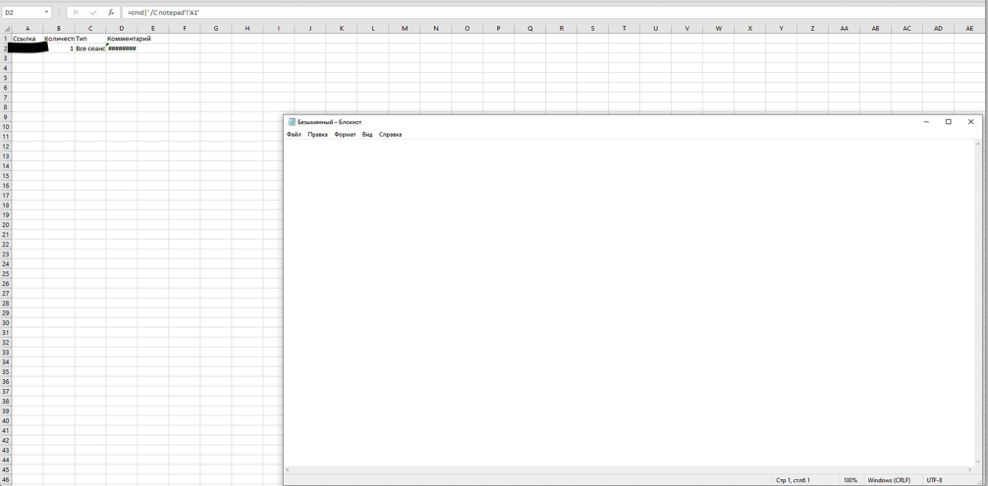
説明: 攻撃者は特定のデータを構成でき、コード実行ペイロードを含む悪質なcsvファイルにエクスポートされ、ユーザーのマシンで開かれた後に実行されます。

研究者: Andrey Skuratov (https://github.com/h3llraiser/)

発行日: 2020-07-06 (最初のアドバイザリ)

公開日:

VELリンク: 情報は近日公開

NIST CVEリンク: 情報は近日公開
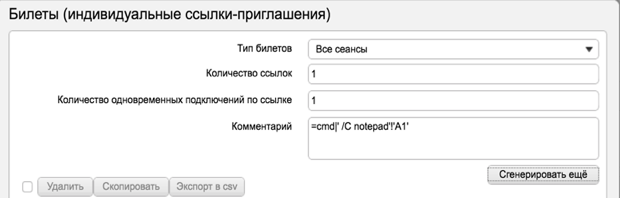
スクリーンショット:

ツールをダウンロード