h3llraiser/cve-2019-15120
Joomla!向けKunena拡張機能(バージョン5.1.14未満)におけるBBCode経由のXSS脆弱性のエクスプロイト

Joomla!用Kunena拡張機能5.1.14未満におけるBBCodeを介したXSSのエクスプロイト
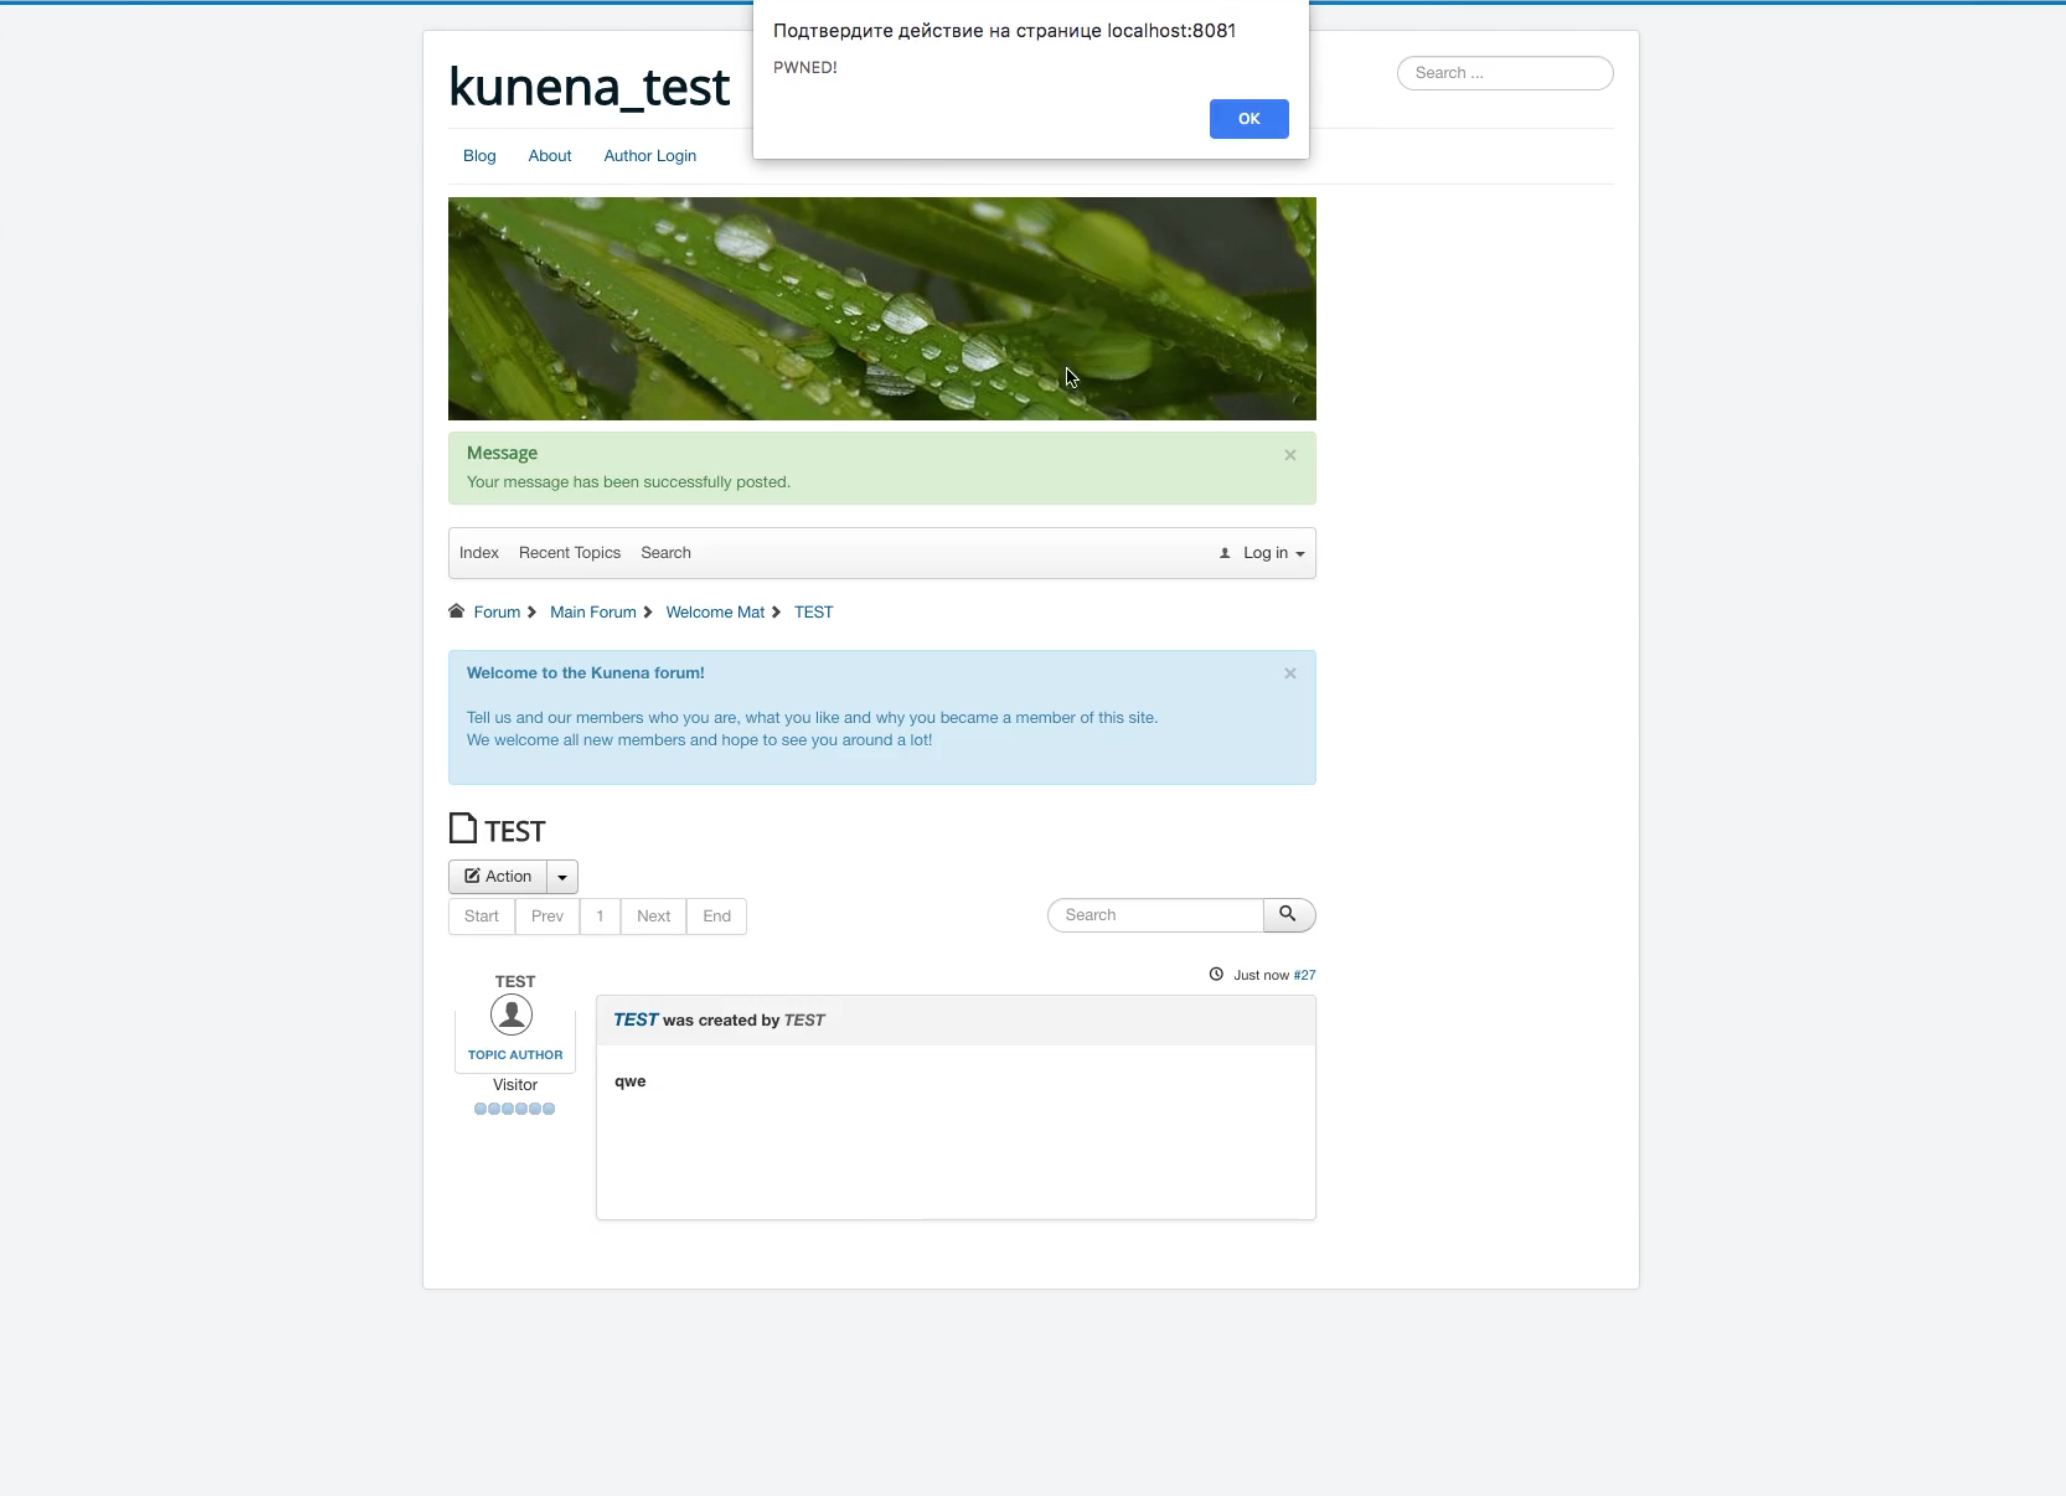
説明: Joomla!用Kunena拡張機能5.1.14未満では、任意のユーザーがBBcode対応の任意のフィールドに特別なメッセージを送信することで、保存型XSS攻撃を実行することが可能です。その結果、この脆弱性は容易にRCEにつながる可能性があります。 影響を受けるバージョン: Joomla!用Kunena拡張機能 バージョン5.xから5.1.14
研究者: Andrey Skuratov (https://github.com/h3llraiser/)
情報公開リンク: https://www.kunena.org/blog/207-kunena-5-1-14-released
VELリンク: https://vel.joomla.org/resolved/2260-kunena-5-0-x-5-1-14-xss-cross-site-scripting
NIST CVEリンク: https://nvd.nist.gov/vuln/detail/CVE-2019-15120
ベクターの例:
[spoiler="qwe<script>alert('PWNED!')</script>"]rty[/spoiler]