このリポジトリは、サーベイ論文 「Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey」 の補助リソースとして維持されています。展開された AI システムにおけるレイテンシ指向の可用性脅威に関する論文、コードリンク、分類ノート、図を索引化しています。
このリストは、モデルの予測を変えるだけの攻撃ではなく、推論時またはシステムレベルのコスト — レイテンシ、エネルギー、スループット圧迫、デッドライン超過 — に影響を与える攻撃と防御に焦点を当てています。現在 110 件の研究(推論段階の攻撃 71 件、訓練段階の攻撃 13 件、防御 26 件)を収録しています。
GitHub Pages のインタラクティブテーブル でカタログを検索・フィルタリングできます。
図 1. サーベイ構成の概要。
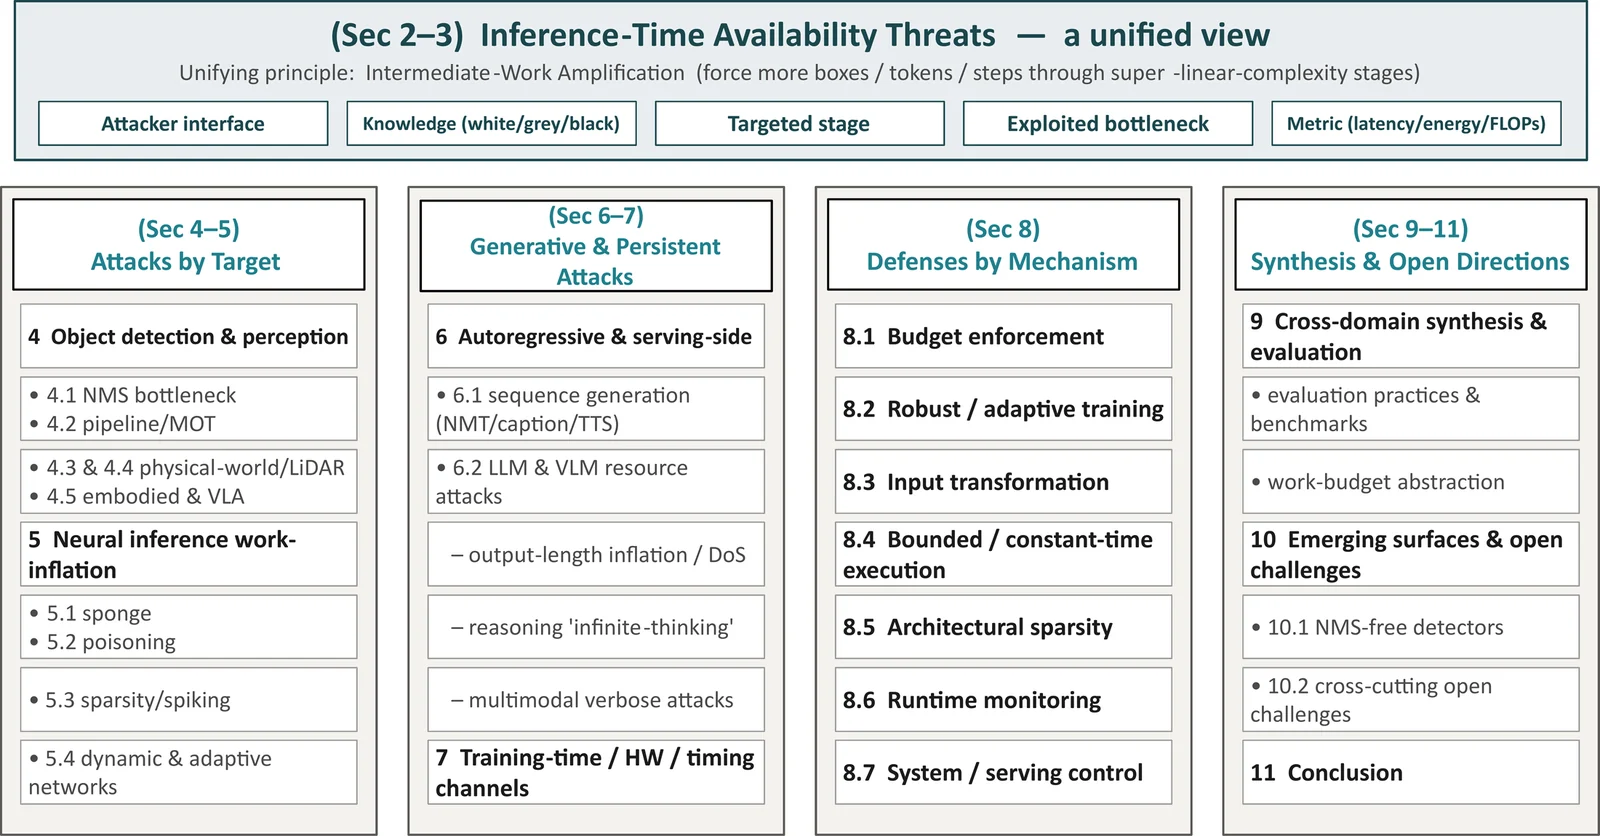
図 2. システムレベルの可用性脅威としてのレイテンシ攻撃。
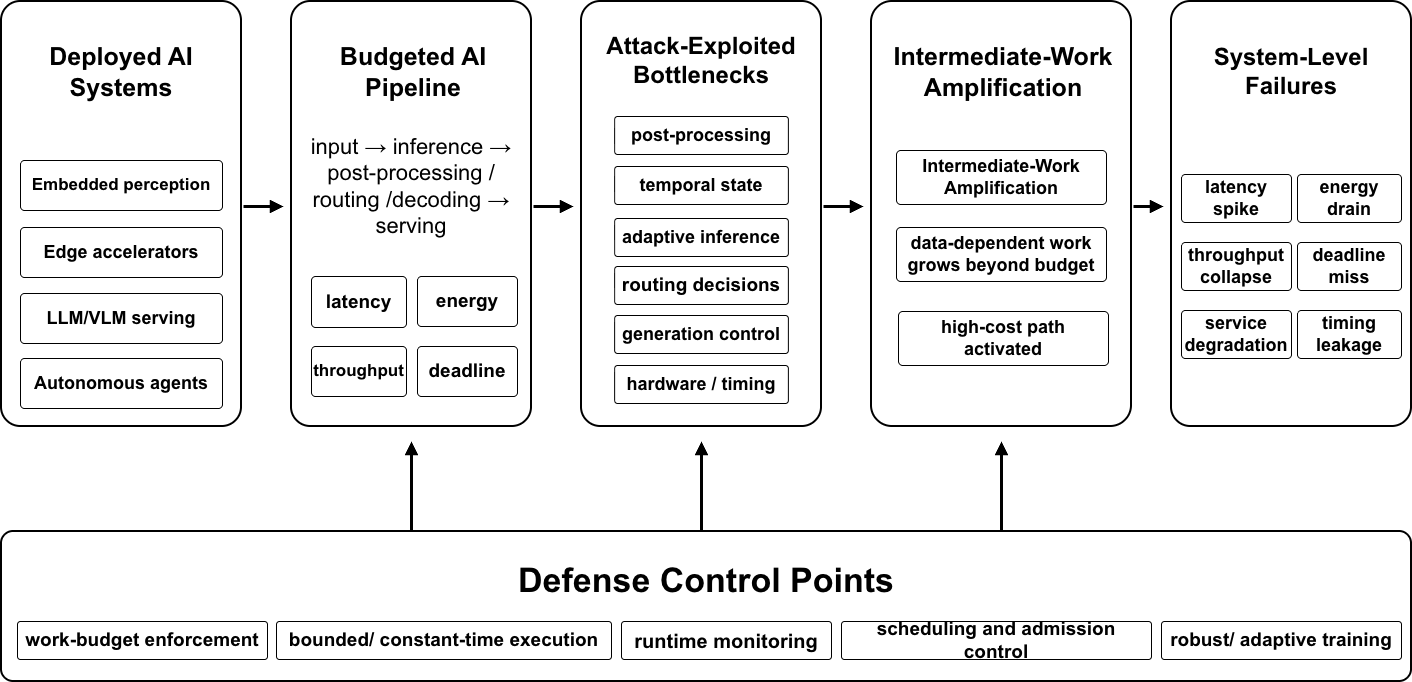
レイテンシ攻撃は 可用性 攻撃です。予測を破壊するのではなく、敵対者はモデルの推論時計算量、エネルギー、または実時間レイテンシを膨張させ、リアルタイムの利用者(車両コントローラ、インタラクティブサービス、バッテリー駆動センサー)がデッドラインを逃したりリソースを使い果たしたりさせます — 多くの場合、予測自体は名目上正しいままです。これは、展開された AI システム、攻撃に悪用されるボトルネック、中間処理の増幅、システムレベルの障害、防御の制御点を結びつけます。
すべての攻撃ファミリーは、我々が 中間処理増幅 と呼ぶ一つのメカニズムを共有しています。敵対者は、下流の段階(NMS、自己注意、自己回帰デコーディング、エキスパートルーティング)に、良性の入力が生成するよりも多くの中間オブジェクト、トークン、またはステップを処理させます。これらの段階は超線形の最悪計算量を持つため、数のわずかな増加が不釣り合いなコスト増を生み出します。自然なクロスドメイン防御は 処理予算 — 単位時間あたりの中間オブジェクト/トークン数に強制される上限 — です。