
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-70600---Urve-Smart-Office---Stored-XSS-in-iOS-App — URVE Smart Office iOSアプリにおける保存型クロスサイトスクリプティング(XSS)脆弱性の実証コード。CVE詳細、影響分析、モバイルセキュリティ評価のための修復ガイダンスを含む。 | Kitploit
ツール/GitHubGitHub/gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
iOSセキュリティ脆弱性分析ウェブアプリケーション悪用モバイルセキュリティ論文と研究学習と教育
GitHubgpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app

CVE-2025-70600---Urve-Smart-Office---Stored-XSS-in-iOS-App

URVE Smart Office iOSアプリにおける保存型クロスサイトスクリプティング(XSS)脆弱性の実証コード。CVE詳細、影響分析、モバイルセキュリティ評価のための修復ガイダンスを含む。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る
158ヶ月前未レビュー

URVE Smart Office iOS — タイルHTMLフィールドを介したStored XSS(PoC)

このリポジトリは、URVE Smart OfficeのiOSモバイルアプリケーションに影響を与えるStored Cross-Site Scripting(XSS)脆弱性の概念実証(PoC) を文書化しています。

入力バリデーションの不備により、攻撃者が制御可能なJavaScriptがタイルのHTMLフィールドに注入される可能性があります。ペイロードは保存され、後に影響を受けるコンテンツがモバイルクライアントに配信されiOS端末上でレンダリングされる際に実行されます。

⚠️ 法的免責事項
本PoCを事前の相互同意なしに標的への攻撃に使用することは違法です。
エンドユーザーは、適用されるすべての地域、州、連邦法を遵守する責任を負います。
著作者および貢献者は、誤用または損害に対する一切の責任を負いません。


CVE詳細

  • CVE ID: CVE-2025-XXXX
  • 脆弱性タイプ: Stored Cross-Site Scripting(XSS)
  • 深刻度: 高
  • CVSSスコア(推定): 7.1(高)
    • ベクター: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
  • 影響を受ける製品: URVE Smart Office – iOSアプリ
  • 影響を受けるバージョン: 1.1.22
  • ベンダー: https://smartoffice.expert/
  • 発見者: Georg Ph. E. Heise / Lufthansa Industry Solutions
  • 年: 2025

技術的説明

セキュリティ評価中に、URVE Smart Office管理インターフェース内のタイルのHTMLフィールドに任意のJavaScriptコードを注入できることが判明しました。

アプリケーションは、ユーザーが入力した入力を適切に検証・サニタイズせずに保存・配信するため、以下の結果が生じます:

  • 悪意のあるペイロードはサーバー側に保存される
  • タイルは特権ユーザーによってオンラインに設定可能
  • コンテンツはその後iOS端末にプッシュされる
  • 注入されたJavaScriptはタイルレンダリング時に実行される

この動作は、無害なJavaScriptアラートペイロードを用いて確認されました。

特定された注入ポイントは網羅的ではありません。
すべての入力フィールドがテストされたわけではなく、追加の影響を受けるベクターが存在する可能性があります。


概念実証(PoC)

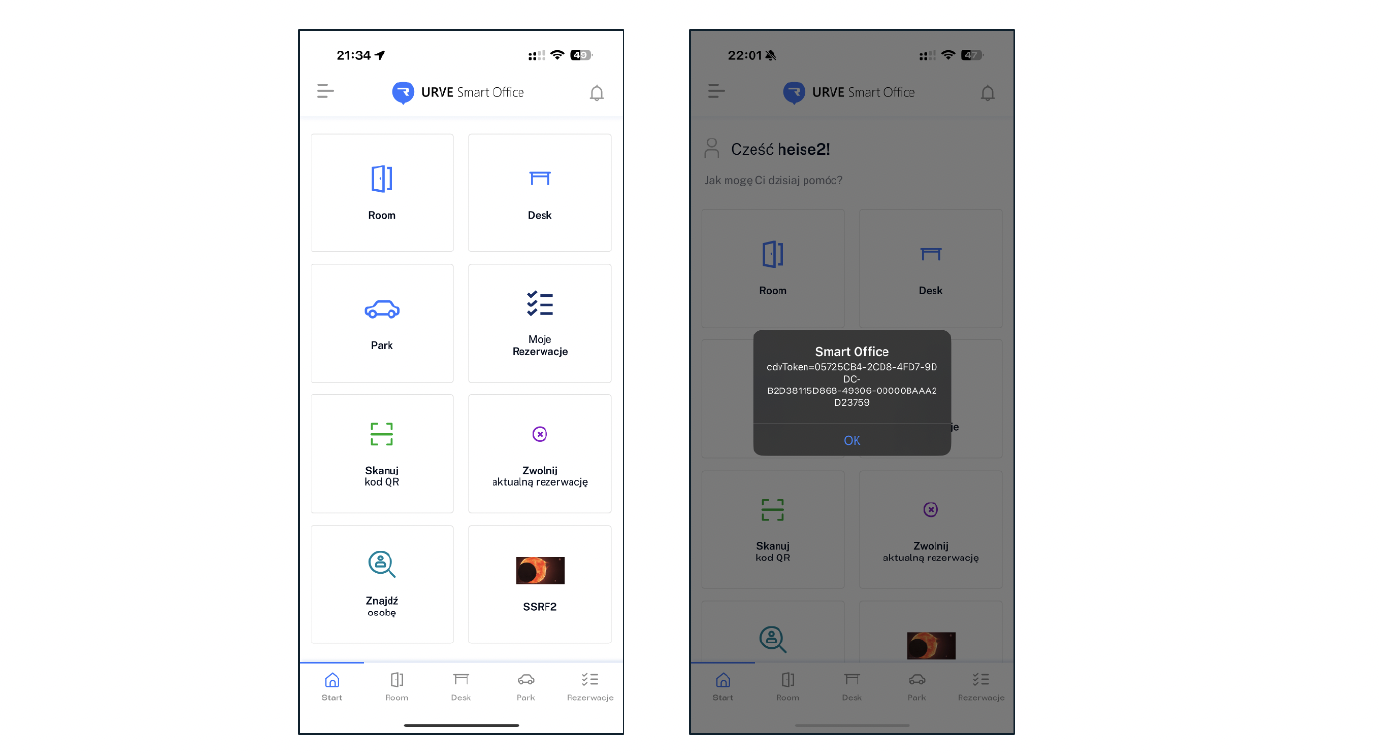
以下の画像は悪用フローを示しています:

  • マネージャー権限のユーザーが、悪意のあるHTML/JavaScriptを含むタイルを作成
  • タイルがオンラインに設定され、モバイルクライアントに配信される
  • iOS端末でタイルがレンダリングされると、注入されたJavaScriptが実行される

iOSクライアントでのStored XSS実行

注記:
このリポジトリは、悪用を防ぐために完全な運用上の悪用手順やペイロードの詳細を意図的に省略しています。PoCは文書化および修復目的でのみ提供されています。


影響

悪用に成功すると、攻撃者は以下を実行できる可能性があります:

  • モバイルアプリのWebコンテキスト内で任意のJavaScriptを実行
  • バックエンドとモバイルクライアント間の信頼関係を悪用
  • 影響を受けるタイルを受信するすべてのユーザーを標的にする
  • 信頼されたUI要素を介したソーシャルエンジニアリングやフィッシング攻撃を実行

タイムライン

日付イベント
2025-XX-XX脆弱性を発見
2025-XXベンダーに通知
NAベンダーが確認
NAパッチリリース
2026-01-15公開開示

使用方法

このリポジトリにはエクスプロイトコードは含まれていません。

PoCは以下を目的として提供されています:

  • 脆弱性の検証
  • モバイルアプリケーションのセキュリティ評価
  • 防御的テストおよび修復支援
  • セキュリティ認識と文書化

法的および倫理的注意

明示的な許可なしにこの情報を使用してシステムをテストしないでください。
無許可のセキュリティテストは違法であり、民事上または刑事上の罰則が科される可能性があります。


参考文献

  • https://cwe.mitre.org/data/definitions/79.html
  • https://owasp.org/www-community/attacks/xss/
  • https://owasp.org/www-project-mobile-top-10/
  • https://cve.mitre.org/
  • https://www.cvedetails.com/

© 2026 Georg Ph. E. Heise / Lufthansa Industry Solutions

ツールをダウンロード