
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-1454 — CVE-2023-1454の概念実証エクスプロイト。JeecgBoot v3.5.0における未認証のSQLインジェクション脆弱性であり、データベースの抽出とサーバー侵害の可能性を可能にします。 | Kitploit
ツール/GitHubGitHub/gobysec/cve-2023-1454
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテストデータベースセキュリティ
GitHubgobysec/cve-2023-1454

CVE-2023-1454

CVE-2023-1454の概念実証エクスプロイト。JeecgBoot v3.5.0における未認証のSQLインジェクション脆弱性であり、データベースの抽出とサーバー侵害の可能性を可能にします。

リポジトリを見る
4323年前未レビュー
共有

CVE-2023-1454

jeecg-boot 未認可SQLインジェクション脆弱性 (CVE-2023-1454)

脆弱性jeecg-boot 未認可SQLインジェクション脆弱性 (CVE-2023-1454)
中国語名jeecg-boot 未授权SQL注入漏洞(CVE-2023-1454
CVSSスコア9.8
FOFAクエリ (結果を直接表示するにはクリック)title=="JeecgBoot 企业级低代码平台"
影響を受けるアセット数3957
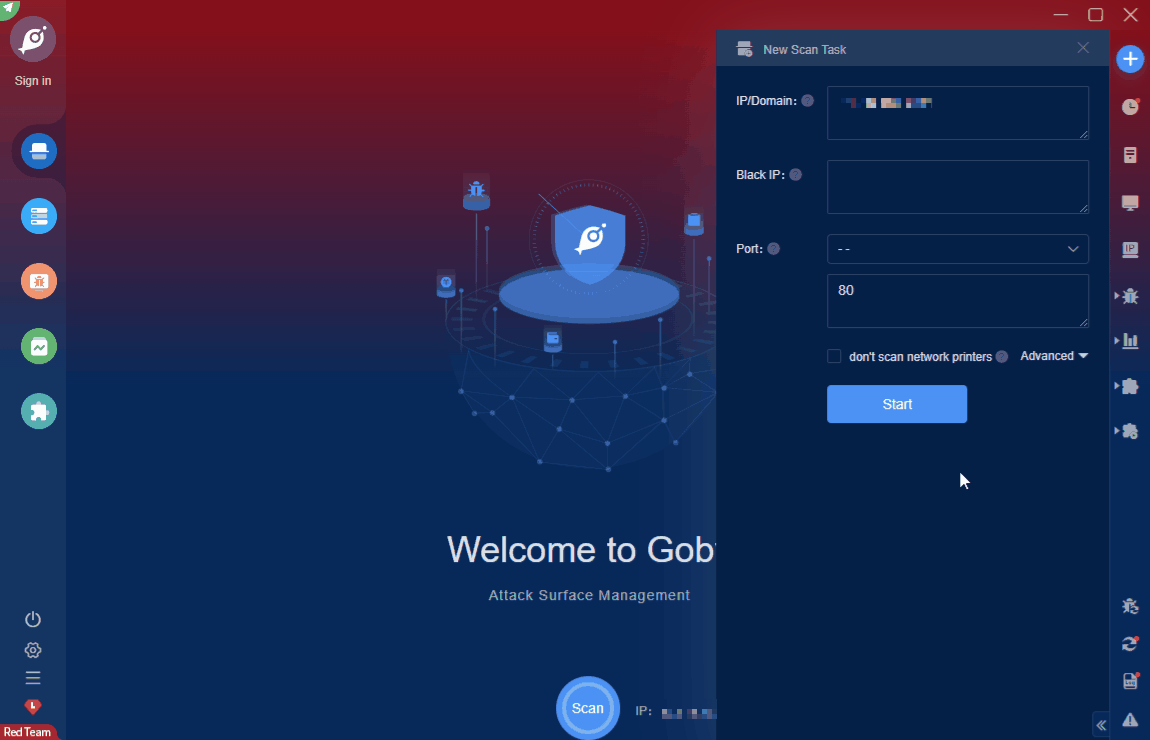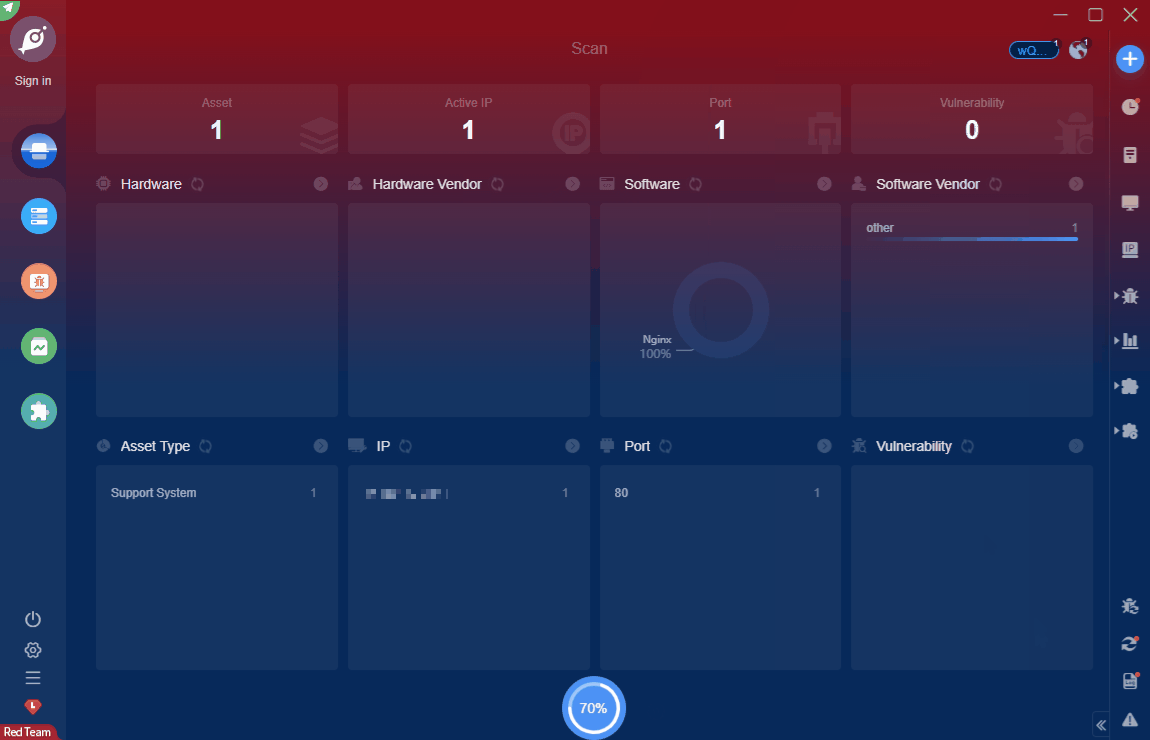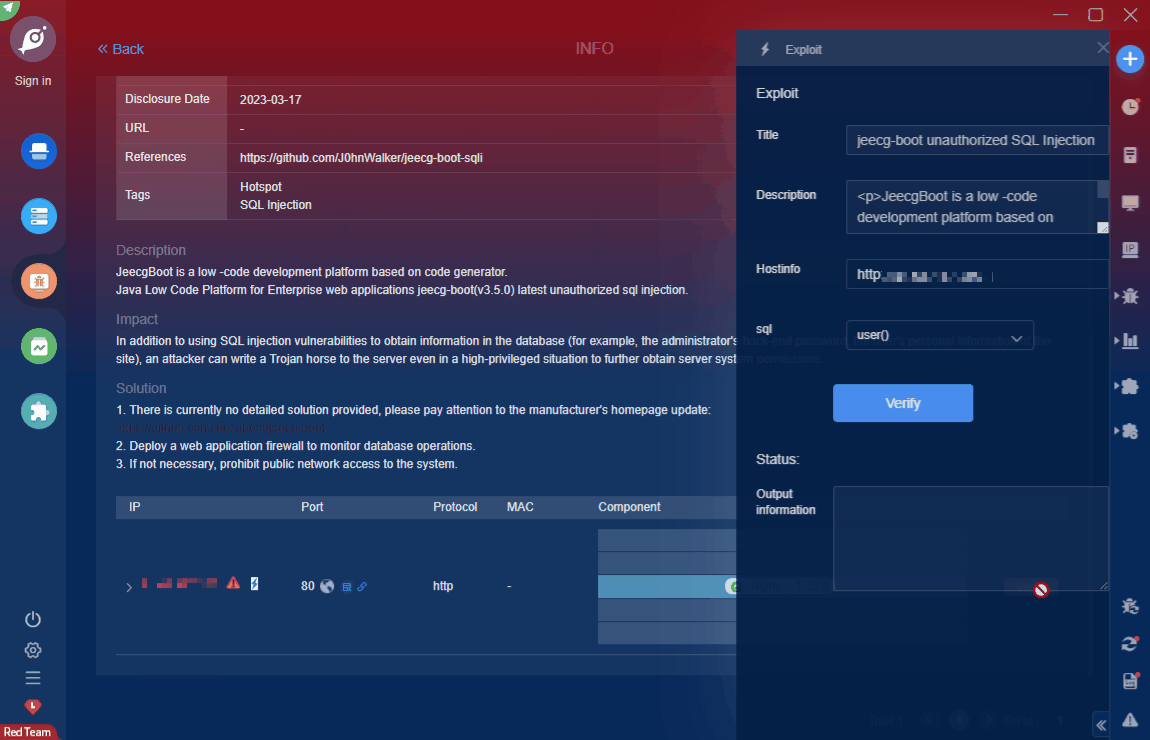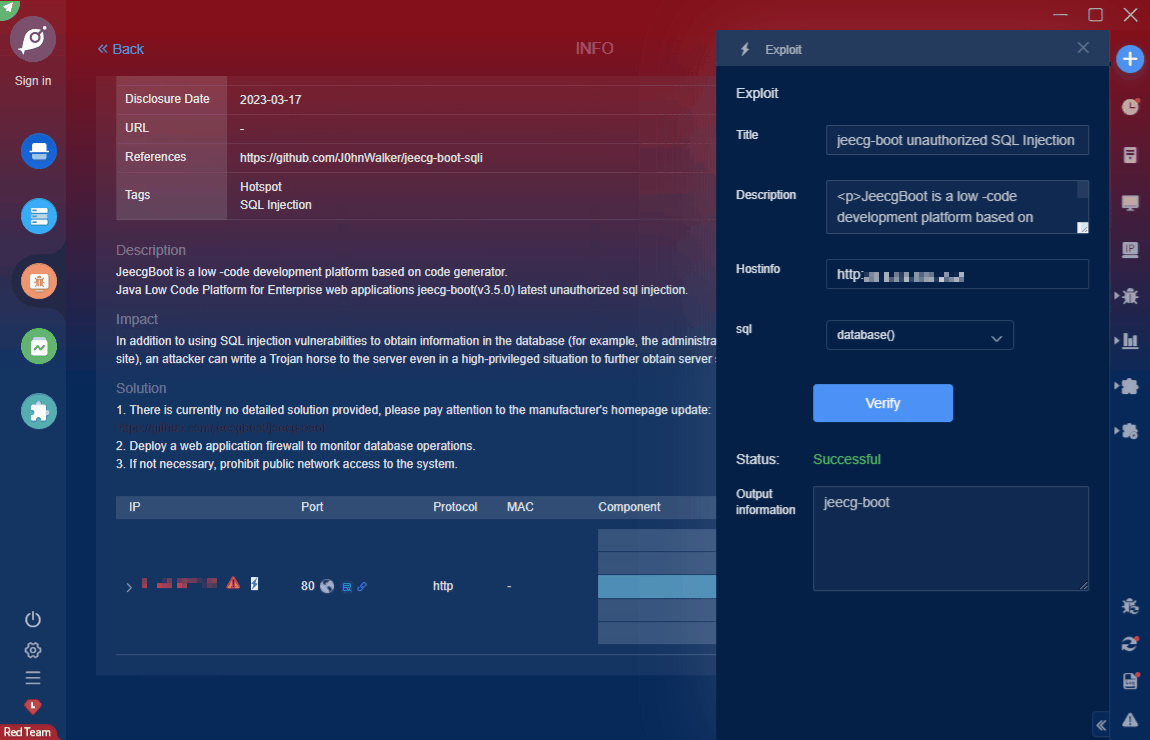
説明JeecgBootは、コードジェネレーターに基づくローコード開発プラットフォームです。エンタープライズWebアプリケーション向けのJavaローコードプラットフォームであるjeecg-boot(v3.5.0)の最新版には、未認可のSQLインジェクションが存在します。
影響SQLインジェクションの脆弱性を利用してデータベース内の情報(例えば、管理者のバックエンドパスワード、サイトのユーザー個人情報)を取得するだけでなく、攻撃者は高権限の状況でもサーバーにトロイの木馬を書き込み、さらにサーバーのシステム権限を取得することができます。

Goby公式URL: https://gobies.org/

機能に関する問題がある場合は、GitHubまたは以下のディスカッショングループでIssueを報告できます。

  1. GitHub Issue: https://github.com/gobysec/Goby/issues
  2. Telegramグループ: http://t.me/gobies (グループ特典: バージョン更新を1ヶ月先行で楽しめます)
  3. Telegramチャンネル: https://t.me/joinchat/ENkApMqOonRhZjFl (チャンネル特典: バージョン更新を1ヶ月先行で楽しめます)
  4. WeChatグループ: まず私の個人WeChat: gobyteam を追加してください。皆さんをGoby公式WeChatグループに追加します。(グループ特典: バージョン更新を1ヶ月先行で楽しめます)
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    310
  • 5

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    306
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    301

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →