 gmh5225/hwid-steamspywareterminator
Steamに注入され、HWID、ディスク、ネットワークアダプタ、レジストリのフィンガープリントデータを収集する隠しスレッドCFillMachineInfoThreadをブロックする作業中のライブラリ。

作業中(現在はスレッドの初期化をログに記録するのみ)のライブラリで、一度 Steam にインジェクトされると、CSteamEngine::CFillMachineInfoThread をブロックすることを目的としています。これは隠しスレッドであり、あなたのハードドライブ、ネットワークアダプタ、光学周辺機器に関する暗号化された情報を収集し、すべての代替アカウントをブロックして何千もの金を失わせるという卑劣な目的を持っています(そして私は burtonJ の給料のためにこれ以上一銭も払いたくありません)。
IDA でこの文字列を検索し、xref を参照することで命令を見つけることができます:
スレッドを単に終了させたりリターンさせたりすることはできませんが、興味深い可能性が開けます。その関数は、CScheduledFunction を継承する仮想テーブルの唯一の関数(コンストラクタ、イニシエータ、ターミネータ/デコンストラクタを除く)の一部です。
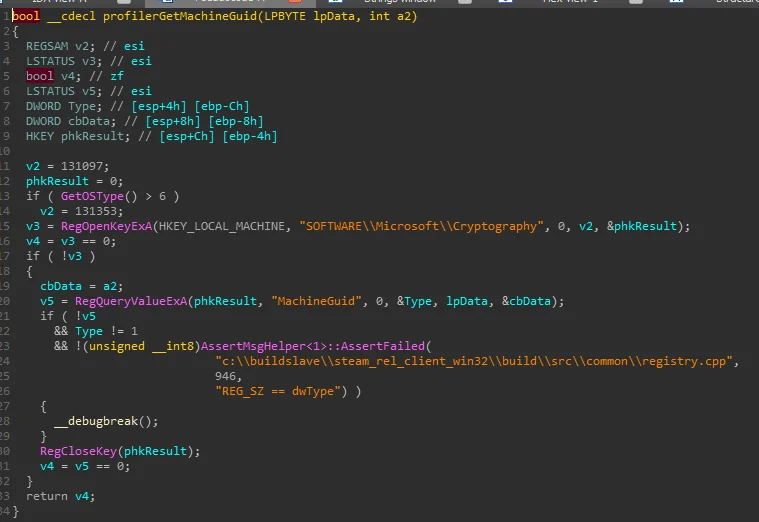
'MachineGuid' はレジストリから収集され、SHA1 でハッシュ化されます。おそらく "BB3" 定数と共に? 暗号化についてはまったく知りません。
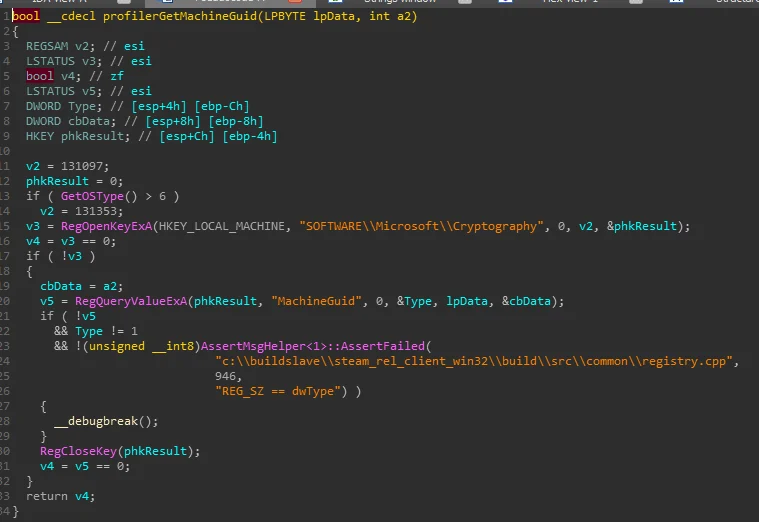
その後、他のデバイスレジストリ情報が収集されます。
同時に、ネットワークアダプタを取得するための CIMV2 WMIC クエリが実行されます。
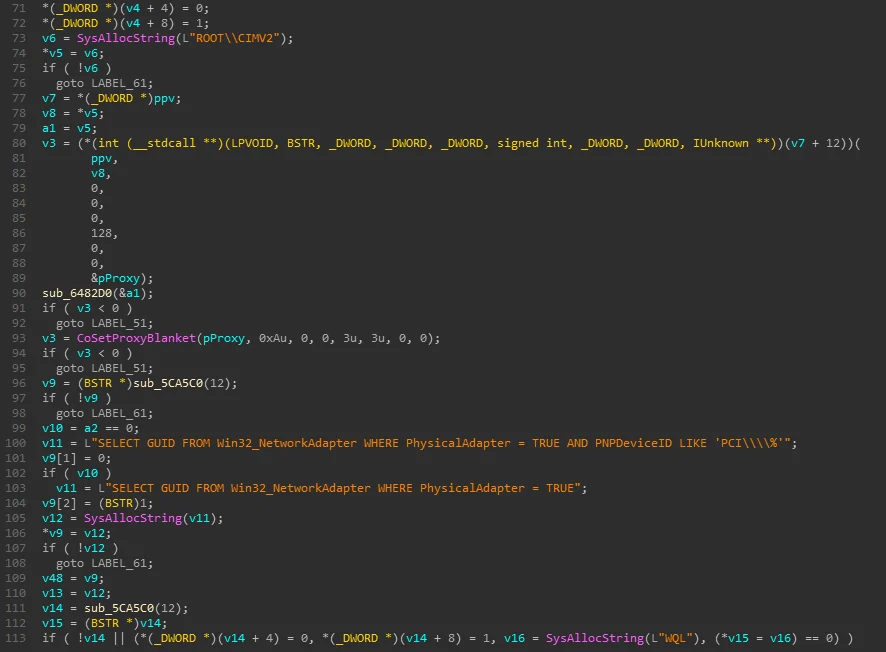
今回は上記のデータは定数 "FF2" で暗号化されています? スレッド全体をブロックせずに興味深いアプローチは、これらの定数を変更してダイジェストの結果を変えることです。もし Steam がこれらの文字列を暗号化しないようにフォールバックすれば、彼らは「個人データ」に分類され得る情報を収集しているため、GDPR に違反する可能性があります。
さらにクエリが続きます。彼らが収集するデータの量は不気味です。
"SELECT * FROM Win32_DiskPartition"、彼らは BootPartitions、DeviceID、DiskIndex をチェックし、再び "SELECT * FROM Win32_DiskDrive"、さらに多くのもの、そしてもう一度 "SELECT * FROM Win32_PhysicalMedia"、彼らはシリアルと製造元をチェックします。
再び暗号化、定数 "3B3"(?)
最後に、呼び出し先の第2引数が暗号化されます(NULL でない場合)、定数 "333"(?)で。
